Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-63030 — CVE-2026-63030 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-63030
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHub0xblackash/cve-2026-63030

CVE-2026-63030

CVE-2026-63030

Репозиторий
1354 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

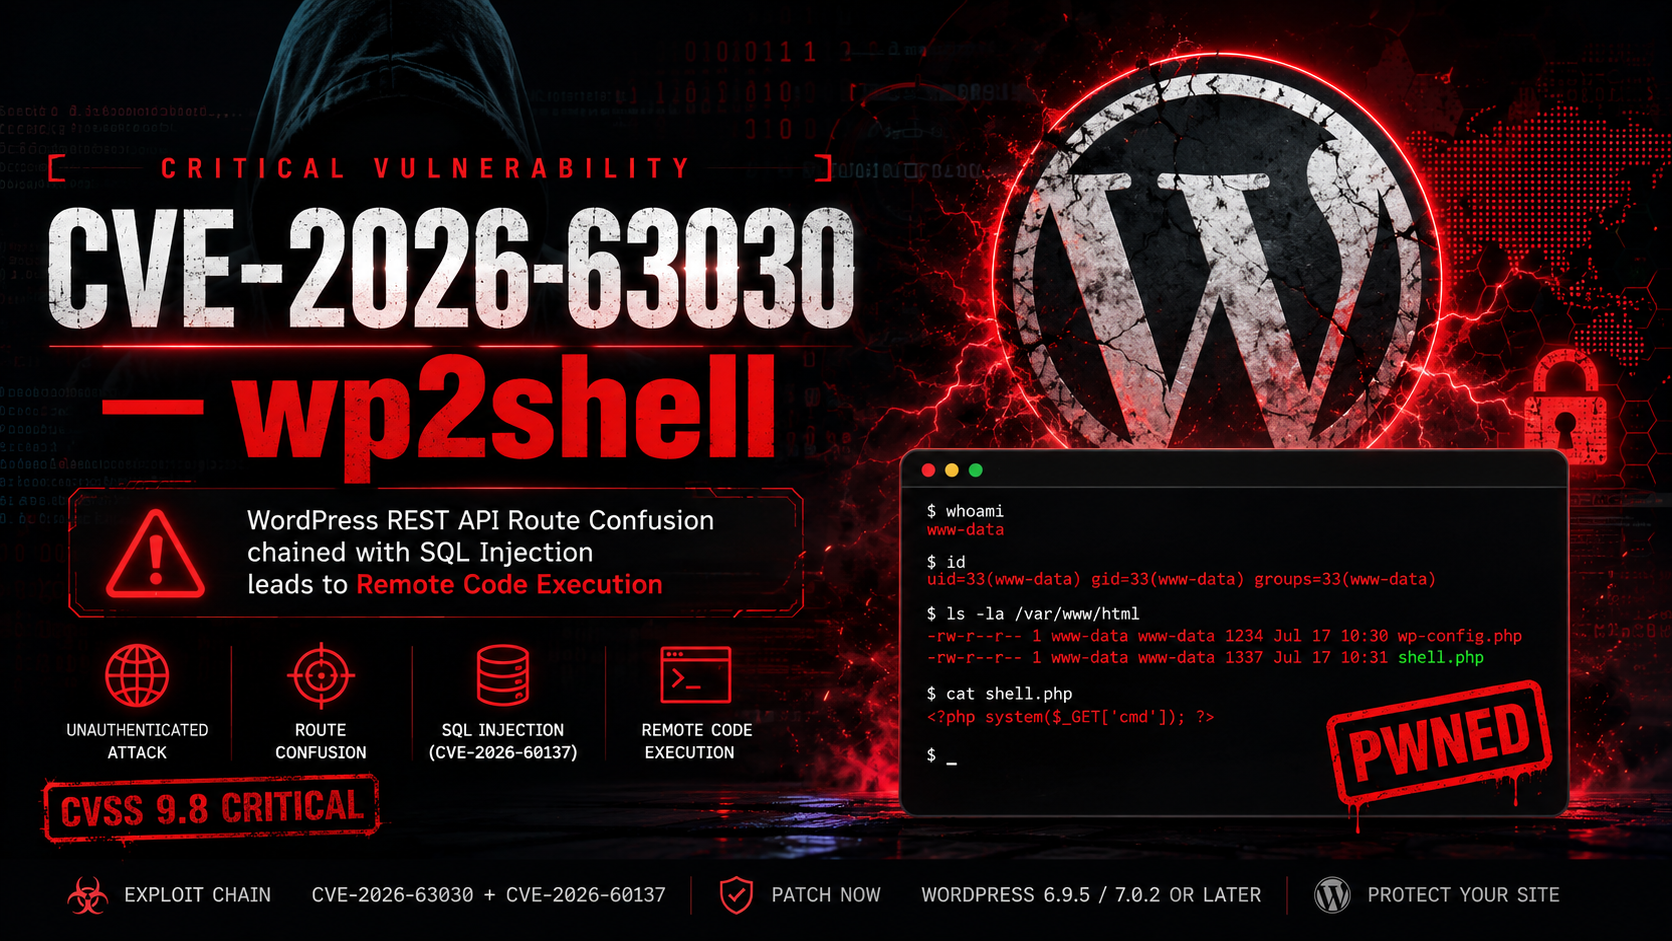
🚨 CVE-2026-63030 — WP2Shell

Путаница маршрутов REST API WordPress → Удалённое выполнение кода

ChatGPT Image Jul 18, 2026, 05_35_26 PM

Критическая уязвимость ядра WordPress, вызывающая путаницу маршрутов REST API, которая может быть объединена с SQL-инъекцией для достижения неаутентифицированного удалённого выполнения кода.


📖 Обзор

CVE-2026-63030 — это критическая уязвимость, затрагивающая ядро WordPress.

Проблема существует в пакетной конечной точке REST API, где некорректная обработка маршрутов может привести к путанице маршрутов. Хотя самой по себе уязвимости недостаточно для полной компрометации, её можно объединить с CVE-2026-60137 (SQL-инъекция в WP_Query), чтобы достичь неаутентифицированного удалённого выполнения кода (RCE).

Образовательный репозиторий для защитных исследований и анализа уязвимостей.


✨ Возможности

  • 🔥 Анализ критической уязвимости
  • 📖 Технический разбор
  • ⚔ Визуализация цепочки атаки
  • 🛡 Рекомендации по обнаружению
  • 🚑 Рекомендации по смягчению
  • 📚 Ссылки
  • 📂 Чистая структура репозитория GitHub

📊 Детали уязвимости

СвойствоЗначение
CVECVE-2026-63030
ПроизводительWordPress
КомпонентЯдро WordPress
Вектор атакиСеть
Требуемые привилегииНе требуются (в цепочке)
Взаимодействие с пользователемНе требуется
ВоздействиеУдалённое выполнение кода
СерьёзностьКритическая
CVSS9.8
СтатусИсправлено

🧠 Корневая причина

Уязвимость возникает из-за некорректной обработки разрешения маршрутов пакетной конечной точки REST API, что позволяет злоумышленникам манипулировать обработкой запросов.

При объединении с CVE-2026-60137 атака может развиться от путаницы маршрутов до SQL-инъекции и, в конечном счёте, до удалённого выполнения кода.


⚔ Цепочка атаки

Internet
    │
    ▼
REST API Batch Endpoint
    │
    ▼
Route Confusion
    │
    ▼
Unexpected Endpoint Resolution
    │
    ▼
SQL Injection (CVE-2026-60137)
    │
    ▼
Database Manipulation
    │
    ▼
Remote Code Execution
    │
    ▼
Complete Site Compromise

💥 Воздействие

Успешная эксплуатация может привести к:

  • Удалённому выполнению кода
  • Полному захвату сайта WordPress
  • Компрометации базы данных
  • Доступу с правами администратора
  • Развёртыванию веб-оболочки
  • Установке вредоносного ПО
  • Краже учётных данных
  • Постоянным бэкдорам

🛡 Меры по смягчению уязвимости

Немедленно обновитесь до:

  • ✅ WordPress 6.9.5
  • ✅ WordPress 7.0.2
  • ✅ Любого более нового поддерживаемого выпуска

Дополнительные рекомендации:

  • Ограничьте излишнюю открытость REST API.
  • Разверните межсетевой экран веб-приложений (WAF).
  • Включите непрерывный мониторинг журналов.
  • Проведите аудит учётных записей администраторов.
  • Удалите неизвестные плагины и темы.
  • Отслеживайте целостность файлов.

🔍 Обнаружение

Индикаторы возможной эксплуатации включают:

POST /wp-json/batch/v1

Unexpected REST API requests

Abnormal SQL errors

Unknown administrator accounts

Recently modified PHP files

Suspicious outbound network traffic

📂 Структура репозитория

CVE-2026-63030
│
├── README.md
├── LICENSE
├── assets
│   └── banner.png
├── docs
│   ├── analysis.md
│   ├── timeline.md
│   ├── mitigation.md
│   └── references.md
├── detection
│   ├── yara
│   ├── sigma
│   └── iocs.md
└── screenshots

📚 Ссылки

  • NIST National Vulnerability Database
  • Бюллетень безопасности WordPress
  • Примечания к выпускам ядра WordPress
  • Документация по CVE-2026-60137

⚠️ Отказ от ответственности

Этот репозиторий не содержит эксплойт-код.

Он предназначен исключительно для:

  • Исследователей безопасности
  • Специалистов по реагированию на инциденты
  • Синих команд
  • Студентов
  • Системных администраторов
  • Специалистов по защитной безопасности

Предоставленная информация предназначена только для образовательных и защитных целей.


⭐ Поставьте звёздочку этому репозиторию, если он был вам полезен!

Сделано с ❤️ для сообщества специалистов по кибербезопасности

Скачать инструмент