Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2026-55450
Оборонительные ИнструментыАнализ уязвимостейВеб-безопасностьОбучение и Образование
GitHub0xblackash/cve-2026-55450

CVE-2026-55450

Рекомендательное уведомление, документирующее CVE-2026-55450 — уязвимость неаутентифицированной загрузки файлов в Langflow, с анализом воздействия, ссылками для обнаружения и рекомендациями по устранению.

Репозиторий
Поделиться
221 месяц назадЕщё не проверено

CVE-2026-55450 — Рекомендации по безопасности Langflow

ChatGPT Image Oct 8, 2026, 10_47_35 PM

Уязвимость неаутентифицированной загрузки файлов
CVE ID Research Platform


Обзор

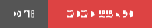
CVE-2026-55450 касается заявленной уязвимости загрузки файлов, затрагивающей Langflow — открытую платформу для создания рабочих процессов на основе ИИ.

Открытый эндпоинт загрузки может допускать неаутентифицированную загрузку файлов, что потенциально может привести к чрезмерному расходу дискового пространства и раскрытию внутренних путей файловой системы.

Данный репозиторий документирует уязвимость, её потенциальное воздействие, справочные материалы по обнаружению и рекомендуемые меры по устранению.


Сведения об уязвимости

АтрибутСведения
CVE IDCVE-2026-55450
ПродуктLangflow
Уязвимые версииРанее 1.9.1, согласно указанному рекомендательному документу
Исправленная версия1.9.1 или более поздняя
Вектор атакиСеть
АутентификацияНе требуется для заявленного уязвимого эндпоинта
Потенциальное воздействиеОтказ в обслуживании и раскрытие информации
Связанные слабостиCWE-306, CWE-400, CWE-200

Для получения авторитетной информации обратитесь к официальному рекомендательному документу GitHub по безопасности.


Технические подробности

Заявленная уязвимость затрагивает следующий эндпоинт API:

POST /api/v1/upload/{flow_id}

Недостаточная аутентификация и ограничения загрузки могут подвергнуть развёртывание несанкционированной загрузке файлов.

Потенциальные последствия включают:

  • Чрезмерный расход дискового пространства и нарушение работы сервиса.
  • Раскрытие внутренних путей файловой системы через ответы приложения.
  • Несанкционированный доступ к функциональности, предназначенной для аутентифицированных пользователей.

Само по себе наличие этого эндпоинта не подтверждает, что развёртывание уязвимо. Необходимо проверить версию, конфигурацию и статус установки исправлений.
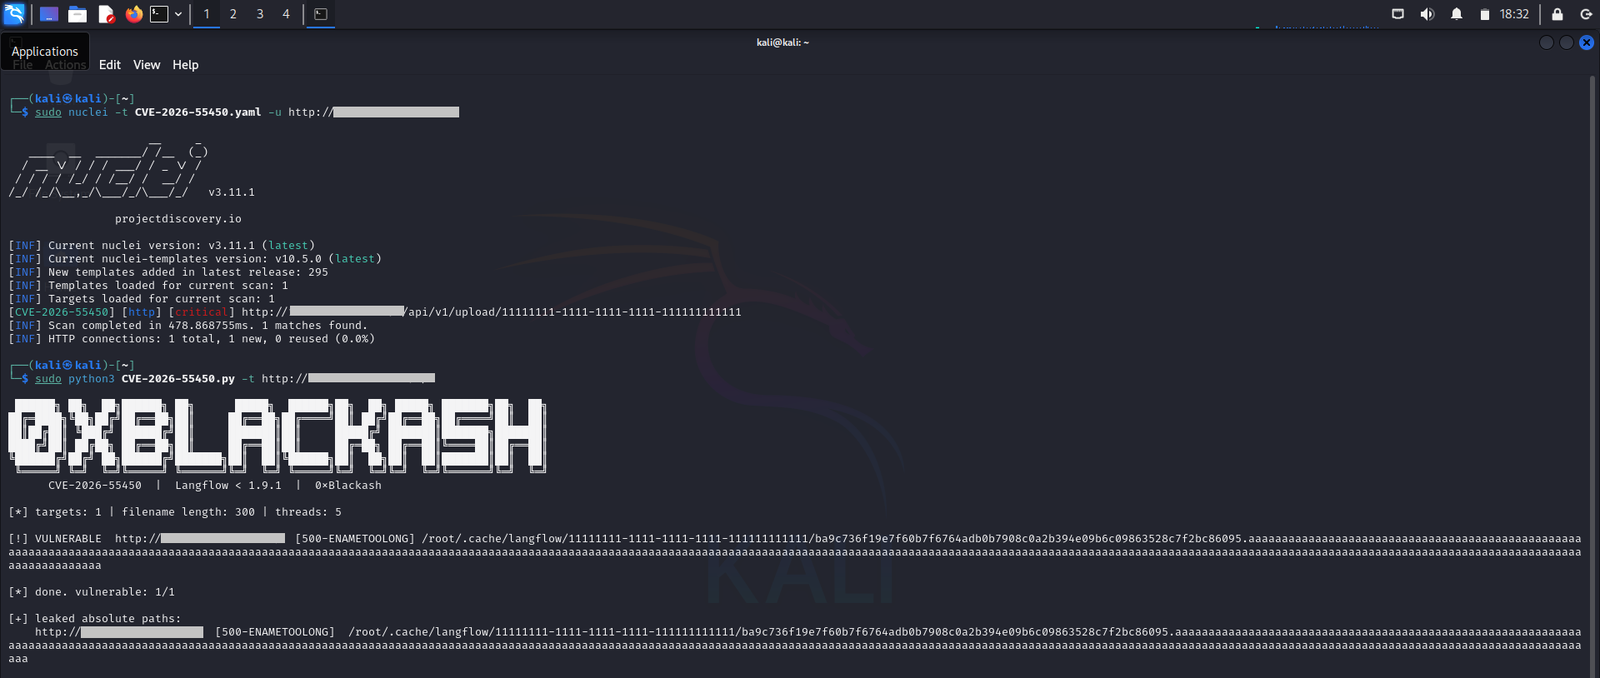

Демонстрация

CVE-2026-55450

Потенциальное воздействие

Отказ в обслуживании

Чрезмерные загрузки файлов могут исчерпать доступные ресурсы хранилища и повлиять на доступность приложения.

Раскрытие информации

Ответы, раскрывающие внутренние пути файловой системы, могут выявить детали реализации, полезные для дальнейшей оценки безопасности.

Сбой контроля доступа

Эндпоинт загрузки, не обеспечивающий требуемые меры аутентификации и авторизации, может допускать несанкционированные операции.


Обнаружение и проверка

Команды безопасности должны проверять свои развёртывания Langflow с использованием авторизованных, недеструктивных методов.

Рекомендуемые проверки:

  1. Определите экземпляры Langflow в авторизованной инвентаризации активов.
  2. Определите установленную версию программного обеспечения.
  3. Сравните версию и конфигурацию с официальным рекомендательным документом.
  4. Проверьте аутентификацию, авторизацию и ограничения размера загрузки.
  5. Подтвердите, применено ли рекомендованное производителем исправление.

Справочные материалы по обнаружению

  • Официальный рекомендательный документ GitHub по безопасности
  • Шаблон обнаружения ProjectDiscovery Nuclei
  • Исходный репозиторий Langflow

Результаты автоматизированного обнаружения следует рассматривать как индикаторы, а не как окончательное доказательство уязвимости. Активное тестирование должно быть ограничено системами, на которые получено явное разрешение.


Устранение

Рекомендуемые защитные меры:

  • Обновитесь до Langflow 1.9.1 или более поздней поддерживаемой версии, содержащей соответствующее исправление безопасности.
  • Ограничьте публичный доступ к сервисам и эндпоинтам API Langflow.
  • Обеспечьте аутентификацию и авторизацию операций загрузки.
  • Настройте соответствующие ограничения размера загрузки и квоты хранилища.
  • Проверьте журналы приложения на предмет подозрительной активности загрузки.
  • Отслеживайте использование диска и неожиданный рост файловой системы.
  • Убедитесь, что ответы об ошибках не раскрывают конфиденциальные внутренние пути.

Где это поддерживается, проверьте настройку max_file_size_upload и убедитесь в её действующем значении согласно документации для развёрнутой версии.


Ссылки

  • Рекомендательный документ GitHub по безопасности
  • Репозиторий Langflow на GitHub
  • Шаблоны Nuclei
  • Программа CVE

Отказ от ответственности

Данный репозиторий предназначен для защитных исследований в области безопасности, повышения осведомлённости об уязвимостях и авторизованного тестирования.

Не тестируйте системы без разрешения. Автор не несёт ответственности за ущерб или неправомерное использование, возникшие в результате несанкционированной деятельности.


Исследование безопасности | Анализ уязвимостей | Защитная проверка

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →