
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-48908 — CVE-2026-48908 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-48908
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРеагирование на Инциденты
GitHub0xblackash/cve-2026-48908

CVE-2026-48908

CVE-2026-48908

Репозиторий
21434 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

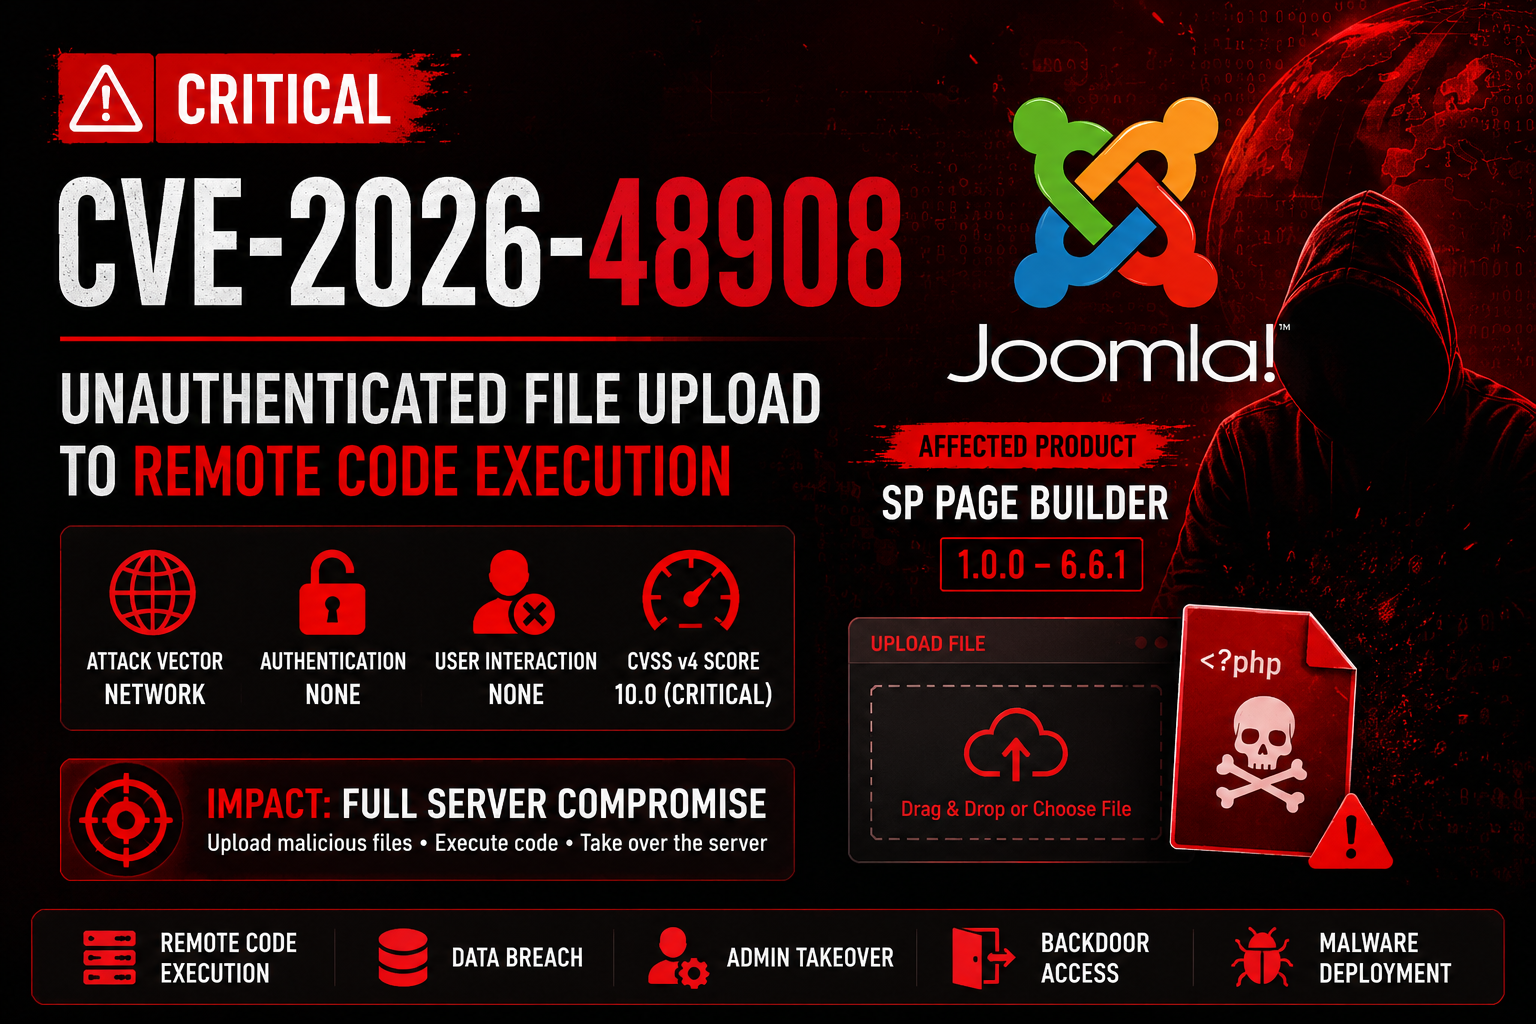
🚨 CVE-2026-48908 — Полный компрометация сервера через произвольную загрузку файлов

Изображение ChatGPT, 25 июня 2026, 12:36:53

Критическая неаутентифицированная загрузка файлов → Удаленное выполнение кода (RCE)

Серьезность CVSS v4 Платформа Статус

Критическая уязвимость в SP Page Builder позволяет неаутентифицированным злоумышленникам загружать произвольные файлы и добиваться удаленного выполнения кода (RCE), что может привести к полной компрометации сервера.


📖 Обзор

CVE-2026-48908 — критическая уязвимость безопасности, затрагивающая SP Page Builder, популярное расширение для Joomla.

Ошибка связана с неправильным контролем доступа и недостаточной валидацией в функции загрузки файлов, что позволяет злоумышленникам загружать вредоносные файлы без аутентификации.

Успешная эксплуатация может привести к:

  • Удаленному выполнению кода (RCE)
  • Полному захвату веб-сайта
  • Компрометации базы данных
  • Краже учетных данных
  • Установке постоянного бэкдора

🎯 Информация об уязвимости

АтрибутЗначение
CVE IDCVE-2026-48908
СерьезностьКритическая
CVSS v4 Score10.0
Вектор атакиСеть
Требуется аутентификацияНет
Взаимодействие с пользователемНет
СложностьНизкая
ВлияниеПолный компрометация системы

Затронутый компонент

Component:
SP Page Builder

Affected Versions:
1.0.0 → 6.6.1

Fixed Version:
6.6.2+

🔥 Техническое описание

Уязвимость находится в:

asset.uploadCustomIcon

Механизм загрузки не обеспечивает должным образом:

  • Проверку аутентификации
  • Контроль авторизации
  • Валидацию типа файлов
  • Ограничения на выполнение

В результате злоумышленники могут загружать исполняемые PHP-файлы непосредственно на целевой сервер.


💥 Потенциальное воздействие

Веб-сайт

  • Полный административный захват
  • Дефейс веб-сайта
  • Манипуляция контентом

Данные

  • Кража базы данных
  • Раскрытие конфиденциальной информации
  • Раскрытие учетных данных пользователей

Инфраструктура

  • Развертывание бэкдора
  • Установка вредоносного ПО
  • Горизонтальное перемещение
  • Подготовка программ-вымогателей

🔍 Индикаторы компрометации (IoCs)

Обращайте внимание на:

Unexpected PHP files in upload directories
Unknown administrator accounts
Suspicious POST requests
New scheduled tasks
Outbound connections to unknown hosts
Web shell artifacts

🛡️ Смягчение последствий

Немедленно

Upgrade SP Page Builder to 6.6.2 or newer

Дополнительные действия

  • Проверьте каталоги загрузки
  • Удалите несанкционированные файлы
  • Замените скомпрометированные учетные данные
  • Просмотрите журналы сервера
  • Разверните межсетевой экран веб-приложений (WAF)

🧪 Идеи для обнаружения

Поиск каталогов загрузки:

find . -type f -name "*.php"

Поиск недавно созданных файлов:

find . -mtime -7

Просмотр журналов веб-сервера:

grep "POST" access.log

📊 Оценка риска

КатегорияОценка
Эксплуатируемость⭐⭐⭐⭐⭐
Сложность обнаружения⭐⭐
Влияние на бизнес⭐⭐⭐⭐⭐
Требуемые привилегииНет
Риск воздействия из интернетаКритический

🚨 Резюме для руководства

CVE-2026-48908 — критическая уязвимость неаутентифицированной загрузки файлов, затрагивающая SP Page Builder для Joomla. Ошибка позволяет злоумышленникам загружать произвольные исполняемые файлы и добиваться удаленного выполнения кода, что может привести к полной компрометации целевого сервера.

Организации, использующие уязвимые версии, должны немедленно установить исправление и провести тщательную оценку компрометации.


🔴 CVE-2026-48908

Неаутентифицированная загрузка файлов → Удаленное выполнение кода

Немедленно установите исправление

Скачать инструмент