Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-46242 — CVE-2026-46242 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-46242
Повышение привилегийАнализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHub0xblackash/cve-2026-46242

CVE-2026-46242

CVE-2026-46242

Репозиторий
182374 месяцев назадПроверено Kitploit
Поделиться

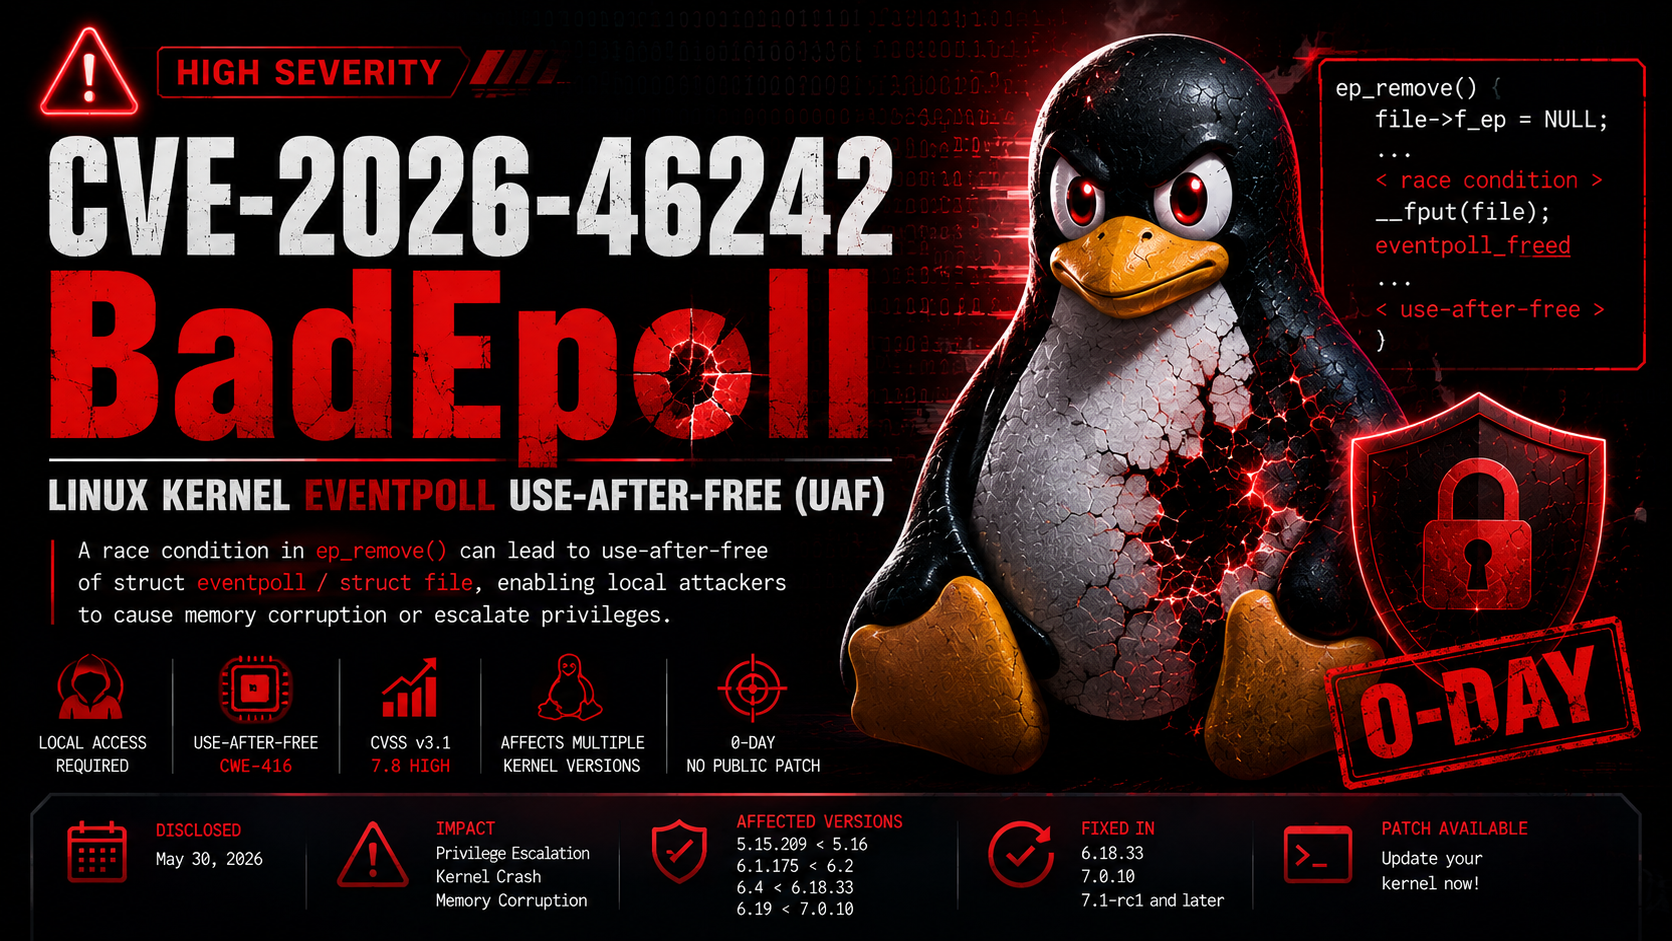
🚨 CVE-2026-46242 - BadEpoll

ChatGPT Image Jul 4, 2026, 06_15_58 PM

CVE CVSS Platform Vulnerability Status

Уязвимость типа «использование после освобождения» высокой степени серьёзности в подсистеме eventpoll ядра Linux, которая может привести к локальному повышению привилегий, повреждению памяти или отказу в обслуживании.


📖 Обзор

CVE-2026-46242 — это уязвимость использование после освобождения (Use-After-Free, UAF) в реализации eventpoll (epoll) ядра Linux.

Проблема находится в логике ep_remove(), где состояние гонки позволяет освободить struct file и связанный с ним объект eventpoll, пока на них всё ещё есть ссылки.

Злоумышленник с локальным доступом может воспользоваться этой гонкой для повреждения памяти ядра, что потенциально приводит к:

  • 🔺 Повышению локальных привилегий
  • 💥 Повреждению памяти ядра
  • 🚫 Отказу в обслуживании (паника ядра)
  • ⚠️ Нестабильности системы

📊 Сведения об уязвимости

ПолеЗначение
CVECVE-2026-46242
СерьёзностьВысокая
CVSS v3.17.8
CWECWE-416 (Использование после освобождения)
Вектор атакиЛокальный
Сложность атакиНизкая
Требуемые привилегииНизкие
Взаимодействие с пользователемНе требуется
Влияние на доступностьВысокое
Влияние на целостностьВысокое
Влияние на конфиденциальностьВысокое

🧠 Корневая причина

Уязвимость возникает из-за следующего:

  1. ep_remove() очищает file->f_ep.
  2. Другой поток может одновременно выполнить __fput().
  3. Связанный объект eventpoll может быть освобождён.
  4. Выполнение продолжается с использованием указателей, которые теперь ссылаются на освобождённую память.
  5. Последующие записи вызывают классическое состояние «использование после освобождения».

Исправление в апстриме фиксирует struct file с помощью epi_fget() перед входом в критическую секцию, предотвращая одновременное освобождение во время очистки. :contentReference[oaicite:0]{index=0}


🎯 Воздействие

Успешная эксплуатация может позволить злоумышленнику:

  • Повысить привилегии до уровня ядра
  • Повредить память ядра
  • Вызвать крах операционной системы
  • Спровоцировать произвольное поведение ядра

Хотя уязвимость является только локальной, она представляет значительный риск для систем с несколькими пользователями.


📦 Затрагиваемые версии

Ядро Linux
5.15.209 → < 5.16
6.1.175 → < 6.2
6.4 → < 6.18.33
6.19 → < 7.0.10

✅ Исправленные версии

  • 6.18.33
  • 7.0.10
  • 7.1-rc1 и новее

🔬 Техническое описание

ep_remove()
      │
      ▼
Очищает file->f_ep
      │
      ▼
Одновременный __fput()
      │
      ▼
Объект eventpoll освобождён
      │
      ▼
ep_remove() продолжается
      │
      ▼
Разыменовывание освобождённой памяти
      │
      ▼
Использование после освобождения
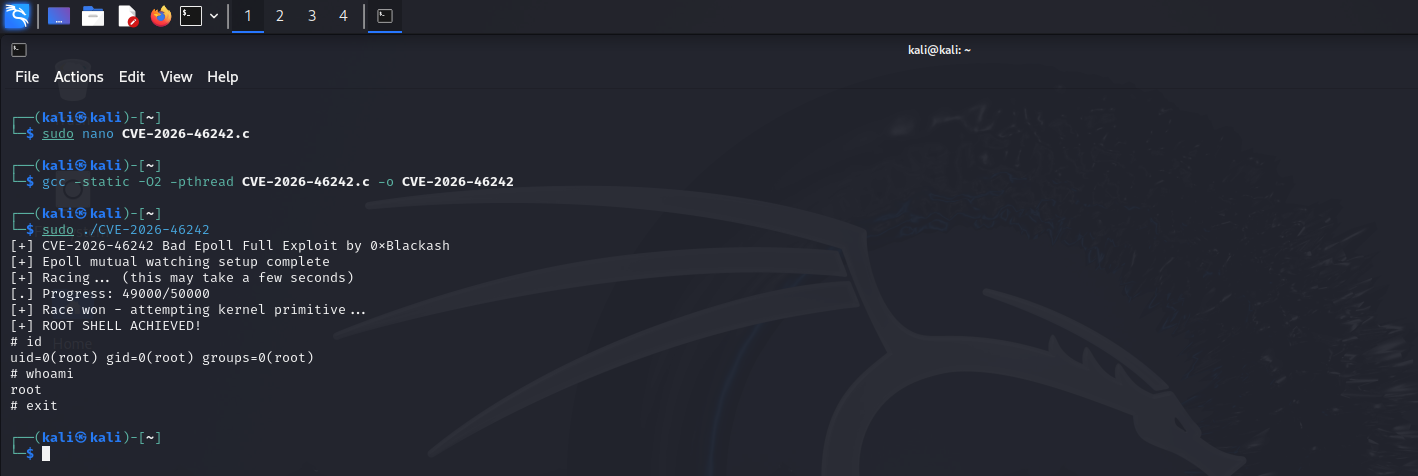
📸 Демонстрация

CVE-2026-46242

⚠️ Эксплуатация

Текущий публичный статус:

СтатусЗначение
Публичный эксплойт❌ Неизвестен
Эксплуатация в реальных условиях❌ Не сообщалось
Патч доступен✅ Да
CISA KEV❌ Не в списке

🛡️ Смягчение

  • Обновите ядро Linux до исправленной версии.
  • Применяйте стабильные обновления безопасности ядра.
  • Ограничьте доступ недоверенных локальных пользователей до установки обновлений.
  • Следите за рекомендациями поставщиков касательно бэкпортов для вашего дистрибутива.

🔍 Обнаружение

Проверьте текущую версию ядра:

uname -r

Пример:

6.18.12

Сравните установленную версию с исправленными версиями.


💻 Ссылки

  • Запись CVE
  • NVD
  • Стабильный Git-репозиторий ядра Linux

📚 Хронология

ДатаСобытие
2026-05-30CVE опубликована
2026-05-30Выпущено исправление ядра Linux
2026-06-17NVD обновлён

⚖️ CVSS v3.1

CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H

📄 Лицензия

Этот репозиторий предоставлен только для образовательных, исследовательских и защитных целей кибербезопасности.

Он не содержит эксплойт-кода или инструментов для атак.


⭐ Будьте в курсе • Устанавливайте патчи вовремя • Защищайте свои системы

Исследования безопасности ядра Linux

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →