
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-44277 — CVE-2026-44277 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-44277
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHub0xblackash/cve-2026-44277

CVE-2026-44277

CVE-2026-44277

Репозиторий
226 месяцев назадЕщё не проверено
Поделиться

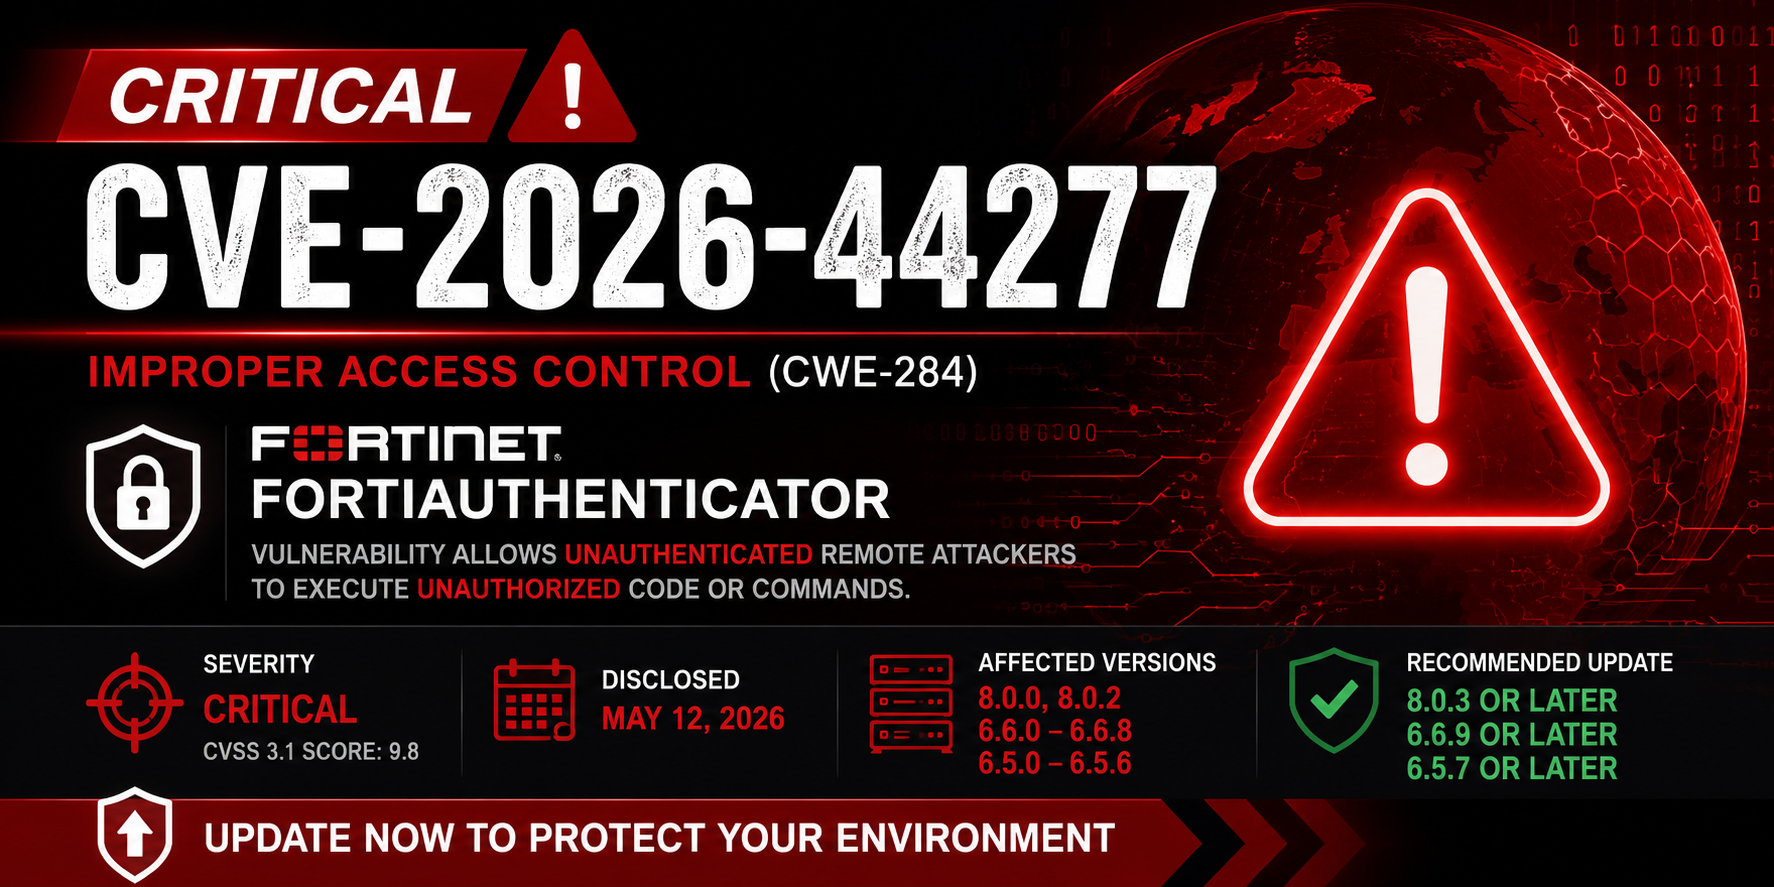
🚨 CVE-2026-44277 - FortiAuthenticator: неаутентифицированное RCE

Изображение ChatGPT от 13 мая 2026 г., 05_25_26 PM

Критическое неаутентифицированное удаленное выполнение кода в Fortinet FortiAuthenticator

Критический Fortinet RCE


📋 Обзор

CVE-2026-44277 — это критическая уязвимость в Fortinet FortiAuthenticator, которая позволяет неаутентифицированным атакующим выполнить удаленный код (RCE) из-за неверного контроля доступа к определенным конечным точкам API.

🛠 Затронутые версии

ПродуктУязвимые версииИсправленные версии
FortiAuthenticator6.5.0 - 6.5.66.5.7+
FortiAuthenticator6.6.0 - 6.6.86.6.9+
FortiAuthenticator8.0.0 - 8.0.28.0.3+

Примечание: FortiAuthenticator Cloud не затронут.

⚡ Влияние

  • Неаутентифицированное удаленное выполнение кода
  • Полная компрометация устройства
  • Потенциальное боковое перемещение в среды Active Directory / RADIUS
  • Высокий риск для организаций, использующих FortiAuthenticator для 2FA, RADIUS или SAML

🧪 Использование PoC

python3 CVE-2026-44277.py http://target-ip

Пример вывода (уязвимый):

[*] Testing → /api/v1/aaa → Reachable
[!!] Potential vulnerable endpoint found!
[!!] Target is likely vulnerable to CVE-2026-44277

🛡️ Смягчение последствий

  • Немедленно обновитесь до последней исправленной версии
  • Ограничьте доступ к интерфейсу администрирования FortiAuthenticator (используйте VPN + белый список IP-адресов)
  • Отключите ненужный доступ к API

🔍 Shodan / FoFa Dorks

FoFa:

app="Fortinet-FortiAuthenticator"

Shodan:

"FortiAuthenticator" port:443

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →