Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-43284 — CVE-2026-43284 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-43284
Повышение привилегийАнализ уязвимостейЭксплуатацияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHub0xblackash/cve-2026-43284

CVE-2026-43284

CVE-2026-43284

Репозиторий
174396 месяцев назадПроверено Kitploit
Поделиться

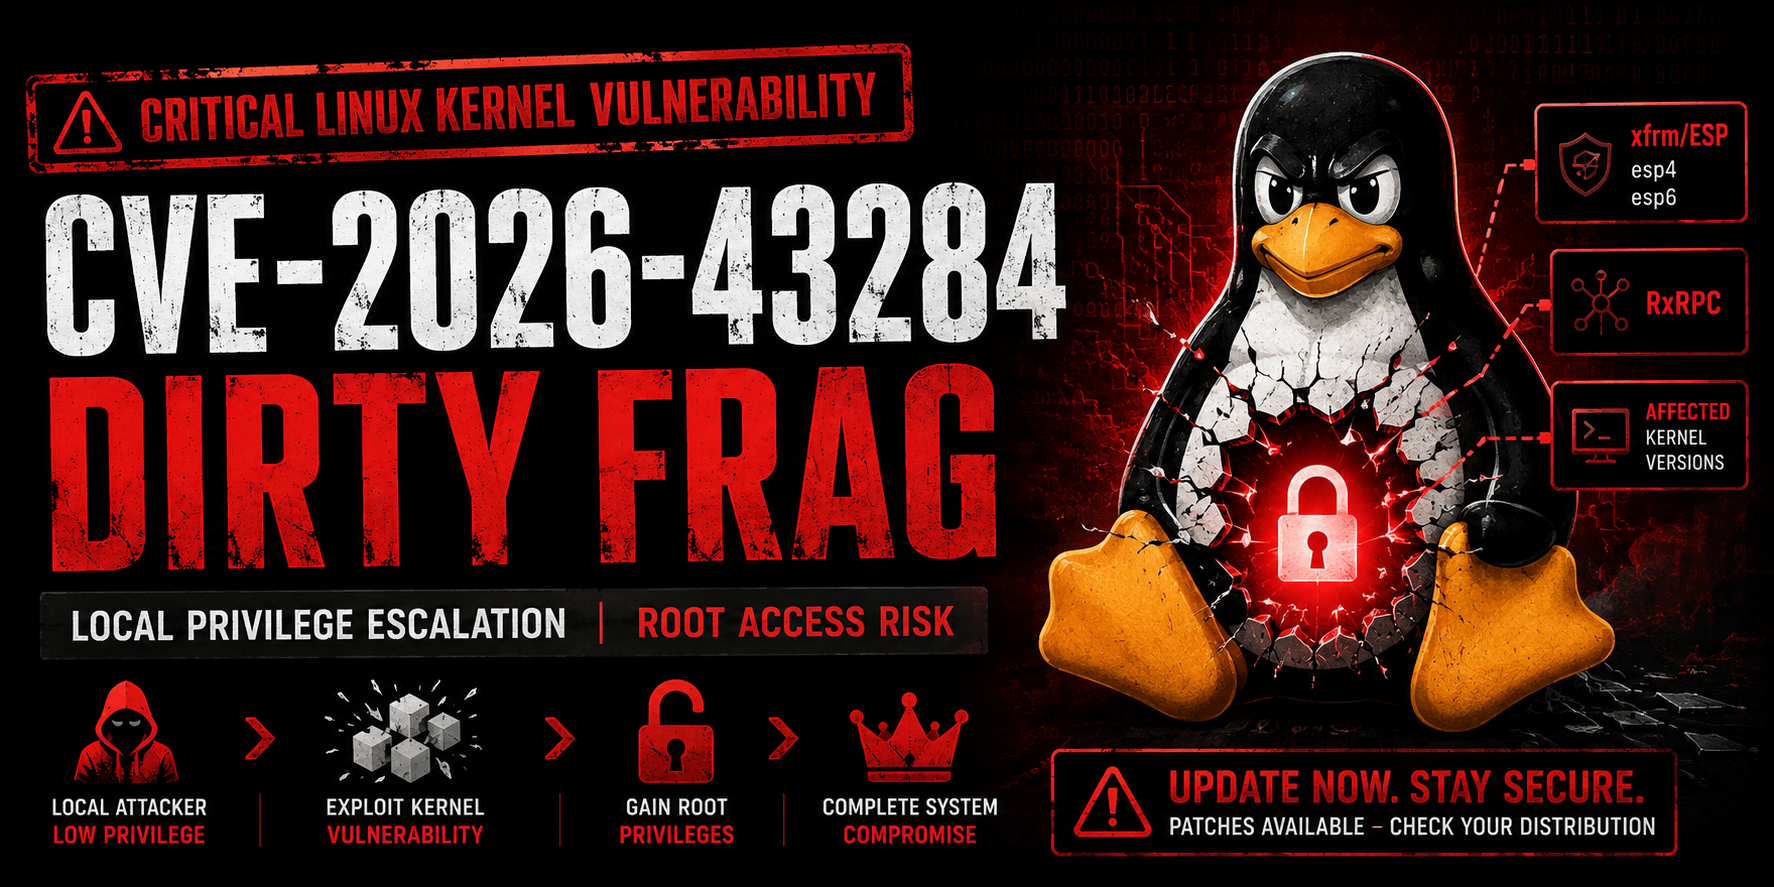
🚨 CVE-2026-43284 — Грязный Фрагмент 🚨

ChatGPT Image May 8, 2026, 06_21_04 PM

Dirty Frag Severity Kernel Disclosure

Универсальное локальное повышение привилегий в ядре Linux


📋 Обзор

Грязный Фрагмент (также известный как Copy Fail 2) — это уязвимость локального повышения привилегий с высоким уровнем воздействия в ядре Linux. Она позволяет непривилегированному локальному пользователю получить права root на уязвимых системах.

Обнаружена Hyunwoo Kim (@v4bel), является преемником предыдущей уязвимости Copy Fail.

Основные сведения

  • CVE: CVE-2026-43284 (xfrm/ESP) + CVE-2026-43500 (RxRPC)
  • Серьёзность: Высокая (CVSS ~7,8)
  • Эксплуатация: Надёжное, детерминированное получение root одной командой
  • Дата раскрытия: 7 мая 2026 г.
  • Затронуты: Большинство ядер Linux примерно с 2017 года

🧩 Техническое описание

Уязвимость возникает из-за небезопасного дешифрования на месте общих фрагментов сокетного буфера (skb), ссылающихся на страницы кэша страниц, особенно при использовании splice(2) или sendfile(2).

Это даёт мощный примитив произвольной записи в кэш страниц, который может быть использован для перезаписи критических файлов в памяти и получения полного доступа root.

Основные векторы атаки:

  • xfrm / ESP (esp4 / esp6)
  • RxRPC (используется AFS)

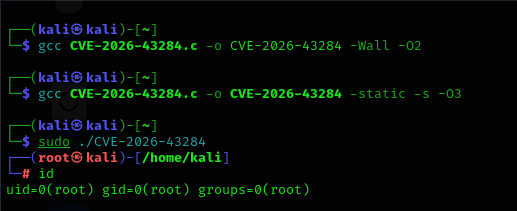
📸 Демонстрация

CVE-2026-43284

🚨 Воздействие

  • Непривилегированный локальный атакующий → Оболочка root
  • Затрагивает практически все основные дистрибутивы Linux
  • Высокая надёжность без состояний гонки
  • Обходит многие существующие механизмы защиты ядра

🛠️ Смягчение и исправление

Рекомендуемое исправление

Обновите ядро до последней исправленной версии от вашего дистрибутива как можно скорее.

Исправлено в основной ветке ядра коммитом f4c50a4034e62ab75f1d5cdd191dd5f9c77fdff4.

Временное решение

# Заблокировать уязвимые модули
sudo sh -c 'printf "install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n" > /etc/modprobe.d/dirtyfrag.conf'

# Немедленно выгрузить модули
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

# Сбросить кэш страниц
echo 3 | sudo tee /proc/sys/vm/drop_caches >/dev/null

Примечание: Это временное решение отключает функциональность IPsec и RxRPC/AFS.


📊 Затронутые дистрибутивы

ДистрибутивСтатусИсправленная версия
AlmaLinuxЗатронутДоступна
RHEL / RockyЗатронутРаспространяется
UbuntuЗатронутРаспространяется
FedoraЗатронутДоступна
DebianЗатронутВ процессе

⚠️ Отказ от ответственности

Этот репозиторий предназначен исключительно для образовательных и защитных целей.


Будьте в безопасности. Патчите рано. Патчите часто. 🛡️

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →