
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-42530 — CVE-2026-42530 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-42530
Анализ уязвимостейЭксплуатацияВеб-безопасностьСетевая безопасностьТестирование на ПроникновениеОбучение и Образование
GitHub0xblackash/cve-2026-42530

CVE-2026-42530

CVE-2026-42530

Репозиторий
21385 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

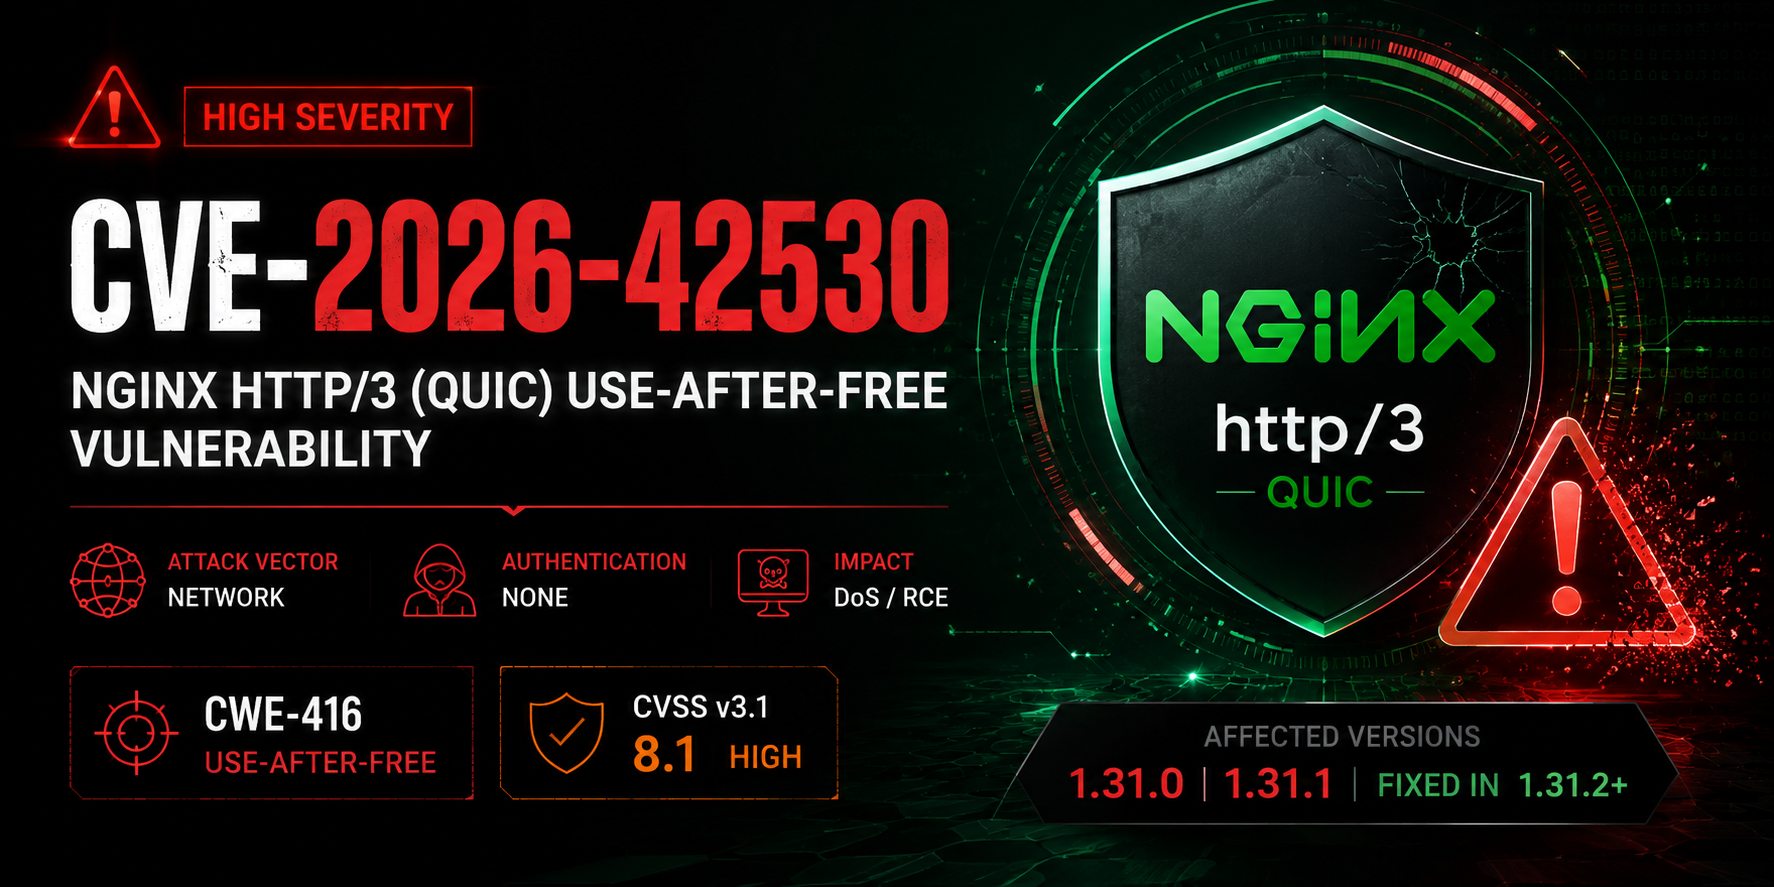
🛡️ CVE-2026-42530 - Уязвимость использования после освобождения в NGINX HTTP/3 (QUIC)

ChatGPT Image Jun 19, 2026, 09_45_48 PM

NGINX Severity Python

Высококритическая уязвимость использования после освобождения в NGINX HTTP/3 (QUIC)


⚠️ Уязвимость потока кодировщика QPACK


🔍 Обзор

CVE-2026-42530 — это уязвимость использования после освобождения в модуле ngx_http_v3_module NGINX.

Удаленный неаутентифицированный злоумышленник может вызвать её, повторно открыв закрытый поток кодировщика QPACK через HTTP/3, что приводит к аварийному завершению рабочего процесса (DoS) и потенциальному удаленному выполнению кода в некоторых конфигурациях.


🚨 Серьезность

МетрикаОценкаЦвет
CVSS v3.18.1 Высокая🟠
CVSS v4.0До 9.2 Критическая🔴
Вектор атакиСеть (Удаленно)🌐

Воздействие: DoS + возможно RCE (возможен обход ASLR)


📌 Затронутые версии

  • NGINX Open Source — 1.31.0, 1.31.1
  • Некоторые выпуски NGINX Plus
  • Любой сервер с включенным http3 / QUIC

Исправлено в: 1.31.2 (выпущено 17 июня 2026 г.)


🛠️ Безопасный проверщик (CVE-2026-42530-safe-check.py)

python3 CVE-2026-42530-safe-check.py <target> [-p PORT] [-t TIMEOUT]

Возможности:

  • ✅ Ненаправленный (безопасный)
  • ✅ Реальное соединение HTTP/3 + QUIC
  • ✅ Определение версии
  • ✅ Красивый цветной вывод

🔍 Лучшие поисковые запросы Shodan

"nginx/1.31.0" OR "nginx/1.31.1" quic OR http3
nginx "http/3" OR quic port:443
"alt-svc: h3" nginx
port:443 nginx quic

🛡️ Меры защиты

  1. Немедленно обновитесь до NGINX 1.31.2+
  2. Отключите HTTP/3 (рекомендуемый обходной путь):
    listen 443 ssl;        # вместо listen 443 http3;
    
  3. Установите server_tokens off;

📚 Ссылки

  • Официальное уведомление F5: K000161616
  • Запись CVE: CVE-2026-42530

Сделано только для образовательных и авторизованных целей тестирования ❤️

Последнее обновление: июнь 2026 г.

Скачать инструмент