
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-41089 — CVE-2026-41089 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-41089
Анализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHub0xblackash/cve-2026-41089

CVE-2026-41089

CVE-2026-41089

Репозиторий
101375 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    343
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

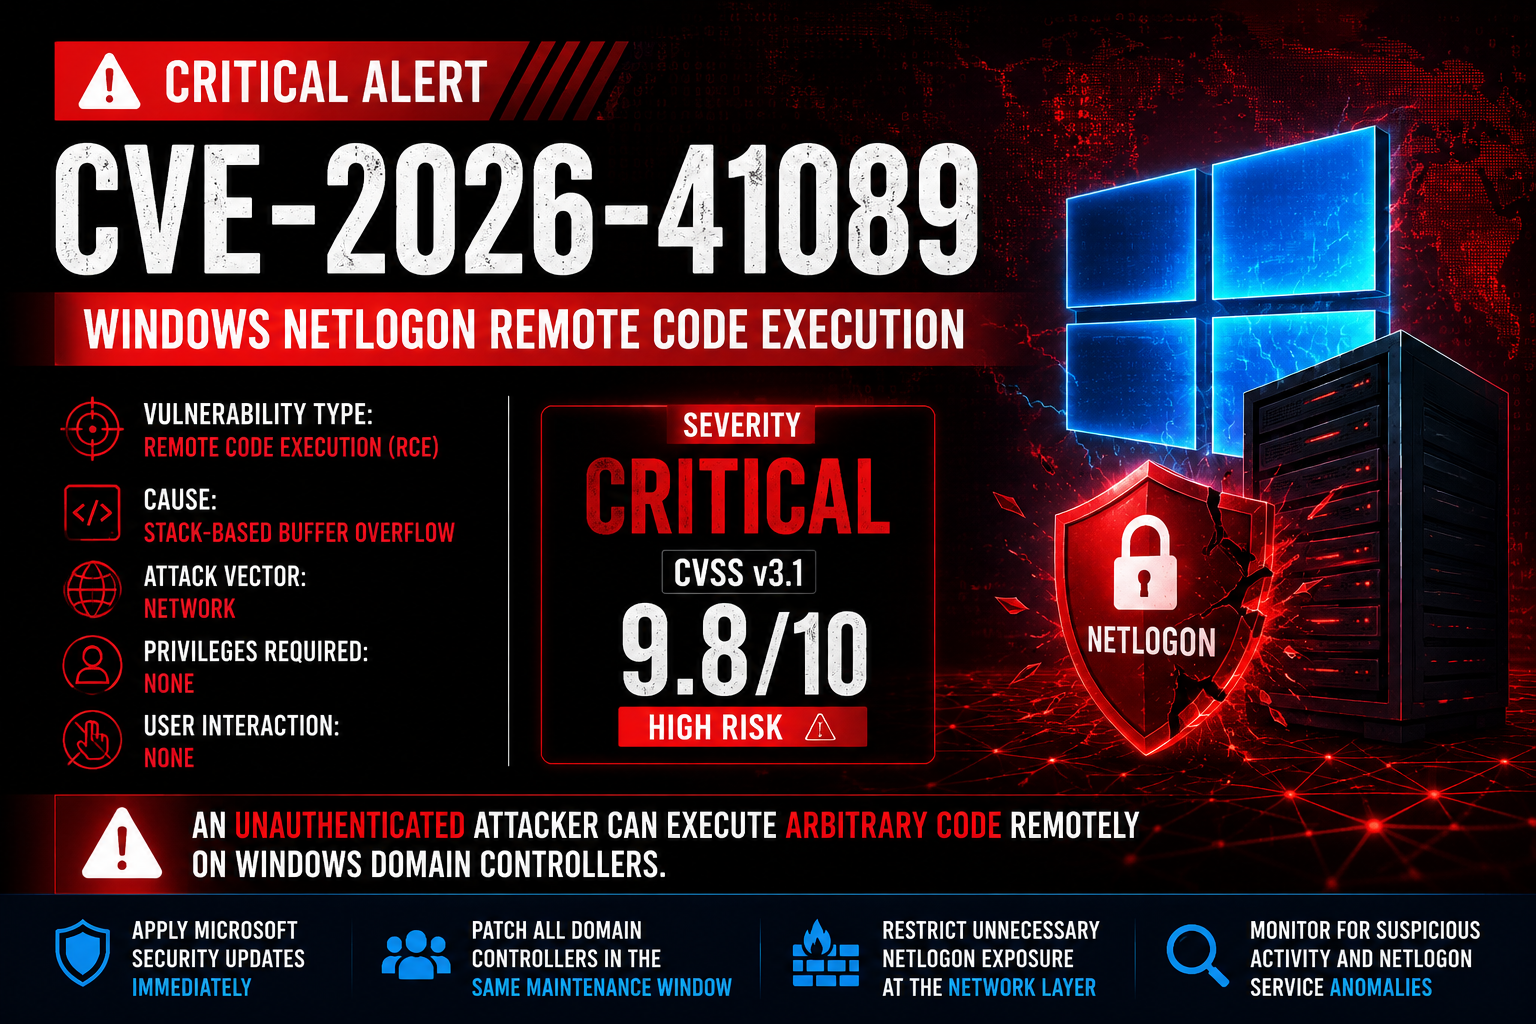
🚨 CVE-2026-41089 - Критическая уязвимость Windows Netlogon, приводящая к удаленному выполнению кода (RCE)

Изображение ChatGPT, 2 июня 2026 г., 11:35:30

Windows Severity CVSS Attack Vector Privileges User Interaction

⚠️ Критическая уязвимость Windows Netlogon, позволяющая неаутентифицированным злоумышленникам удаленно выполнять код на контроллерах домена.


📖 Обзор

CVE-2026-41089 — это критическая уязвимость, затрагивающая службу Windows Netlogon.

Ошибка связана с переполнением буфера в стеке, что позволяет удаленному злоумышленнику выполнить произвольный код, отправляя специально сформированные запросы на уязвимый контроллер домена.

Воздействие

  • Удаленное выполнение кода (RCE)
  • Аутентификация не требуется
  • Взаимодействие с пользователем не требуется
  • Возможна полная компрометация Active Directory
  • Высокая ценность для операторов программ-вымогателей и APT-групп

🎯 Детали уязвимости

ПолеЗначение
CVECVE-2026-41089
Уровень опасностиCritical
CVSS v3.19.8
CWECWE-121
КомпонентWindows Netlogon
Вектор атакиСеть
Требуемые привилегииОтсутствуют
Взаимодействие с пользователемНе требуется
Область действияИзменена
ВоздействиеУдаленное выполнение кода

# Проверка подключения (короткое имя пользователя, без переполнения)
python3 CVE-2026-41089.py 10.0.50.21 corp.local

# Попытка переполнения по умолчанию
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 130

# Увеличенная нагрузка, более длительный тайм-аут для медленных сетей
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 200 -t 10

🔥 Техническое описание

Атакующий
    │
    ▼
Сформированный запрос Netlogon
    │
    ▼
Переполнение буфера в стеке
    │
    ▼
Повреждение памяти
    │
    ▼
Выполнение произвольного кода
    │
    ▼
Компрометация контроллера домена

⚡ Сценарий атаки

Злоумышленник, находящийся в сети:

  1. Обнаруживает уязвимый контроллер домена.
  2. Отправляет специально сформированный пакет Netlogon.
  3. Вызывает повреждение памяти.
  4. Добивается выполнения произвольного кода.
  5. Получает контроль над контроллером домена.
  6. Потенциально компрометирует всю среду Active Directory.

🧠 Почему это важно

Netlogon — одна из самых критичных служб в средах Active Directory.

Успешная эксплуатация может позволить:

  • Захват домена
  • Кражу учетных данных
  • Горизонтальное перемещение
  • Создание механизмов сохранения доступа
  • Развертывание программ-вымогателей
  • Манипуляции с Active Directory

📊 Оценка риска

КатегорияРейтинг
Сложность эксплуатацииНизкая
Сложность атакиНизкая
АутентификацияНе требуется
Взаимодействие с пользователемОтсутствует
Влияние на конфиденциальностьВысокое
Влияние на целостностьВысокое
Влияние на доступностьВысокое

🛡️ Возможности обнаружения

Мониторинг

Unexpected Netlogon crashes
Netlogon service restarts
Authentication anomalies
Suspicious domain controller traffic
Unexpected privilege escalation

Источники журналов

  • Журналы событий Windows
  • Журналы Netlogon
  • Defender for Endpoint
  • Sysmon
  • Платформы SIEM

🔍 Индикаторы компрометации

Повторяющиеся запросы Netlogon

Неожиданные сбои службы

Аномальное поведение контроллера домена

Неизвестные процессы, запущенные от lsass.exe

Необычная активность аутентификации

Признаки горизонтального перемещения

🛠️ Меры по смягчению

Немедленные действия

  • Установить обновления безопасности Microsoft
  • Заплатить все контроллеры домена
  • Ограничить ненужную доступность Netlogon
  • Проверить журналы аутентификации
  • Отслеживать сбои службы
  • Включить видимость EDR
  • Проверить целостность Active Directory

📈 Разбивка по уровню опасности

CVSS 9.8/10

████████████████████ 100%

КРИТИЧЕСКИЙ

🏢 Затронутые среды

Потенциально затронуты:

  • Контроллеры домена Windows Server
  • Среды Active Directory
  • Корпоративные сети
  • Гибридные развертывания удостоверений

🚨 Резюме для руководства

CVE-2026-41089 — это критическая уязвимость удаленного выполнения кода в Windows Netlogon, которая позволяет неаутентифицированным злоумышленникам удаленно выполнять произвольный код на уязвимых контроллерах домена. Из-за низкой сложности атаки и высокого воздействия организациям следует немедленно расставить приоритеты при установке обновлений и мониторинге.


📚 Ссылки

  • Обновления безопасности Microsoft
  • Microsoft MSRC
  • Национальная база данных уязвимостей NIST
  • Zero Day Initiative (ZDI)

⭐ Будьте в безопасности. Устанавливайте обновления своевременно. Мониторьте непрерывно.

CVE-2026-41089

Сделано с ❤️ для сообщества кибербезопасности

Скачать инструмент