Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2026-33825
Повышение привилегийАнализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и Образование
GitHub0xblackash/cve-2026-33825

CVE-2026-33825

CVE-2026-33825

Репозиторий
45246 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

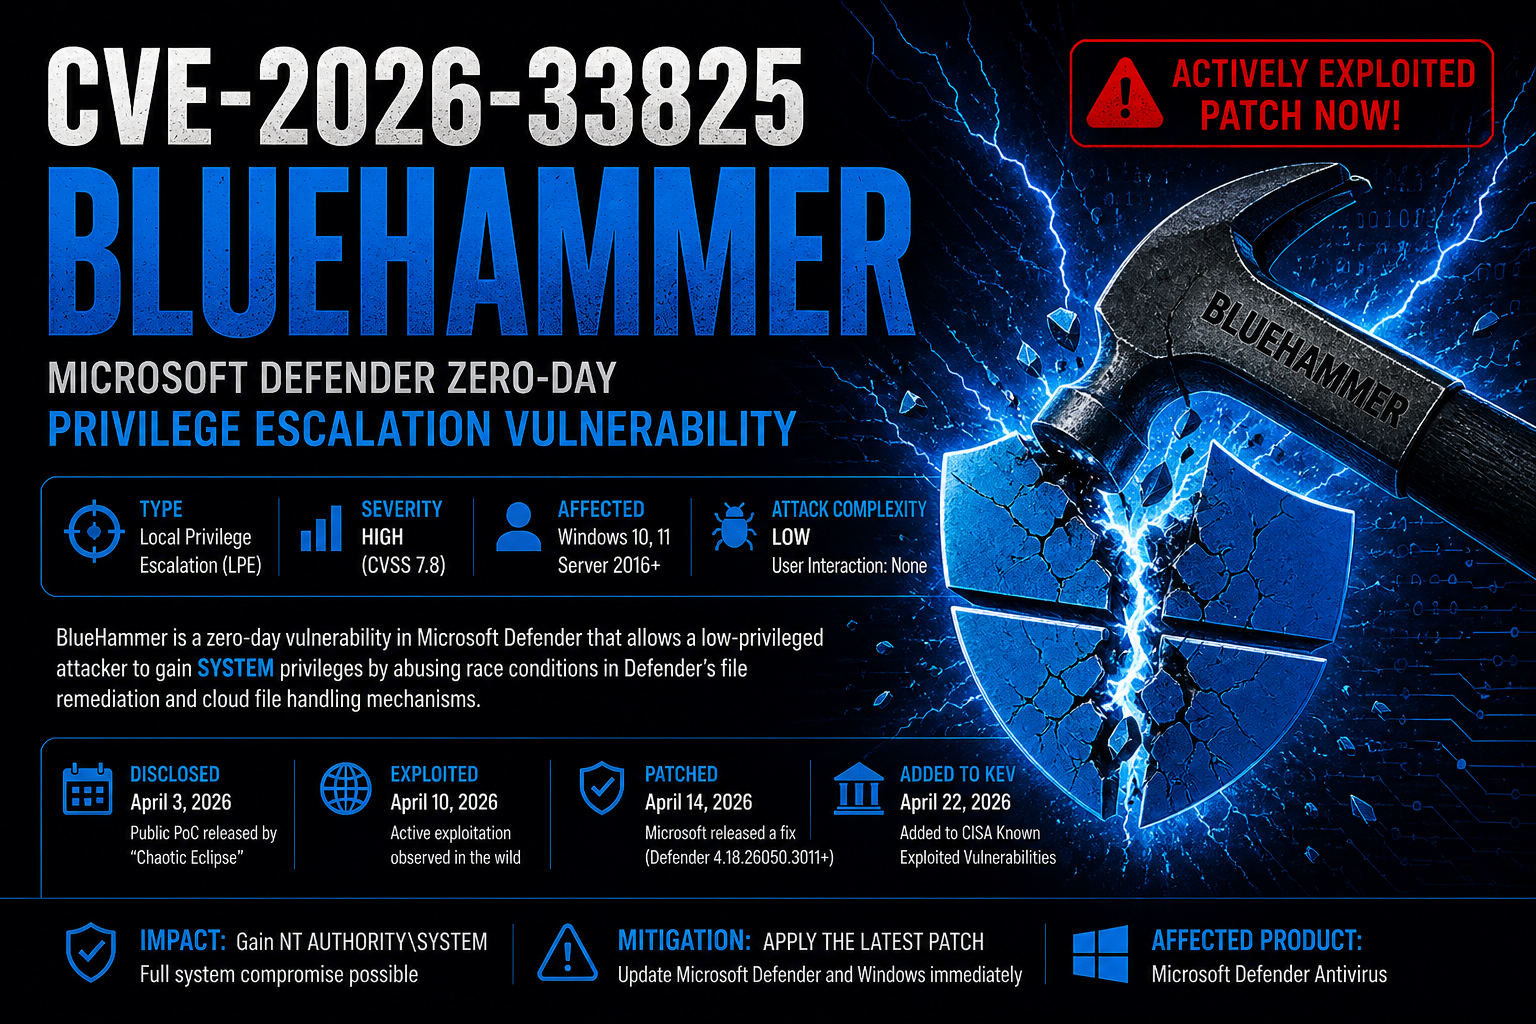
🔵 CVE-2026-33825 — “BlueHammer” 🔵

Изображение ChatGPT, 18 мая 2026 г., 13:04:48

Microsoft Defender — локальное повышение привилегий (LPE)


BlueHammer — это уязвимость локального повышения привилегий высокой степени серьезности, затрагивающая компоненты Microsoft Defender в системах Windows.
Ошибка позволяет атакующему с низкими привилегиями повысить их до NT AUTHORITY\SYSTEM через злоупотребление состояниями гонки в файловой системе и привилегированными операциями Defender.


📌 Обзор

ПолеЗначение
CVECVE-2026-33825
ПсевдонимBlueHammer
Степень серьезностиВысокая
CVSS~7.8
ТипЛокальное повышение привилегий
Затронутые системыWindows 10 / 11 / Server
КомпонентMicrosoft Defender
ЭксплуатацияОпубликован PoC
Требуемые привилегииНизкие
ВлияниеПовышение до SYSTEM

🧠 Что такое BlueHammer?

BlueHammer — это уязвимость состояния гонки TOCTOU (Time-of-Check to Time-of-Use) внутри привилегированных операций Microsoft Defender.

Уязвимость, как сообщается, использует:

  • символические ссылки NTFS
  • Точки повторной обработки (Reparse points)
  • оппортунистические блокировки (Oplocks)
  • рабочие процессы исправления/обновления Defender
  • привилегированная обработка файлов

Эксплойт манипулирует Defender, заставляя его выполнять привилегированные файловые операции над контролируемыми атакующим целями.


⚠️ Воздействие

Успешная эксплуатация может позволить атакующим:

эксплойт
  • Получить NT AUTHORITY\SYSTEM
  • Извлечь учетные данные
  • Получить доступ к кустам SAM/SYSTEM
  • Отключить средства безопасности
  • Зафиксироваться в системе
  • Развернуть программы-вымогатели
  • Перемещаться по корпоративной сети

🏗️ Общая схема эксплуатации

Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM

🔍 Технические концепции

⏱️ Состояние гонки TOCTOU

BlueHammer использует разрыв между:

Time of Check
        ↓
Time of Use

Defender проверяет файл/путь, но до завершения привилегированной операции атакующий подменяет цель.


🔗 Точки повторной обработки NTFS и символические ссылки

Как сообщается, атакующие используют:

  • точки соединения (junctions)
  • символические ссылки
  • ссылки диспетчера объектов

Пример концептуально:

Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file

🧊 Оппортунистические блокировки (Oplocks)

Oplocks помогают атакующим временно заморозить файловые операции:

Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges

Это повышает надежность использования состояния гонки.


🖥️ Затронутые компоненты

Как сообщается, затронуты:

  • MsMpEng.exe
  • MpSigStub.exe
  • конвейер исправления Defender
  • рабочие процессы обновления Defender

🧨 Почему это важно

Программное обеспечение безопасности:

  • работает с повышенными привилегиями,
  • взаимодействует с недоверенными файлами,
  • выполняет автоматическое исправление.

Это делает уязвимости состояния гонки в файловой системе чрезвычайно опасными.

BlueHammer показал, что:

само защитное программное обеспечение может стать вектором повышения привилегий.


🛡️ Смягчение

Рекомендуемые действия

✅ Обновление Microsoft Defender

Установите последние обновления платформы Defender.

✅ Установка обновлений безопасности Windows

Убедитесь, что все обновления Patch Tuesday установлены.

✅ Мониторинг подозрительной активности

Обратите внимание на:

  • неожиданные оболочки SYSTEM,
  • взаимодействие Defender с необычными путями,
  • аномальная активность VSS,
  • подозрительное создание символических ссылок.

✅ Ограничение локального выполнения

Ограничьте выполнение для недоверенных пользователей и приложений.


🧪 Индикаторы эксплуатации

Потенциальные индикаторы могут включать:

Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns

🔬 Связанные уязвимости

УязвимостьОписание
PrintNightmareWindows Print Spooler RCE/LPE
HiveNightmareУязвимость раскрытия SAM
RedSunСвязанная техника эксплуатации Defender
unDefendСемейство техник злоупотребления Defender

📚 Ключевые концепции

КонцепцияОписание
LPEЛокальное повышение привилегий
TOCTOUОшибка "время проверки — время использования"
OplocksСинхронизация файловых операций
Reparse PointsФункция перенаправления файловой системы
SYSTEMНаивысшая локальная привилегия Windows

⚖️ Отказ от ответственности

Этот репозиторий/документация предоставлены для:

  • образовательных целей,
  • исследований в области защиты,
  • осведомленности об уязвимостях.

Не используйте эту информацию для несанкционированных действий.

Скачать инструмент