
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31402 — CVE-2026-31402 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-31402
Криминалистика памятиАнализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHub0xblackash/cve-2026-31402

CVE-2026-31402

CVE-2026-31402

Репозиторий
377 месяцев назадЕщё не проверено
Поделиться

🛡️ CVE-2026-31402 – Переполнение кучи в кэше повторного воспроизведения блокировок NFSv4

Уведомление об уязвимости Linux NFS

Vulnerability Linux Kernel Severity

CVE-2026-31402: Ошибка Linux NFS, скрывавшаяся 23 года


📌 Обзор

CVE-2026-31402 — это уязвимость переполнения кучи в кэше повторного воспроизведения блокировок NFSv4.0 ядра Linux. Она возникает из-за неправильной обработки ответов, размер которых превышает фиксированный размер буфера, что потенциально приводит к повреждению памяти.


🛠 Пораженный компонент

  • Компонент: Кэш повторного воспроизведения блокировок NFSv4
  • Затронутые системы: Ядро Linux с поддержкой NFS-сервера
  • Тип уязвимости: Переполнение кучи / Повреждение памяти

⚠️ Описание

Уязвимость возникает из-за того, что кэш повторного воспроизведения NFSv4 хранит ответы в буфере фиксированного размера 112 байт. Некоторые ответы об ошибках блокировки NFSv4 могут превышать этот размер (до 1024 байт). В этом случае лишние данные переполняют кучу, что может привести к сбою сервера или повреждению памяти.

Вектор атаки:

  • Удаленные NFS-клиенты могут вызвать это, отправляя конфликтующие запросы блокировки с полями владельца завышенного размера.
  • Аутентификация не требуется, если злоумышленник может добраться до NFS-сервера.

Воздействие:

  • Повреждение памяти кучи
  • Возможные сбои сервера
  • Ограниченный риск удаленного выполнения кода (в настоящее время теоретический)

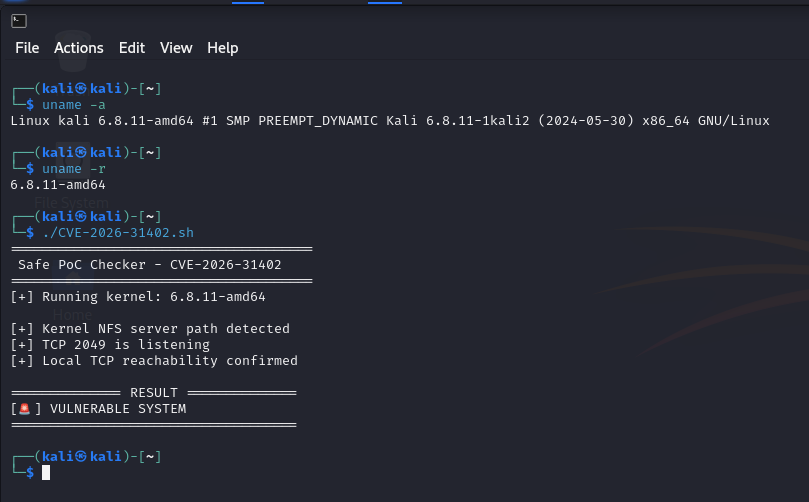
Скриншот

cve-2026-31402

🛡 Смягчение

  • Примените последние обновления ядра Linux от вашего дистрибутива.
  • Рассмотрите возможность ограничения доступа NFS только доверенными сетями.
  • Отслеживайте в журналах NFS необычные запросы блокировки.

📖 Ссылки

  • CVE Details
  • The Hacker Wire
  • Патч ядра Linux

🌟 Краткое резюме

CVE-2026-31402 подчеркивает важность проверки размера буфера в сетевых службах. Поддерживайте системы обновленными и отслеживайте NFS-серверы на предмет необычного поведения.


Создано с ❤️ для повышения осведомленности о кибербезопасности.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →