📌 Обзор
- CVE ID: CVE-2026-25049
- Затронутое ПО: n8n
- Серьёзность: Критическая
- Категория: Некорректный контроль доступа / Раскрытие информации
Эта уязвимость позволяет несанкционированный доступ к внутренним данным конфигурации через конечную точку REST API в некоторых развёртываниях n8n.
🧭 Содержание
🔍 Технические детали
В уязвимых конфигурациях следующая конечная точка доступна без аутентификации:
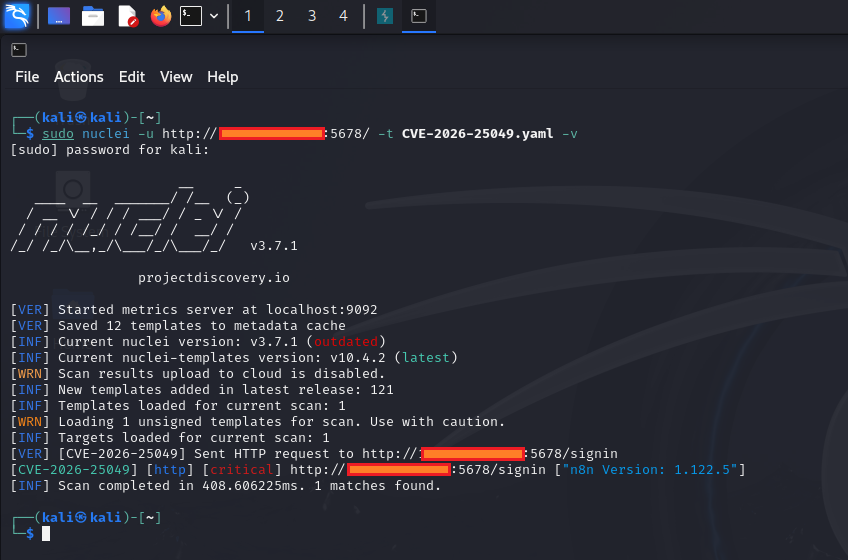
GET /rest/settings
📤 Раскрываемые данные могут включать
- 🔐 Метод аутентификации (например, вход по электронной почте)
- 🌐 Режим инстанса (например,
public)
- ⚙️ Флаги функций и настройки среды выполнения
- 🧩 Метаданные конфигурации приложения
В обычных условиях эта конечная точка должна быть доступна только аутентифицированным пользователям, но из-за неправильной конфигурации или уязвимых версий она может быть открыта публично.
⚠️ Влияние
Хотя эта уязвимость и не приводит напрямую к полной компрометации системы, она может:
- 📡 Раскрывать чувствительные детали конфигурации
- 🧠 Позволять идентифицировать целевую систему (fingerprinting)
- 🔗 Способствовать связыванию атак (attack chaining) с другими уязвимостями
- 🎯 Снижать сложность последующих атак
💡 Даже ограниченное раскрытие информации может существенно ослабить общий уровень безопасности.
📦 Затронутые версии
- Подтверждено на:
n8n v1.123.5
- Другие версии могут быть затронуты в зависимости от конфигурации
⚠️ Всегда сверяйтесь с официальными бюллетенями безопасности и журналами изменений.
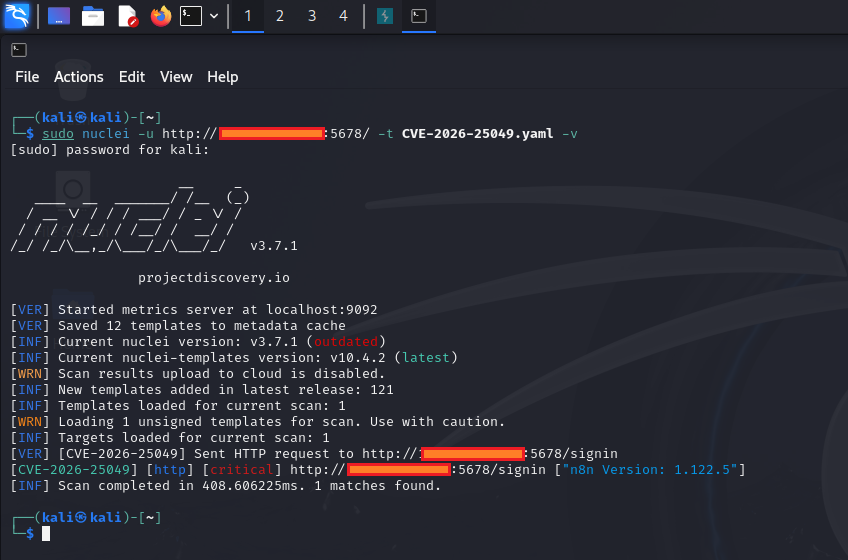
✅ Проверка (высокоуровневая)
Чтобы проверить уязвимость:
-
Отправьте запрос к:
/rest/settings
-
Проанализируйте ответ.
✔️ Ожидаемое поведение (безопасный вариант)
401 Unauthorized- Требуется аутентификация
❌ Уязвимое поведение
200 OK- JSON-ответ, содержащий данные конфигурации
🛡️ Меры по устранению
Чтобы защитить ваш инстанс n8n:
- 🔄 Обновитесь до последней исправленной версии
- 🔒 Ограничьте доступ к порту
5678 (VPN, межсетевой экран, список разрешённых IP-адресов)
- 🚫 Не открывайте n8n напрямую в публичный интернет
- 🔑 Обеспечьте корректные механизмы аутентификации
- 🧱 Разместите за обратным прокси с контролем доступа
🧠 Примечания по безопасности
- Подверженность уязвимости часто зависит от конфигурации развёртывания
- Инстансы, работающие в публичном режиме, более уязвимы
- Часто встречается в неправильно настроенных self-hosted средах
- Следует рассматривать как часть более широкой поверхности атаки
📊 Сводка рисков
| Фактор | Оценка |
|---|
| Сложность атаки | Низкая |
| Необходимые привилегии | Нет |
| Взаимодействие с пользователем | Нет |
| Область воздействия | Частичная (утечка информации) |
| Эксплуатируемость | Высокая (если есть открытый доступ) |
📎 Отказ от ответственности
⚠️ Этот проект предназначен только для образовательных целей и авторизованного тестирования безопасности.
Не тестируйте и не сканируйте системы без явного разрешения.
⭐ Вклад и использование
Если вы нашли это полезным:
- ⭐ Поставьте звезду репозиторию
- 🛠️ Используйте ответственно в лабораторных средах или в рамках авторизованных работ
- 📢 Делитесь знаниями этично
 0xblackash/cve-2026-25049