
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2026-20131
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHub0xblackash/cve-2026-20131

CVE-2026-20131

CVE-2026-20131

Репозиторий
366 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🚨 CVE-2026-20131 | Критическая RCE в Cisco FMC

Изображение ChatGPT, 10 мая 2026, 15:09:44

Неаутентифицированное удаленное выполнение кода в Cisco Secure Firewall Management Center

Severity CVSS Exploited Type Python

📌 Обзор

Критическая уязвимость десериализации Java до аутентификации, позволяющая удаленным злоумышленникам выполнить код с правами root на устройствах Cisco FMC.


Ключевая информация

АтрибутДетали
КритичностьКритический
Оценка CVSS10.0
Тип уязвимостиДесериализация Java
Эксплуатируется в природеДа (кампании вымогателей)
Доступен патчДа

✨ Безопасный проверщик уязвимости

Красивый, безопасный и надежный инструмент обнаружения для CVE-2026-20131.
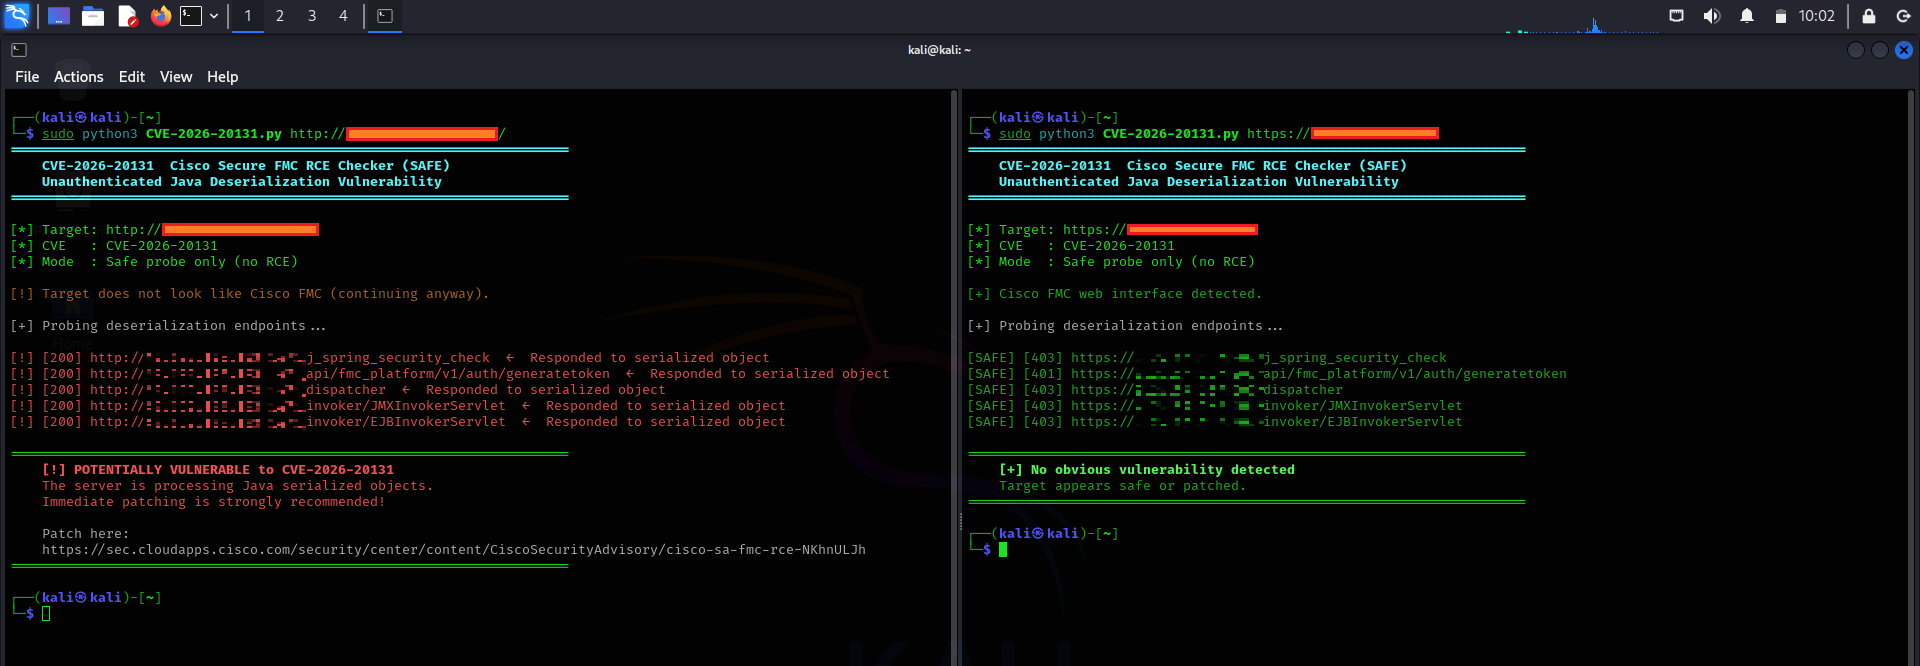
📸 Демо

CVE-2026-20131

Возможности

  • Современный терминальный вывод с цветовой кодировкой
  • Интеллектуальное снятие отпечатков FMC (снижает ложные срабатывания)
  • Автоматический переход с HTTP на HTTPS
  • Определение версии по баннеру
  • Чистый и профессиональный дизайн

Установка и использование

git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com

🛡️ Смягчение и установка патчей

🚨 Требуется немедленное действие

Официальное исправление: Обновитесь до последней пропатченной версии Cisco Secure Firewall Management Center.

Консультация по безопасности Cisco →


📋 Затронутые версии

  • Cisco FMC 6.4.x → 10.0.x (проверьте консультацию для точных сборок)
  • Cisco Security Cloud Control (SCC) — исправлено через обслуживание

⚠️ Юридическое предупреждение

Этот репозиторий предназначен только для образовательных целей и авторизованного тестирования безопасности.

Несанкционированное сканирование или эксплуатация систем без явного разрешения незаконны.


Сделано с ❤️ для сообщества кибербезопасности

Поставьте звезду ⭐, если это было полезно!

Скачать инструмент