

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-106173 — Документирует CVE-2026-106173 — обход пути (CWE-22) в Fortinet FortiSIEM, с анализом воздействия, рекомендациями по обнаружению и шагами по устранению для специалистов по защите. | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-106173
Оборонительные ИнструментыАнализ уязвимостейВеб-безопасностьСтатьи и ИсследованияОбучение и ОбразованиеРеагирование на Инциденты
GitHub0xblackash/cve-2026-106173

CVE-2026-106173

Документирует CVE-2026-106173 — обход пути (CWE-22) в Fortinet FortiSIEM, с анализом воздействия, рекомендациями по обнаружению и шагами по устранению для специалистов по защите.

Поделиться
Репозиторий
21231 месяц назадЕщё не проверено

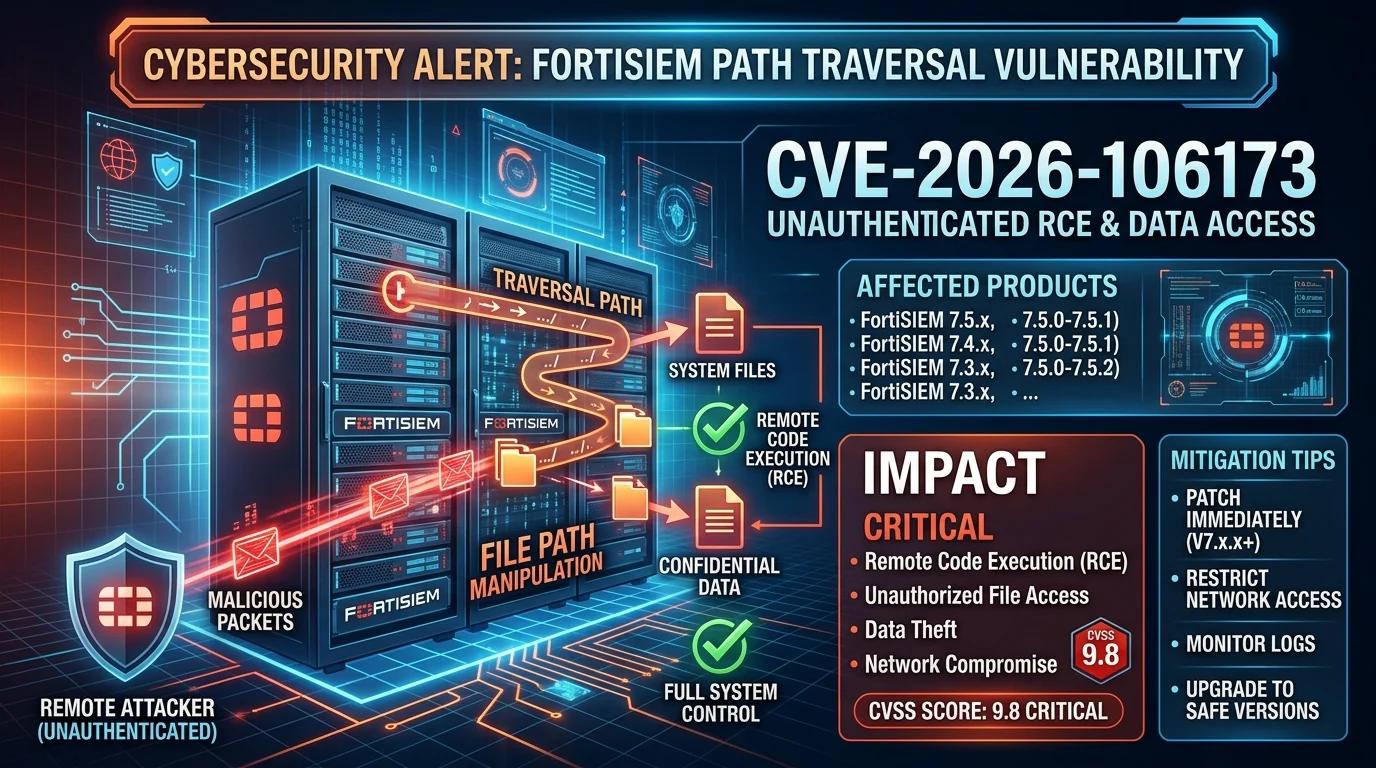
CVE-2026-106173 — уязвимость обхода пути в FortiSIEM

Gemini_Generated_Image_jq3zkajq3zkajq3z

Обзор

В этом репозитории описана CVE-2026-106173 — заявленная уязвимость обхода пути (path traversal), затрагивающая Fortinet FortiSIEM.

Уязвимости обхода пути возникают, когда приложение не выполняет должную проверку путей к файлам, что потенциально позволяет злоумышленнику получить доступ к ресурсам за пределами предполагаемого каталога. В зависимости от уязвимого компонента и контекста выполнения последствия могут включать несанкционированный доступ к файлам или дальнейшую компрометацию системы.

Отказ от ответственности: Этот репозиторий предназначен для исследования уязвимостей, защитной безопасности и образовательных целей. Перед тем как полагаться на технические детали, сверяйте их с официальным бюллетенем производителя.


Информация об уязвимости

ПолеДетали
CVE IDCVE-2026-106173
ПроизводительFortinet
ПродуктFortiSIEM
Тип уязвимостиОбход пути (Path Traversal)
CWECWE-22
КритичностьЗаявлена как критическая
CVSSПроверьте применимую оценку и версию в официальной записи
Вектор атакиЗаявлен как сетевой
АутентификацияЗаявлена как не требующаяся
СтатусИсследуйте и проверяйте в соответствии с рекомендациями производителя

Потенциальное воздействие

В зависимости от затронутого компонента и конфигурации развёртывания успешная эксплуатация потенциально может привести к:

  • Несанкционированному доступу к файлам или ресурсам.
  • Раскрытию конфиденциальной системной информации.
  • Нарушению целостности системы.
  • Дальнейшей компрометации затронутой среды.

Фактическое воздействие зависит от уязвимой реализации, привилегий, сетевой доступности и применимых средств защиты.
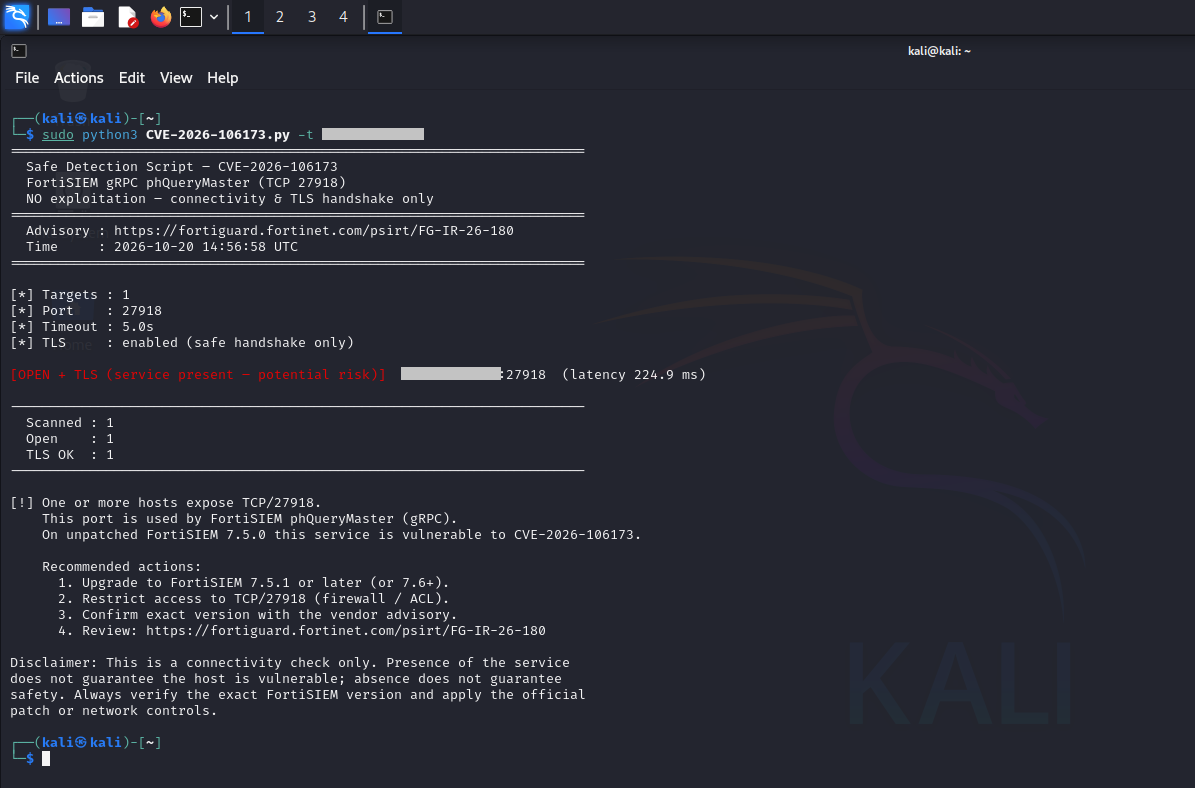

Демонстрация

cve-2026-106173

Затронутые версии

Обратитесь к официальному бюллетеню производителя, чтобы определить точные затронутые и исправленные выпуски.

Не полагайтесь на номера версий, скопированные из вторичных источников, без проверки актуальных рекомендаций производителя.


Меры защиты и устранение

Рекомендуемые защитные действия:

  1. Проверьте подверженность: выявите экземпляры FortiSIEM и определите их установленные версии.
  2. Примените исправления производителя: обновитесь до выпуска, явно подтверждённого Fortinet как исправленный.
  3. Ограничьте доступ: ограничьте интерфейсы управления и обслуживания доверенными сетями и авторизованными хостами.
  4. Проверьте журналы: исследуйте подозрительные запросы, неожиданный доступ к файлам, необычное выполнение процессов и необъяснимые изменения конфигурации.
  5. Отслеживайте активность: ищите аномальные исходящие соединения и другие индикаторы потенциальной компрометации.
  6. Документируйте устранение: фиксируйте затронутые активы, применённые исправления и результаты проверки.

Обнаружение и расследование

Командам безопасности следует проверять доступную телеметрию на предмет:

  • Необычных или некорректно сформированных запросов к открытым сервисам.
  • Неожиданного доступа к файлам или активности файловой системы.
  • Неожиданных дочерних процессов или выполнения команд.
  • Аномалий аутентификации и изменений конфигурации.
  • Подозрительных сетевых соединений, исходящих от затронутых хостов.

При подозрении на инцидент сохраняйте соответствующие журналы и доказательства до выполнения разрушительных действий по устранению.


Ссылки

  • Официальная запись CVE — CVE-2026-106173
  • Бюллетени Fortinet PSIRT
  • CWE-22: Improper Limitation of a Pathname to a Restricted Directory
  • Национальная база данных уязвимостей NIST

Отказ от ответственности

Этот репозиторий предоставляется исключительно в образовательных целях и для защитной безопасности. Он не связан с Fortinet и не одобрен ею.

Все тестирование должно проводиться только на системах, на которые получено явное разрешение. Сведения об уязвимостях, затронутые версии, оценки серьезности и рекомендации по устранению следует независимо проверять с использованием авторитетных источников.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




