
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-22965 — Предоставляет подробное описание Spring4Shell (CVE-2022-22965), охватывающее первопричину, условия эксплуатации, влияние, CVSS и меры по смягчению для уязвимых приложений Spring. | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2022-22965
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHub0xblackash/cve-2022-22965

CVE-2022-22965

Предоставляет подробное описание Spring4Shell (CVE-2022-22965), охватывающее первопричину, условия эксплуатации, влияние, CVSS и меры по смягчению для уязвимых приложений Spring.

Репозиторий
1318 месяцев назадЕщё не проверено
Поделиться

🚨 CVE-2022-22965 — "Spring4Shell"

1_N9RLjiAn_OcNxyjJD_5ZJQ

CVE Severity CVSS Platform Framework

Критическая уязвимость удаленного выполнения кода (RCE)

Раскрыто публично: 31 марта 2022


📖 Содержание

  • Обзор
  • Затронутые компоненты
  • Техническая первопричина
  • Условия эксплуатации
  • Воздействие
  • Серьезность и CVSS
  • Смягчение и исправление
  • Хронология
  • Сравнение с Log4Shell
  • Итоги

🔎 Обзор

Spring4Shell — это псевдоним для CVE-2022-22965, уязвимости в механизме привязки данных Spring, которая могла позволить атакующим добиться удаленного выполнения кода (RCE).

В основном она затрагивала приложения, использующие:

  • :contentReference[oaicite:1]{index=1}
  • Упакованные как WAR-файл
  • Развернутые на :contentReference[oaicite:2]{index=2}
  • Запущенные на Java :contentReference[oaicite:3]{index=3} 9 или новее

🧠 Техническая первопричина

Spring MVC автоматически сопоставляет параметры HTTP-запроса с полями Java-объектов — процесс, называемый привязкой данных.

При определенных условиях атакующие могли:

  1. Манипулировать свойствами объектов через специально созданные HTTP-параметры
  2. Получать доступ к внутренним свойствам загрузчика классов
  3. Изменять конфигурацию Tomcat
  4. Записывать вредоносный JSP-файл (веб-шелл) на диск

Это в конечном итоге позволяло произвольное выполнение кода на сервере.
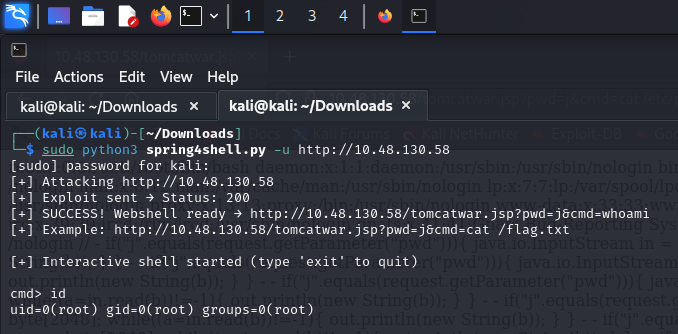

⚙️ Условия эксплуатации

spring4shell

Spring4Shell был эксплуатируем не во всех случаях. Должны были выполняться все следующие условия:

  • ✔ Работа на Java 9+
  • ✔ Использование уязвимых версий Spring (5.3.0–5.3.17 или 5.2.0–5.2.19)
  • ✔ Развертывание в виде WAR-файла
  • ✔ Запуск на Apache Tomcat
  • ✔ Включенная привязка данных для параметров запроса

Если приложение было упаковано как исполняемый JAR-файл Spring Boot, эксплуатация обычно была невозможна.


💥 Потенциальное воздействие

В случае успешной эксплуатации атакующий мог:

  • Загрузить веб-шелл (JSP)
  • Выполнять произвольные системные команды
  • Получать доступ к конфиденциальным данным приложения
  • Перемещаться глубже по внутренним сетям
  • Полностью скомпрометировать сервер приложений

📊 Серьезность и CVSS

МетрикаЗначение
CVE IDCVE-2022-22965
CVSS Score9.8 (Критический)
Вектор атакиСеть
Требуется аутентификация❌ Нет
Взаимодействие пользователя❌ Не требуется
ВоздействиеПолное удаленное выполнение кода (RCE)

🛠 Смягчение и исправление

✅ Официальное исправление

Обновитесь до:

  • Spring Framework 5.3.18
  • Spring Framework 5.2.20

Версии Spring Boot также были обновлены соответствующим образом.


🔒 Рекомендуемые меры защиты

  • Предпочитать JAR-упаковку WAR
  • Обновить среду выполнения Java
  • Ограничить доступные для записи каталоги
  • Отключить ненужные поля привязки
  • Отслеживать подозрительное создание файлов
  • Развернуть межсетевой экран веб-приложений (WAF)

🗓 Хронология

ДатаСобытие
Март 2022Уязвимость сообщена
31 марта 2022Публичное раскрытие
В тот же деньВыпущен патч
В последующие дниНачало глобального сканирования безопасности

🔥 Spring4Shell против Log4Shell

ХарактеристикаSpring4ShellLog4Shell
ФреймворкSpring FrameworkApache Log4j
CVE2022-229652021-44228
Сложность эксплуатацииУмеренная (требуются условия)Чрезвычайно низкая
Воздействие по умолчаниюОграниченноеШирокое
CVSS9.810.0

Spring4Shell был серьезным, но Log4Shell имел более широкое реальное воздействие.


📌 Итоги

ПолеЗначение
НазваниеSpring4Shell
CVECVE-2022-22965
ТипУдаленное выполнение кода
Затронутое ПОSpring Framework
СерьезностьКритическая
Доступен патчДа
Условия эксплуатацииТребуется особая конфигурация

⚠️ Заключительные замечания

Spring4Shell продемонстрировал, как сложная привязка объектов и рефлексия в современных фреймворках могут создавать неожиданные поверхности атаки.

Хотя эта уязвимость не имела такого глобального воздействия, как Log4Shell, она остается критической и требовала немедленного исправления в затронутых средах.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





