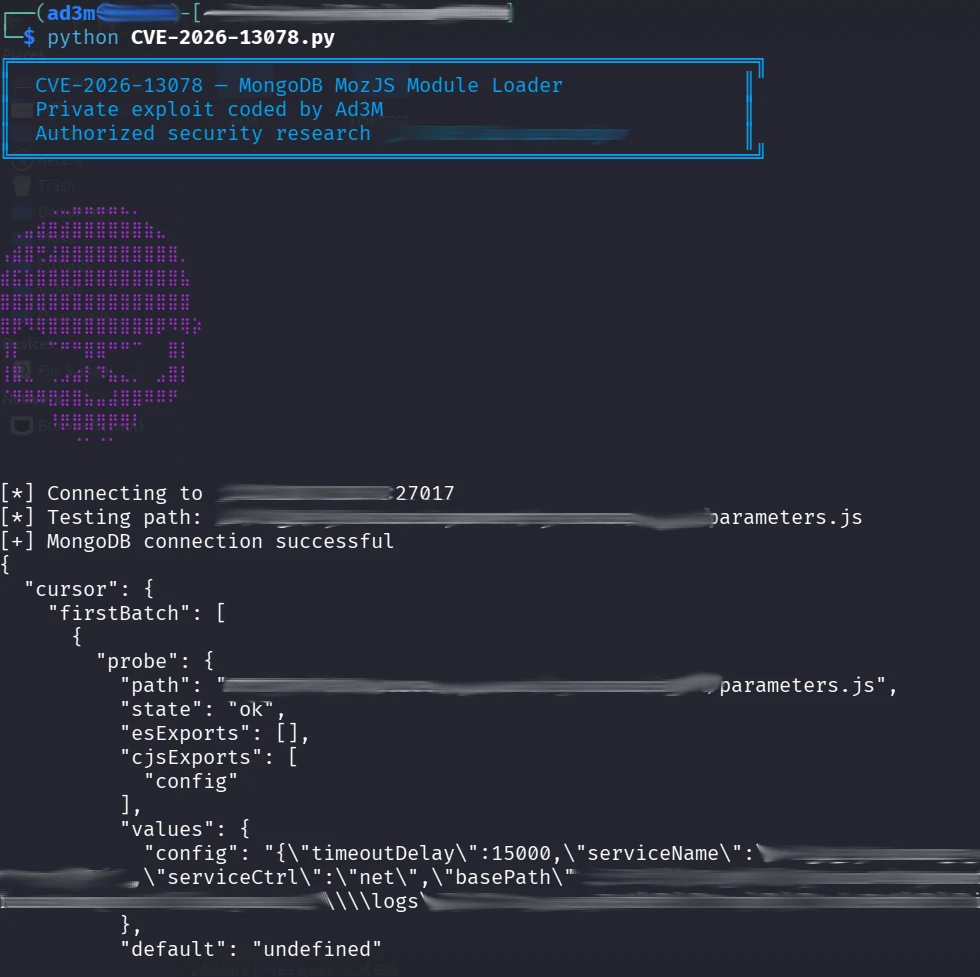
 0xad3m/cve-2026-13078-poc
Python-доказательство концепции для CVE-2026-13078 — уязвимости авторизации в загрузчике модулей MongoDB MozJS (CWE-862), позволяющей аутентифицированным пользователям раскрывать локальные файлы через серверный JavaScript.

Оригинальный PoC написан и разработан Ad3M.
Только для авторизованных исследований в области безопасности. Запускайте этот репозиторий только против экземпляров MongoDB, которыми вы владеете или на тестирование которых у вас есть явное разрешение.
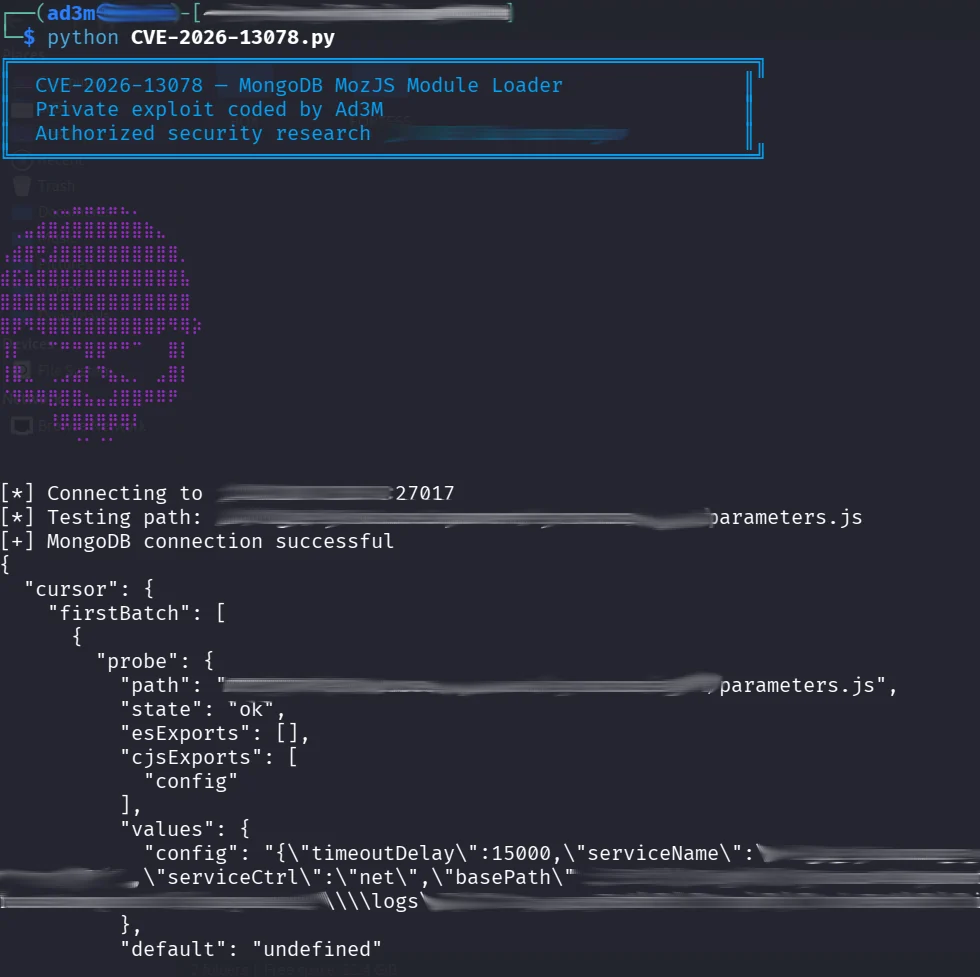
Этот репозиторий содержит PoC для CVE-2026-13078 — проблемы авторизации в загрузчике модулей MozJS сервера MongoDB, которая может позволить аутентифицированным пользователям получать доступ к файлам через серверный JavaScript.
В ходе авторизованного проекта Red Team я обнаружил в инфраструктуре организации экземпляр MongoDB, подверженный CVE-2026-13078. Поискав публичный proof of concept и не найдя его, я разработал собственный PoC для проверки уязвимости в ходе оценки.
PoC успешно продемонстрировал раскрытие экспортированных конфигурационных данных из серверного модуля JavaScript. Теперь я публикую своё исследование, чтобы помочь другим исследователям безопасности и пентестерам воспроизвести и оценить проблему в авторизованных средах.
| Поле | Сведения |
|---|---|
| CVE | CVE-2026-13078 |
| Продукт | MongoDB Server |
| Уязвимость | Раскрытие произвольных локальных файлов |
| Компонент | Загрузчик модулей скриптового движка MozJS |
| Слабость | CWE-862 — Отсутствие авторизации |
| CVSS v3.1 | 7.7 (Высокая) |
| Вектор CVSS v3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (Средняя) |
| Аутентификация | Требуется (низкие привилегии), согласно записи CVE |
| Вектор атаки | Сетевой |
| Взаимодействие с пользователем | Отсутствует |
| Воздействие | Раскрытие файлов с правами файловой системы процесса mongod |
| Публичный PoC | Существующий публичный PoC не найден |
| Известная эксплуатация | Подтверждённых сообщений об эксплуатации в реальных условиях в проверенных на 12 октября 2026 года источниках не найдено; в оценке CISA от 23 июля 2026 года эксплуатация отмечена как «none» |
Затронуты версии в каждой из перечисленных веток до первой исправленной версии.
| Ветка | Первая исправленная версия |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
Источники: запись CVE, выпущенная MongoDB, и оценка CISA, рекомендация MongoDB SERVER-128832
Первоначальный вывод исследования: Уязвимость была публично задокументирована, но во время первоначального поиска я не нашёл воспроизводимого публичного кода эксплойта. Это не доказывает, что PoC не существовало. Этот пробел и побудил меня разработать собственный PoC.
pymongoУстановите зависимости:
python -m pip install -r requirements.txt
Запустите проверку:
python poc.py --host 127.0.0.1 --port 27017
Примените исправление от производителя MongoDB для вашей линейки выпусков, ограничьте сетевой доступ, используйте учётные записи базы данных с минимальными привилегиями и отключите серверный JavaScript, где это возможно с операционной точки зрения.
Ссылка: https://jira.mongodb.org/browse/SERVER-128832
Не включайте реальные секреты, пути к хостам, учётные данные или деструктивные полезные нагрузки в issues, коммиты, скриншоты или логи. Сообщайте о предполагаемых уязвимостях через процесс скоординированного раскрытия производителя.
MIT. См. LICENSE.






