
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-25157 — Сканирует списки хостов на предмет конечных точек GeoServer, уязвимых к SQL-инъекции CVE-2023-25157, проверяет открытые пути с помощью проверок по ключевым словам и записывает подтверждённые цели в выходной файл. | Kitploit
Инструменты/GitHubGitHub/0x2458bughunt/cve-2023-25157
РазведкаСканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информации
GitHub0x2458bughunt/cve-2023-25157

CVE-2023-25157

Сканирует списки хостов на предмет конечных точек GeoServer, уязвимых к SQL-инъекции CVE-2023-25157, проверяет открытые пути с помощью проверок по ключевым словам и записывает подтверждённые цели в выходной файл.

Поделиться
Репозиторий
101373 лет назадЕщё не проверено

CVE-2023-25157

Это простой скрипт на Python для поиска последней уязвимости SQL-инъекции в GeoServer. Вы можете использовать скрипты на хостах для проверки наличия уязвимого пути.

Установка:

  1. git clone https://github.com/0x2458bughunt/CVE-2023-25157/
  2. cd CVE-2023-25157
  3. chmod +x geoserver.sh

Примечание: Все файлы должны находиться в одной директории. Если вы хотите использовать файлы из любого места в системе, выполните следующие шаги:

  1. Откройте geoserver.sh и замените GeoServerPath-Finder.py на его полный путь. (Например: /root/CVE-2023-25157/GeoServerPath-Finder.py)
  2. Сделайте то же самое с GeoServer_Keyword-Checker.py.
  3. Скопируйте geoserver.sh в /usr/bin. Теперь вы можете получить к нему доступ из любого места в вашей системе! :D

Использование:

./geoserver.sh /путь/к/файлу/с/хостами/

Если скрипт найдет директорию, он ответит "Directory Found" и выведет полный URL. image
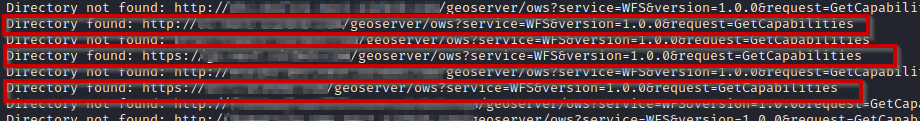
В противном случае он выдаст "Directory Not Found". image

Затем он проверит наличие определенного ключевого слова, чтобы убедиться, что URL действительно содержит открытый каталог GeoServer. Этот процесс добавлен для исключения ложных срабатываний. Если ключевое слово найдено, результат будет записан в final_output.txt как "Keyword Found on https://website123.com/" Если ключевое слово не совпадает, вывод будет: "Keyword not Found on https://website123.com/"

Надеюсь, вам понравится! Это мой первый проект на GitHub! Если хотите выразить поддержку, поставьте звезду и подпишитесь на мои соцсети! Twitter: https://twitter.com/0x2458 BuyMeACoffee: https://buymeacoffee.com/0x2458/


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




