cyberbro v0.14.2
Простое приложение, которое извлекает ваши IoCs из мусорного ввода и проверяет их репутацию с помощью нескольких CTI-сервисов.
Cyberbro
Простое приложение, которое извлекает ваши IoC из неструктурированного ввода и проверяет их репутацию с помощью множества сервисов.
🌐 demo.cyberbro.net



О проекте
Вдохновлён Cybergordon и IntelOwl.
Этот проект призван обеспечить простой и эффективный способ проверки репутации ваших наблюдаемых объектов с использованием множества сервисов, без необходимости развёртывать сложное решение. Читайте документацию на https://docs.cyberbro.net/
[!TIP] Для создания пользовательских отчётов используйте Cyberbro с вашей любимой LLM (Claude, OpenAI gpt-5...) через MCP (Model Context Protocol)
Подробнее см. Cyberbro MCP.
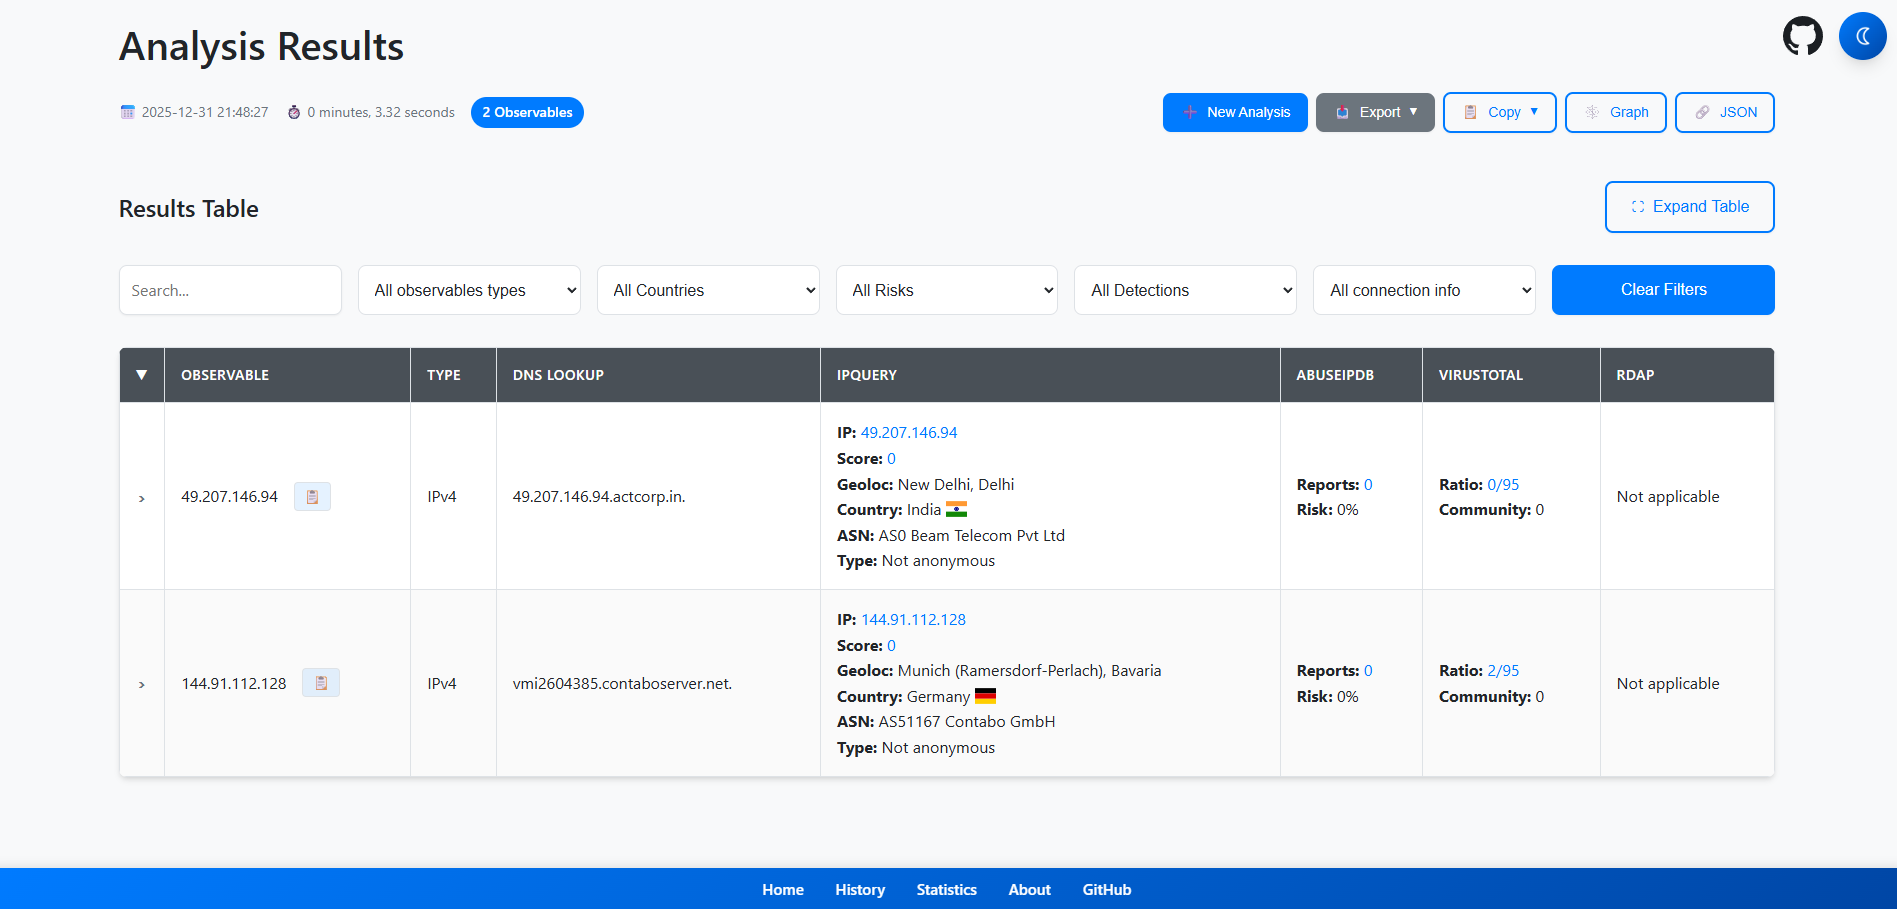
Демо
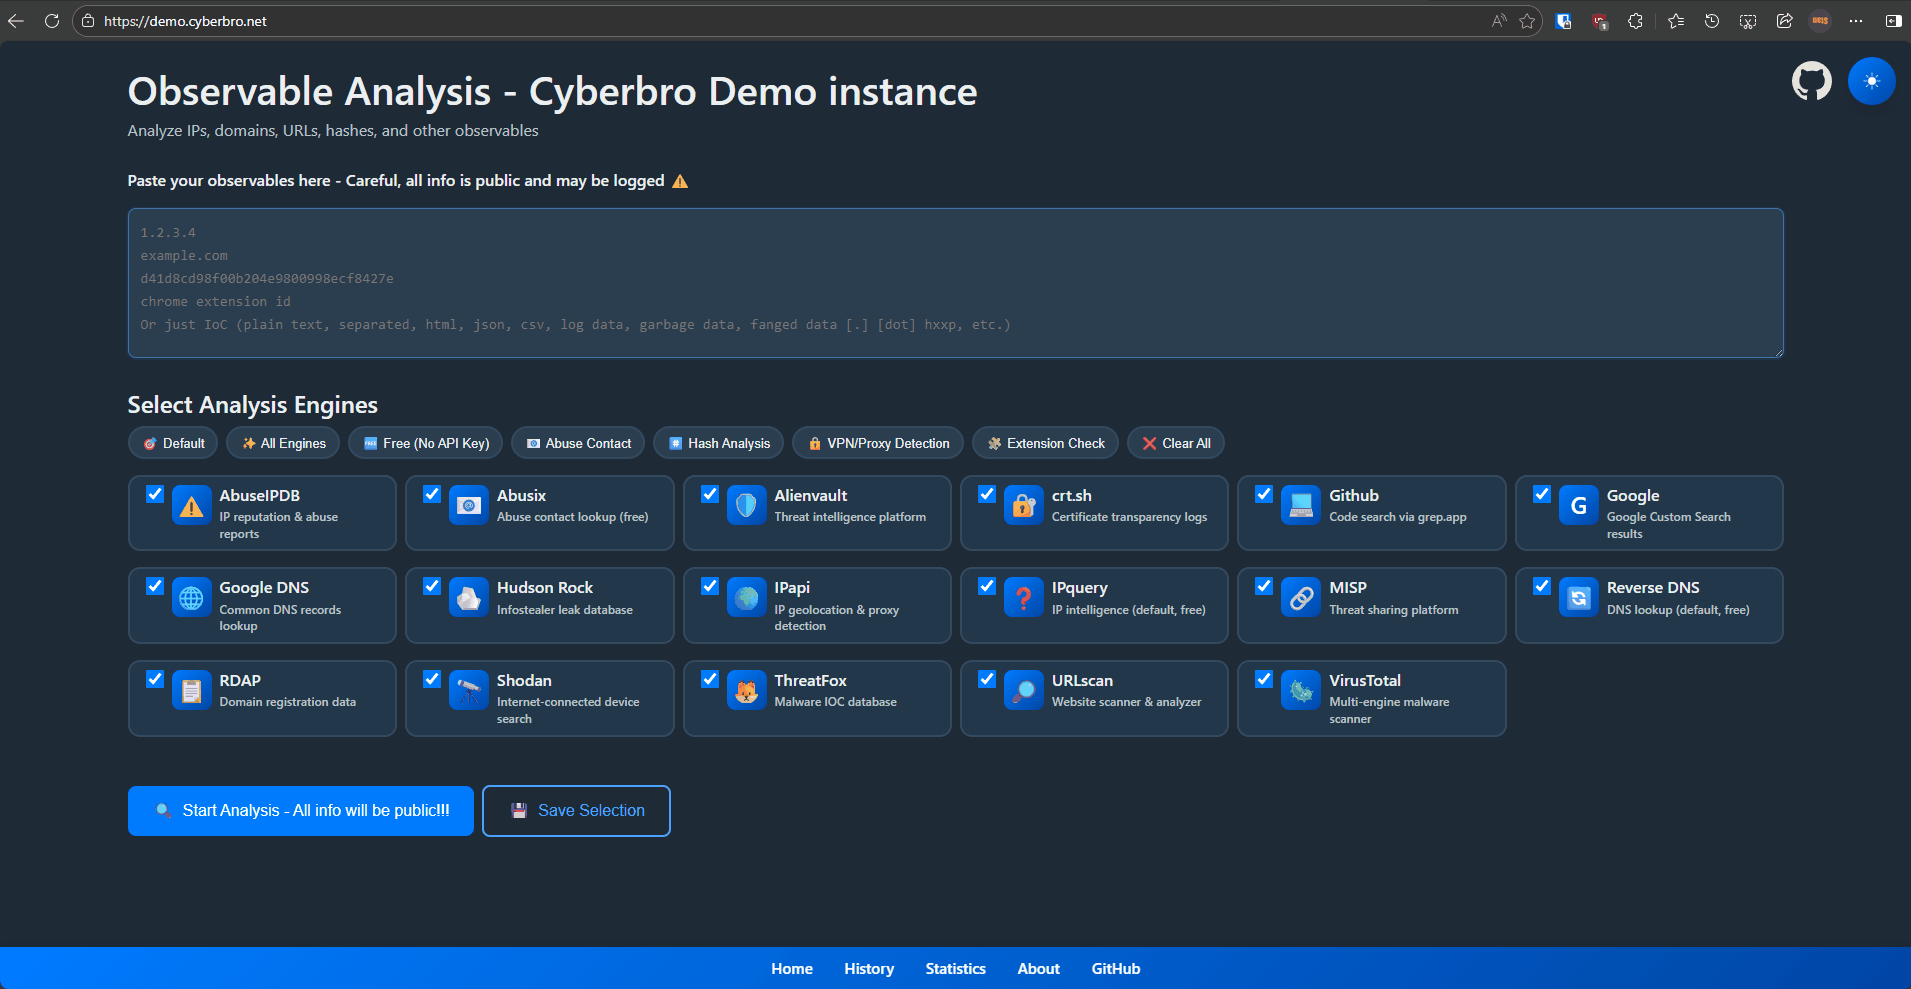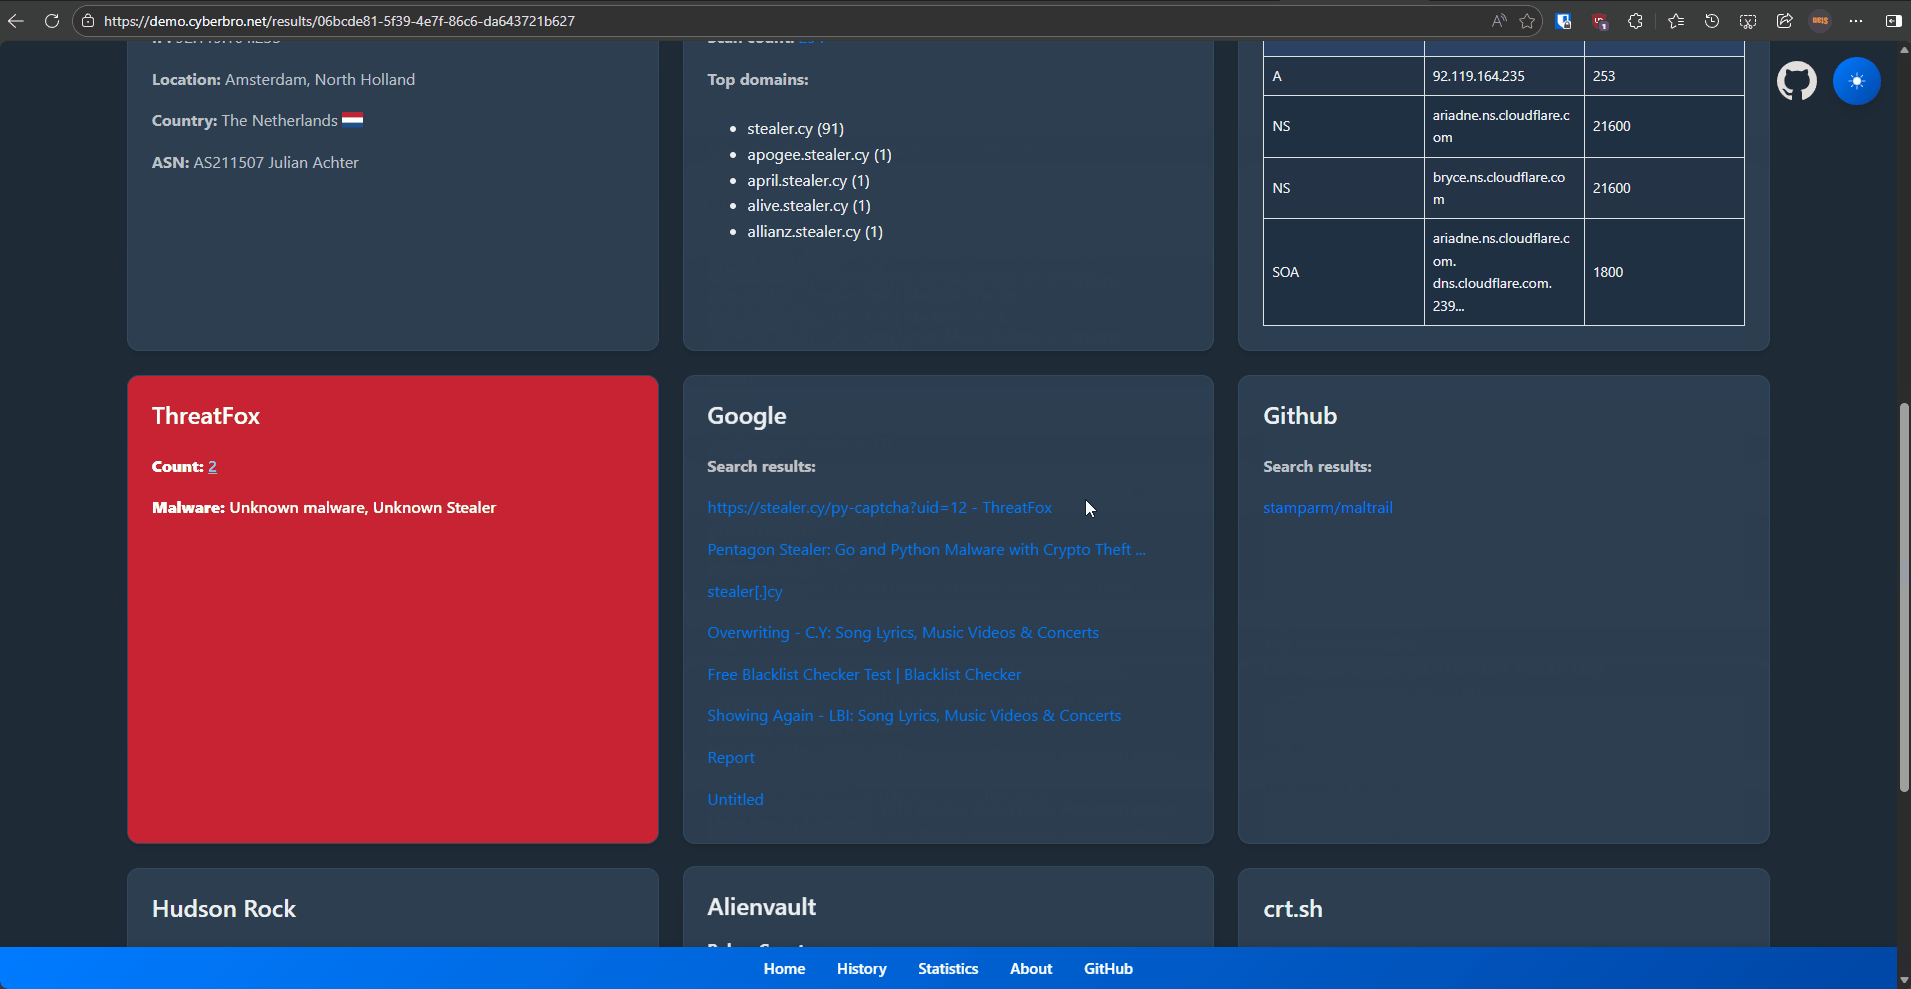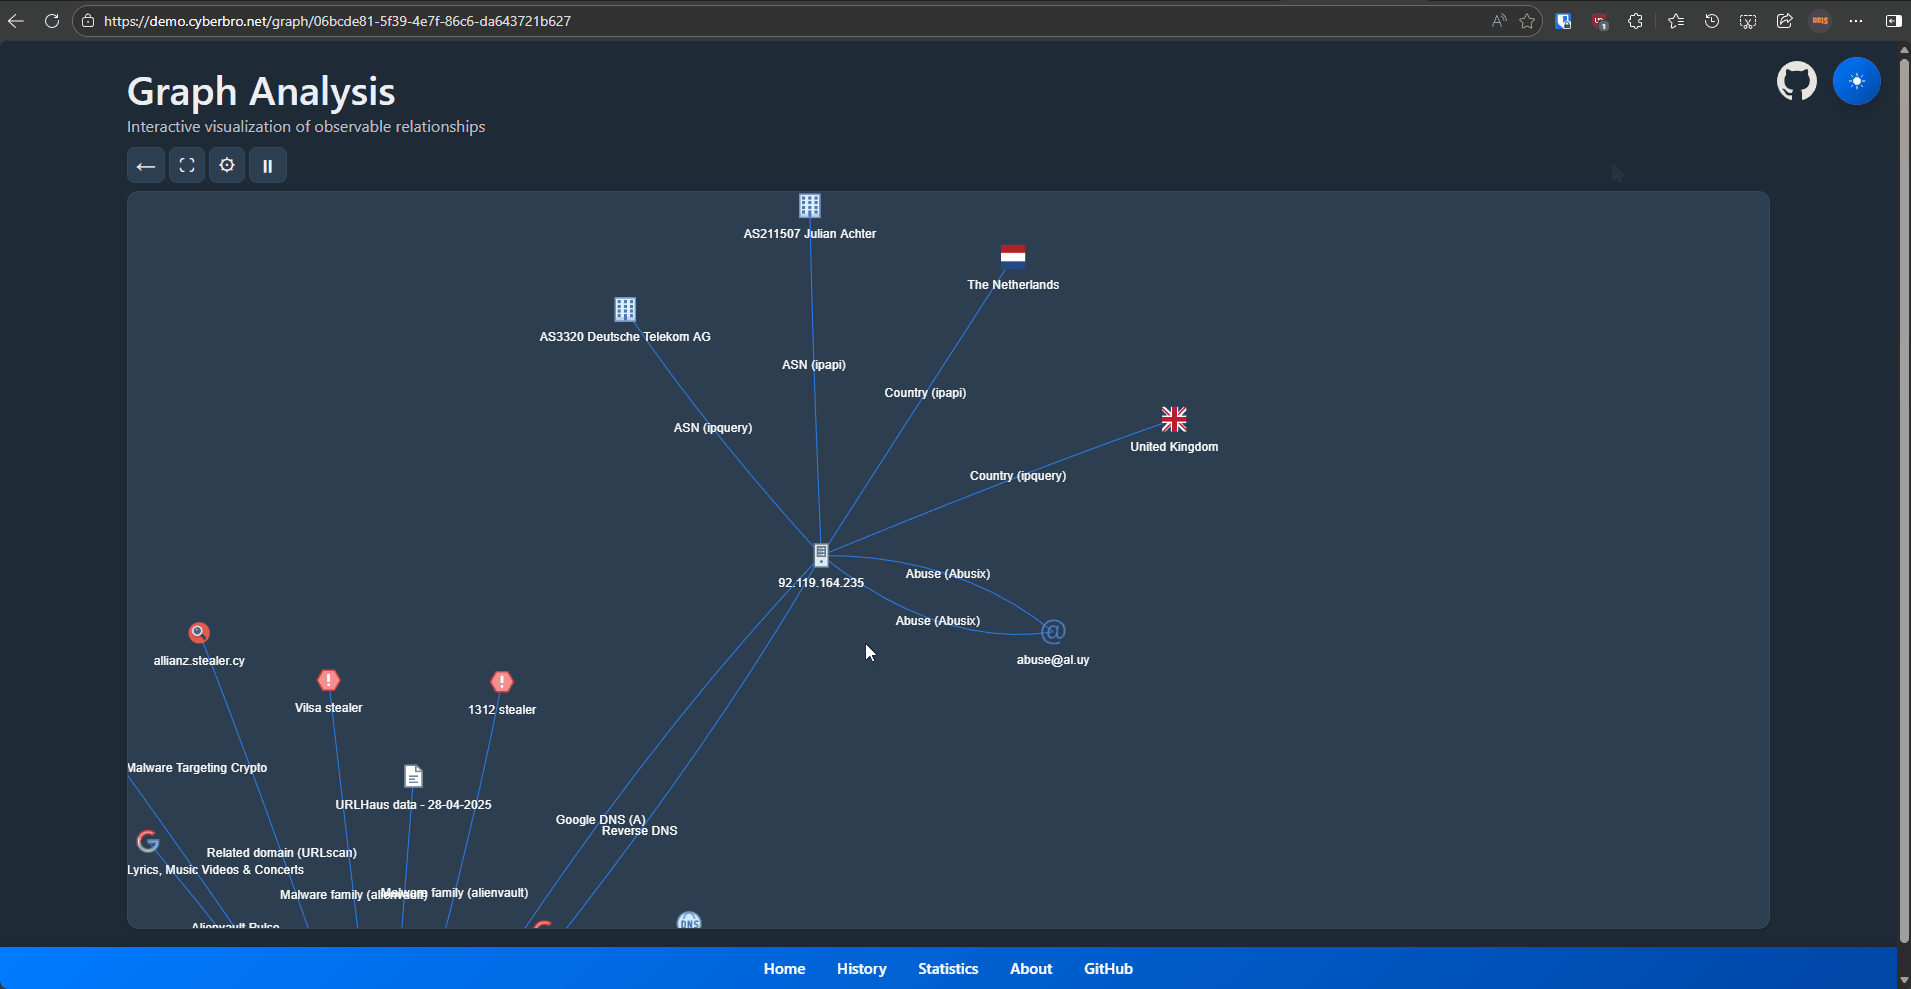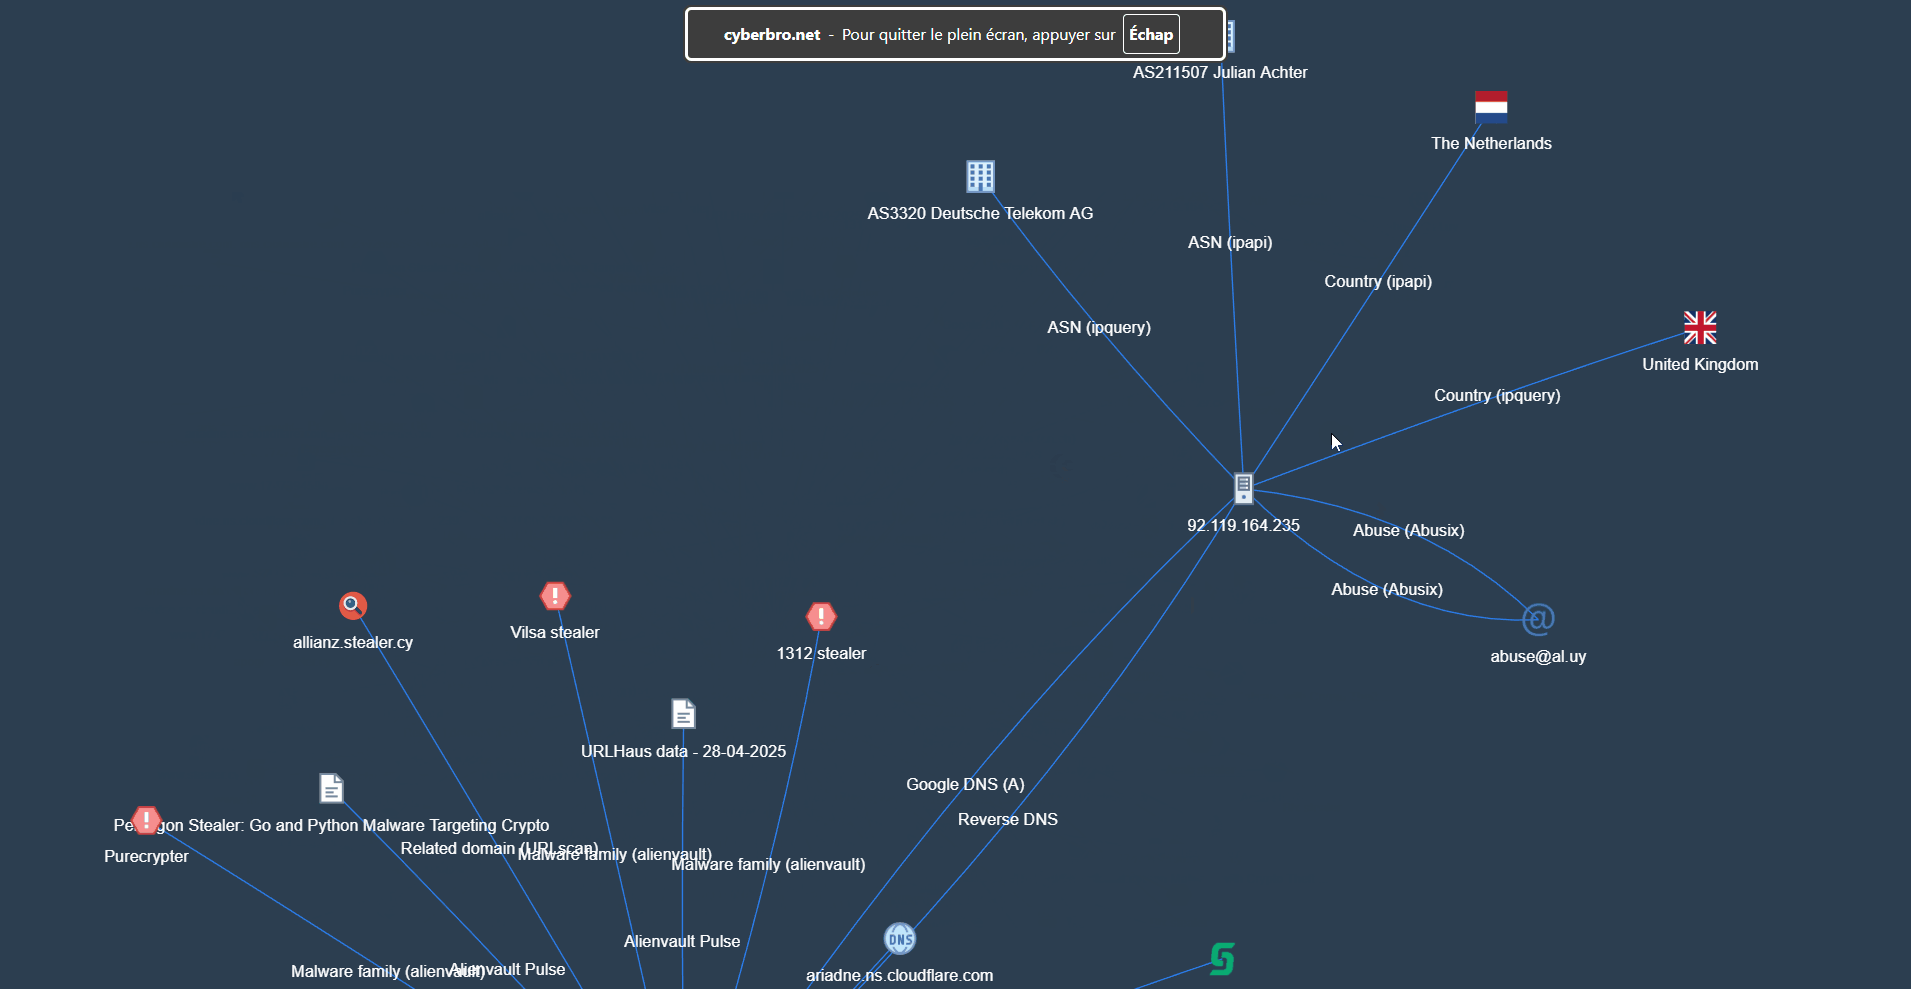
Возможности
- Простой ввод: Вставьте необработанные логи или IoC — автоматический парсинг и извлечение.
- Проверки по множеству сервисов: Проверка репутации IP-адресов, хешей, доменов, URL-адресов и идентификаторов расширений Chrome по многим сервисам threat intelligence.
- Подробные отчёты: Расширенный поиск, фильтрация и экспорт в CSV/Excel.
- Быстрая обработка: Многопоточность для скорости.
- Автоматическое пивотирование: Обнаружение связанных доменов, URL-адресов и IP-адресов через reverse DNS и RDAP / Whois.
- Точная информация о доменах и abuse: Поиск контактов RDAP / Whois и abuse.
- Интеграции: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock и другие.
- Прокси и хранилище: Поддержка прокси и хранение результатов в SQLite.
- История и графы: История анализов и экспериментальный вид графа.
- Кэш: Кэширование для ускорения повторных проверок (включено на уровне мультидвижка, а не каждого движка).
Что делает Cyberbro уникальным
- Дружелюбен для новичков: Доступен для любого уровня подготовки.
- Поиск по идентификаторам расширений Chrome: Получение имён расширений и CTI-данных по идентификаторам.
- Лёгкое развёртывание: Простая настройка и использование.
- Продвинутое извлечение TLD: Точное определение корневого домена для лучших проверок.
- Прагматичный сбор данных: Использует GitHub и Google для поиска упущенных IoC.
- Интеграция с CTI-отчётами: Получает отчёты, связанные с IoC, из IoC.One.
- Интеграция с EDR: Проверяет наблюдаемые объекты по вашим собственным средствам безопасности (MDE, CrowdStrike).
Начало работы — TL;DR
[!TIP] Если вам лень, вам понадобится Docker.
Сделайтеgit clone; скопируйте.env.sampleв.env;docker compose up, затем перейдите наlocalhost:5000. Да, вот и всё!
Начало работы
- Для начала клонируйте репозиторий
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
Отредактируйте файл конфигурации (обязательно)
cp .env.sample .env
[!NOTE] Нет API-ключей? Не проблема, просто скопируйте
.env.sampleв.envи оставьте необязательные значения пустыми. Будьте внимательны, если используется прокси.
Вы сможете использовать все бесплатные движки!
- Заполните значения (включая прокси, если нужно) в файле
.env.
[!WARNING]
.envсодержит конфиденциальные секреты и никогда не должен попадать в коммиты. Для продакшн/командных развёртываний используйте SOPS, Vault или эквивалентный рабочий процесс с менеджером секретов.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] Начиная с версии
v0.13.0, Cyberbro больше не поддерживаетsecrets.jsonи страницу/config. См. обсуждение 165.
Если у вас уже есть устаревшийsecrets.json, преобразуйте его в.envс помощью:python3 scripts/secrets_json_to_env.py
См. Расширенные параметры развёртывания в документации.
Запуск приложения
Ленивый и простой способ — используйте docker
[!WARNING] Убедитесь, что вы установили плагин
composeкакdocker compose, а неdocker-compose. В Docker приложение привязывается к0.0.0.0внутри контейнера, даже если ваш локальный.envзадаётFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
- Перейдите на http://127.0.0.1:5000 и наслаждайтесь.
Не забудьте отредактировать
.envперед сборкой образа.
См. Расширенные параметры развёртывания в документации, чтобы узнать все параметры развёртывания в Docker.
Старый способ
- Клонируйте репозиторий и установите зависимости.
Возможно, вы захотите создать venv перед установкой зависимостей.
pip install -r requirements.txt
- Запустите приложение с помощью
gunicorn(чистый режим).
gunicorn -c prod/gunicorn.conf.py app:app
- Запустите приложение в режиме разработки.
python3 app.py
Скриншоты
Посмотреть все скриншоты