
 stanfrbd/cyberbro
Простое приложение, которое извлекает ваши IoCs из мусорного ввода и проверяет их репутацию с помощью нескольких CTI-сервисов.
<h1 align="center">Cyberbro</h1>
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/10725/4970c639439a60187e1ba39523b24c3343a5b6946445d8225e23c4060e002ff0.png" width="90" /><br />
<b><i>Простое приложение, которое извлекает ваши IoC из неструктурированного ввода и проверяет их репутацию с помощью множества сервисов.</i></b>
<br />
<b>🌐 <a href="https://demo.cyberbro.net/">demo.cyberbro.net</a></b><br />
</p>
---
<p align="center">
<a href="https://github.com/stanfrbd/cyberbro/stargazers">
<img src="https://img.shields.io/github/stars/stanfrbd/cyberbro?style=social" alt="GitHub stars">
</a>
<a href="https://x.com/cyberbro_cti">
<img src="https://img.shields.io/twitter/follow/cyberbro_cti?style=social" alt="Follow on X/Twitter">
</a>
<a href="https://infosec.exchange/@cyberbro">
<img src="https://img.shields.io/badge/Follow_@cyberbro-23-blue?logo=mastodon" alt="Mastodon">
</a>
<a href="https://github.com/stanfrbd/cyberbro/issues">
<img src="https://img.shields.io/github/issues/stanfrbd/cyberbro" alt="GitHub issues">
</a>
<a href="https://github.com/stanfrbd/cyberbro/blob/main/LICENSE">
<img src="https://img.shields.io/github/license/stanfrbd/cyberbro" alt="License">
</a>
<a href="https://github.com/stanfrbd/cyberbro/actions/workflows/jobs.yml">
<img src="https://github.com/stanfrbd/cyberbro/actions/workflows/jobs.yml/badge.svg" alt="build and test badge">
</a>
<a href="https://github.com/stanfrbd/cyberbro/actions/workflows/pre-commit-validation.yml">
<img src="https://github.com/stanfrbd/cyberbro/actions/workflows/pre-commit-validation.yml/badge.svg" alt="pre-commit validation badge">
</a>
<a href="https://www.python.org/">
<img src="https://img.shields.io/badge/Python-3.13-blue?logo=python" alt="Python">
</a>
</p>
---
# О проекте
Вдохновлён [Cybergordon](https://cybergordon.com/) и [IntelOwl](https://github.com/intelowlproject/IntelOwl).
Этот проект призван обеспечить простой и эффективный способ проверки репутации ваших наблюдаемых объектов с использованием множества сервисов,
без необходимости развёртывать **сложное** решение. Читайте документацию на https://docs.cyberbro.net/
> [!TIP]
> Для создания пользовательских отчётов используйте Cyberbro с вашей любимой **LLM** (Claude, OpenAI gpt-5...) через **MCP** (Model Context Protocol) \
> Подробнее см. [Cyberbro MCP](https://github.com/stanfrbd/mcp-cyberbro).
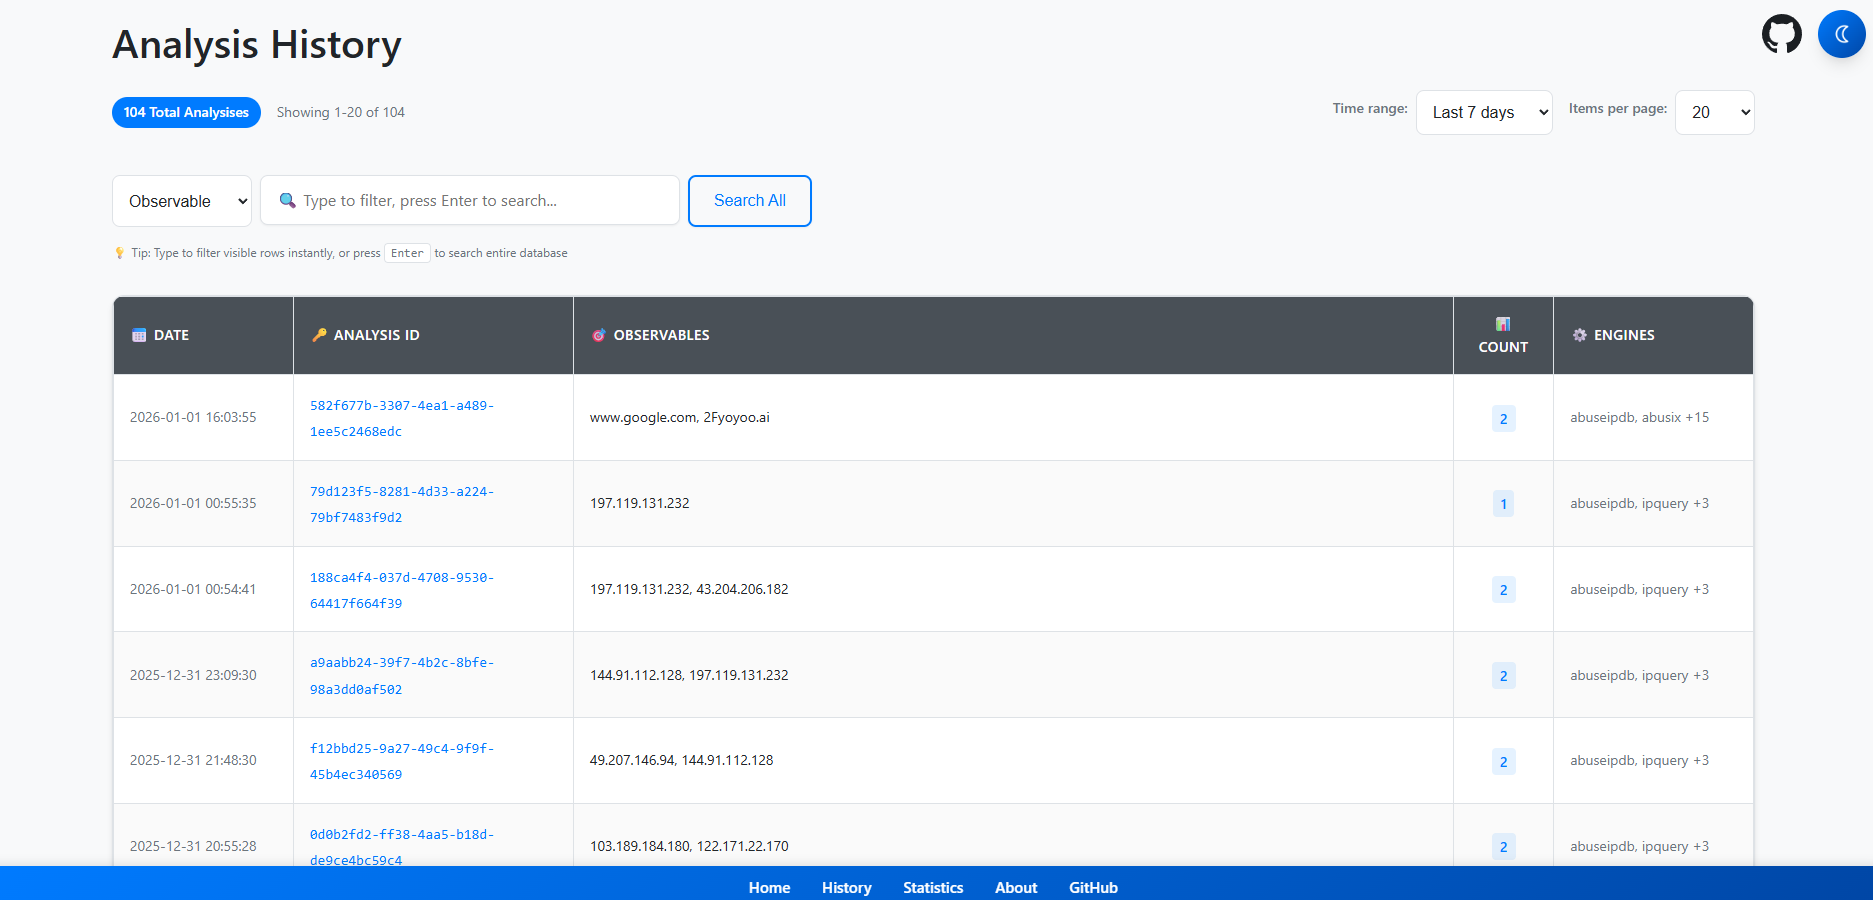
# Демо
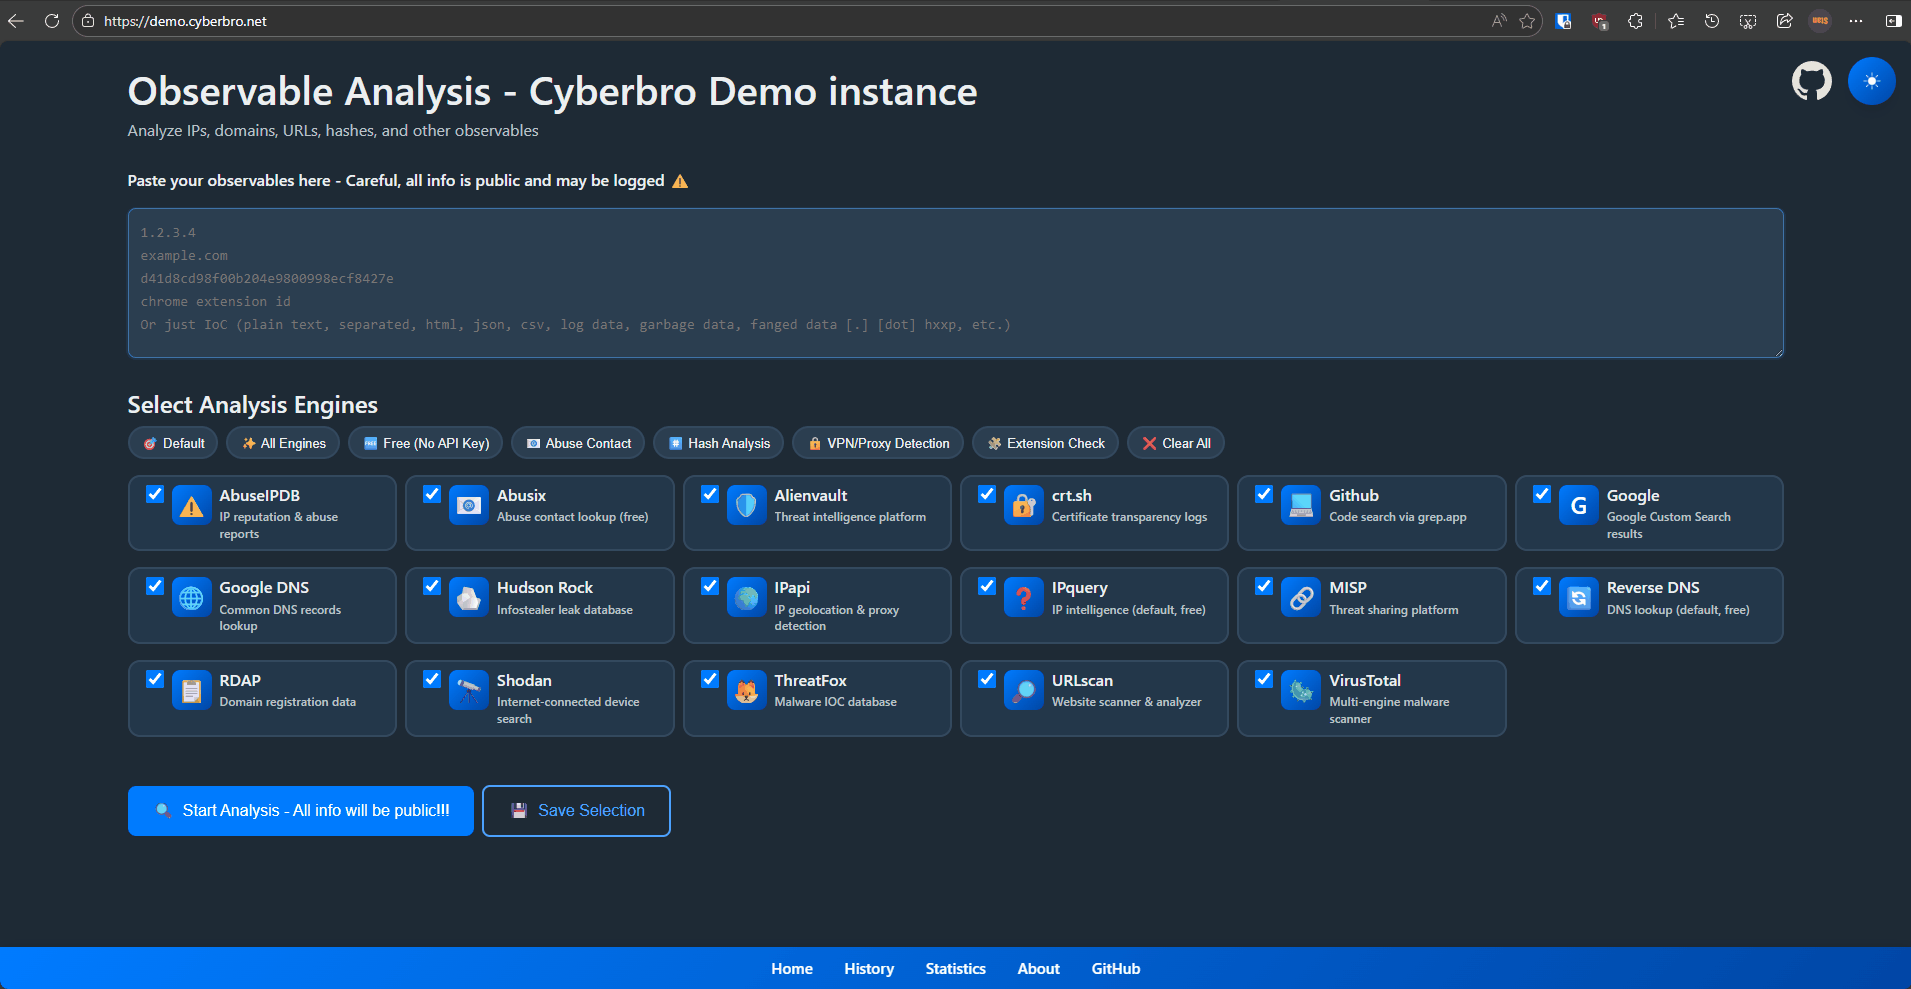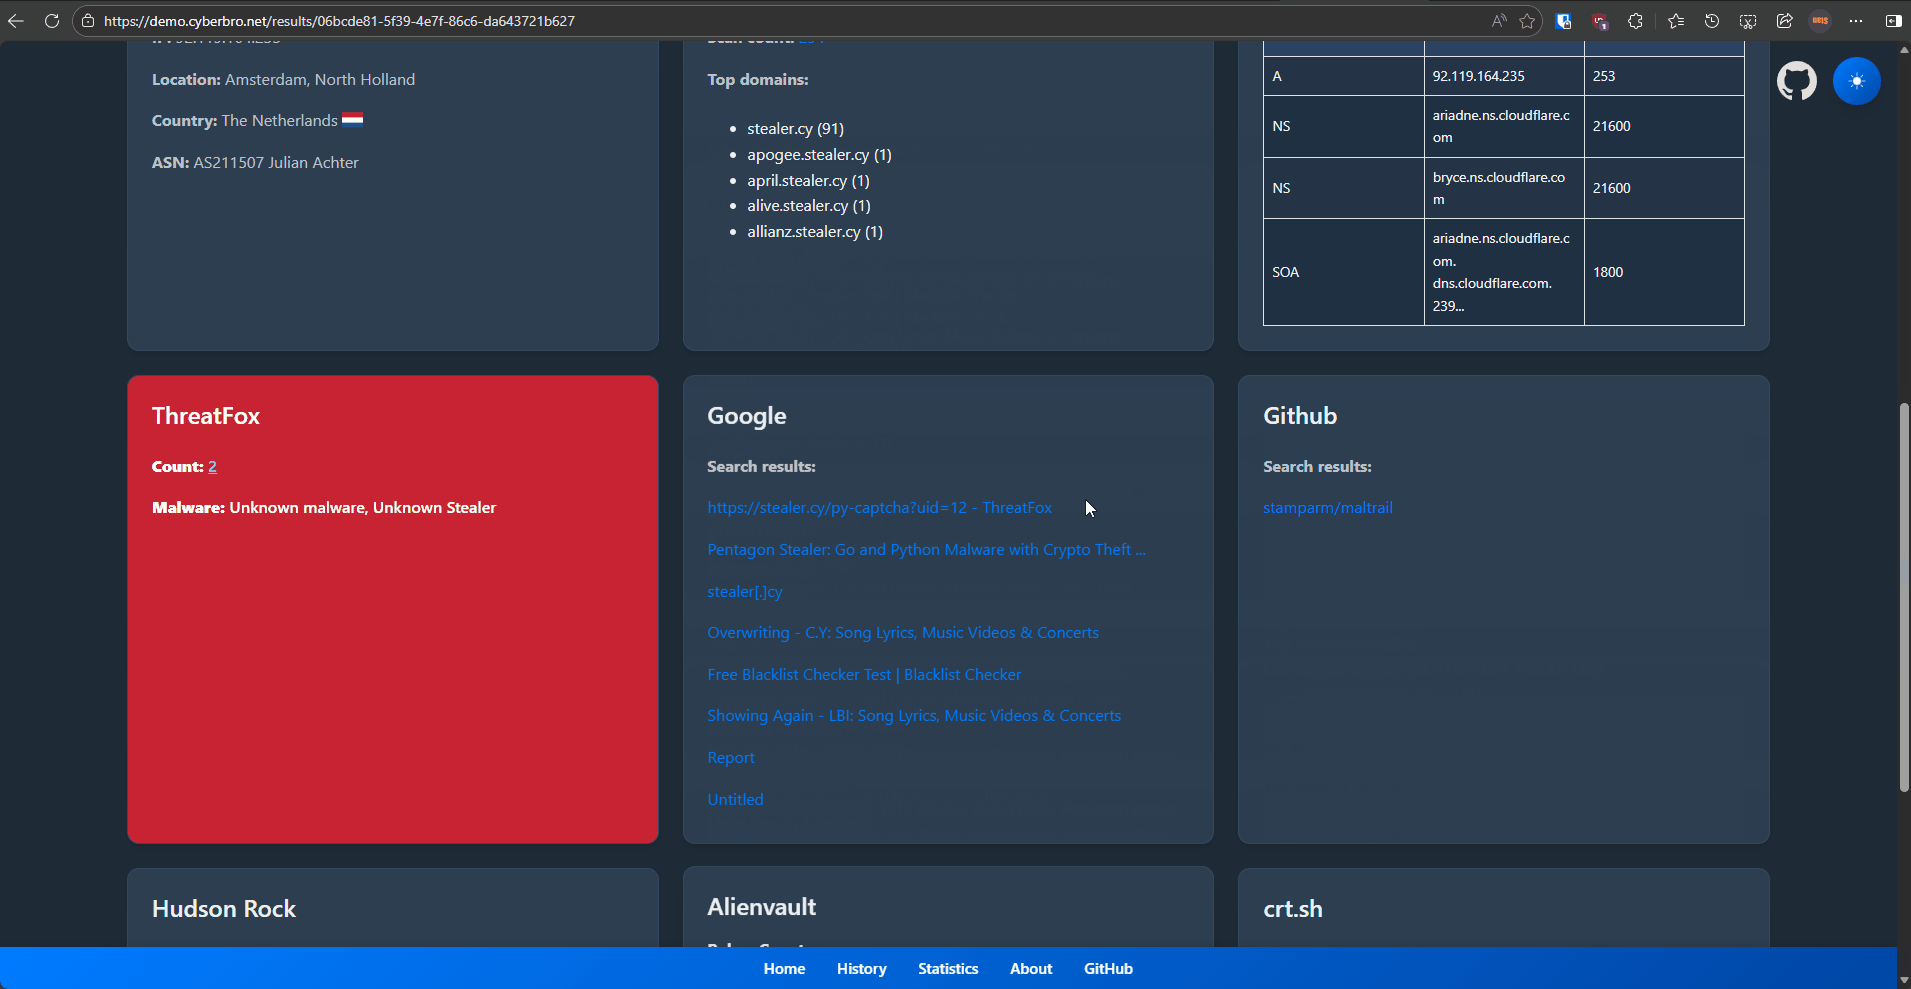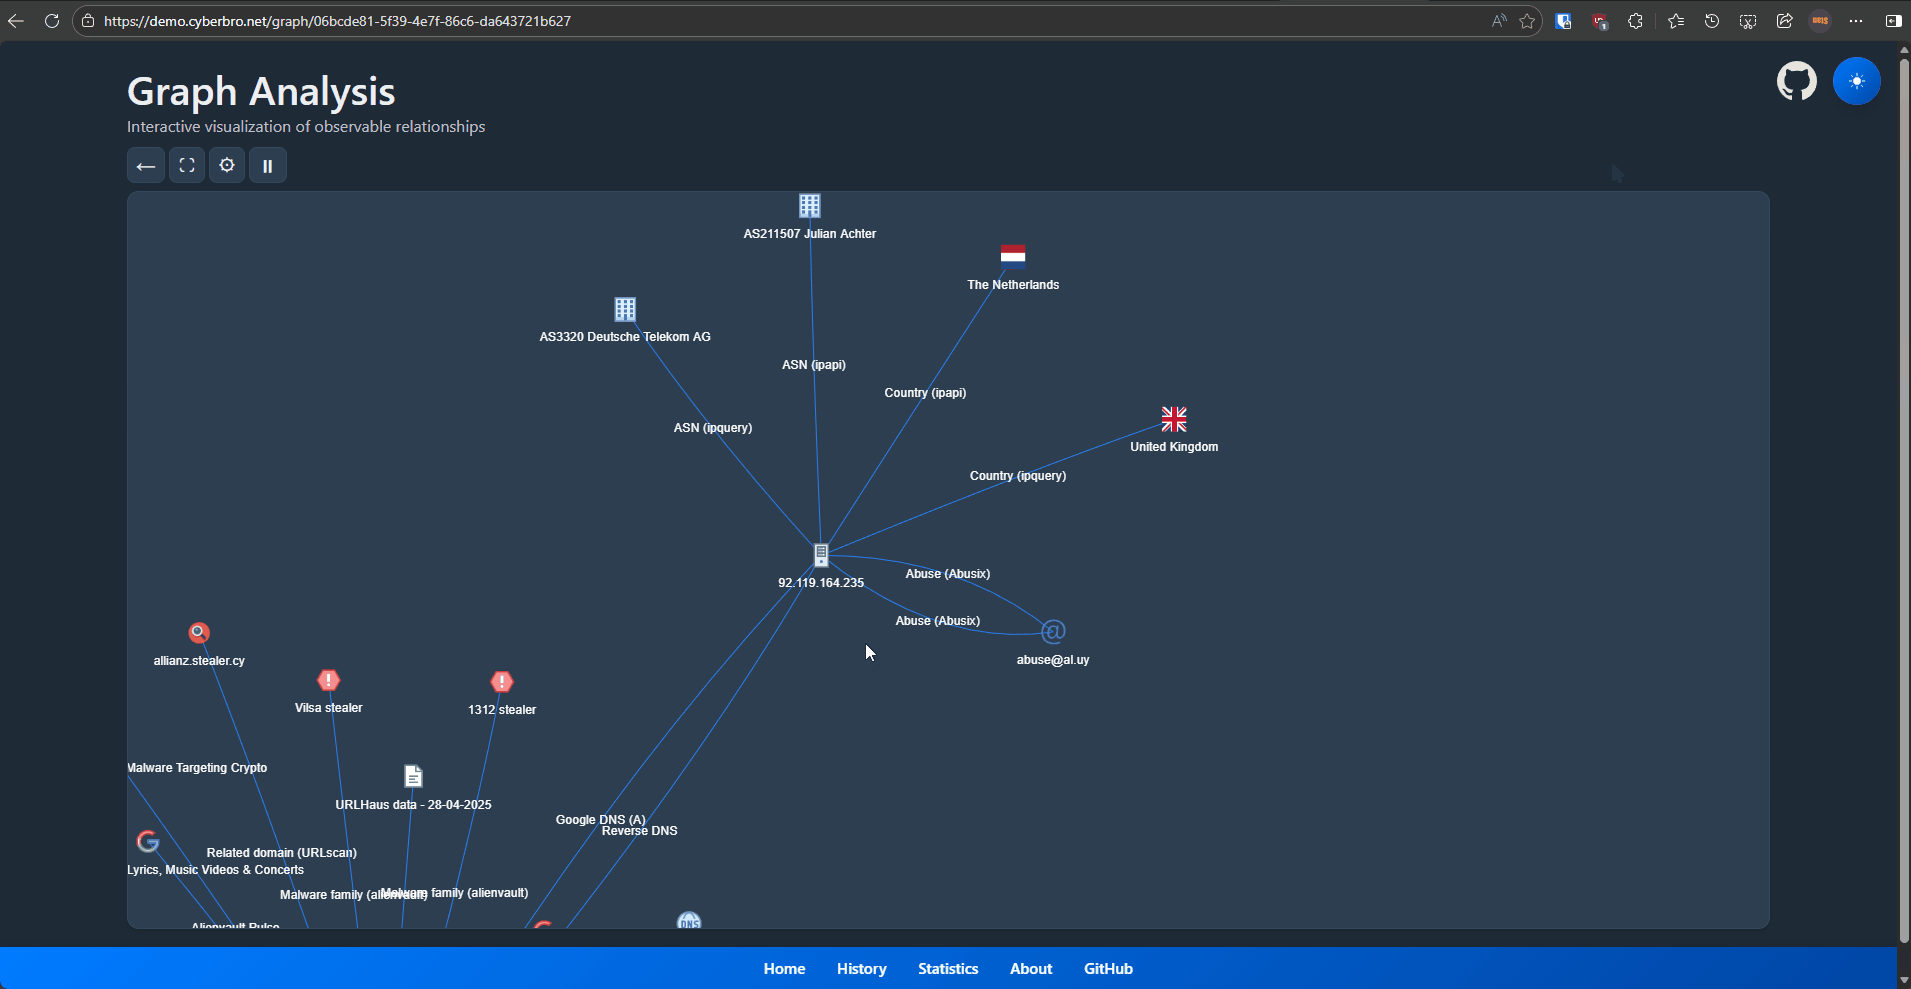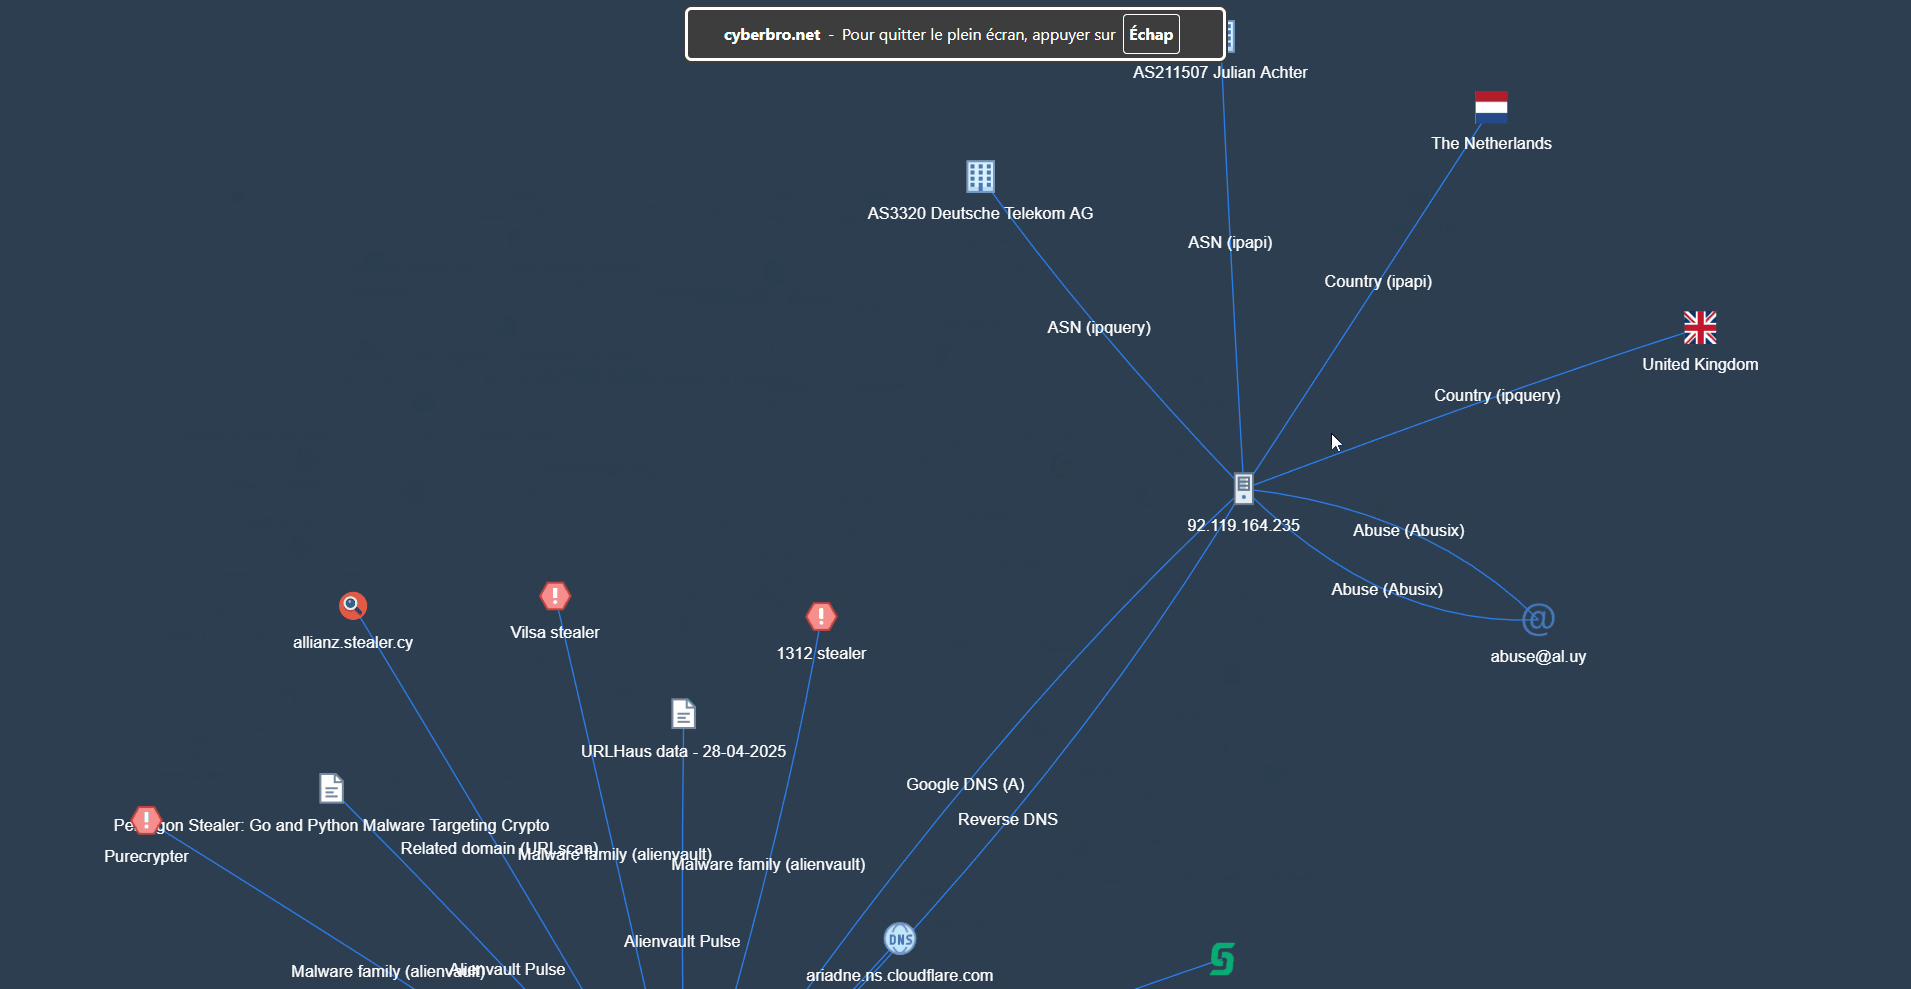
# Возможности
* **Простой ввод**: Вставьте необработанные логи или IoC — автоматический парсинг и извлечение.
* **Проверки по множеству сервисов**: Проверка репутации IP-адресов, хешей, доменов, URL-адресов и идентификаторов расширений Chrome во множестве сервисов threat intelligence.
* **Комплексные отчёты**: Расширенный поиск, фильтрация и экспорт в CSV/Excel.
* **Быстрая обработка**: Многопоточность для скорости.
* **Автоматическое пивотирование**: Обнаружение связанных доменов, URL-адресов и IP-адресов через reverse DNS и RDAP / Whois.
* **Точная информация о домене и злоупотреблениях**: Поиск RDAP / Whois и контактов для сообщений о злоупотреблениях.
* **Интеграции**: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock и другие.
* **Прокси и хранилище**: Поддержка прокси и хранение результатов в SQLite.
* **История и графики**: История анализов и экспериментальный вид графа.
* **Кэш**: Кэширование для ускорения повторных проверок (включено на уровне мультидвижка, а не каждого движка).
# Что делает Cyberbro уникальным
* **Дружелюбен для новичков**: Доступен для любого уровня подготовки.
* **Поиск по идентификаторам расширений Chrome**: Получение имён расширений и данных CTI по идентификаторам.
* **Лёгкое развёртывание**: Простая настройка и использование.
* **Продвинутое извлечение TLD**: Точное определение корневого домена для лучших проверок.
* **Прагматичный сбор данных**: Использует GitHub и Google для поиска упущенных IoC.
* **Интеграция с CTI-отчётами**: Получает отчёты, связанные с IoC, из IoC.One.
* **Интеграция с EDR**: Проверяет наблюдаемые объекты по вашим собственным средствам безопасности (MDE, CrowdStrike).
# Начало работы — TL;DR
> [!TIP]
> Если вам лень, вам понадобится Docker. \
> Сделайте `git clone` ; скопируйте `.env.sample` в `.env` ; `docker compose up`, затем перейдите на `localhost:5000`. Да, вот и всё!
# Начало работы
* Для начала клонируйте репозиторий
```bash
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
```
## Отредактируйте файл конфигурации (обязательно)
```
cp .env.sample .env
```
> [!NOTE]
> Нет API-ключей? Не проблема, просто скопируйте `.env.sample` в `.env` и оставьте необязательные значения пустыми. Будьте внимательны, если используется прокси. \
> Вы сможете использовать **все бесплатные движки!**
* Заполните значения (включая прокси, если необходимо) в файле `.env`.
> [!WARNING]
> `.env` содержит конфиденциальные секреты и никогда не должен попадать в коммиты.
> Для продакшн/командных развёртываний используйте SOPS, Vault или эквивалентный рабочий процесс с менеджером секретов.
```bash
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_CSE_URL=https://www.googleapis.com/customsearch/v1
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
```
> [!IMPORTANT]
> Начиная с версии `v0.13.0`, Cyberbro больше не поддерживает `secrets.json` и страницу `/config`. См. [обсуждение 165](https://github.com/stanfrbd/cyberbro/discussions/165).\
> Если у вас уже есть устаревший `secrets.json`, преобразуйте его в `.env` с помощью:
> `python3 scripts/secrets_json_to_env.py`
См. [Расширенные параметры развёртывания](https://docs.cyberbro.net/quick-start/Advanced-options-for-deployment) в документации.
# Запуск приложения
## Ленивый и простой способ — используйте docker
> [!WARNING]
> Убедитесь, что вы установили плагин `compose` как `docker compose`, а не `docker-compose`.
> В Docker приложение привязывается к `0.0.0.0` внутри контейнера, даже если ваш локальный `.env` задаёт `FLASK_HOST=127.0.0.1`.
```bash
docker compose up # use -d to run in background and use --build to rebuild the image
```
* Перейдите на http://127.0.0.1:5000 и наслаждайтесь.
> Не забудьте отредактировать `.env` перед сборкой образа.
См. [Расширенные параметры развёртывания](https://docs.cyberbro.net/quick-start/Advanced-options-for-deployment) в документации, чтобы узнать все параметры развёртывания через Docker.
## Старый способ
* Клонируйте репозиторий и установите зависимости.
Возможно, вы захотите создать [`venv`](https://docs.python.org/3/library/venv.html) перед установкой зависимостей.
```bash
pip install -r requirements.txt
```
* Запустите приложение с помощью `gunicorn` (чистый режим).
```bash
gunicorn -c prod/gunicorn.conf.py app:app
```
* Запустите приложение в режиме разработки.
```bash
python3 app.py
```
# Скриншоты
<details>
<summary>Посмотреть все скриншоты</summary>
<img width="1897" height="909" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/b3a07f1e163ae260b2a5f908a70d571a145f702ad50b524725ce4b3562f7c367.png" />
<img width="1883" height="907" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/3d3404a7e55b688b497db428ecb7fa01b6a23ec8879e2c2c751c68a92545a334.png" />
<img width="1887" height="906" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/cd57a214ae604ed83ca50d119b49391afc0a66c03b3ed93feecfbb59578f5984.png" />
</details>
<img width="1788" height="1536" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/2e6051fe1ad7fadde5ff9074dbb4d96528dd2c8ab8262ea10e1fe49fee031153.png" />
<img width="1873" height="900" alt="image" src="https://assets.kitploit.com/production/public/readmes/10725/5201b888fdaa97465f141379e9f5caedb0bdd847b1e31a08b3e236df8b663ed6.png" />
> [!CAUTION]
> Если вы планируете использовать это в **продакшн-среде**, используйте хорошо настроенный **обратный прокси** + **WAF** для предотвращения **проблем с безопасностью**.
# Браузерное расширение Cyberbro
<p>
<a href="https://addons.mozilla.org/addon/cyberbro-analyzer/"><img src="https://assets.kitploit.com/production/public/readmes/10725/7e7e7002c8f357304f16d1d06ff840c40e92c66f6ed072b18da36329502c7a13.png" alt="Get Cyberbro Analyzer for Firefox"></a>
<a href="https://chromewebstore.google.com/detail/cyberbro-analyzer/nfcfigpaollodajabegcdobhmgaclbbm"><img src="https://assets.kitploit.com/production/public/readmes/10725/28dd6378e71c68b4f21b54ad99bb1225f978b8f2bacfa3c46444f988c09ace1c.png" alt="Get Cyberbro Analyzer for Chromium"></a>
<a href="https://microsoftedge.microsoft.com/addons/detail/cyberbro-analyzer/lbponbmcggcepflackehgpbceehagiam"><img src="https://assets.kitploit.com/production/public/readmes/10725/0a301e6c3048478ead36dfbccdba2e5263de7fbeb3de9d22a9f159f64f378273.png" alt="Get Cyberbro Analyzer for Microsoft Edge"></a>
</p>
# API Cyberbro
* API доступен по адресу `/api/` и может использоваться через GUI или командную строку.
**В настоящее время существует 3 эндпоинта:**
* `/api/analyze` — анализирует текст и возвращает ID анализа (JSON).
* `/api/is_analysis_complete/<analysis_id>` — проверяет, завершён ли анализ (JSON).
* `/api/results/<analysis_id>` — возвращает результаты предыдущего анализа (JSON).
```bash
curl -X POST "http://localhost:5000/api/analyze" -H "Content-Type: application/json" -d '{"text": "cyberbro.net", "engines": ["reverse_dns", "rdap_whois"]}'
```
```json
{
"analysis_id": "e88de647-b153-4904-91e5-8f5c79174854",
"link": "/results/e88de647-b153-4904-91e5-8f5c79174854"
}
```
```bash
curl "http://localhost:5000/api/is_analysis_complete/e88de647-b153-4904-91e5-8f5c79174854"
```
```json
{
"complete": true
}
```
```bash
curl "http://localhost:5000/api/results/e88de647-b153-4904-91e5-8f5c79174854"
```
```json
[
{
"observable": "cyberbro.net",
"rdap_whois": {
"abuse_contact": "[email protected]",
"creation_date": "2024-12-20",
"data_source": "rdap",
"emails": [
"[email protected]"
],
"expiration_date": "2026-12-20",
"link": "https://rdap.verisign.com/net/v1/domain/CYBERBRO.NET",
"name_servers": [
"anderson.ns.cloudflare.com",
"lisa.ns.cloudflare.com"
],
"organization": null,
"registrant": null,
"registrant_country": null,
"registrant_email": null,
"registrar": "Cloudflare, Inc.",
"update_date": "2025-11-20"
},
"reverse_dns": {
"reverse_dns": [
"172.67.197.226",
"104.21.42.7"
]
},
"reversed_success": true,
"type": "FQDN"
}
]
```
> [!NOTE]
> [Специальная страница документации](https://docs.cyberbro.net/quick-start/API-usage-and-engine-names) содержит все имена доступных движков.
# API и сторонние сервисы
* [AbuseIPDB](https://docs.abuseipdb.com/)
* [Abusix](https://abusix.com/)
* [Alienvault](https://otx.alienvault.com/)
* [CriminalIP](https://www.criminalip.io/)
* [CrowdStrike](https://www.crowdstrike.com/)
* [crt.sh](https://crt.sh/)
* [DFIR Iris](https://www.dfir-iris.org/)
* [Github](https://github.com/)
* [Google Safe Browsing](https://developers.google.com/safe-browsing)
* [Google](https://google.com/)
* [Google DNS](https://dns.google/)
* [Grep.App](https://grep.app/)
* [Hister](https://hister.org/)
* [Hudson Rock](https://hudsonrock.com/)
* [ICANN](https://lookup.icann.org/)
* [IPapi](https://ipapi.is/)
* [IPinfo](https://ipinfo.io/developers)
* [IPquery](https://ipquery.gitbook.io/ipquery-docs)
* [Ioc.One](https://ioc.one/)
* [Microsoft Defender for Endpoint](https://docs.microsoft.com/en-us/windows/security/threat-protection/microsoft-defender-atp/microsoft-defender-for-endpoint-api)
* [Microsoft Entra ID (OpenID Configuration)](https://login.microsoftonline.com/)
* [MISP](https://www.misp-project.org/)
* [MISP Feedback](https://github.com/MISP/misp-feedback/)
* [OpenCTI](https://www.opencti.io/)
* [OpenRDAP](https://www.openrdap.org/)
* [Phishtank](https://www.phishtank.com/)
* [Ransomware.Live](https://ransomware.live/)
* [ReversingLabs Spectra Analyze](https://www.reversinglabs.com/products/spectra-analyze)
* [Rösti](https://rosti.bin.re/) — Repackaged Open Source Threat Intelligence
* [ScanMalware](https://scanmalware.com/)
* [Shodan](https://developer.shodan.io/)
* [Spur.us](https://spur.us/)
* [ThreatFox](https://threatfox.abuse.ch/api/)
* [URLscan](https://urlscan.io/)
* [VirusTotal](https://developers.virustotal.com/v3.0/reference)
* [WebScout](https://webscout.io/)
> [!NOTE]
> Есть вопросы? Проверьте https://docs.cyberbro.net или создайте [issue](https://github.com/stanfrbd/cyberbro/issues/new) \
> Для расширенной конфигурации (настройка `supervisord.conf` перед развёртыванием, выбор видимых движков, изменение префикса `/api/`...) см. [специальную страницу документации](https://docs.cyberbro.net/quick-start/Advanced-options-for-deployment).
# Особая благодарность
Огромное спасибо всем замечательным контрибьюторам, которые делали pull request'ы и помогали улучшать этот проект:
* [Florian PILLOT](https://github.com/Harukunnn), который переработал движки (рефакторинг и оптимизации).
* [Axel](https://github.com/botlabsDev), который разрабатывает [Ioc.One](https://ioc.one/) и добавил специальный User-Agent, позволяющий скрапить Ioc[.]One.
* [Jon Mark Allen](https://github.com/ubahmapk/), который добавил улучшенное управление секретами и тесты. Он многое отрефакторил и внёс множество улучшений в кодовую базу, включая CriminalIP.
* [cirosec GmbH - Felix Friedberger](https://github.com/cirosec) за добавление движка crt.sh.
* [Stig Dahl](https://github.com/sdaaish) за улучшение движка crt.sh, добавление поиска DFIR IRIS и исправление проблем Bandit, исправление движка MISP, добавление движка MISP Feedback.
* [0xffr](https://github.com/0xffr) за исправление issue #98 — движок Grep.app сломан, и за корректные комментарии в движке CriminalIP.
* [Maxime Berthault - Maxou56800](https://github.com/Maxou56800) за разработку Cyberbro CLI.
* [Jonas Lejon](https://github.com/jonaslejon) за добавление движка ScanMalware.
* [egeoguz04](https://github.com/egeoguz04) за возможность настройки эндпоинта Google CSE. Это будет полезно для предстоящих изменений Google.
Ваш вклад высоко ценится!
# Лицензия
```
MIT License
Copyright (c) 2024-2026 stanfrbd
Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
copies of the Software, and to permit persons to whom the Software is
furnished to do so, subject to the following conditions:
The above copyright notice and this permission notice shall be included
in all copies or substantial portions of the Software.
THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS
OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL
THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING
FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER
DEALINGS IN THE SOFTWARE.
```
# Логотип
Логотип, используемый в этом проекте, бесплатен для личного и коммерческого использования и доступен [здесь](https://www.veryicon.com/icons/object/material_design_icons/web-39.html).