Awesome-MoAI-Security — Updated!
Курируемый список литературы и таксономия исследований атак и защиты для мобильных бортовых систем ИИ, охватывающие состязательные атаки, атаки с закладками, кражу моделей и атаки на энергопотребление и задержки, а также методы защиты, такие как обфускация, TEE и встраивание водяных знаков.
Awesome Mobile On-Device AI Security

SoK: Attack and Defense Landscape of Mobile On-device AI Systems
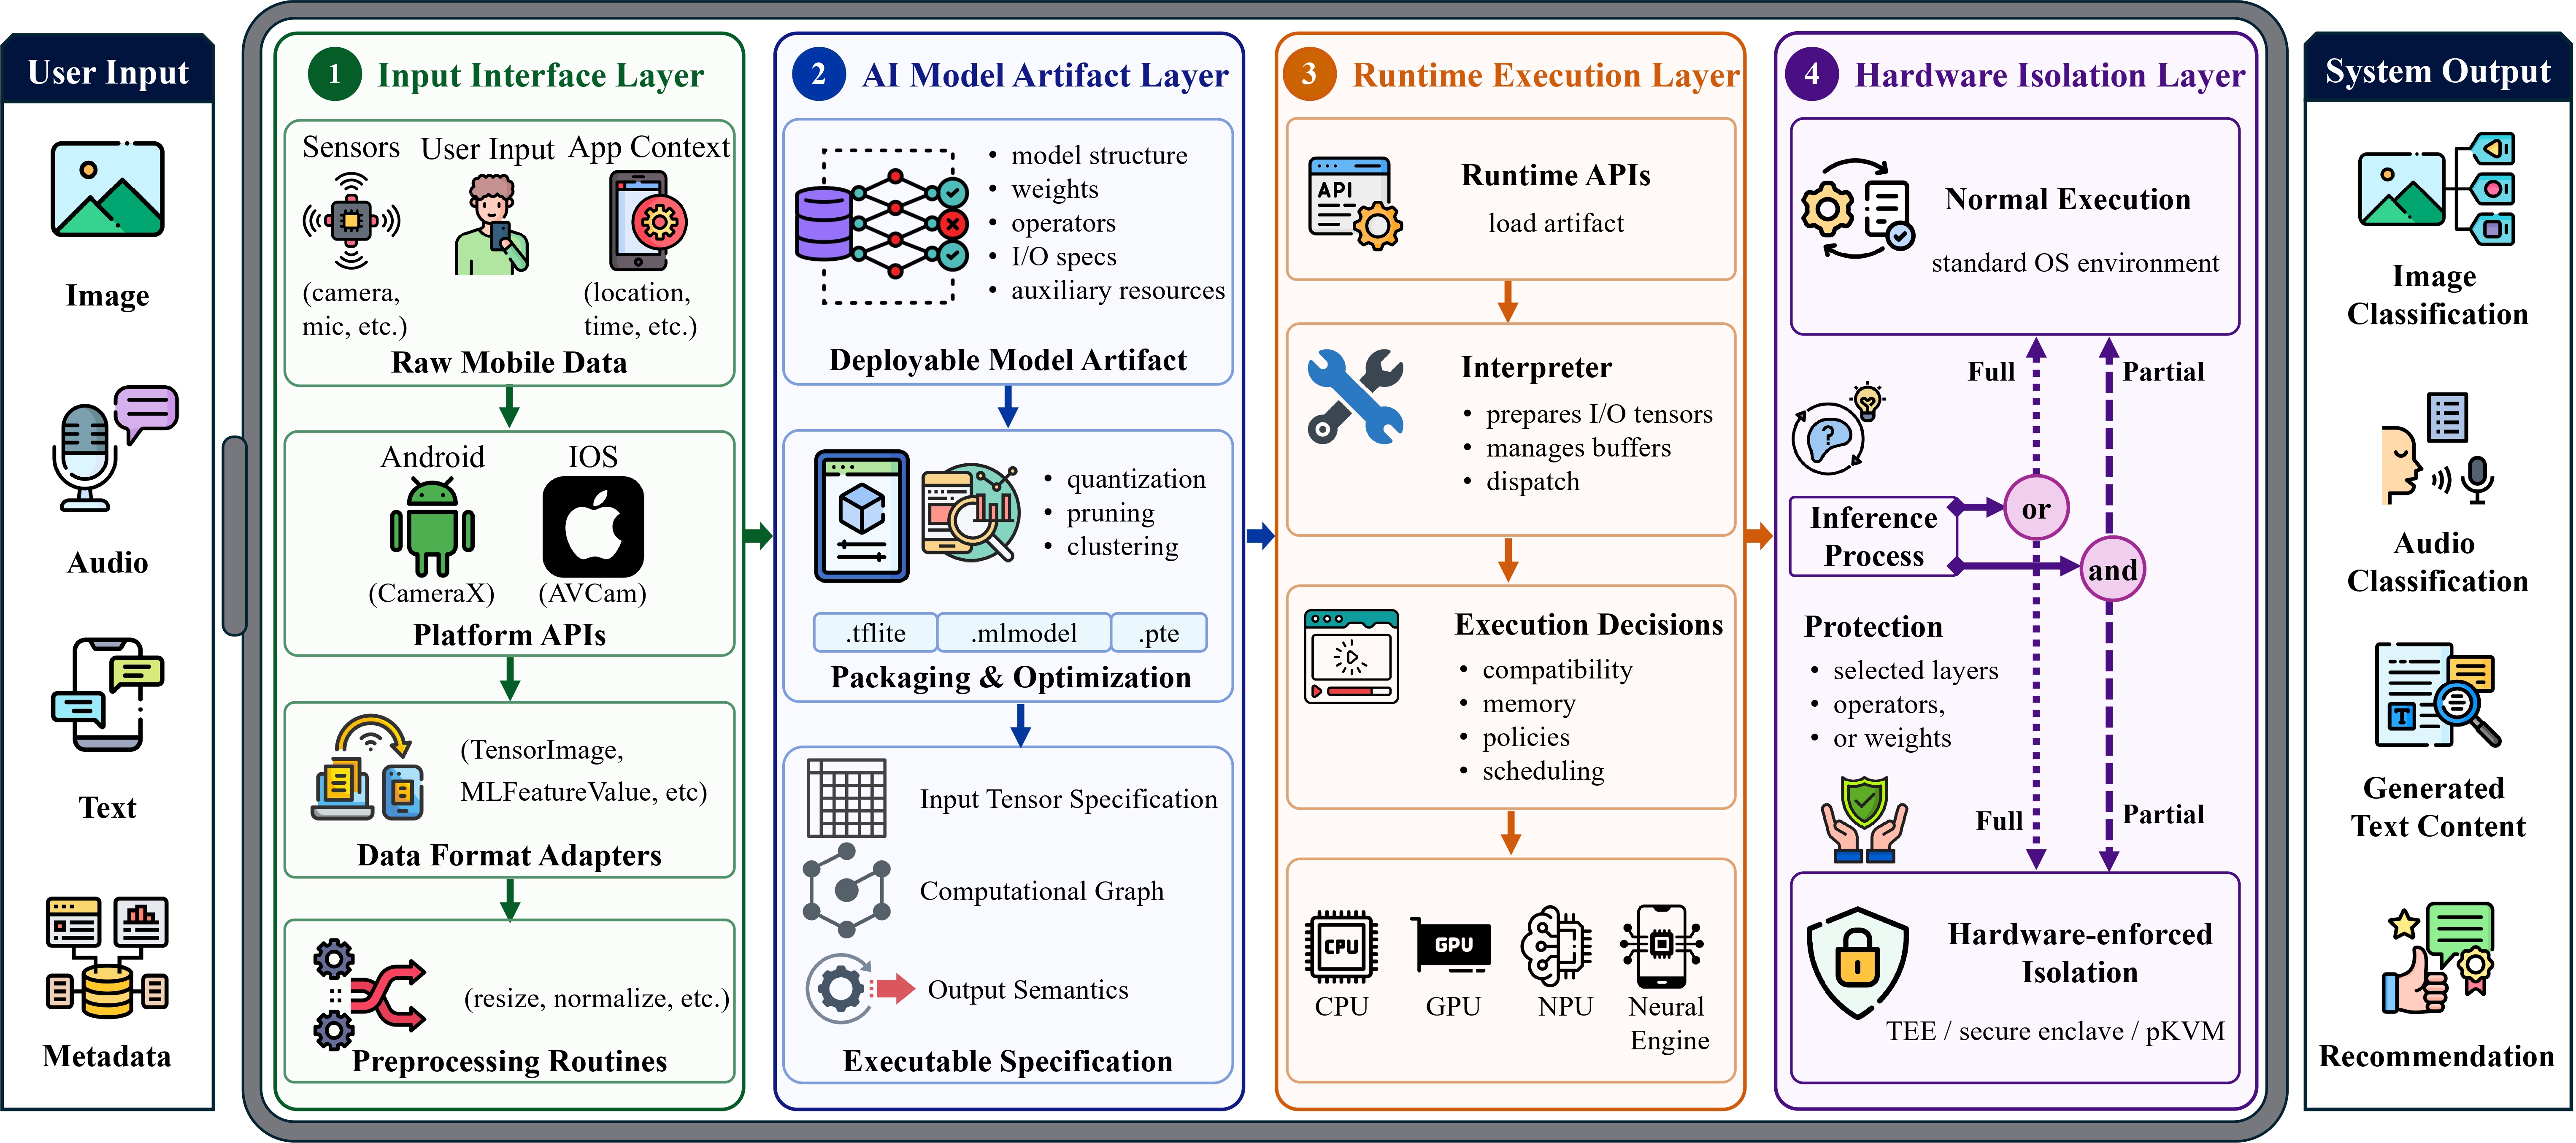
Мобильные системы ИИ на устройстве выполняют модели ИИ локально через ML-фреймворки, такие как LiteRT/TFLite, Core ML, ExecuTorch, ONNX, и аппаратные ускорители. Этот репозиторий отслеживает исследования в области безопасности, необходимые для понимания и защиты таких систем, поскольку локальное хранение моделей на устройстве создаёт новые риски безопасности.
Обзор мобильной системы ИИ на устройстве
Содержание
- План чтения
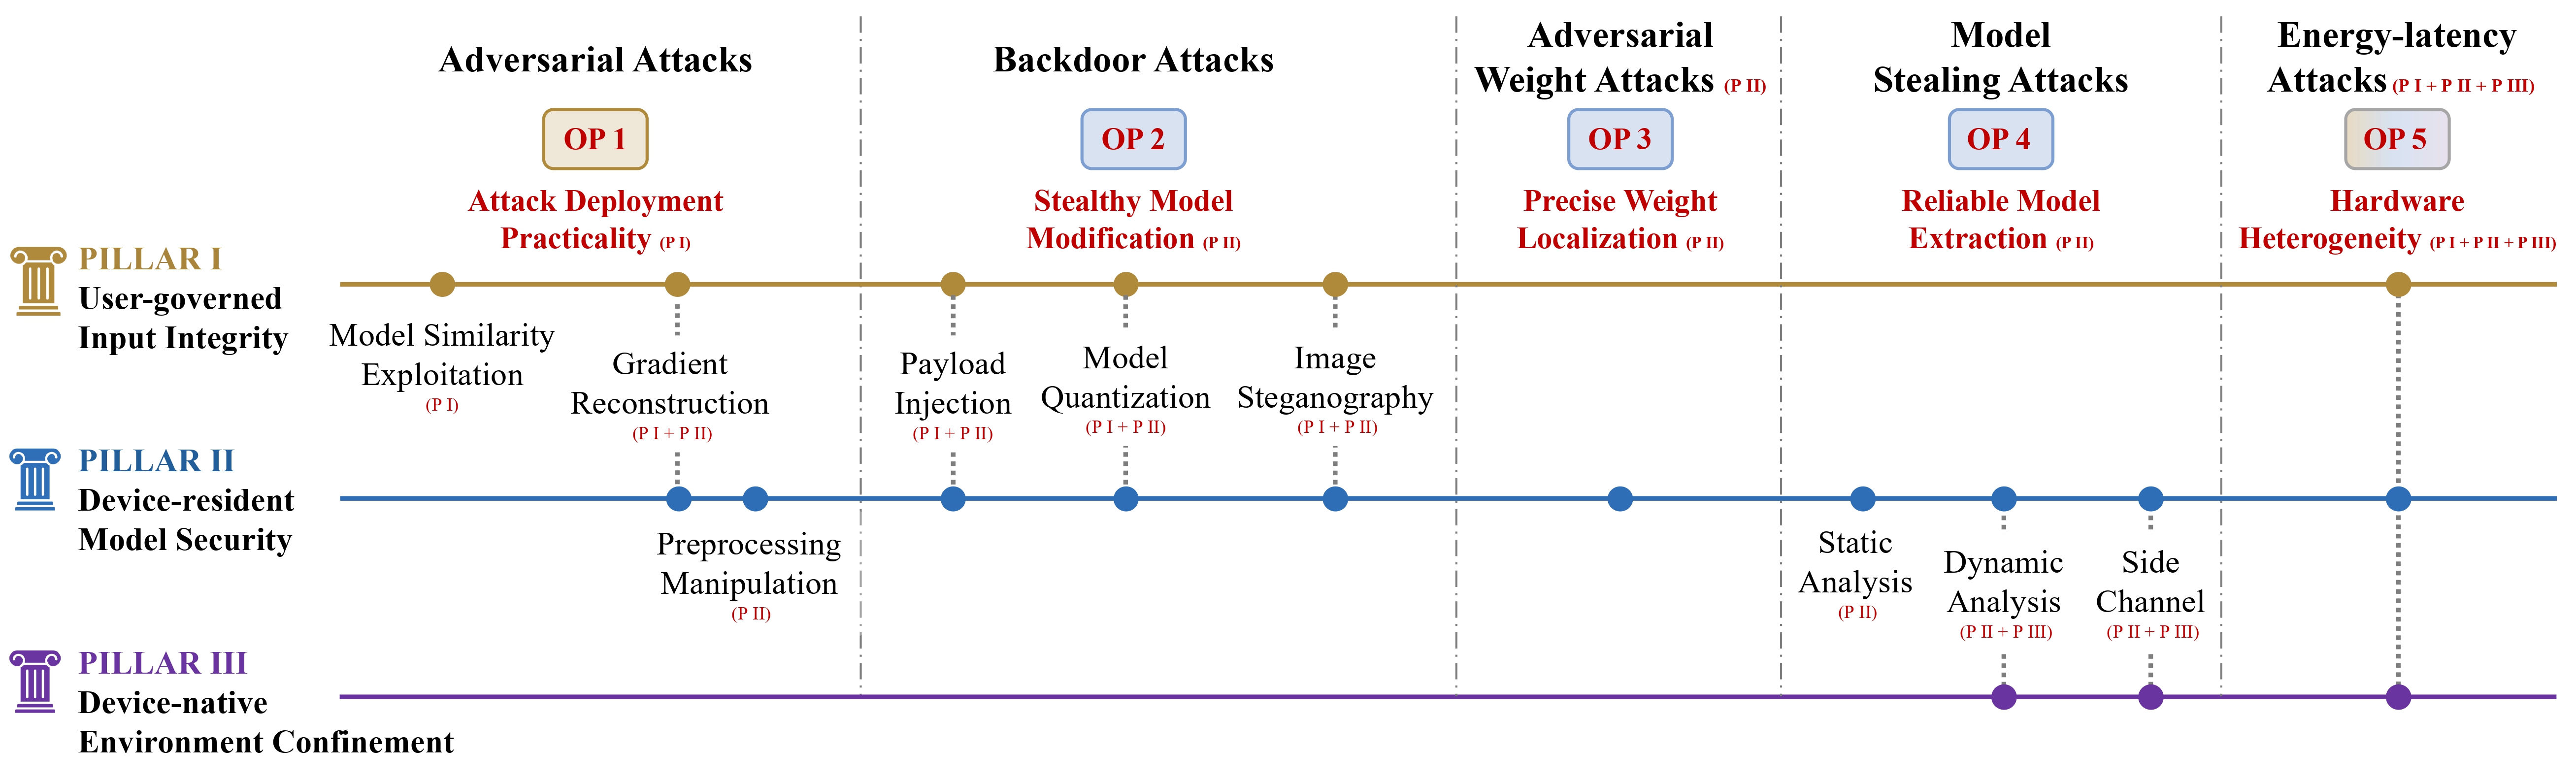
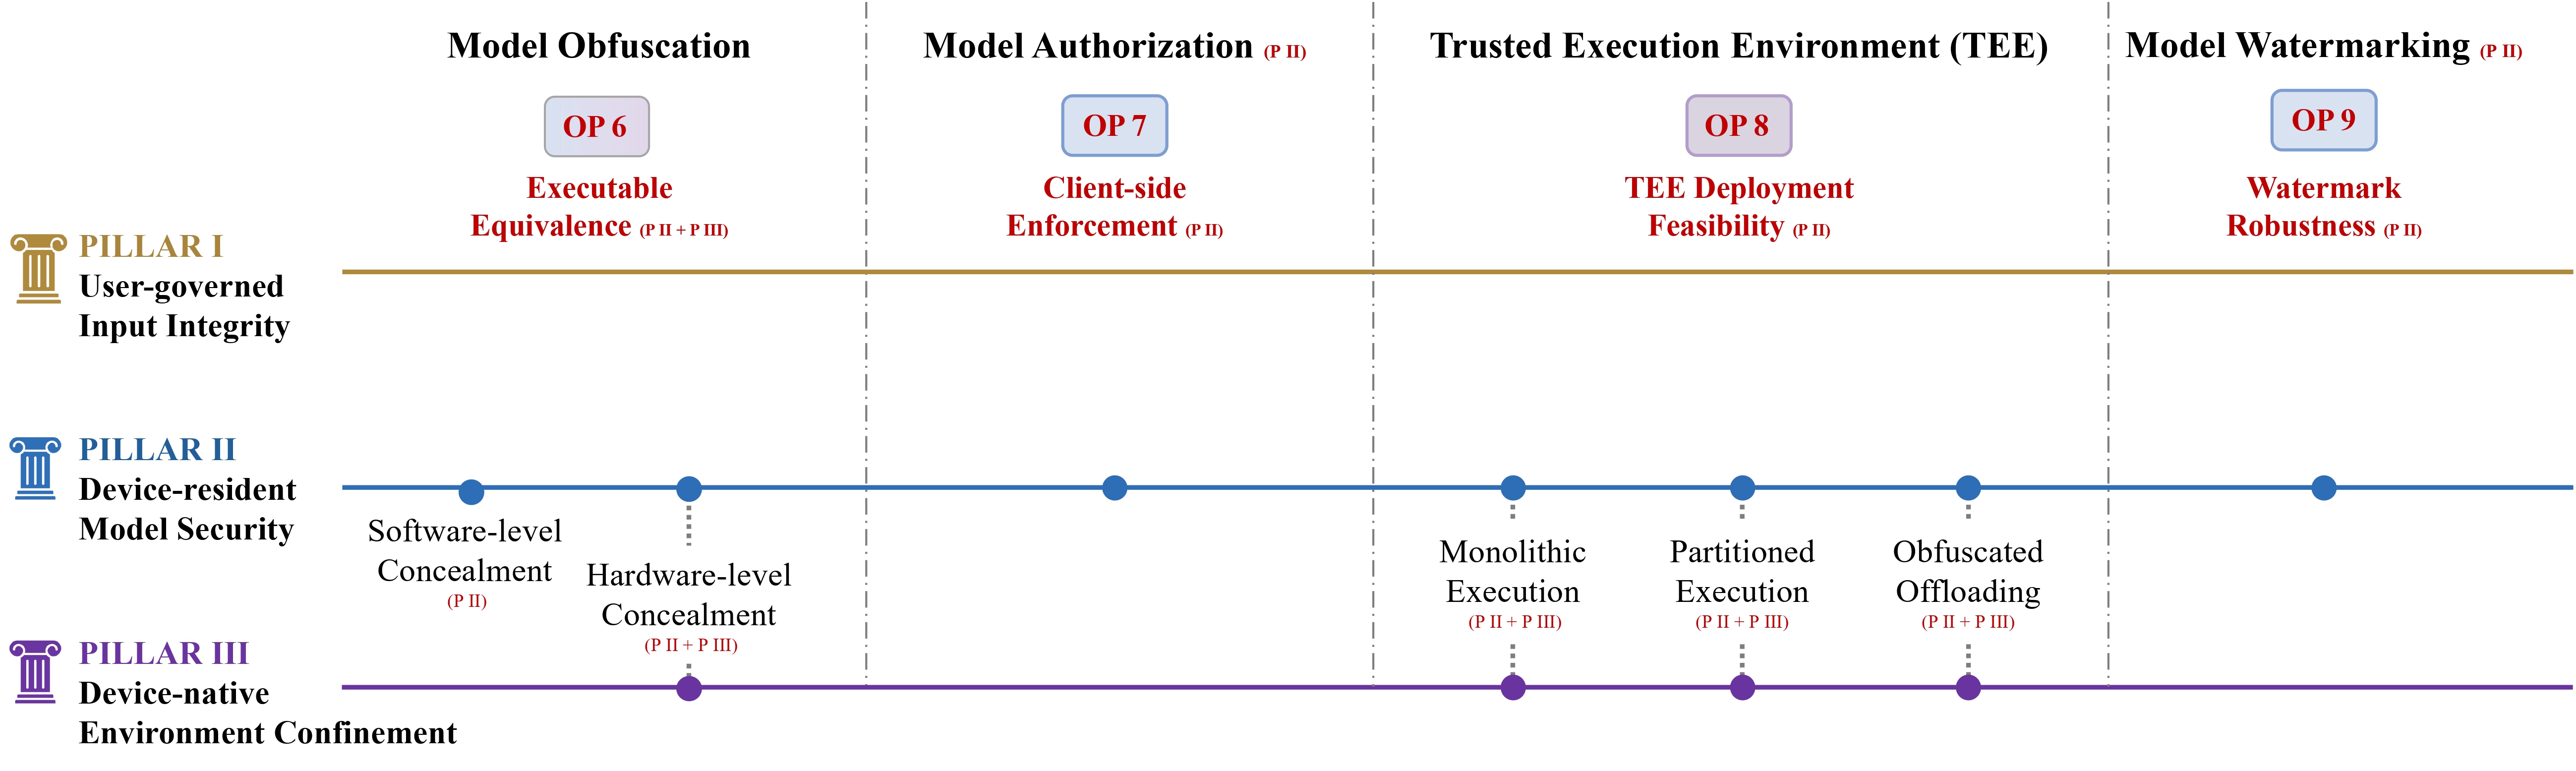
- Таксономия вкратце
- Межстолповой анализ безопасности
- Атаки на системы MoAI
- Защита систем MoAI
- Открытые проблемы
- Перспективные направления
План чтения
Новичок в безопасности MoAI? Начните здесь:
- Поймите экосистему. Прочитайте эмпирические исследования приложений глубокого обучения и моделей на устройстве в приложениях Android/iOS.
- Изучите основной риск. Изучите работы по извлечению моделей и защите моделей, поскольку локальное размещение моделей является ключевым сдвигом в безопасности систем MoAI.
- Поймите поверхности атак. Изучите, как атаки на MoAI возникают через интерфейсы ввода, артефакты моделей, выполнение во время выполнения и аппаратные среды.
- Свяжите защиты с поверхностями. Изучите, как защиты MoAI защищают эти поверхности на этапах предразвёртывания, выполнения и постразвёртывания.
- Смотрите вперёд. Исследуйте новые проблемы безопасности в обучении на устройстве, GenAI на устройстве и агентных системах MoAI.

• 
• 

• 

• 
• 
• 
• 

• 
• 
• 

Таксономия вкратце
| Столп безопасности MoAI | Что защищает | Типичные атаки | Типичные защиты |
|---|---|---|---|
| Целостность ввода, управляемая пользователем | Сквозная целостность пользовательских вводов, от сбора данных на мобильном устройстве до передачи в модель | Состоятельные атаки, атаки с бэкдором, атаки на энергопотребление и задержку | - |
| Безопасность моделей, размещённых на устройстве | Развёрнутые артефакты моделей и все постразвёртывательные формы, в которых модели хранятся, загружаются, преобразуются или материализуются на устройствах | Состоятельные атаки, атаки с бэкдором, атаки на веса моделей, атаки с кражей моделей, атаки на энергопотребление и задержку | Обфускация моделей, авторизация моделей, TEE, водяные знаки моделей |
| Изоляция среды нативного устройства | Чувствительные вычисления вывода и состояния выполнения в мобильной ОС, AI-рантайме, подсистеме памяти и аппаратных средах выполнения | Атаки с кражей моделей, атаки на энергопотребление и задержку | Обфускация моделей, TEE |
Межстолповой анализ безопасности