
 #1
Автоматизированные инструменты для обнаружения распространенных уязвимостей веб-приложений (например, XSS, SQLi).
Рекомендация Kitploit
 hannob/optionsbleed
PoC-сканер для уязвимости Optionsbleed (CVE-2017-9798), который проверяет серверы Apache HTTP на утечку памяти через метод HTTP OPTIONS.
 dawgyg/bugbounty_tools
Коллекция скриптов и инструментов, используемых в процессе работы над bug bounty. Здесь будут размещаться мои скрипты автоматизации, созданные для…
 joshkar/x-recon
Утилита для обнаружения вводов веб-страниц и проведения XSS-сканирований.
 jehadalqurashi/blackdir-framework
Сканер уязвимостей веб-приложений
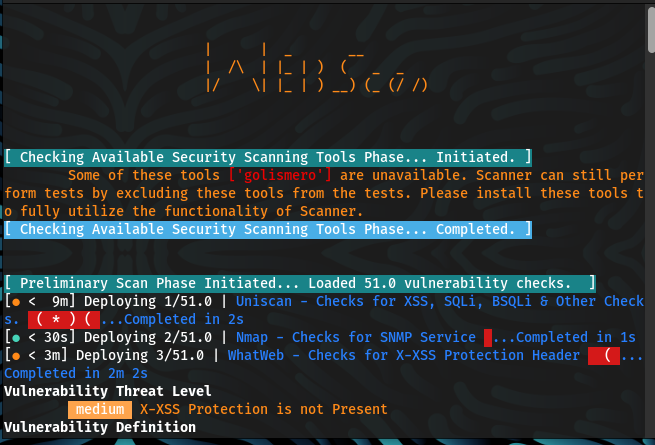 malwareman007/scanner-and-patcher
Сканер и исправитель веб-уязвимостей
 m14r41/scan4secrets
Находит учётные данные и секреты с помощью более чем 170 правил, охватывающих исходный код, веб-URL и CI/CD, проверяет их через API поставщиков и…
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Автоматически перечисляет веб-сайты и сохраняет файлы в результате.
 northwavesecurity/log4jcheck
Скрипт, который проверяет уязвимые системы Log4j (CVE-2021-44228) путем внедрения полезной нагрузки в общие HTTP-заголовки.
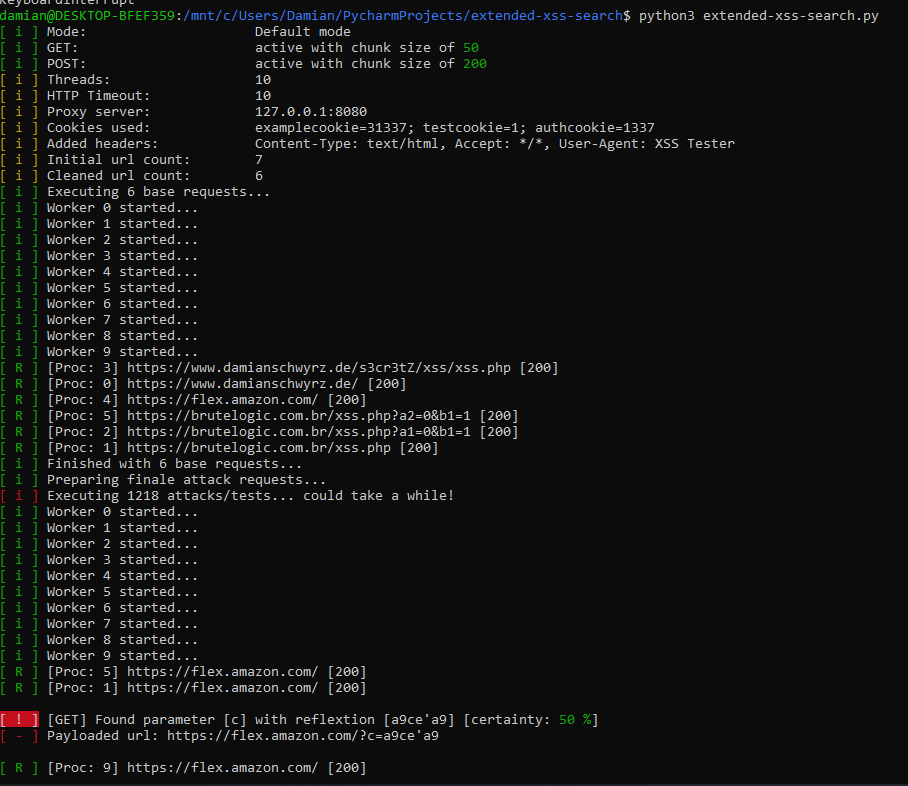 damian89/extended-xss-search
Улучшенная версия моего инструмента xssfinder - сканирует на наличие различных типов XSS по списку URL.
 mrmtwoj/apache-vulnerability-testing
Инструмент для тестирования уязвимостей Apache HTTP Server | PoC для CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 ,…
 nccgroup/argumentinjectionhammer
Расширение Burp, предназначенное для выявления уязвимостей внедрения аргументов.
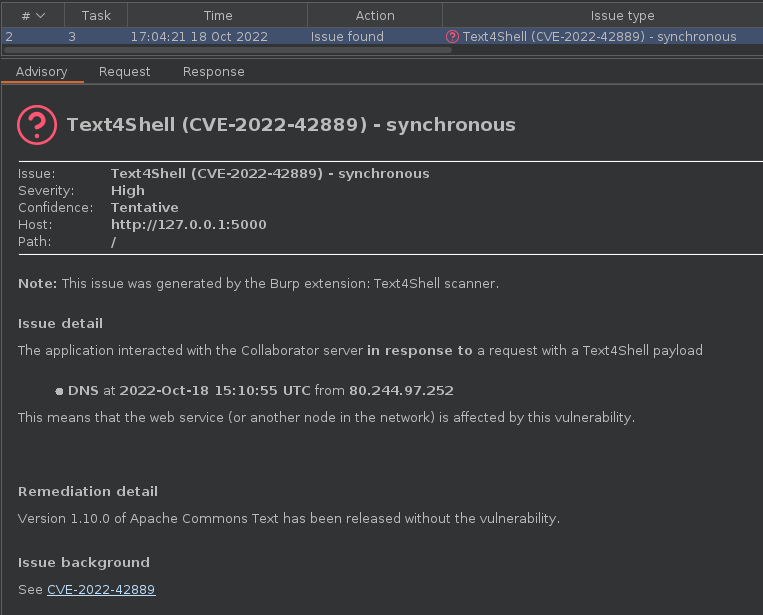 silentsignal/burp-text4shell
Text4Shell-сканер для Burp Suite
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 pentestgeek/burpcommander
Интерфейс командной строки на Ruby для REST API Burp Suite
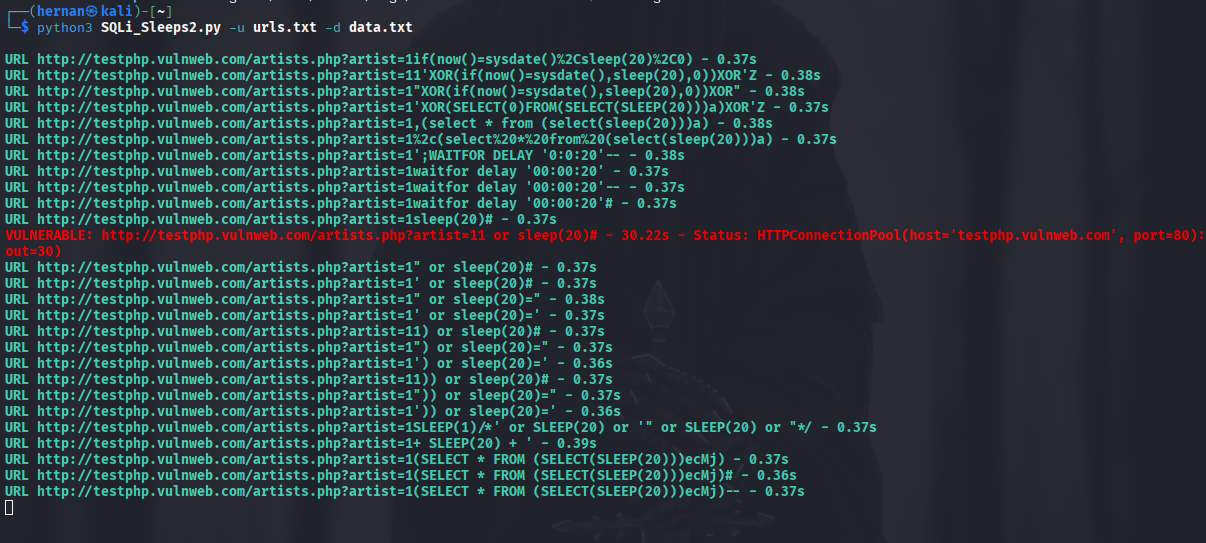 hernanrodriguez1/sqli_sleeps
Обнаруживает time-based SQL-инъекции, отправляя специально сформированные GET-запросы на несколько URL-адресов и измеряя задержку ответов; включает…
 netspi/autodirbuster
Автоматический запуск и сохранение сканирований ffuf для нескольких IP-адресов
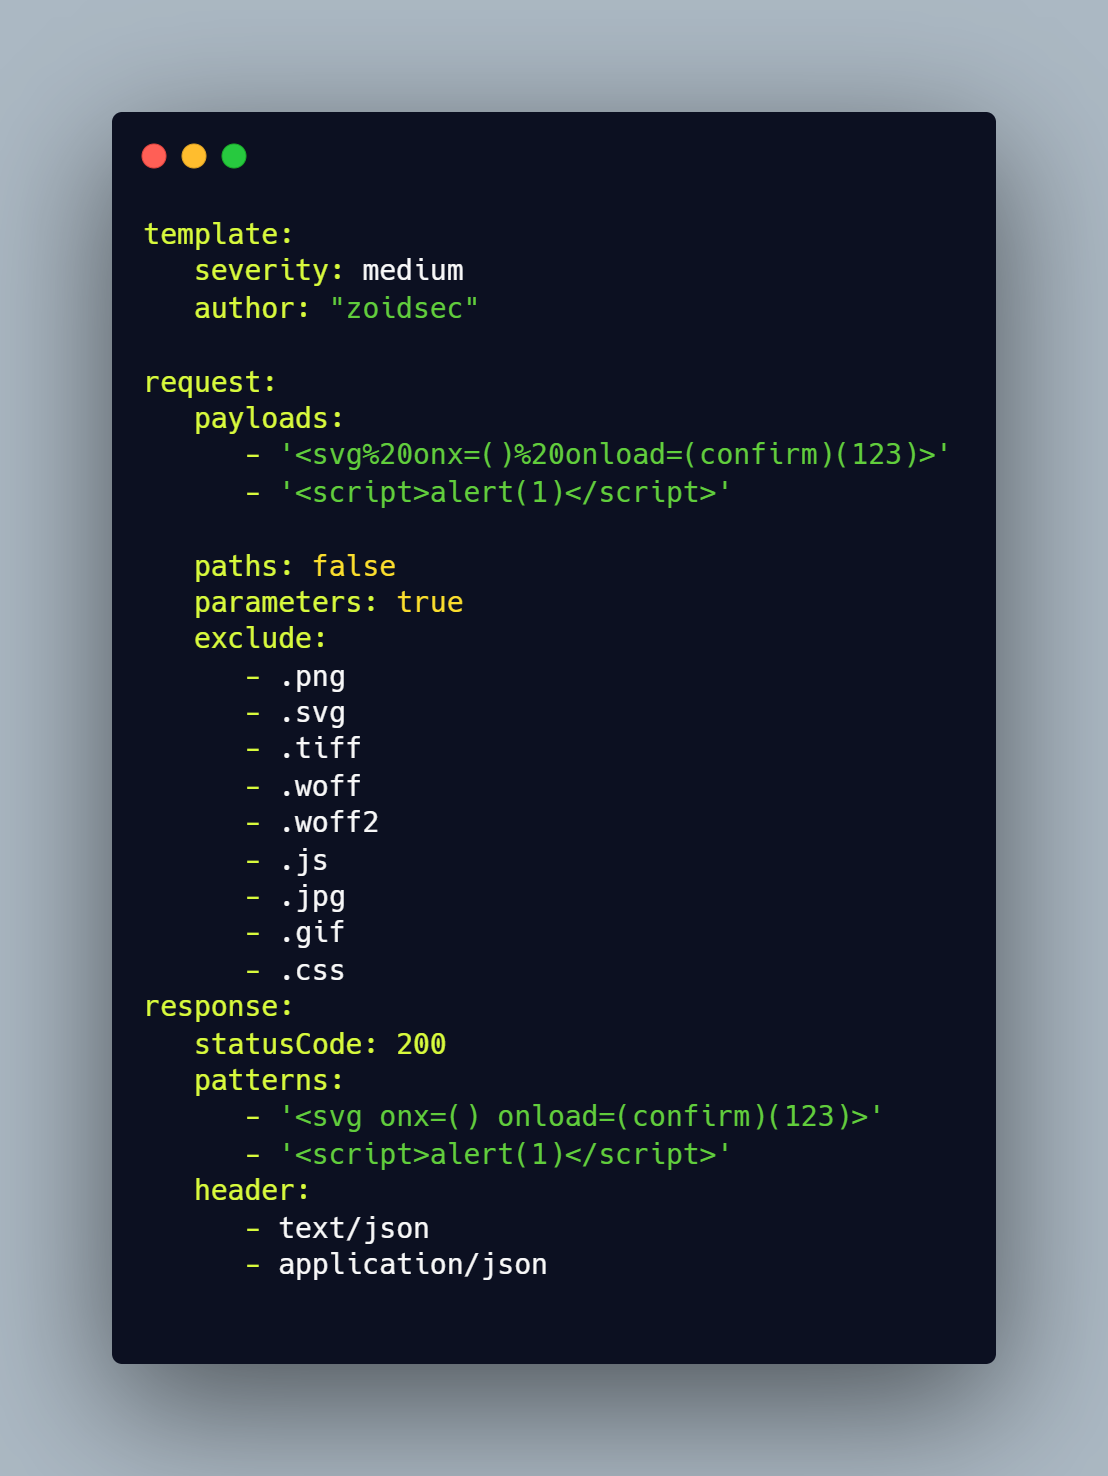 ethicalhackingplayground/erebus
Erebus — это быстрый инструмент для сканирования уязвимостей на основе параметров, использующий шаблонный движок на базе Yaml, как у nuclei.
 assetnote/hopgoblin
Хакерский инструментарий Adobe Experience Manager (AEM)








