
 #1
Инструменты для тестирования, эксплуатации и обеспечения безопасности веб-приложений и API.
Рекомендация Kitploit
 morph3/crawpy
Асинхронный инструмент для обнаружения содержимого HTTP с автоматической калибровкой, рекурсивным сканированием и генерацией отчетов для перечисления…
 r4ygm/dorkscout
Автоматизированный сканер Google дорков, который загружает списки дорков из exploit-db и сканирует цели или весь интернет на предмет уязвимых…
 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 pyroxenites/nextjs_rce_exploit_tool
Эксплойт для CVE-2025-55182 и CVE-2025-66478
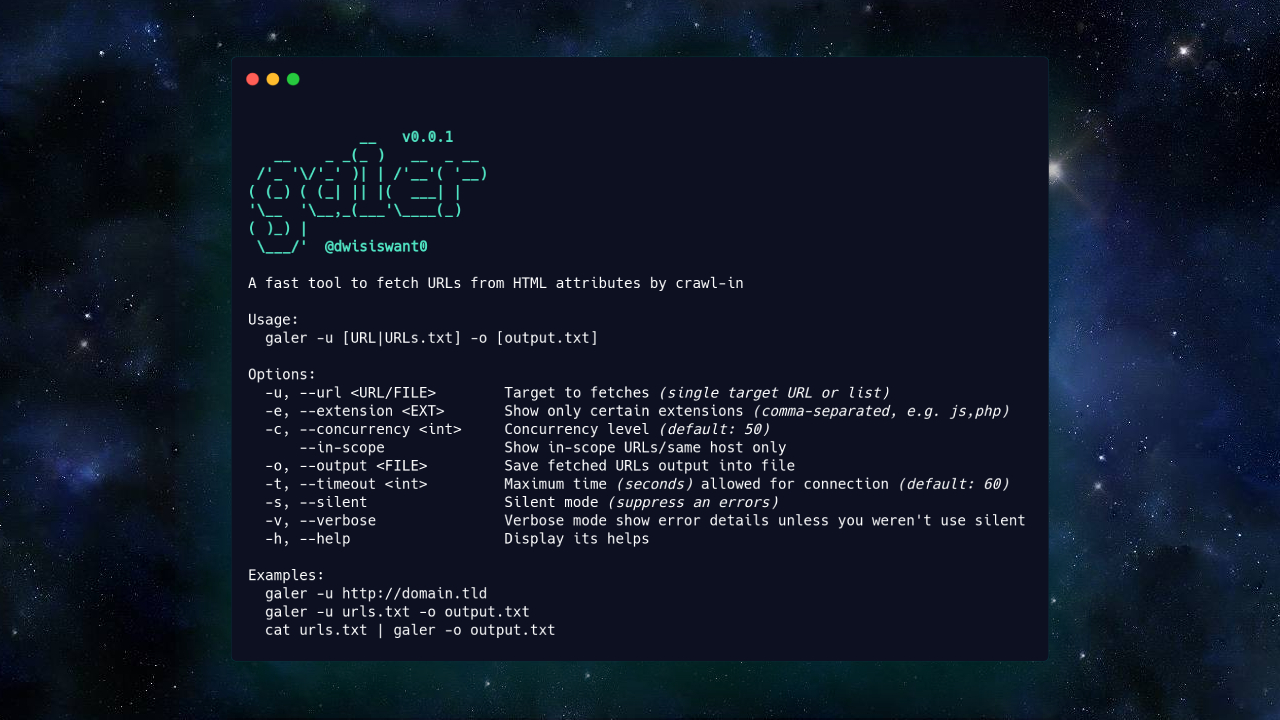 dwisiswant0/galer
Быстрый инструмент для извлечения URL-адресов из HTML-атрибутов с помощью краулинга.
 a-d-team/grafanaexp
Инструмент эксплуатации уязвимости неавторизованного чтения произвольных файлов Grafana (CVE-2021-43798), позволяет автоматически перебирать плагины…
 mhils/honeyproxy
Этот проект теперь является частью @mitmproxy.
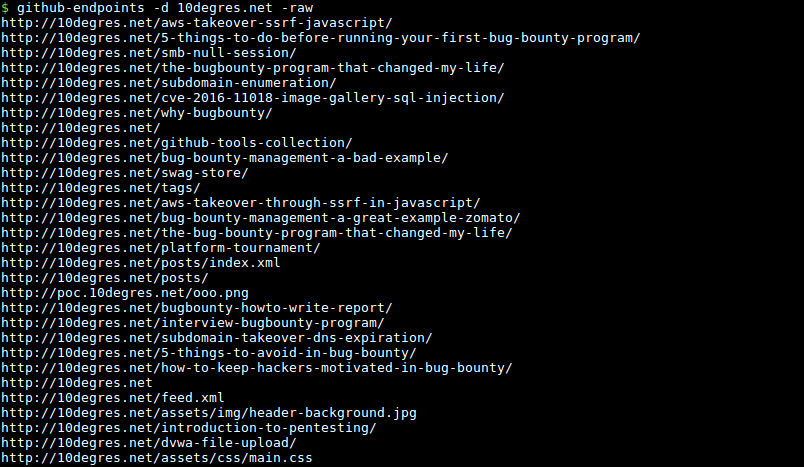 gwen001/github-endpoints
Поиск конечных точек на GitHub.
 d00movenok/htmlsmuggler
✉️ Генератор и обфускатор HTML-контрабанды для операций вашей Red Team
 joshkar/x-recon
Утилита для обнаружения вводов веб-страниц и проведения XSS-сканирований.
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic 无限制文件上传导致 RCE 检查脚本
 aaronsvk/cve-2020-3956
Эксплойт PoC для RCE в VMware Cloud Director (CVE-2020-3956)
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
 kkirsche/cve-2017-10271
Эксплойт на Python и Metasploit для уязвимости десериализации Oracle WebLogic WLS-WSAT (CVE-2017-10271) с возможностями сканирования для обнаружения…
 n4xh4ck5/rastleak
Инструмент для автоматической утечки информации с использованием хакинга через поисковые запросы.
 abhishekkr/n00brat
Инструментарий удалённого администрирования (или троян) для систем POSiX (Linux/Unix), работающий как веб-сервис
 bishopfox/imperva_gzip_waf_bypass
Эксплойт для обхода Imperva Cloud WAF с помощью заголовка gzip Content-Encoding, позволяющий обойти правила WAF в HTTP POST-запросах. Включает скрипт…
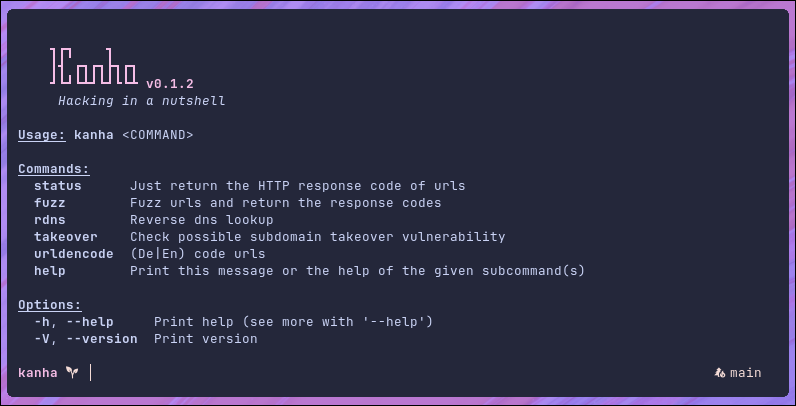 pwnwriter/kanha
🦚 Набор инструментов для тестирования на проникновение веб-приложений, написанный на Rust .








