
 #1
Инструменты для тестирования, эксплуатации и обеспечения безопасности веб-приложений и API.
Рекомендация Kitploit
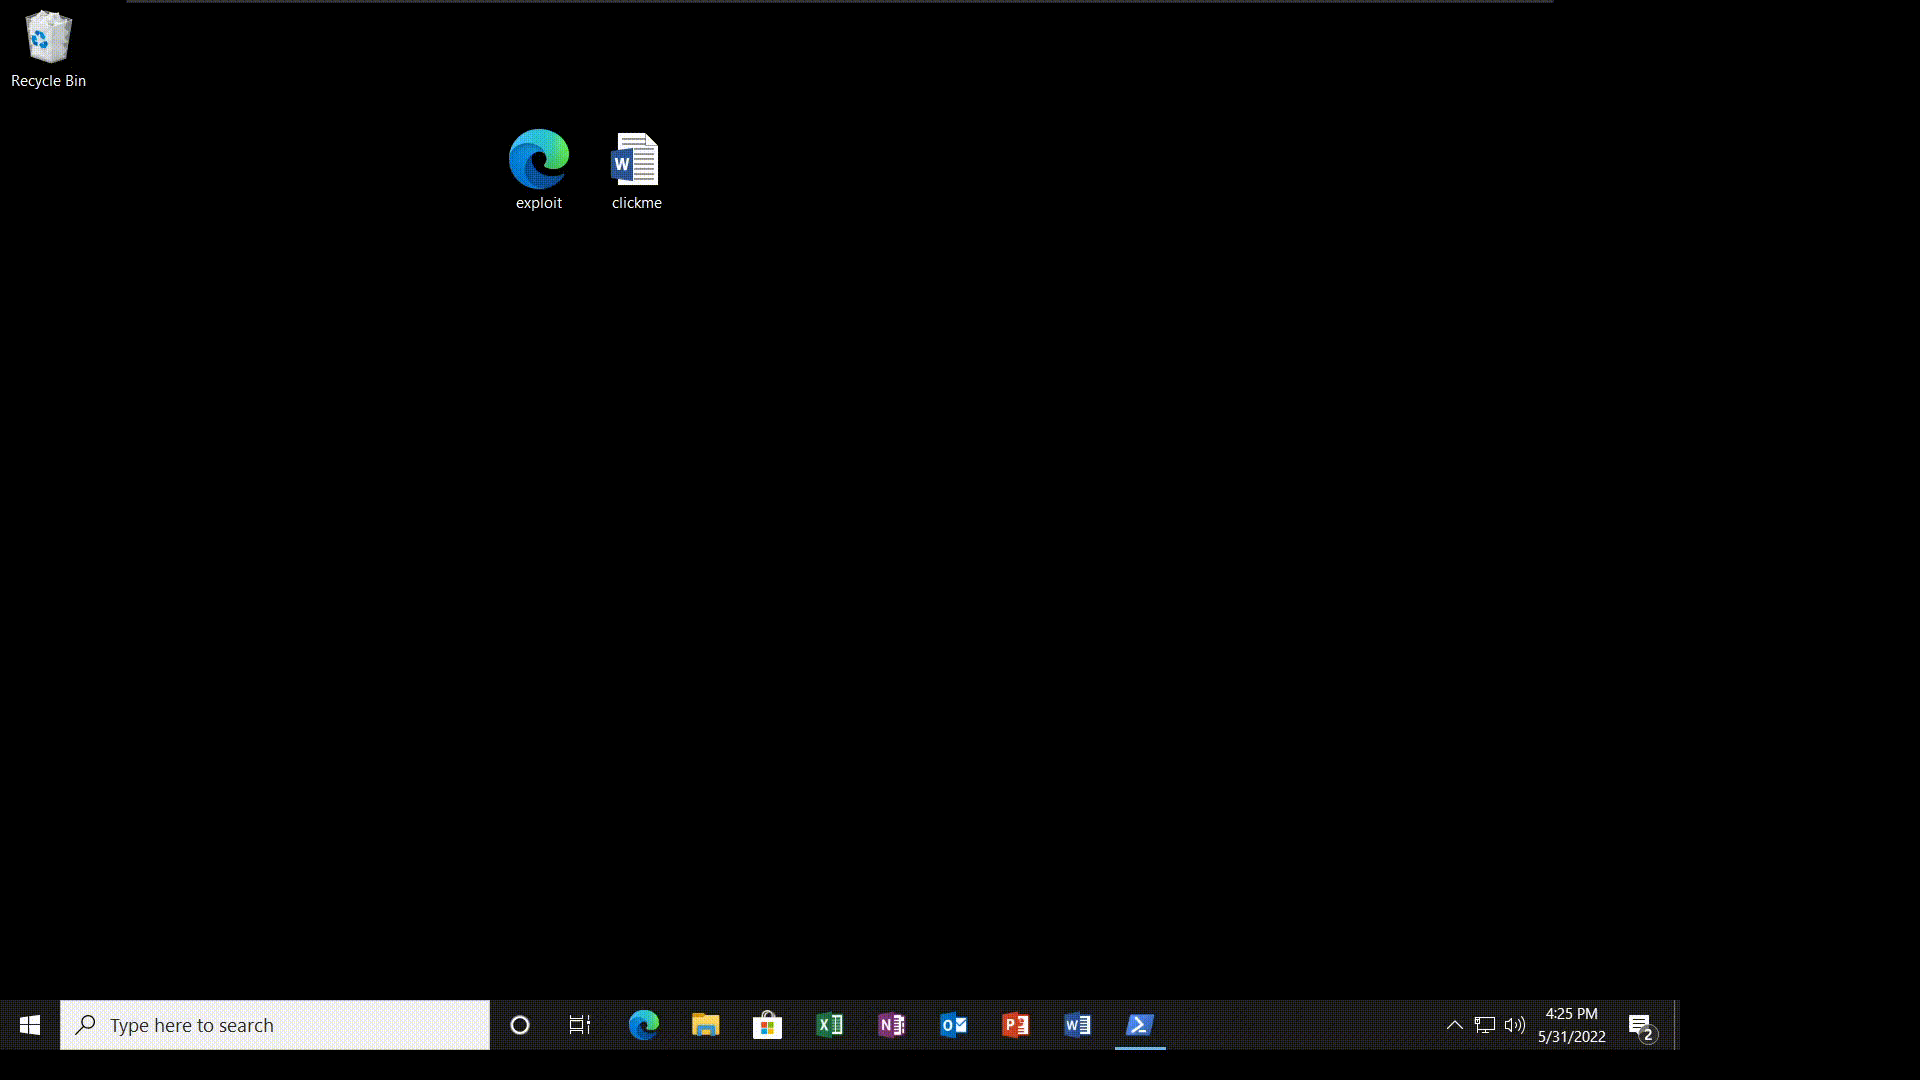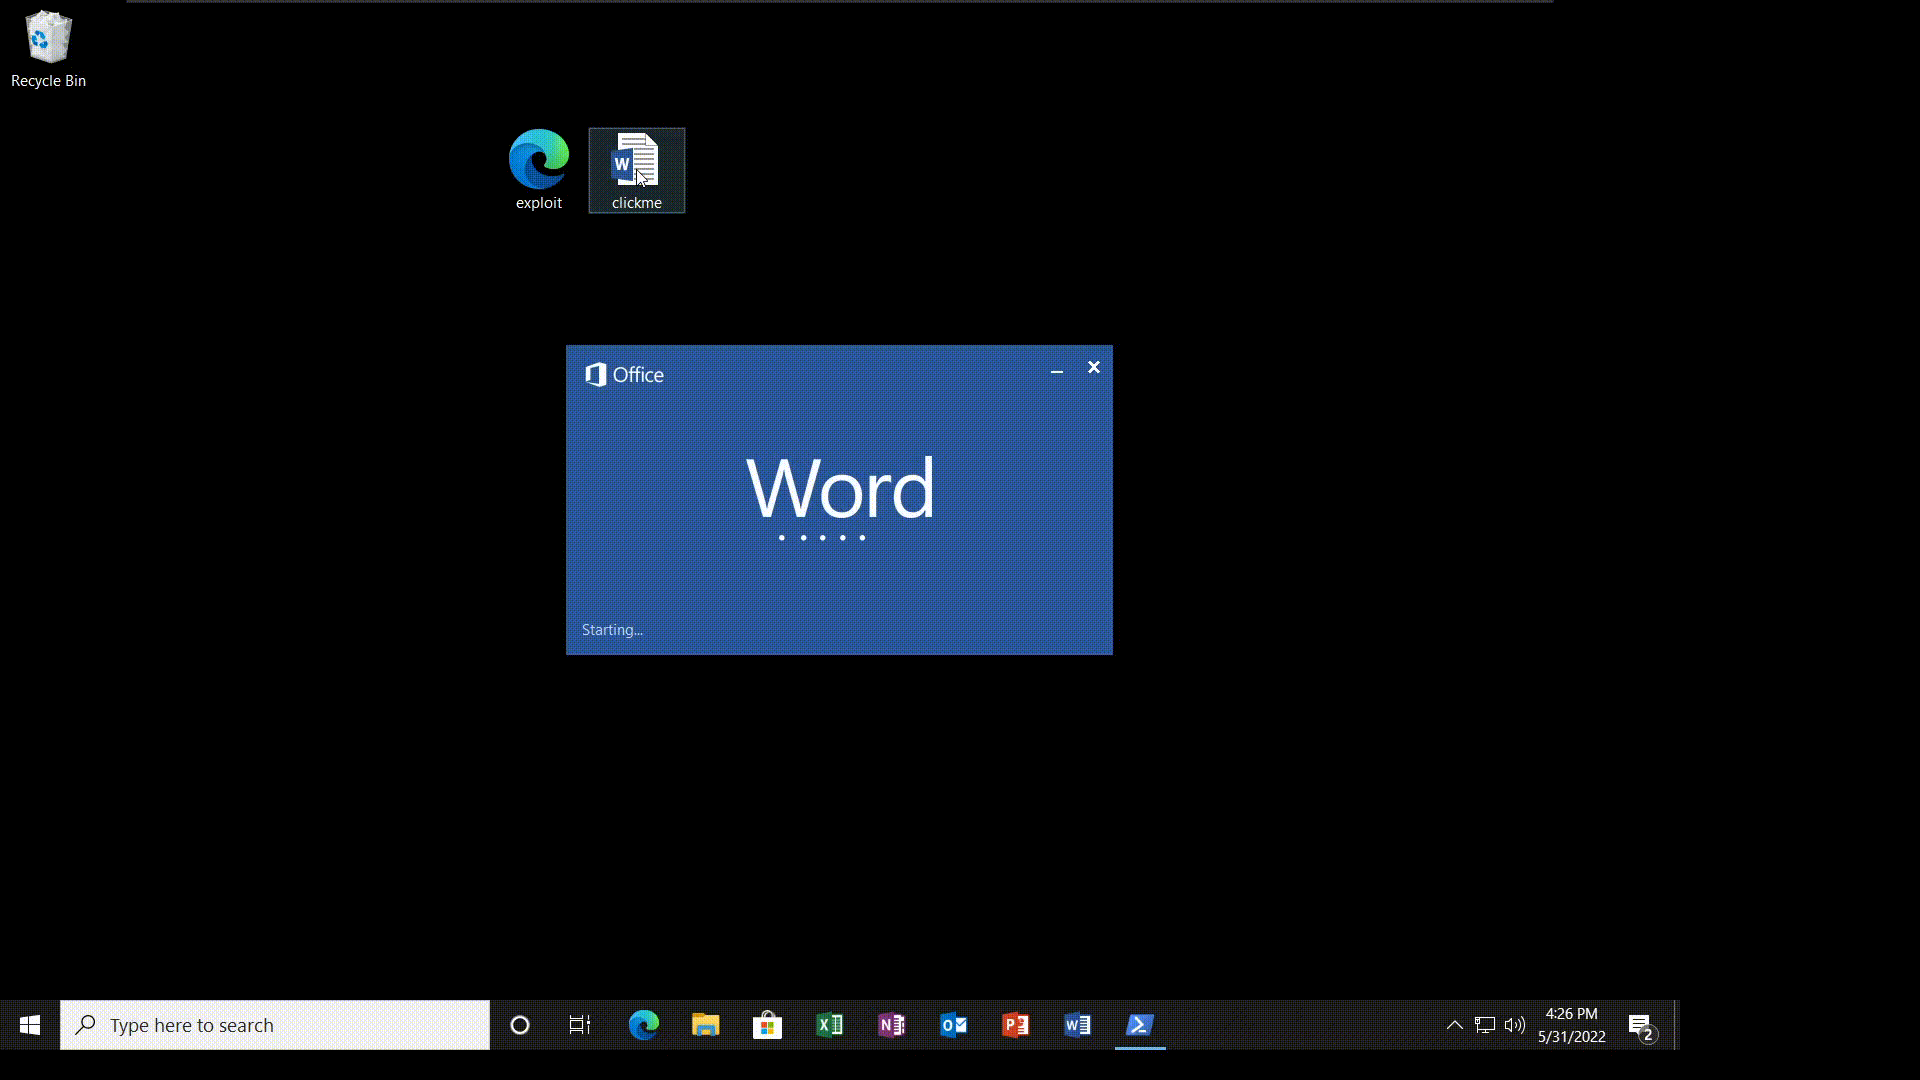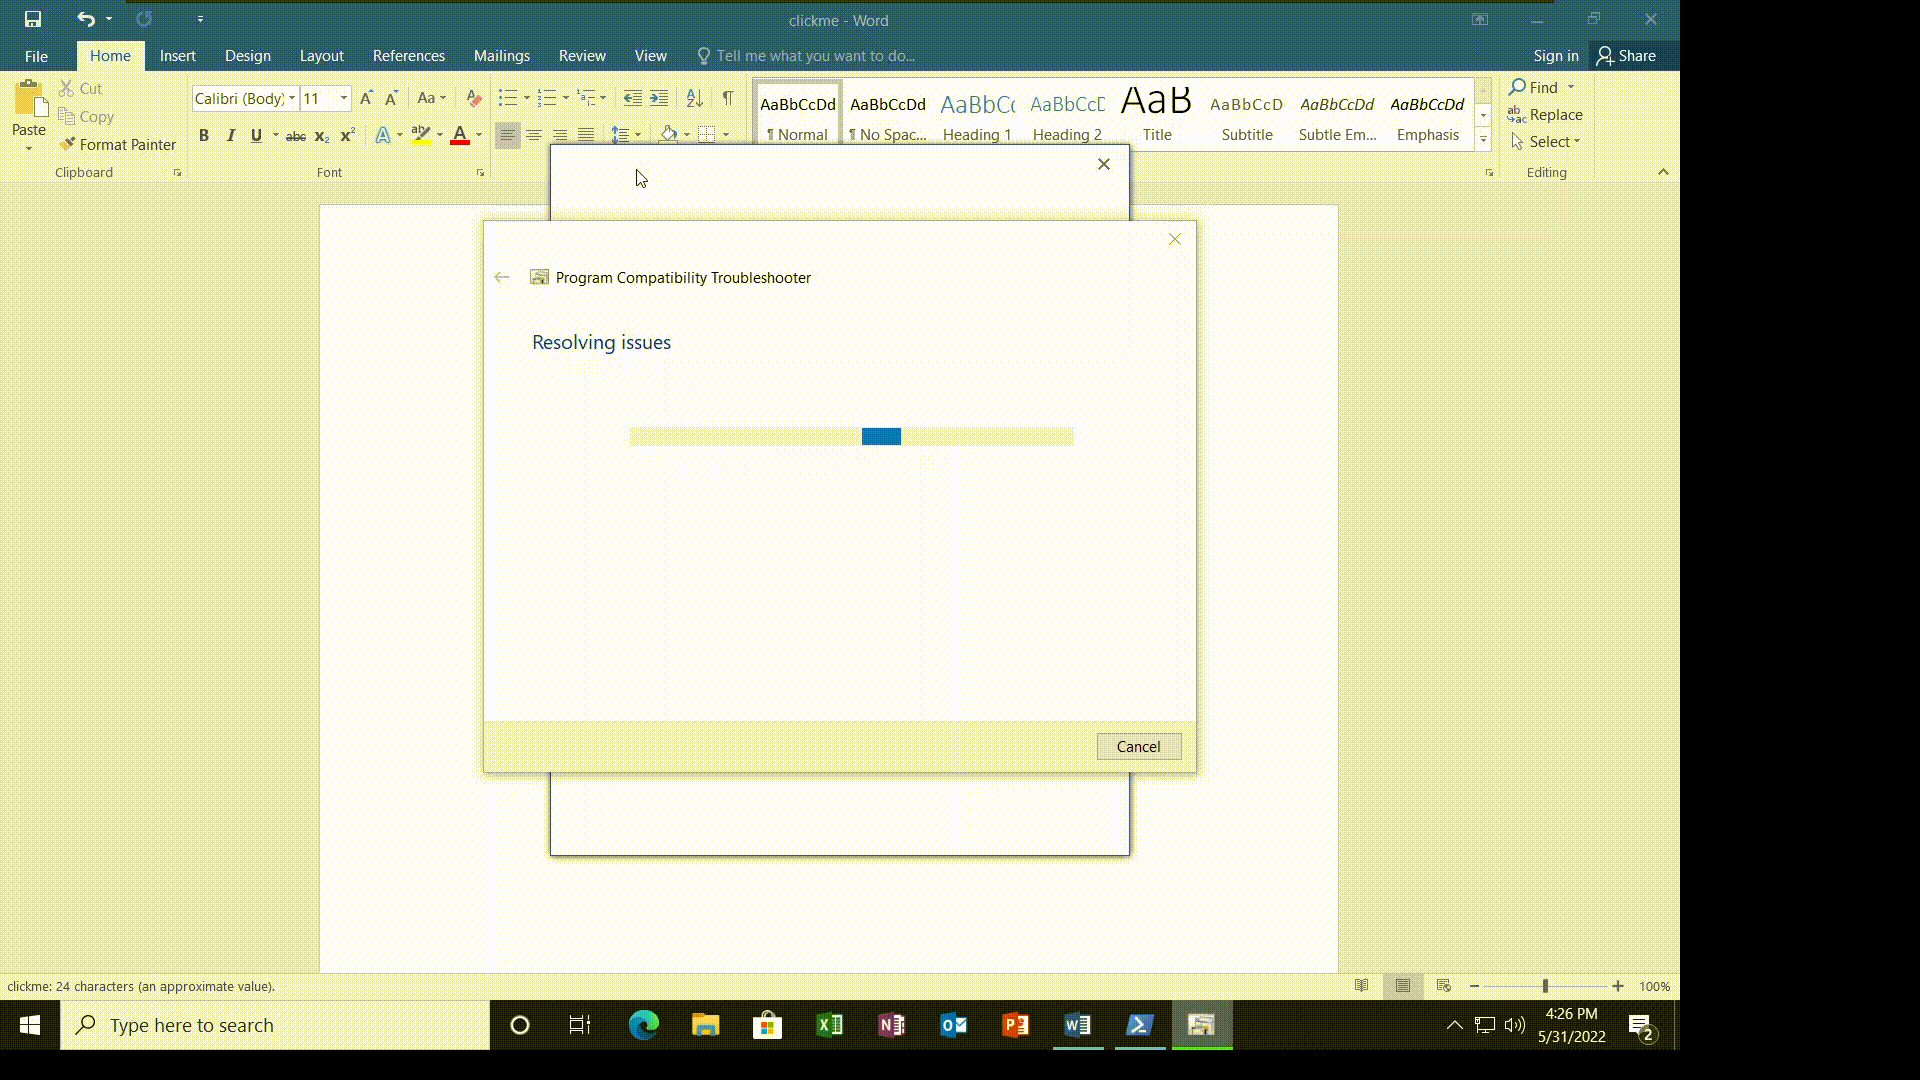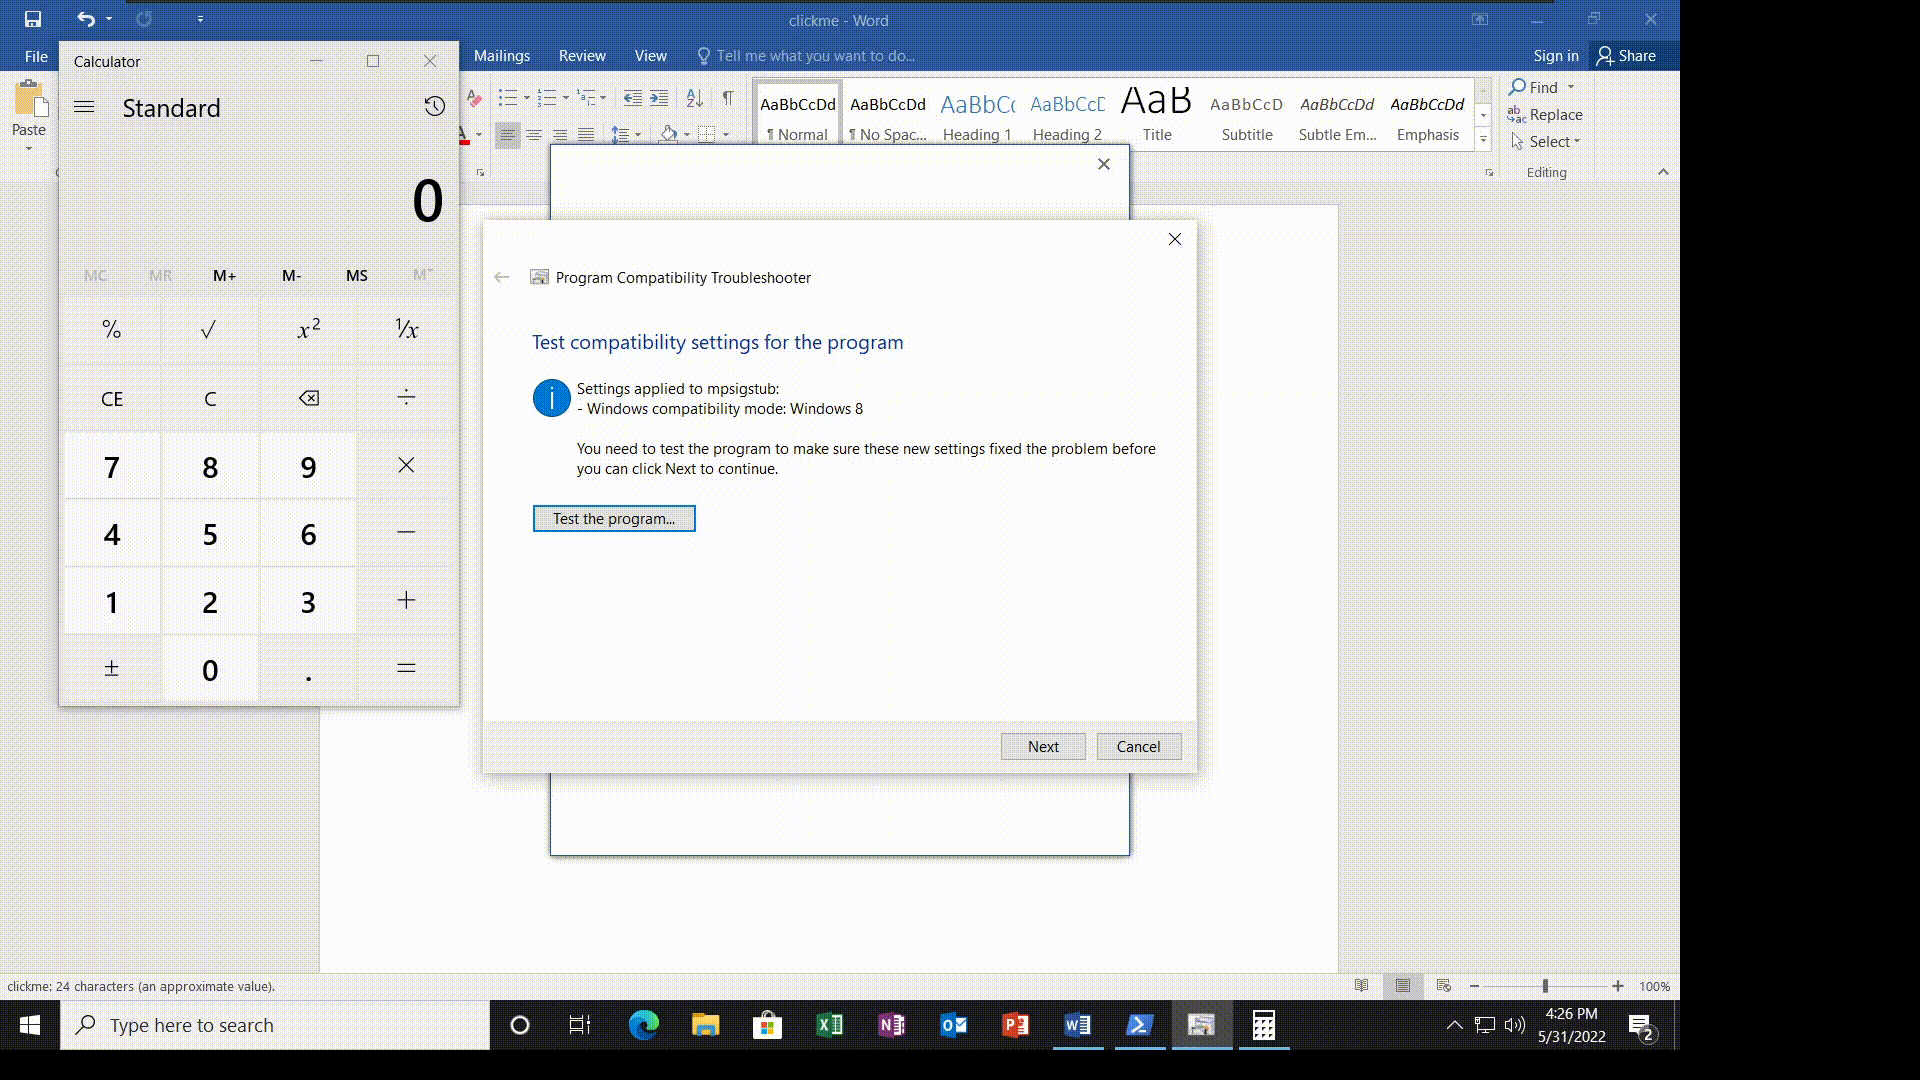
 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 aniket2912/all-cehv13-module-wise-pdf-reports
Практические лабораторные работы, заметки и отчеты для модулей CEH v13 — охватывающие веб-хакерство, сетевое пентестирование, анализ вредоносного ПО,…
 akabe1/oauthscan
Расширение Burp Suite, полезное для проверки безопасности OAUTHv2 и OpenID
 aslitsecurity/cve-2021-40444_builders
Этот репозиторий содержит сборщики cab-файла, html-файла и docx-файла для эксплойта CVE-2021-40444.
 mrd0x/webview2-cookie-stealer
Внедряет JavaScript-кейлоггер на страницы WebView2 для захвата нажатий клавиш и извлечения файлов cookie из сеансов аутентификации Microsoft с…
 ivan-sincek/forbidden
Обход 4xx HTTP response status codes и другое. Инструмент основан на Python Requests, PycURL и HTTP Client.
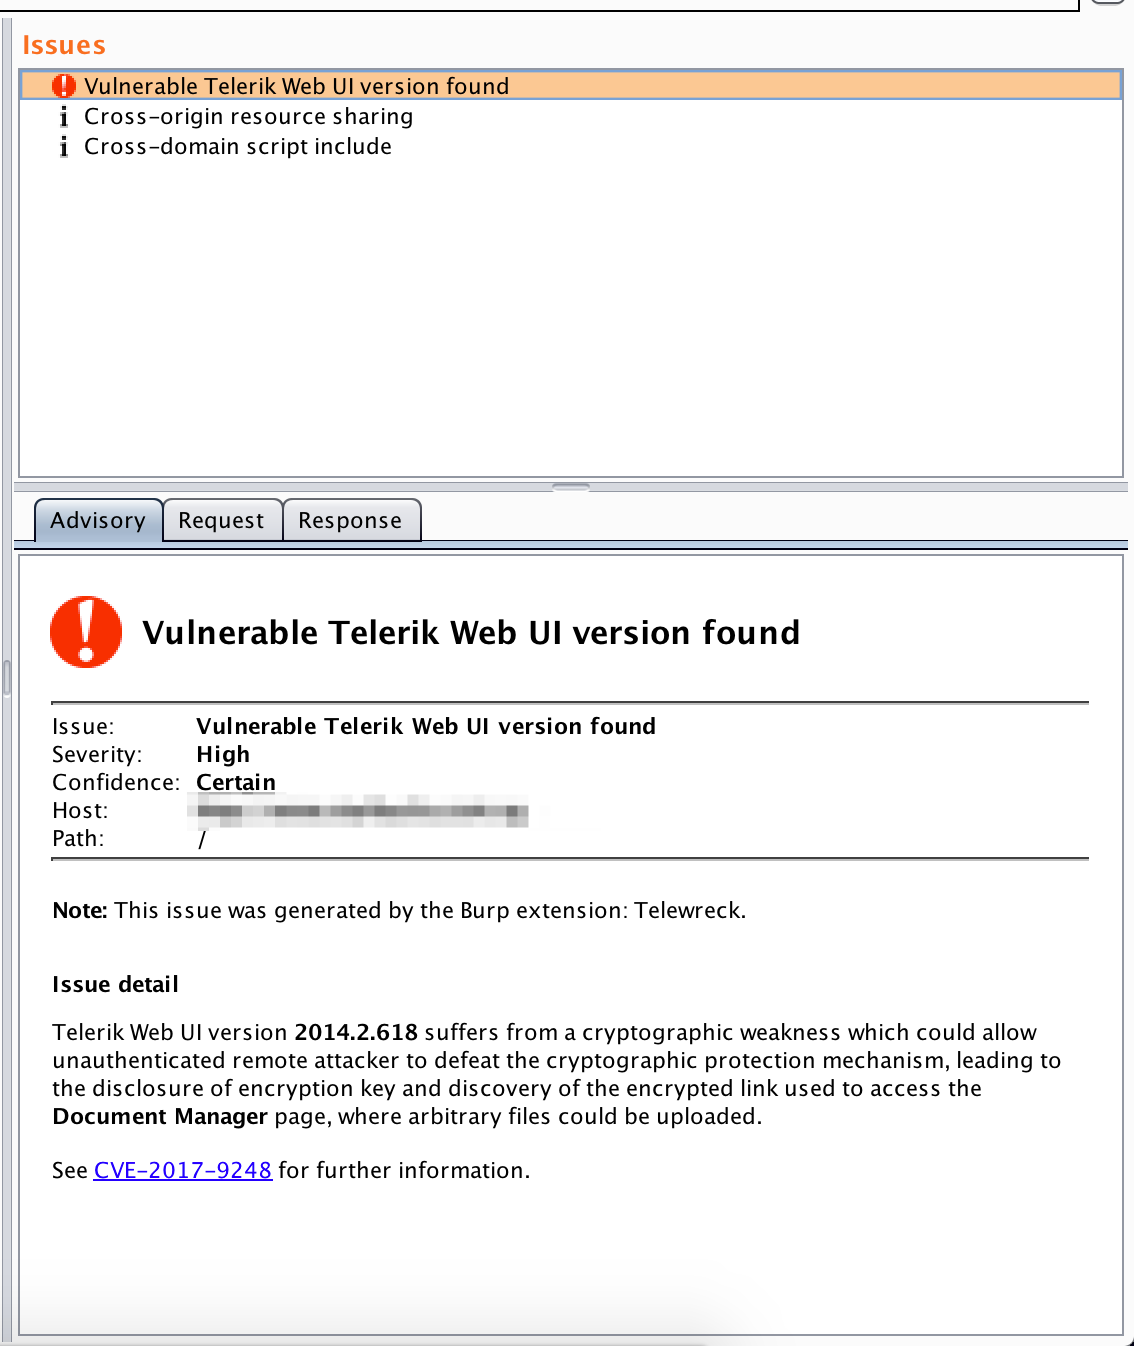 capt-meelo/telewreck
Расширение Burp для обнаружения и эксплуатации версий Telerik Web UI, уязвимых для CVE-2017-9248.
 appsecco/dvcsharp-api
Проклятое уязвимое C# приложение (API)
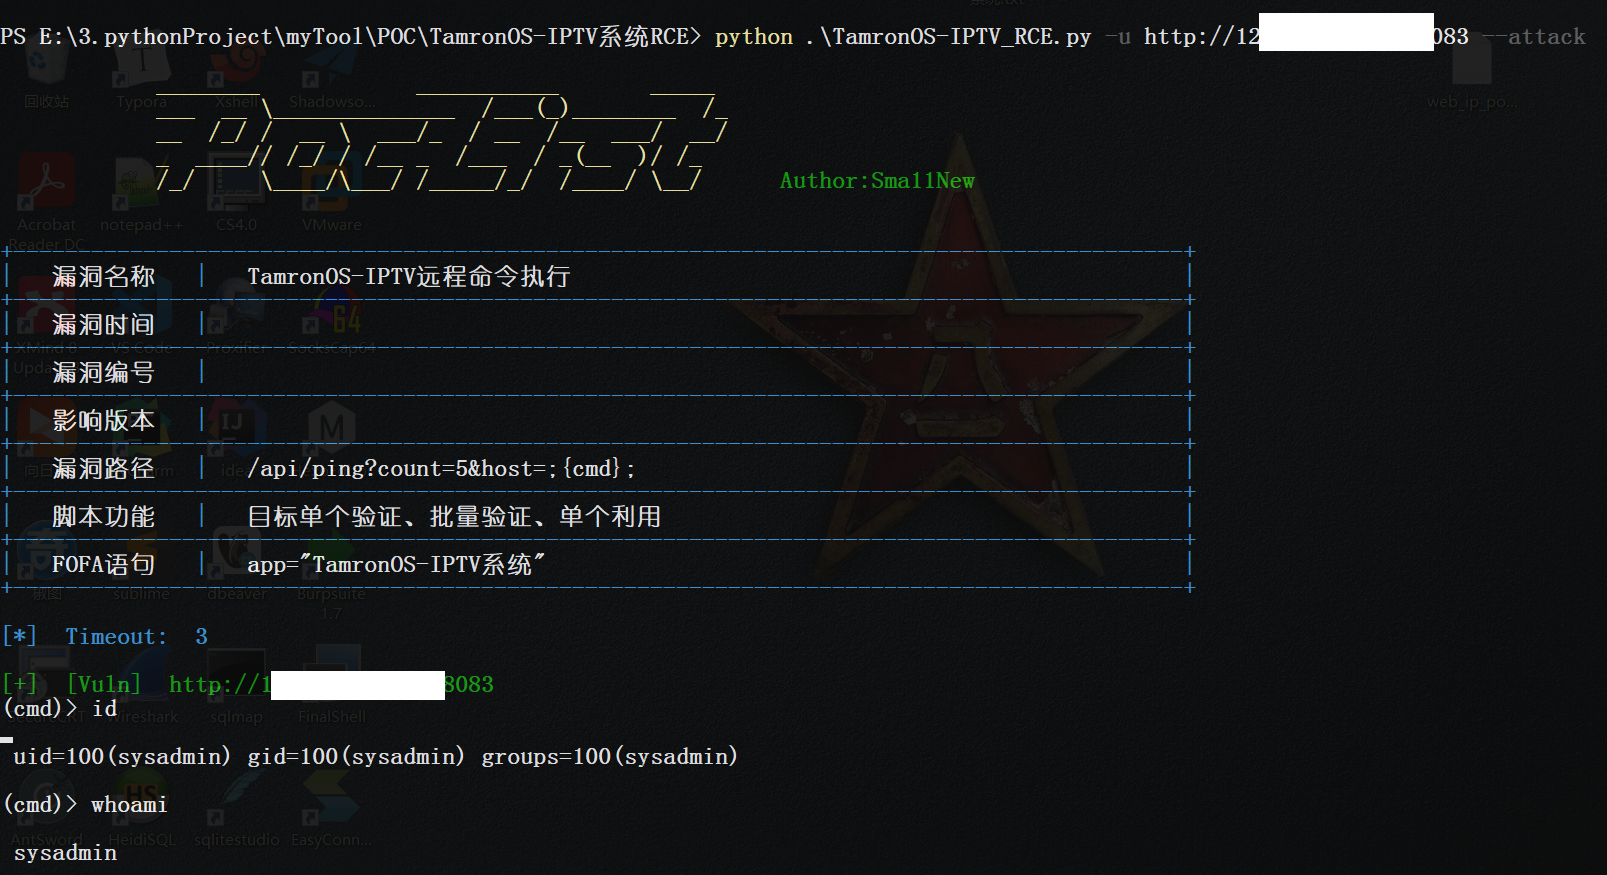 sma11new/poclist
Коллекция POC и EXP для уязвимостей, постоянно пополняется. Apache Druid – произвольное чтение файлов (CVE-2021-36749), Confluence RCE…
 talyx66/webfang
WEBFANG — это мой первый CLI, модульный набор инструментов OSINT и Reconnaissance, созданный для Ethical Hackers и Red-Teamers. Вцепитесь клыками в…
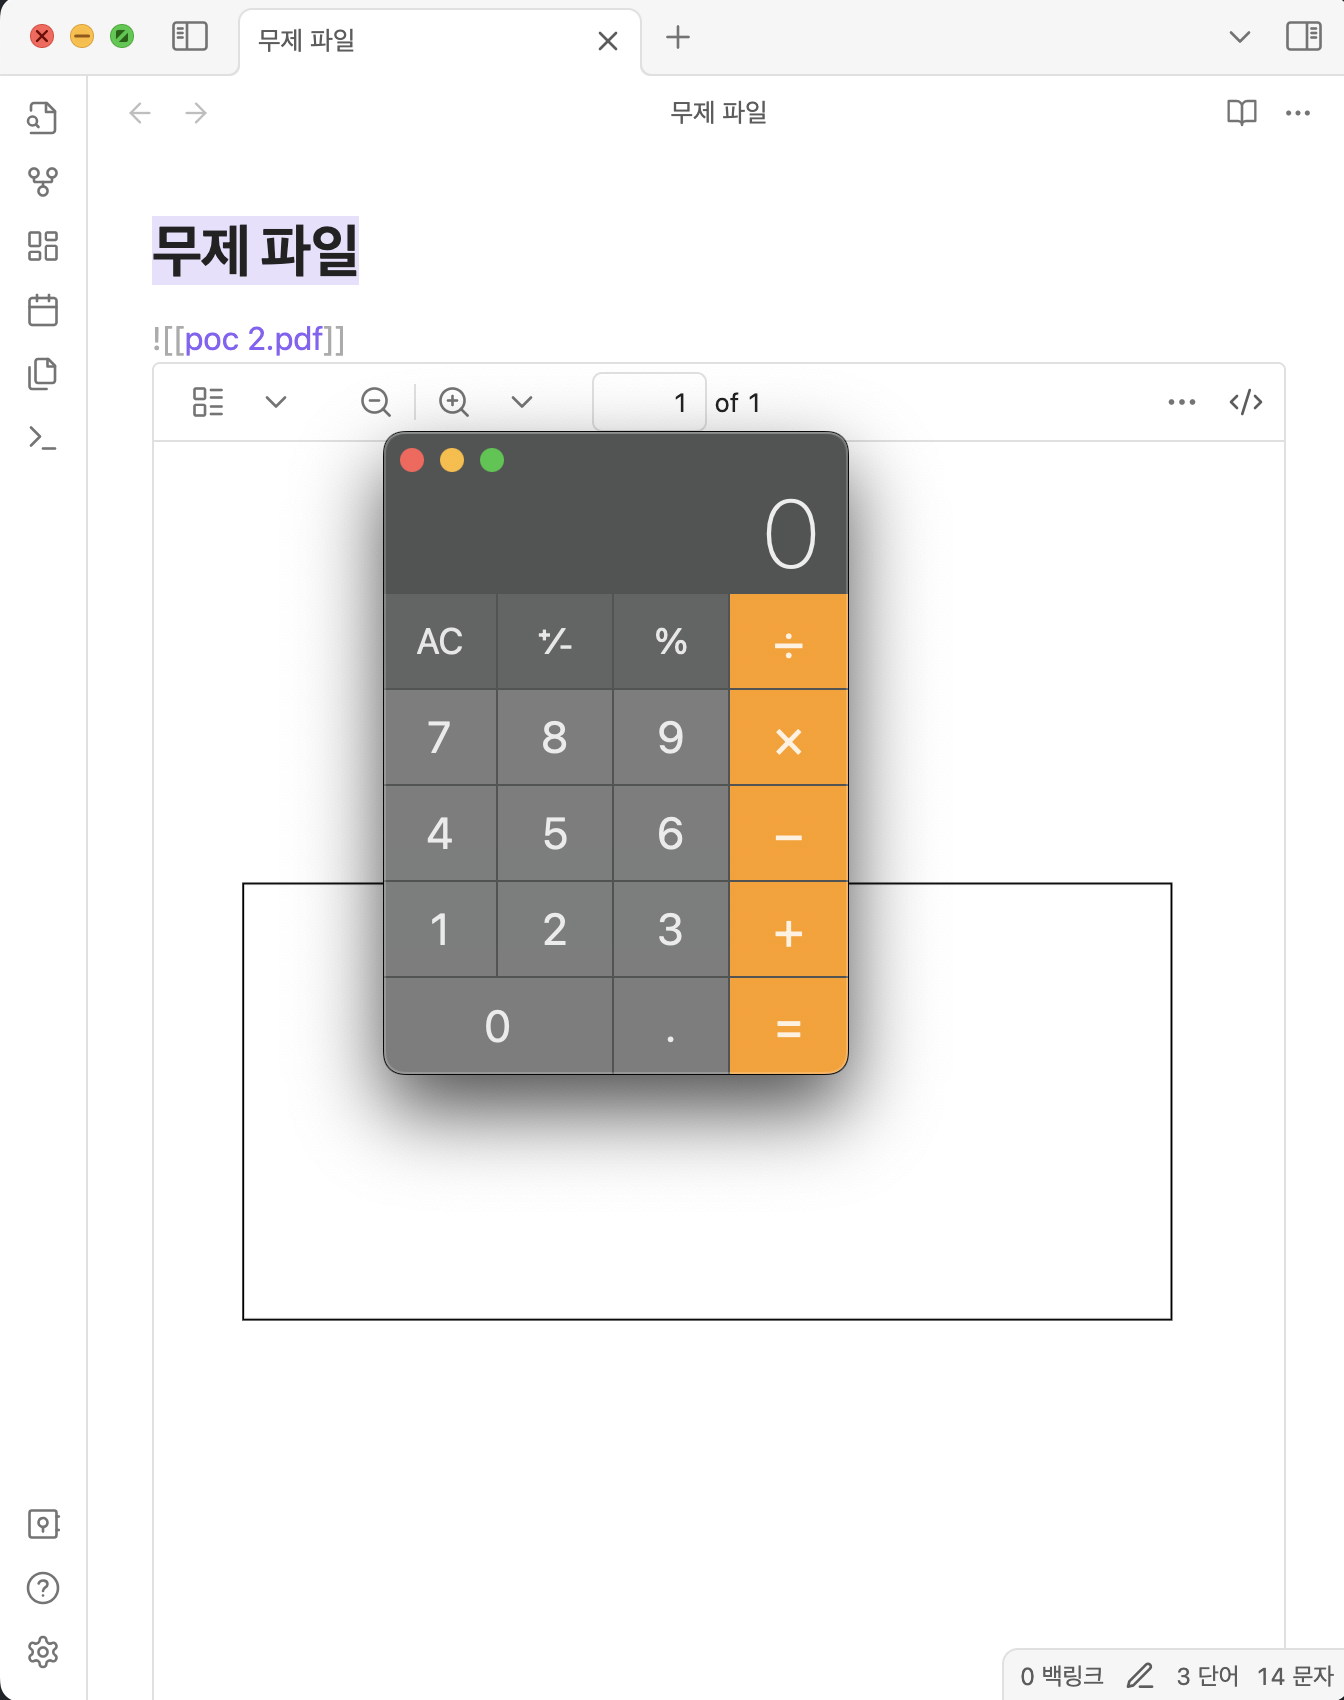 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 и CVE-2024-34342 Proof of Concept
 theori-io/chakra-2016-11
Эксплойт доказательства концепции для ошибок в Edge (CVE-2016-7200 & CVE-2016-7201)
 ethicalhackingplayground/tproxer
Расширение Burp Suite, созданное для автоматизации процесса поиска SSRF на основе путей обратного прокси.
 hahwul/mzap
⚡️ ZAP-сканирование нескольких целей
 mr-r3bot/gitlab-cve-2021-22205
Неаутентифицированный эксплойт удалённого выполнения кода для версий GitLab < 13.10.3, использующий разбор аннотаций DjVu в ExifTool для выполнения…
 esmog/nodexp
NodeXP - Инструмент для инъекций на стороне сервера JavaScript, способный обнаруживать и эксплуатировать уязвимости Node.js
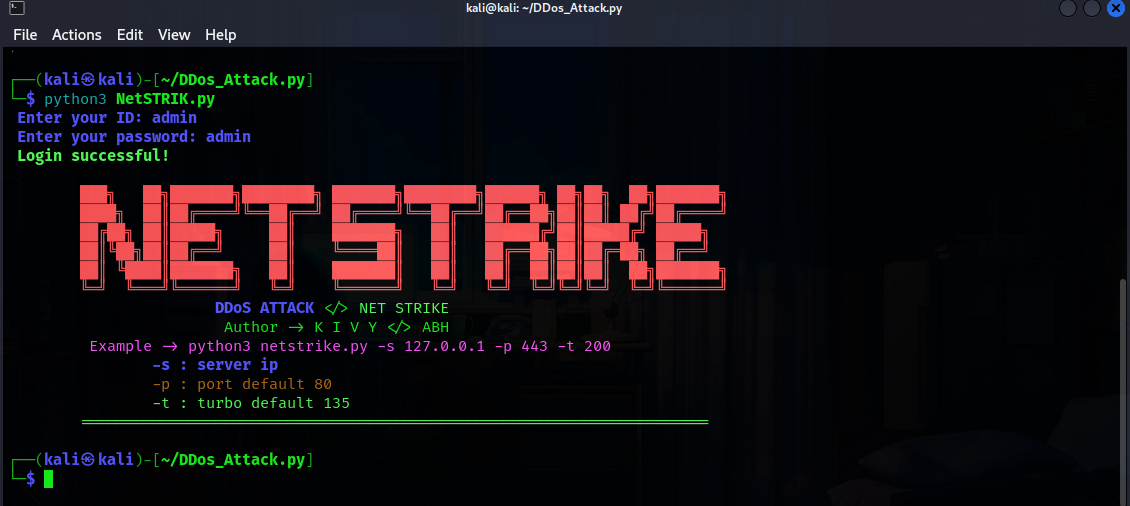 akashblackhat/ddos_attack.py
NetSTRIK — это мощный инструмент для DDoS-атак (распределённый отказ в обслуживании), который симулирует интенсивный трафик для проверки устойчивости…
 mdp/linkedin-extension-fingerprinting
Документирует и идентифицирует 2,953 расширения Chrome, незаметно проанализированные LinkedIn, предоставляя инструменты для получения названий…








