
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
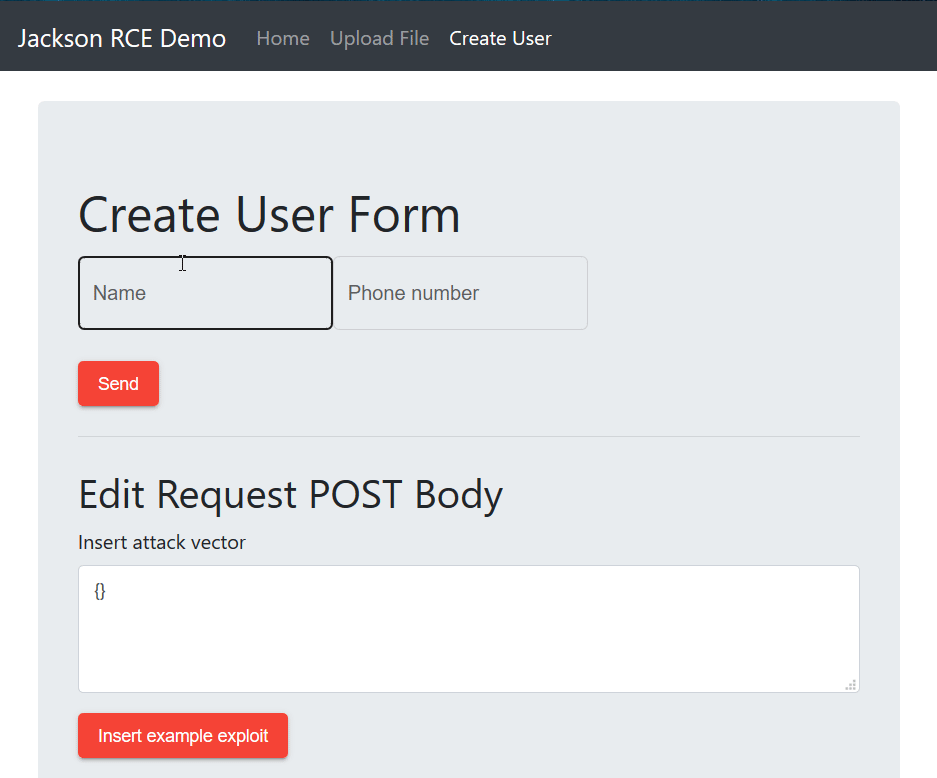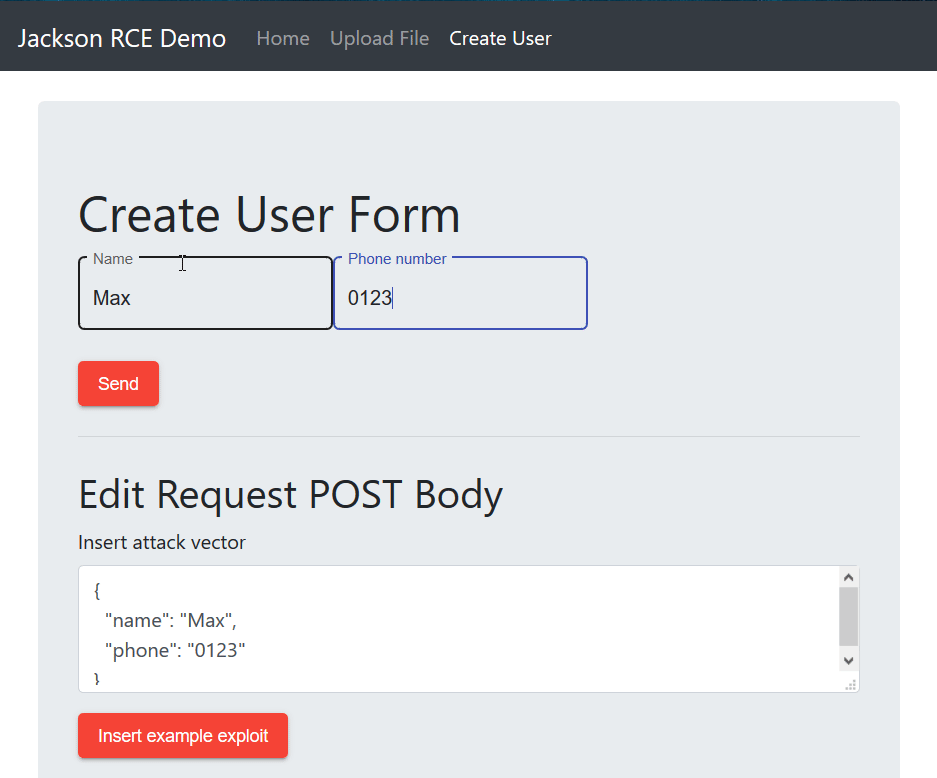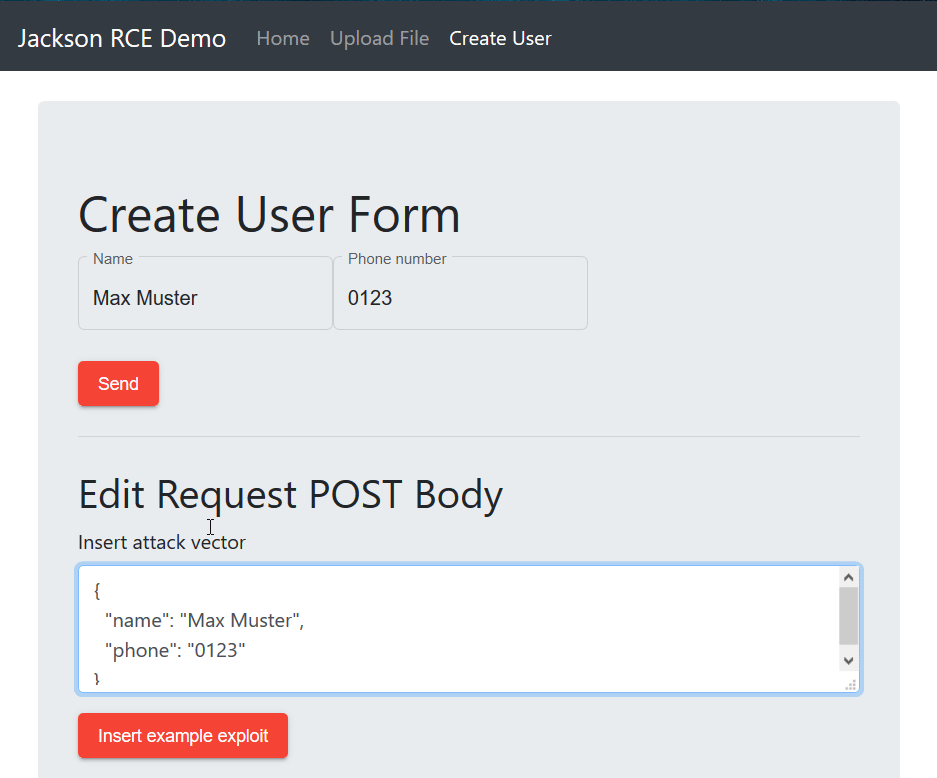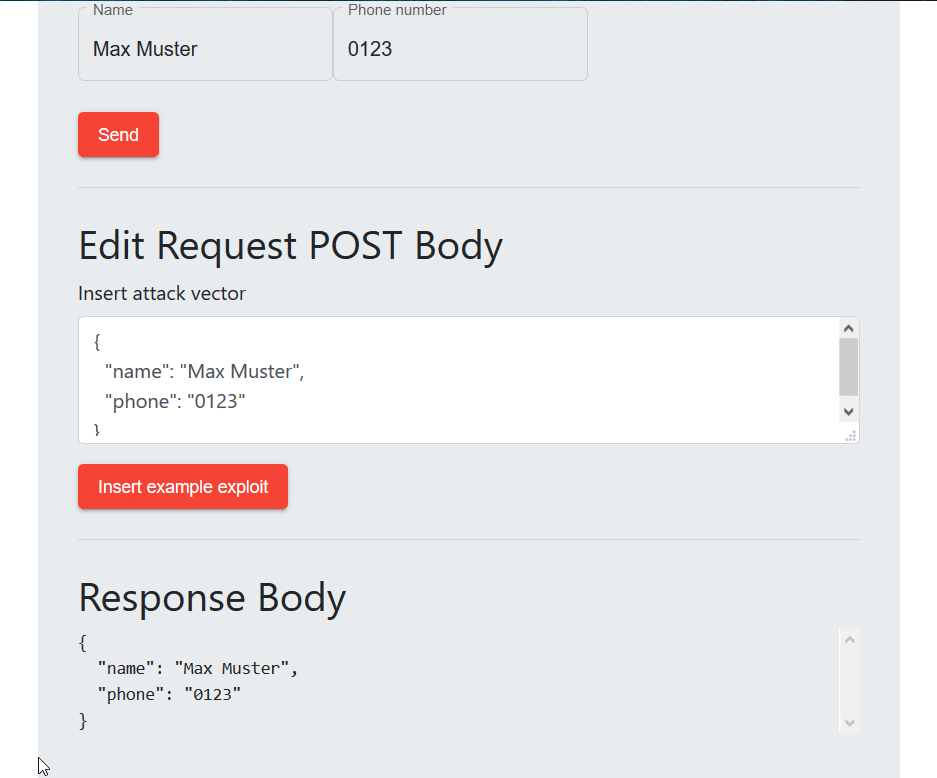
 javanxd/demo-exploit-jackson-rce
Демонстрационный проект по эксплуатации CVE-2017-7525 с frontend на Angular7 и Spring.
 toramanemre/log4j-rce-detect-waf-bypass
Шаблон Nuclei для обнаружения Apache Log4j RCE (CVE-2021-44228) с полезными нагрузками для обхода WAF
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 漏洞批量检测 poc
 alt3kx/cve-2022-22965_poc
Spring Framework RCE (Краткие заметки по пентесту)
 12nio/cve-2025-68428_poc
CVE-2025-68428 доказательство концепции
 e1a/cve-2023-4596
PoC-скрипт для CVE-2023-4596, неаутентифицированное удалённое выполнение команд через произвольную загрузку файлов.
 t0xodile/crlf-powered-desync-scanner
Расширение-сканер для Burp, предназначенное для поиска CRLF-инъекций и атак десинхронизации HTTP, с использованием мутированных проб, проверок ложных…
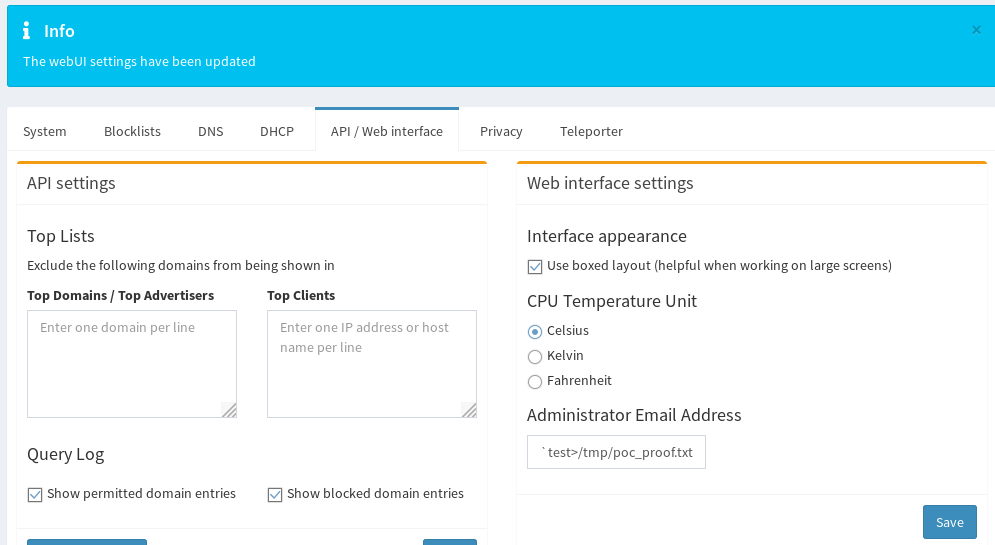 pr0tean/cve-2019-13051
Доказательство концепции эксплуатации для Pi-Hole AdminLTE с инъекцией команд (CVE-2019-13051), обеспечивающее удалённый доступ с правами root через…
 pedrohavay/exploit-cve-2021-44228
Это эксплойт типа proof-of-concept для неаутентифицированного удаленного выполнения кода (RCE) в Log4j (CVE-2021-44228).
 tianstcht/cve-2023-4427
Эксплойт для CVE-2023-4427, нацеленный на Chrome 117 V8, использующий множество кросс-доменных iframe для перебора ASLR и достижения выполнения кода.…
 ap0dexme0/cve-2023-34960
Выполнение с помощью массового внедрения команд (Chamilo)
 fairyming/cve-2020-9547
CVE-2020-9547: Уязвимость удалённого выполнения кода в FasterXML/jackson-databind
 zack0x01/vuln-app-cve-2025-55182
# Преднамеренно уязвимое приложение Next.js, демонстрирующее RCE через небезопасную десериализацию в React Server Components…
 blueteamsteve/cve-2021-41773
Уязвимые образы Docker для CVE-2021-41773
 mr-xn/cve-2021-43798
CVE-2021-43798:Grafana уязвимость чтения произвольных файлов
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Эксплойт для CVE-2024-0012 и CVE-2024-9474, нацеленный на обход аутентификации и аутентифицированную инъекцию команд в веб-интерфейсе управления Palo…
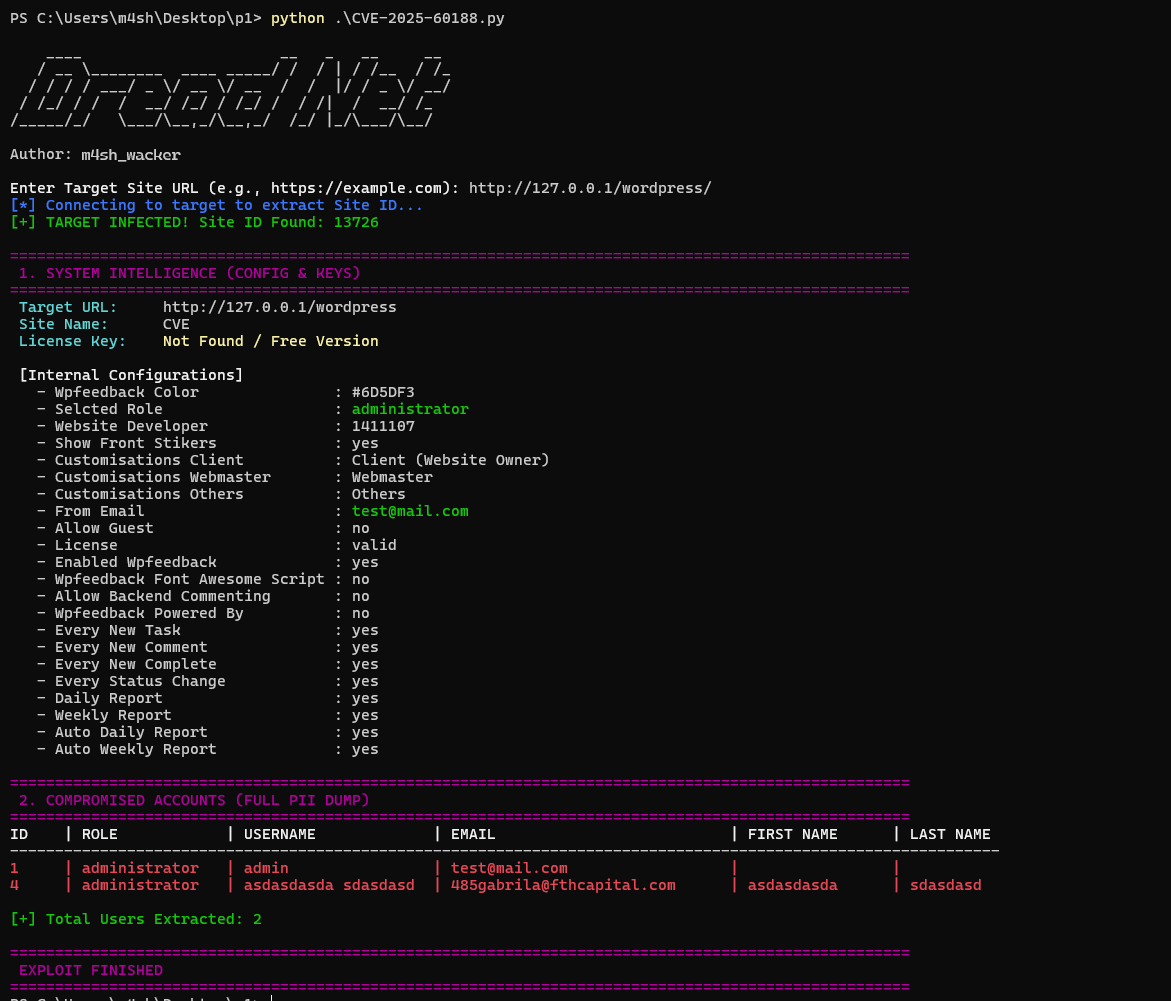 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
Эксплойт для плагина Atarim (CVE-2025-60188)
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / Автор: Tas9er








