
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 mauro-g/snuck
Автоматический обход XSS-фильтров
 thewhiteh4t/cve-2020-10977
GitLab 12.9.0 Arbitrary File Read
 ressl/cve-2026-87902-poc
PoC для CVE-2026-87902 — неаутентифицированный обход пути в разрешении шаблонов страниц WordPress (локальное включение PHP, условное RCE) с…
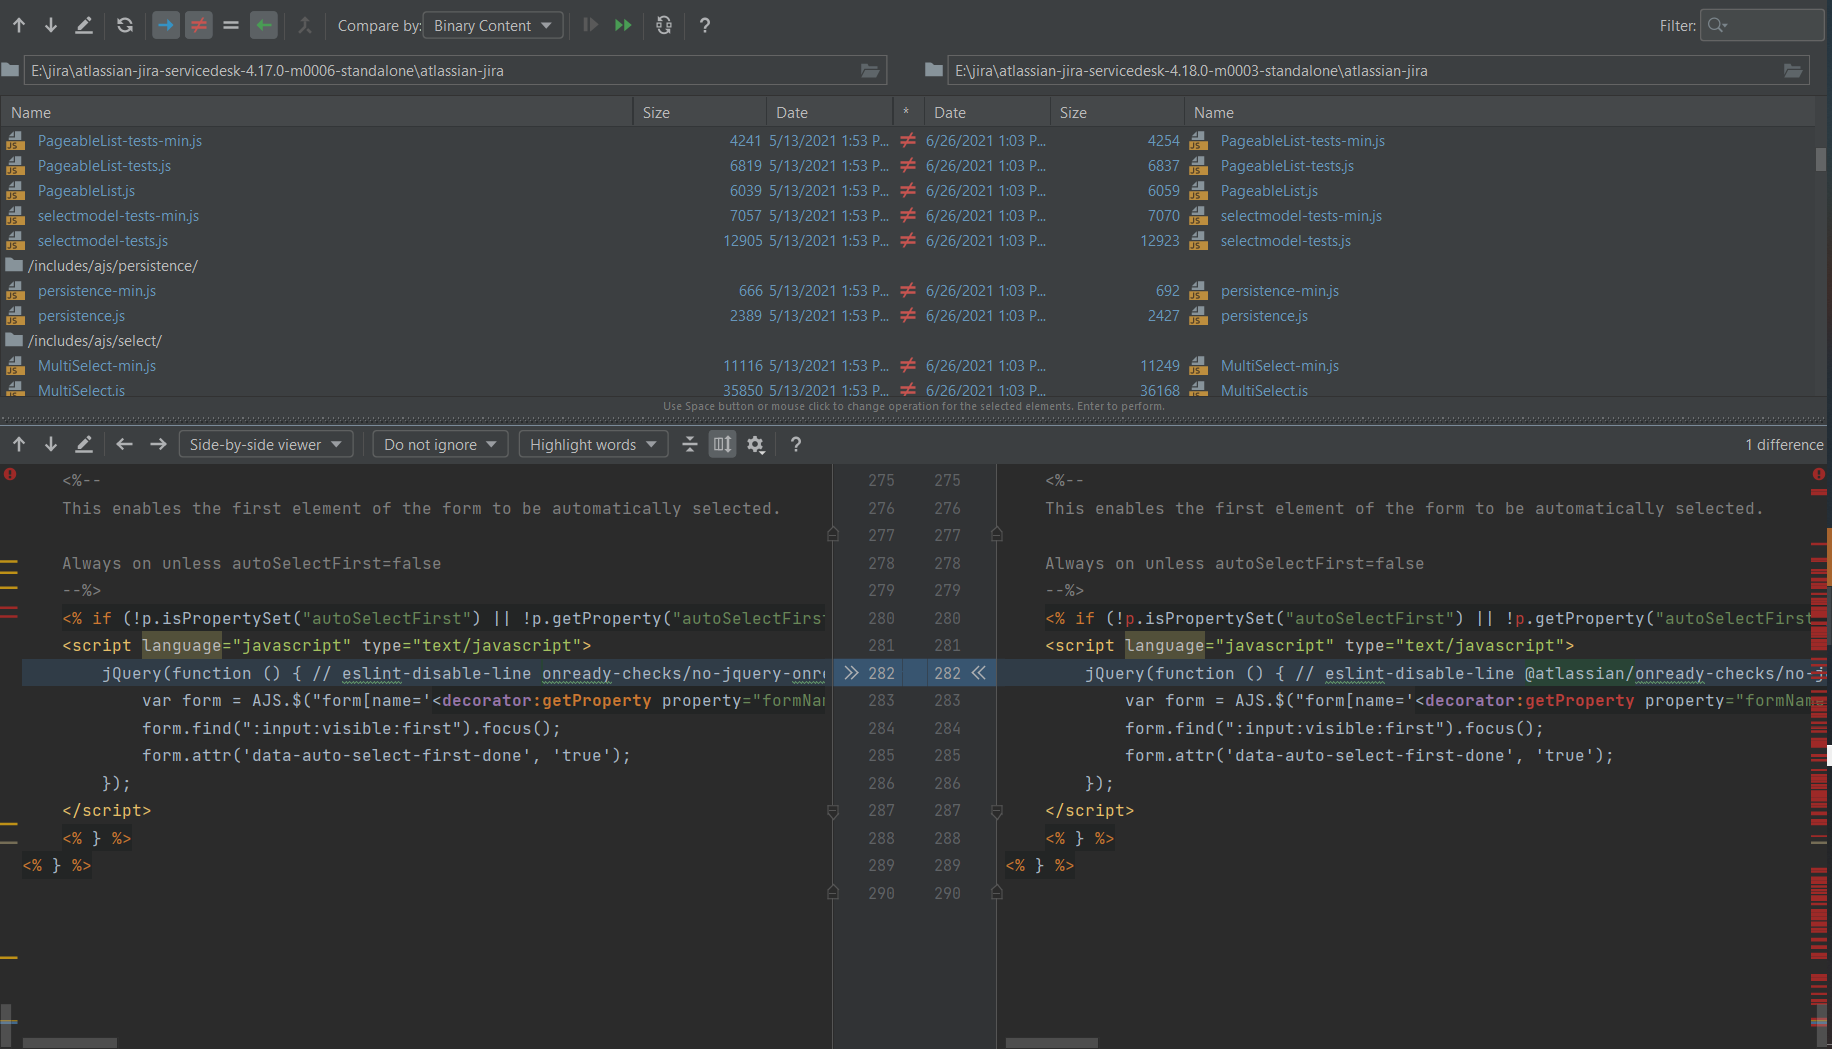 petrusviet/cve-2021-39115
Инъекция в шаблонах электронных писем приводит к выполнению кода на сервере Jira Service Management
 sunlight-rim/sqlbit
Скрипт для автоматизации булевых слепых SQL-инъекций (MVP).
 smokeintheshell/cve-2023-20198
CVE-2023-20198 Exploit PoC
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Эксплуатирует CVE-2021-40444 в Microsoft Office Word для достижения удаленного выполнения кода через механизм MSHTML путем внедрения вредоносного…
 momenbasel/vulnhawk
SAST-сканер на основе ИИ, который находит обход аутентификации, IDOR и логические ошибки, которые пропускают Semgrep/CodeQL. Бесплатное действие…
 fsecurelabs/n1qlmap
Инструмент осуществляет эксфильтрацию данных из базы данных Couchbase путем эксплуатации уязвимостей N1QL-инъекций.
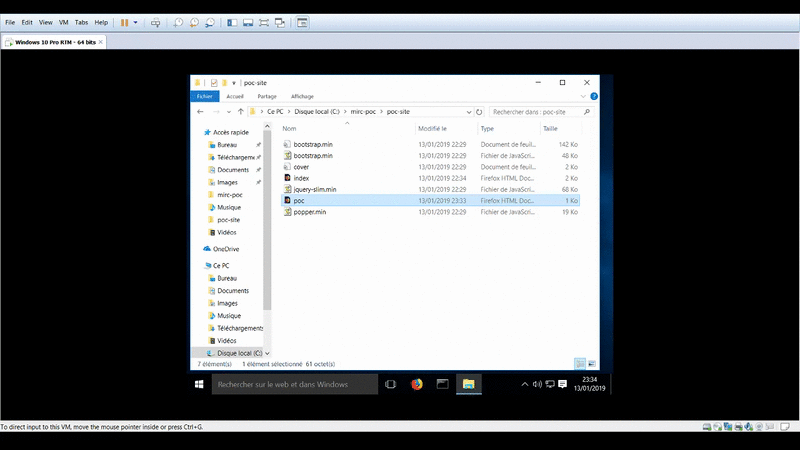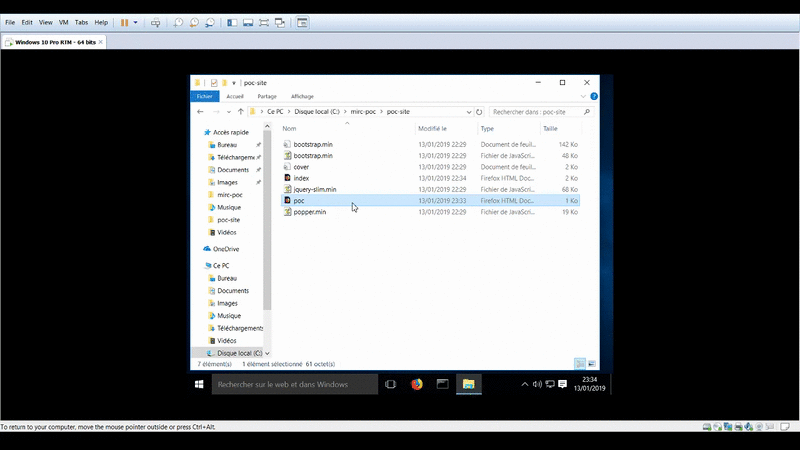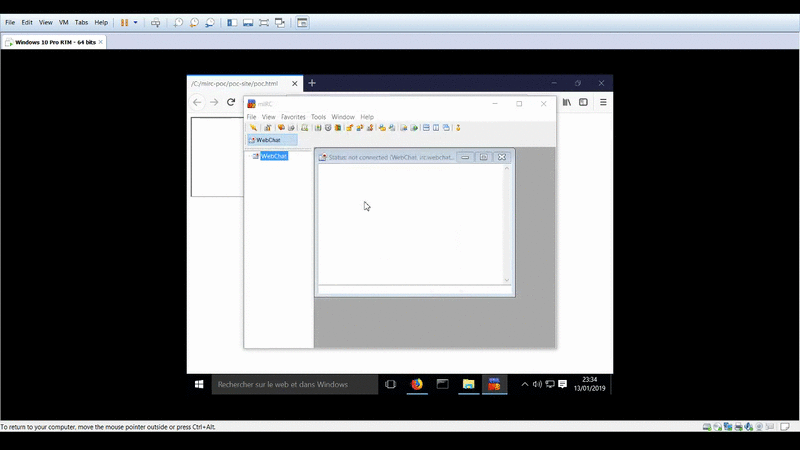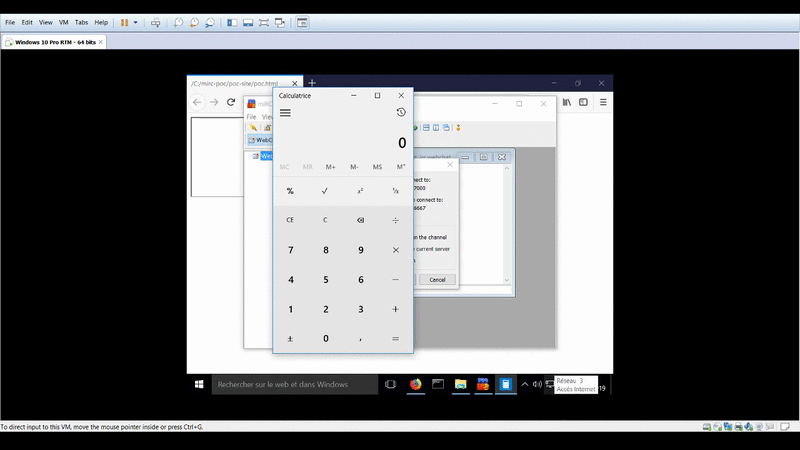 proofofcalc/cve-2019-6453-poc
Доказательство выполнения calc для CVE-2019-6453
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer — неаутентифицированное удалённое выполнение кода
 jiansiting/cve-2019-2725
Эксплойт для CVE-2019-2725, нацеленный на уязвимость удалённого выполнения кода в WebLogic WLS, позволяющий неавторизованным злоумышленникам…
 jas502n/cve-2020-2551
Концепт-доказательство эксплойта для CVE-2020-2551, демонстрирующее удаленное выполнение кода в Oracle WebLogic Server через протокол IIOP. Включает…
 itsmmdoha/ducklogger
USB-кейлоггер на базе ESP32-S3 с Wi-Fi, легко собираемый своими руками из широкодоступных компонентов.
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind уязвимость удаленного выполнения кода
 sfewer-r7/cve-2026-55040
Эксплойт Proof-of-Concept для Microsoft SharePoint CVE-2026-55040, который подделывает JWT-токены, обходит аутентификацию, автоматически обнаруживает…
 horizon3ai/cve-2023-27350
Эксплоит proof-of-concept для PaperCut CVE-2023-27350, объединяющий обход аутентификации со злоупотреблением встроенными скриптами для достижения…
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC(概念验证)








