
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 christbowel/cve-2024-25600_nuclei-template
Шаблон Nuclei и информация о POC для CVE-2024-25600
 hazcod/cve-2025-53770
Сканер на Go, который обнаруживает уязвимость RCE CVE-2025-53770 в SharePoint, внедряя безвредный маркер в виджет ToolBox и проверяя его наличие в…
 denizparlak/blackhat-arsenal-tools
Официальный аккаунт Black Hat Arsenal Tools
 magicming200/cve-2020-10199_cve-2020-10204
Инструмент однокликовой проверки уязвимостей CVE-2020-10199 и CVE-2020-10204 с графическим интерфейсом. Инструмент для уязвимостей CVE-2020-10199 и…
 ariary/trojansourcefinder
🔎 Помогает найти уязвимость Trojan Source в коде 👀 . Полезно для проверки кода в проекте с несколькими соавторами (CI/CD).
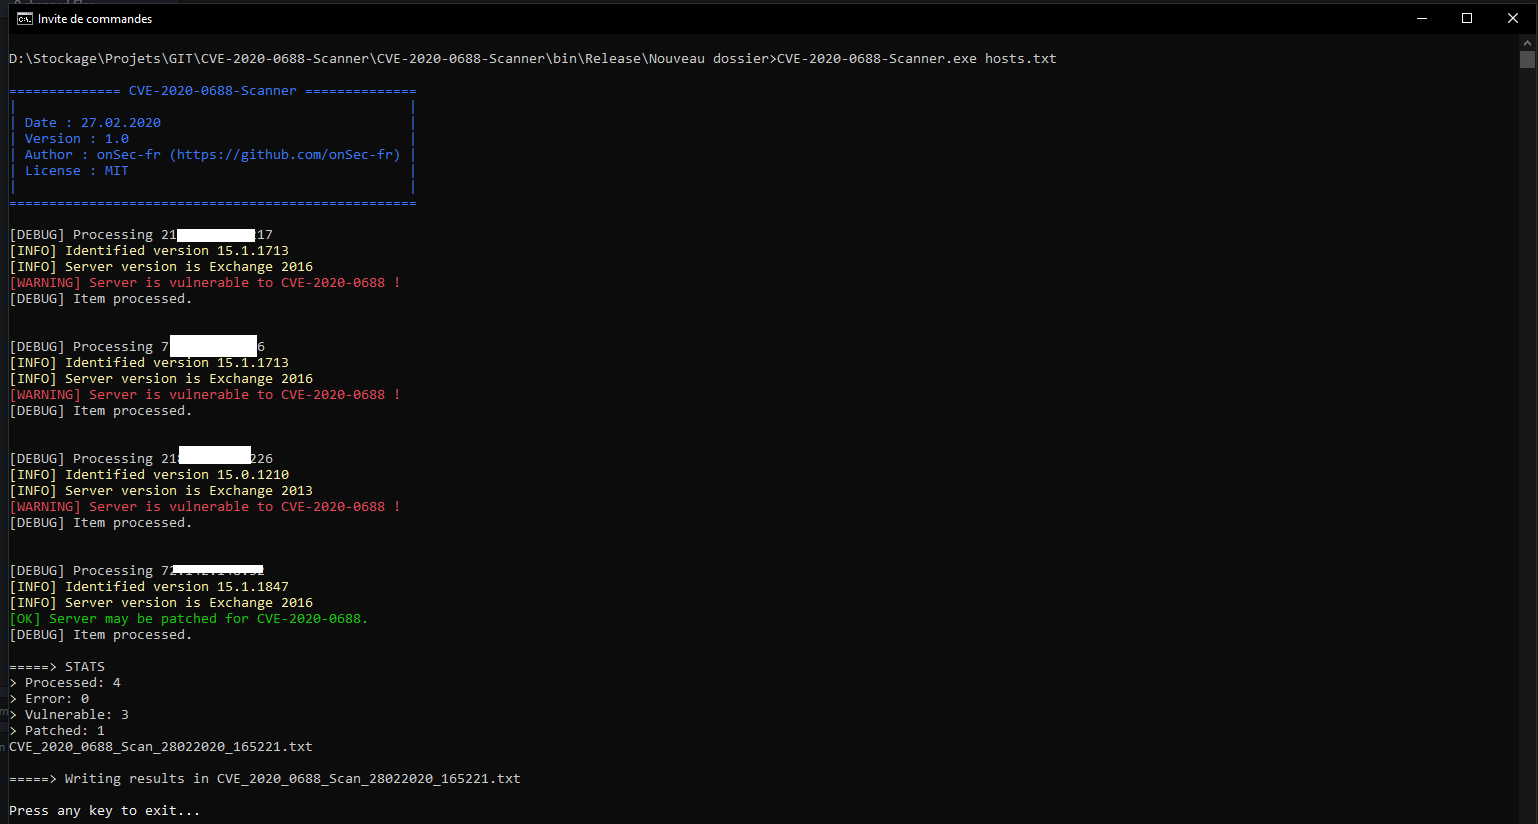 onsec-fr/cve-2020-0688-scanner
Быстрый инструмент для проверки CVE-2020-0688 на нескольких хостах неинвазивным методом.
 bi8d0/driversentinel
DriverSentinel — это инструмент безопасности, разработанный на Go, который обнаруживает вредоносные и уязвимые драйверы в системах Windows, сравнивая…
 a7vinx/swarm
Модульный распределенный инструмент для тестирования на проникновение.
 dn9uy3n/check-wp-cve-2020-35489
Тестовый скрипт веб-сайта (WordPress) может быть использован для неограниченной загрузки файлов через CVE-2020-35489
 friparia/nginx_rift_scan_cve_2026_42945
Nginx Rewrite CVE Сканирование (CVE-2026-42945 nginx-rift CVE-2026-9256)
 tophat-cloud/cumulus
SDK и сканер для мониторинга уязвимостей веб-приложений в реальном времени. Обнаруживает XSS, SQL-инъекции, конфиденциальные полезные нагрузки и…
 1lann/log4shelldetect
Быстрое сканирование файловых систем на наличие Java-программ, потенциально уязвимых для Log4Shell (CVE-2021-44228) или "той самой Log4j JNDI…
 aquasecurity/trivy-plugin-aqua
Плагин для интеграции Trivy с платформой Aqua Security для сканирования IaC, пайплайнов и зависимостей на предмет уязвимостей и ошибок конфигурации.
 akanthed/secureai-scan
SecureAI-Scan — это CLI-инструмент, который сканирует кодовые базы TypeScript и JavaScript на предмет проблем безопасности, специфичных для…
 cybersecurityworks553/cve-2021-1675_printnightmare
Сканер для обнаружения уязвимости удалённого выполнения кода в Windows Print Spooler (CVE-2021-1675) по отдельным IP-адресам, спискам IP или…
 randomrobbiebf/phpunit-brute
Инструмент для перебора множества путей для PHPunit RCE CVE-2017-9841
 sumanrox/rschunter
Массовый поиск и эксплуатация PoC для CVE-2025-55182 & CVE-2025-66478
 justakazh/mass_cve-2021-41773
Массовый CVE-2021-41773








