Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-0688-Scanner — Быстрый инструмент для проверки CVE-2020-0688 на нескольких хостах неинвазивным методом. | Kitploit
Инструменты/GitHubGitHub/onsec-fr/cve-2020-0688-scanner
РазведкаСканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubonsec-fr/cve-2020-0688-scanner

CVE-2020-0688-Scanner

Быстрый инструмент для проверки CVE-2020-0688 на нескольких хостах неинвазивным методом.

Поделиться
Репозиторий
3710195 лет назадПроверено Kitploit

CVE-2020-0688-Scanner

Быстрый инструмент на C# для проверки CVE-2020-0688 на нескольких хостах неинтрузивным методом.

Возможности

  • Сканирование хостов из входного файла.
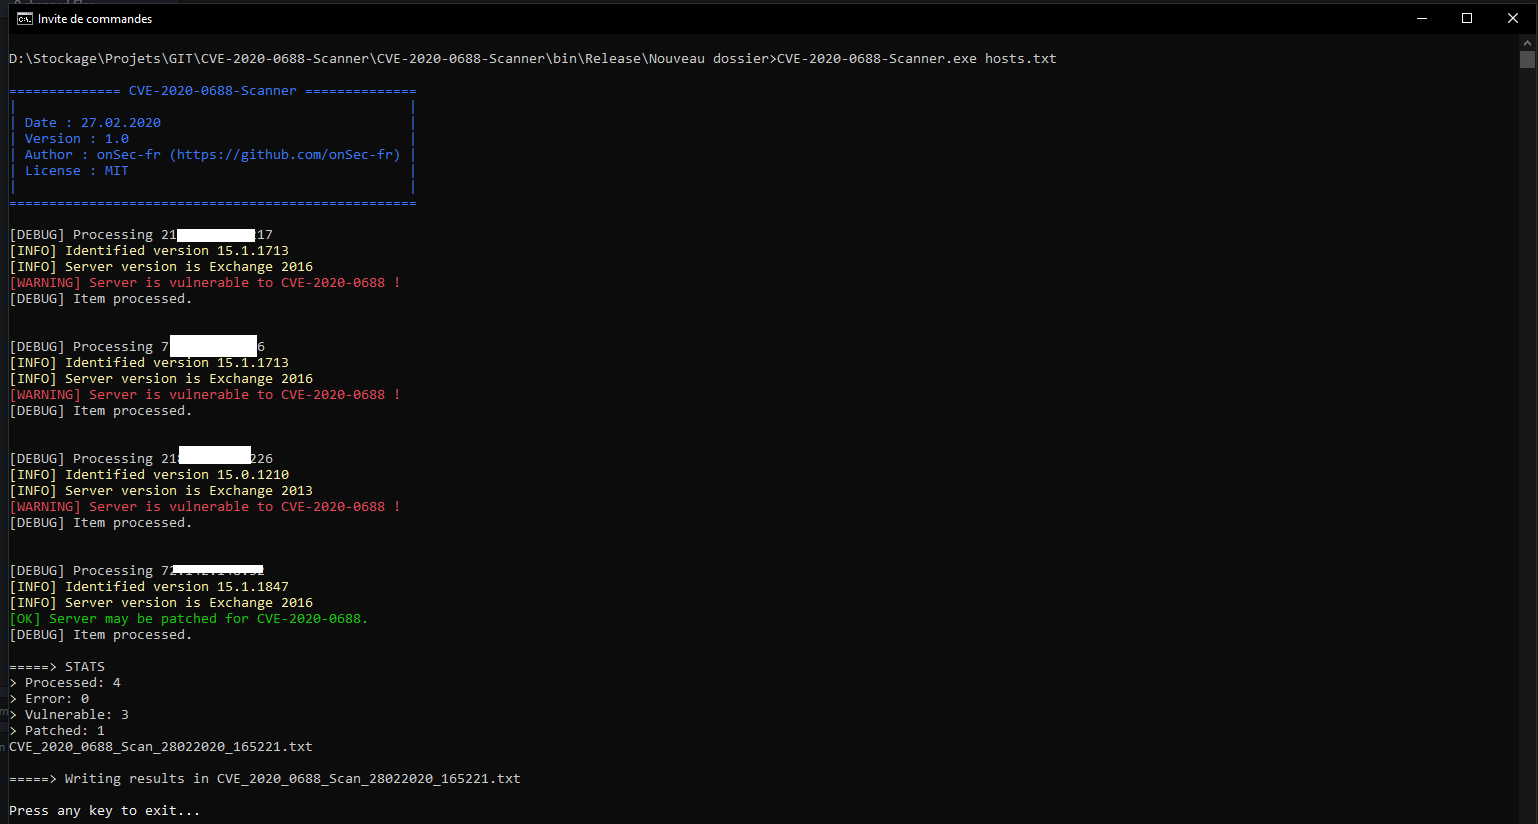
  • Пассивная проверка: получение версии Exchange путем анализа HTML-содержимого.
  • Создание выходного файла.

Демонстрация

Как использовать

Предварительные требования

  • Windows
  • .NET framework 4.5.2

Загрузка

git clone https://github.com/onSec-fr/CVE-2020-0688-Scanner.git

Запуск

./CVE-2020-0688-Scanner.exe [path_to_input_file]

Примечание: входной файл может содержать IP-адреса, имена хостов и FQDN.

Отказ от ответственности

Этот инструмент разработан для тестирования вашей собственной системы или для авторизованного тестирования безопасности. Убедитесь, что вы ознакомились с местными законами перед запуском этого инструмента.

Ограничения

Начиная с Exchange 2013, таким образом можно получить только первые 3 части номера версии. Это означает, что иногда сервер может быть уязвим, если на нём не установлено самое последнее кумулятивное обновление. В этом случае сервер помечается как "maybe patched".

Ссылки

  • Неофициальная таблица сборок перечисляет все известные статьи базы знаний, исправления, пакеты обновления и другие сборки MS Exchange Server 2019, 2016, 2013, 2010, 2007, 2003, 2000, 5.5, 5.0 и 4.0, которые были выпущены: https://exchangeserverversions.blogspot.com/
  • Анализ CVE-2020-0688: https://www.thezdi.com/blog/2020/2/24/cve-2020-0688-remote-code-execution-on-microsoft-exchange-server-through-fixed-cryptographic-keys
  • https://fr.tenable.com/blog/cve-2020-0688-microsoft-exchange-server-static-key-flaw-could-lead-to-remote-code-execution
  • Реализация nmap от Kevin Beaumont: https://github.com/PwnPeter/0day-scripts/blob/2845b2d7a62c1baec581afab8fb065dde4f63413/nmap-nse/http-vuln-exchange.nse
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    311
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    303

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








