
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 tjnull/cygor
Модульная система обнаружения активов, написанная на Python, для автоматизации повторяющейся ручной работы.
 gensecaihq/react2shell-scanner
Обнаруживает CVE-2025-55182 RCE в React Server Components путем сканирования lock-файлов npm/pnpm/yarn, Docker-образов, SBOM и живых URL-адресов.…
 arsbr/veritensor
Антивирус для AI-артефактов и RAG-файрвол. Инструмент статического анализа, сканирующий модели и ноутбуки на предмет RCE, наборы данных и…
 pentesteracademy/reconpal
ReconPal: Использование NLP для информационной безопасности
 callforpapers-source/jshole
Сканер уязвимостей компонентов JavaScript на основе RetireJS
 airbus-cert/cve-2024-4040
Сканер для CVE-2024-4040
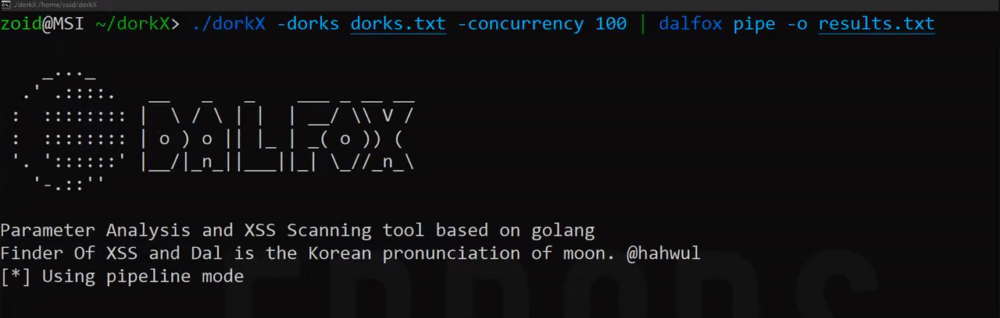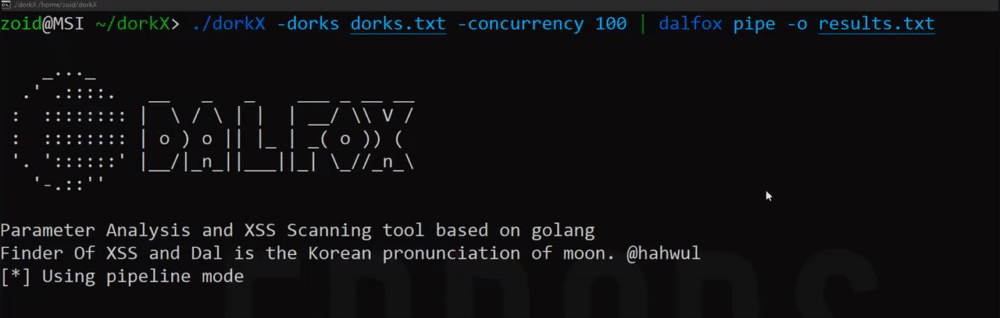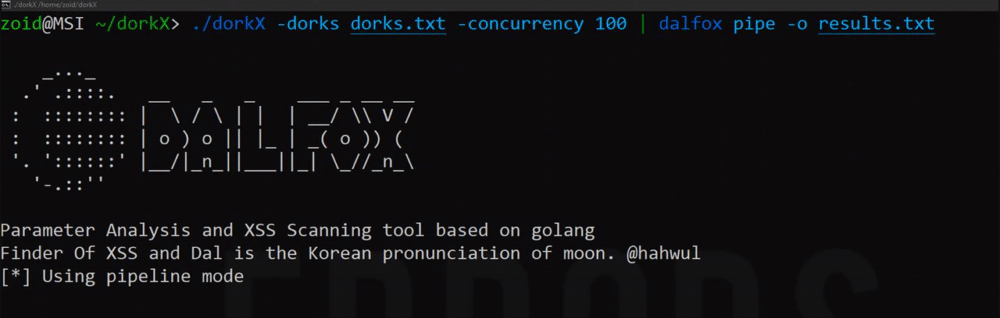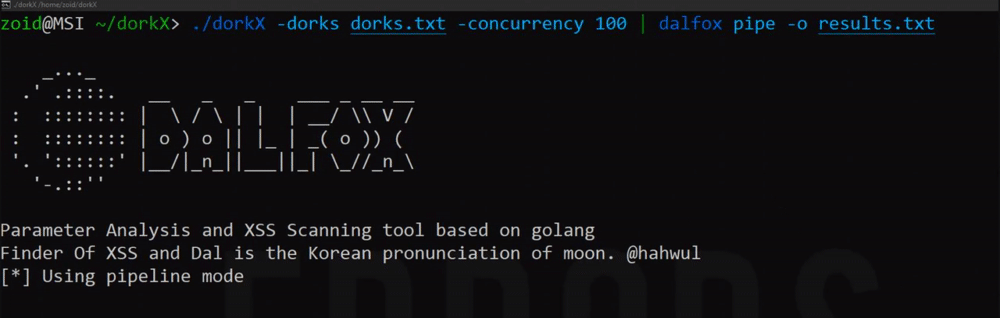 ethicalhackingplayground/dorkx
Объединение различных инструментов с помощью Google Dork Scanner
 erikwynter/cve-2023-22515-scan
Сканер для CVE-2023-22515 — Уязвимость нарушенного контроля доступа в Atlassian Confluence
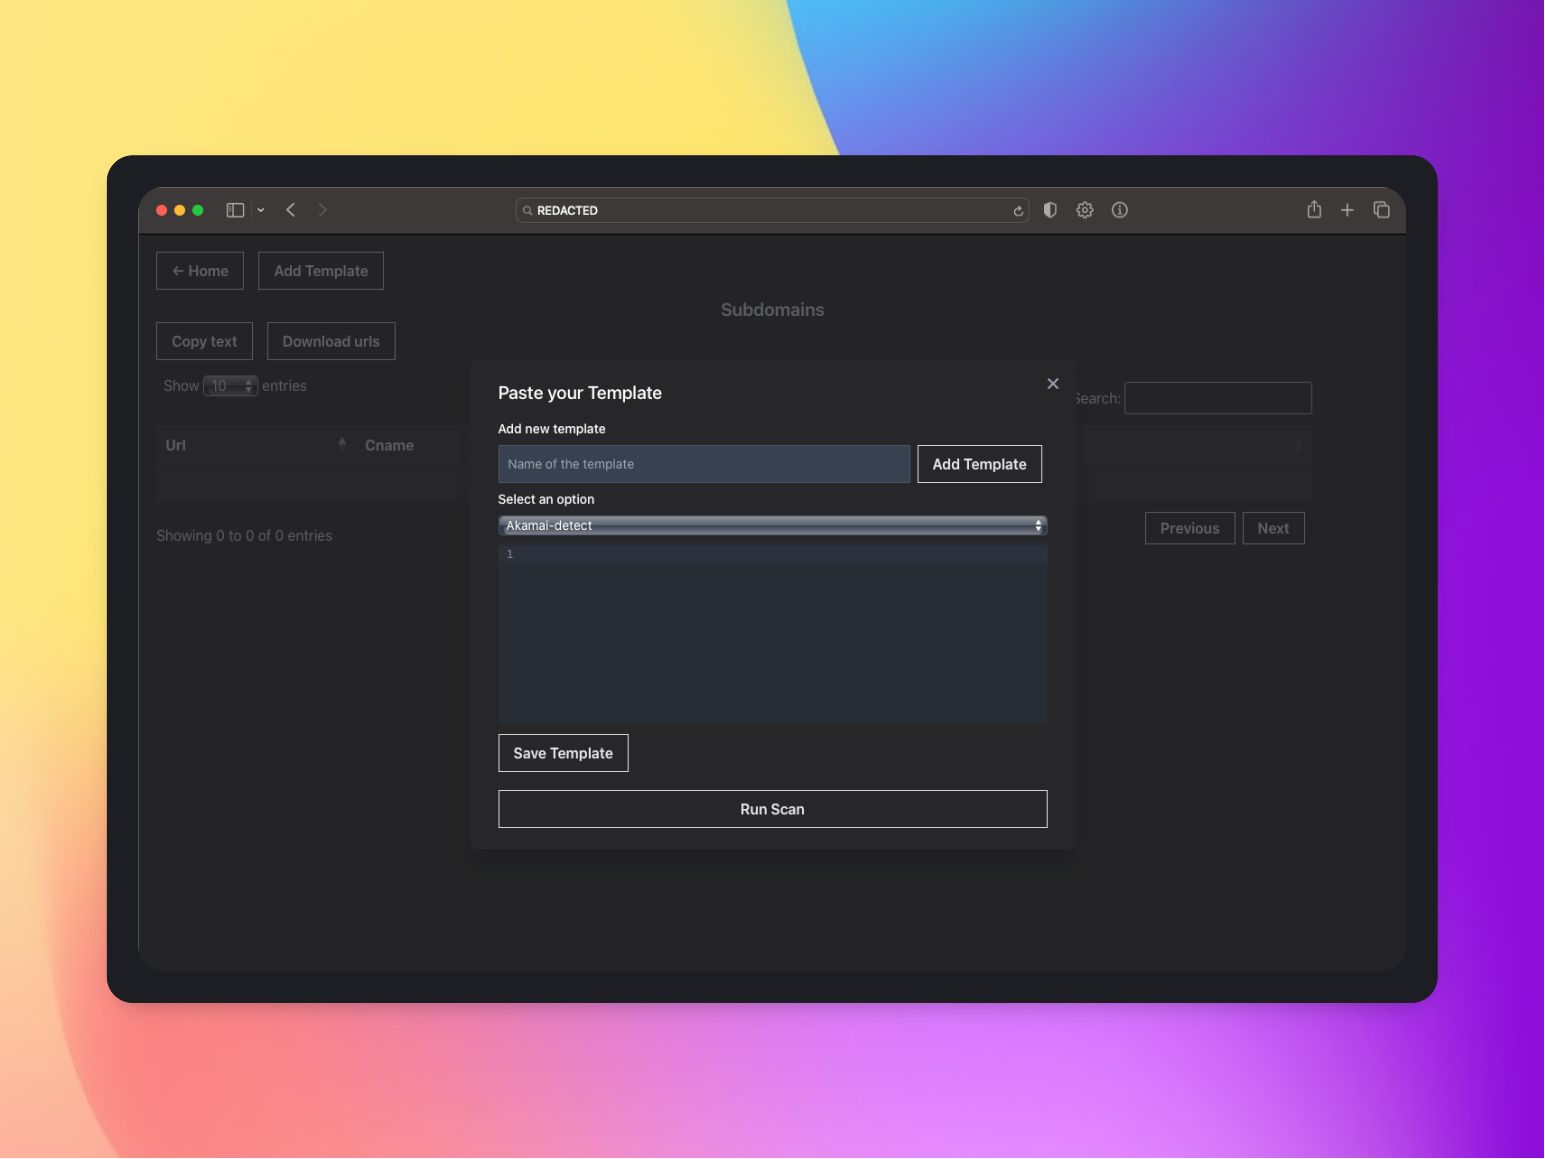 tess-ss/recon-ninja
Recon-Ninja
 zeyad-azima/cve-2024-27348
Сканер RCE Apache HugeGraph Server ( CVE-2024-27348 )
 armissecurity/urgent11-detector
Инструмент обнаружения URGENT/11 от Armis
 mzzdtot/cve-2023-28432
MinIO: poc&exp для массового сканирования уязвимости утечки конфиденциальной информации
 oxsecurity/codetotal
Анализируйте любой фрагмент, файл или репозиторий для выявления возможных уязвимостей безопасности, таких как секреты в коде, уязвимости открытого…
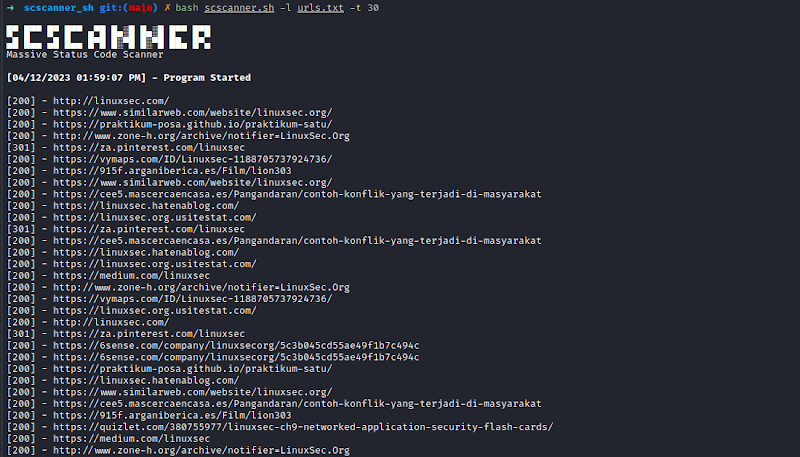 yuyudhn/scscanner_sh
scscanner — это инструмент для чтения кодов состояния веб-сайтов из списков.
 intrinsec/comission
Белый ящик сканер безопасности CMS, который проверяет версии ядра, плагинов и тем, обнаруживает несанкционированные изменения и сверяет известные…
 brumbelow/layerleak
layerleak — сканер секретов Docker Hub
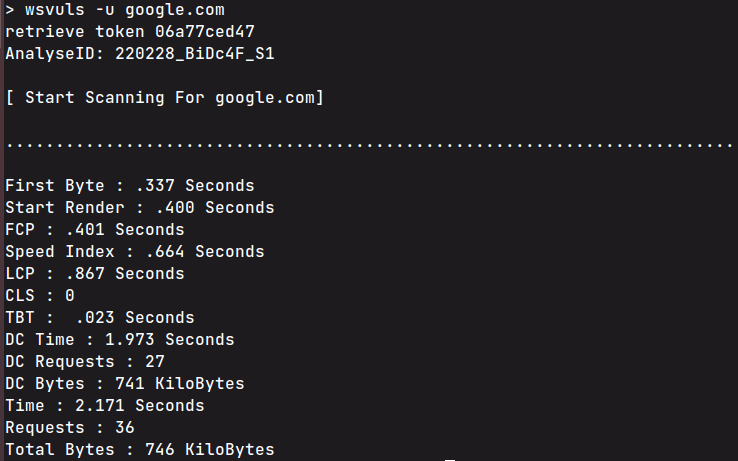 anouarbensaad/wsvuls
CLI-сканер уязвимостей веб-сайтов, который обнаруживает устаревшее серверное ПО, небезопасные HTTP-заголовки и извлекает данные об IP/портах…
 varchashva/vprioritizer
vPrioritizer позволяет нам понять контекстуализированный риск (vPRisk) на уровне отношений актив-уязвимость по всей организации, чтобы команды могли…








