
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
wsvuls — CLI-сканер уязвимостей веб-сайтов, который обнаруживает устаревшее серверное ПО, небезопасные HTTP-заголовки и извлекает данные об IP/портах Cloudflare со статистикой производительности и сопоставлением запросов. | Kitploit
Инструменты/GitHubGitHub/anouarbensaad/wsvuls
Сканеры уязвимостейСбор информацииВеб-безопасностьКраулер
GitHubanouarbensaad/wsvuls

wsvuls

CLI-сканер уязвимостей веб-сайтов, который обнаруживает устаревшее серверное ПО, небезопасные HTTP-заголовки и извлекает данные об IP/портах Cloudflare со статистикой производительности и сопоставлением запросов.

Репозиторий
5712944 лет назадПроверено Kitploit
Поделиться


WSVuls
WSVuls

Сканер уязвимостей веб-сайтов обнаруживает проблемы [устаревшее серверное ПО и небезопасные HTTP-заголовки.]

issues

Что такое WSVuls?

WSVuls — это простой и мощный инструмент командной строки для Linux, Windows и macOS. Он предназначен для разработчиков/тестировщиков и IT-специалистов, которые хотят тестировать уязвимости и анализировать веб-сайты с помощью одной команды. Он обнаруживает проблемы: устаревшие версии программного обеспечения, небезопасные HTTP-заголовки, длинные и бесполезные запросы.

Почему WSVuls?

WSVuls может извлекать следующие данные во время сканирования:

Cloudflare :
  • IP-адрес
  • Порты
  • Hex-заголовки
  • Версия протокола
Stats :
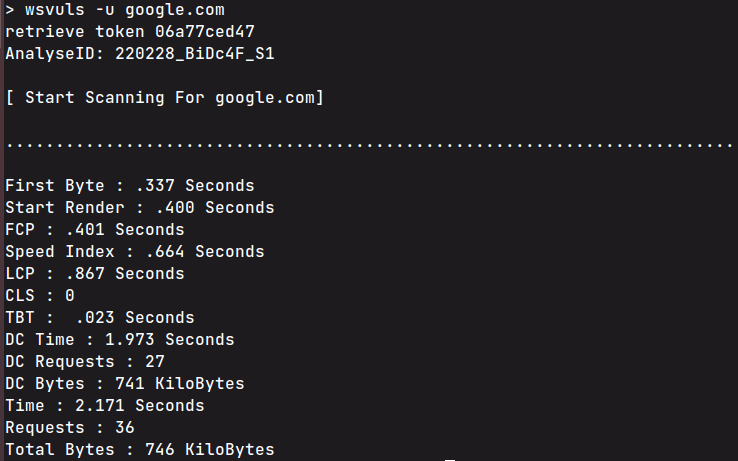
  • Первый байт
  • Начало рендера
  • FCP
  • Индекс скорости
  • LCP
  • CLS
  • TBT
  • Время DC
  • Запросы DC
  • Байты DC
  • Время
  • Запросы
  • Всего байт
Mapper :
  • Ресурс
  • Начало запроса
  • Тип содержимого
  • DNS-поиск
  • SSL-согласование
  • Код ошибки/статуса

Docker

WSVuls можно запустить с помощью Docker

Сборка образа
$ git clone https://github.com/anouarbensaad/wsvuls
$ cd wsvuls
$ docker build -t wsvuls:latest .
Запуск контейнера WSVuls в интерактивном режиме
$ docker run -it --name wsvuls wsvuls:latest -u facebook.com

Использование

Сканировать, обнаруживать и получать статистику для конкретного URL

Примеры:

Чтобы получить статистику с целевого URL:
$ wsvuls stats -u facebook.com

Чтобы получить карту всех запросов:
$ wsvuls stats -u facebook.com --mapper

Чтобы определить правильный IP-адрес из брандмауэра Cloudflare:
$ wsvuls cloud -d facebook.com

по умолчанию используется use-proxy для обхода ограничения скорости.

Доступные команды:
  stats      Получить статистику целевого веб-сайта.
  cloud      Получить правильные данные от Cloudflare.

Флаги:
  -h, --help      справка по wsvuls


Скриншот

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





