
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
scscanner_sh — scscanner — это инструмент для чтения кодов состояния веб-сайтов из списков. | Kitploit

Инструменты/GitHubGitHub/yuyudhn/scscanner_sh
РазведкаСканеры уязвимостейСбор информацииВеб-безопасность
GitHubyuyudhn/scscanner_sh

scscanner_sh

scscanner — это инструмент для чтения кодов состояния веб-сайтов из списков.

Репозиторий
3911253 лет назадПроверено Kitploit
Поделиться

scscanner - Массовый сканер кодов состояния

scscanner — это инструмент для чтения кодов состояния HTTP сайтов из списков. Этот инструмент умеет фильтровать только определённые коды состояния и сохранять результат в файл.

Возможности

  • Минимальные зависимости. Этому инструменту требуется только curl
  • Многопроцессорная обработка. Сканирование будет быстрее благодаря многопроцессорности
  • Фильтрация кодов состояния. Если вам нужны только определённые коды (например, 200) из списка, этот инструмент поможет

Использование

➜  scscanner_sh git:(main) ✗ bash scscanner.sh
 ___ __ ___ __ __ _ _ _  _ _  ___ _ _  
(_-</ _(_-</ _/ _` | ' \| ' \/ -_) '_|
/__/\__/__/\__\__,_|_||_|_||_\___|_|   
      Massive HTTP Status Code Scanner 

A Tool that read/checks website's HTTP response code from the lists.
Usage:
scscanner.sh [-l <domain.txt>] [-t {int}] [-o <out.txt>]
scscanner.sh [-h]

Options:
-l     File contain lists of domain.
-t     Adjust multi process. (Default: 15)
-f     Filter status code.
-o     Save to file.
-h     Print this Help.

Настройка многопроцессорной обработки

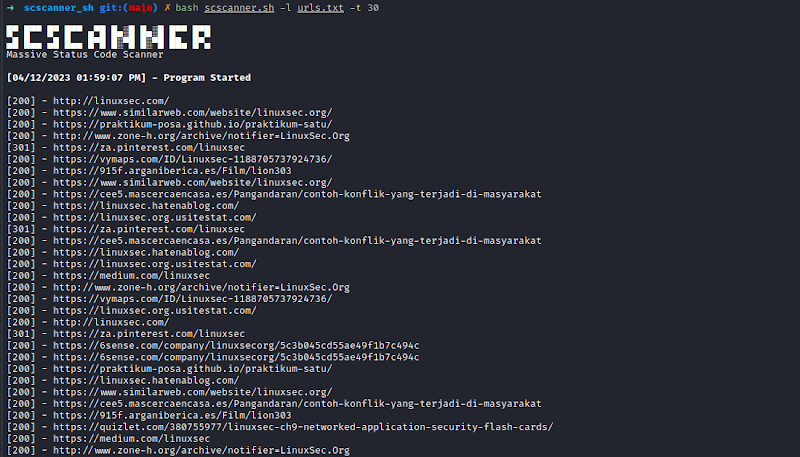
bash scscanner.sh -l domain.txt -t 30

Использование фильтра кодов состояния

bash scscanner.sh -l domain.txt -f 200

Использование фильтра кодов состояния и сохранение в файл

bash scscanner.sh -l domain.txt -f 200 -o result.txt
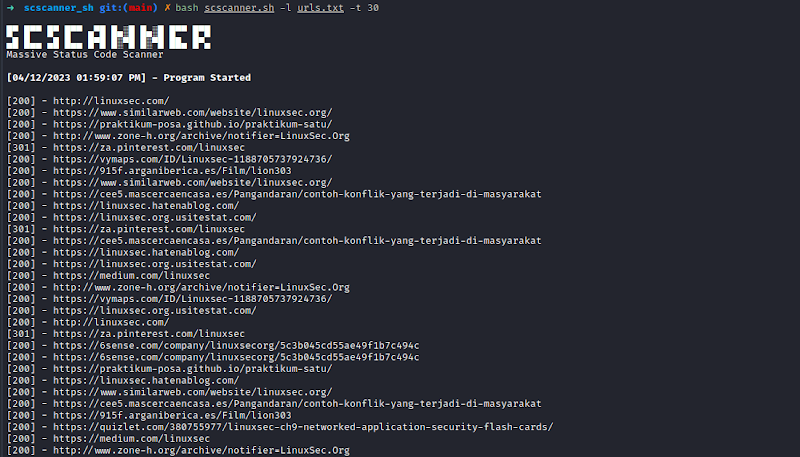
Скриншот

scscanner

Список задач

  • Добавить многопроцессорность
  • Добавить опции фильтрации кодов состояния
  • Добавить опцию сохранения в файл
  • Получать заголовок страницы

Не стесняйтесь вносить свой вклад, если хотите улучшить этот инструмент.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





