
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 hahwul/smugglex
Сканер HTTP-смугглинга запросов на базе Rust.
 rub-softsec/onelogon
Код и данные для нашей статьи «Onelogon: Taking over Active Directory Accounts via Netlogon» (WOOT’26).
 moopinger/smugglefuzz
Быстрый сканер для обнаружения HTTP-атак типа downgrade smuggling, написанный на Go.
 akabe1/oauthscan
Расширение Burp Suite, полезное для проверки безопасности OAUTHv2 и OpenID
 maldevel/intelspy
Выполнять автоматизированные сканы сетевой разведки
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
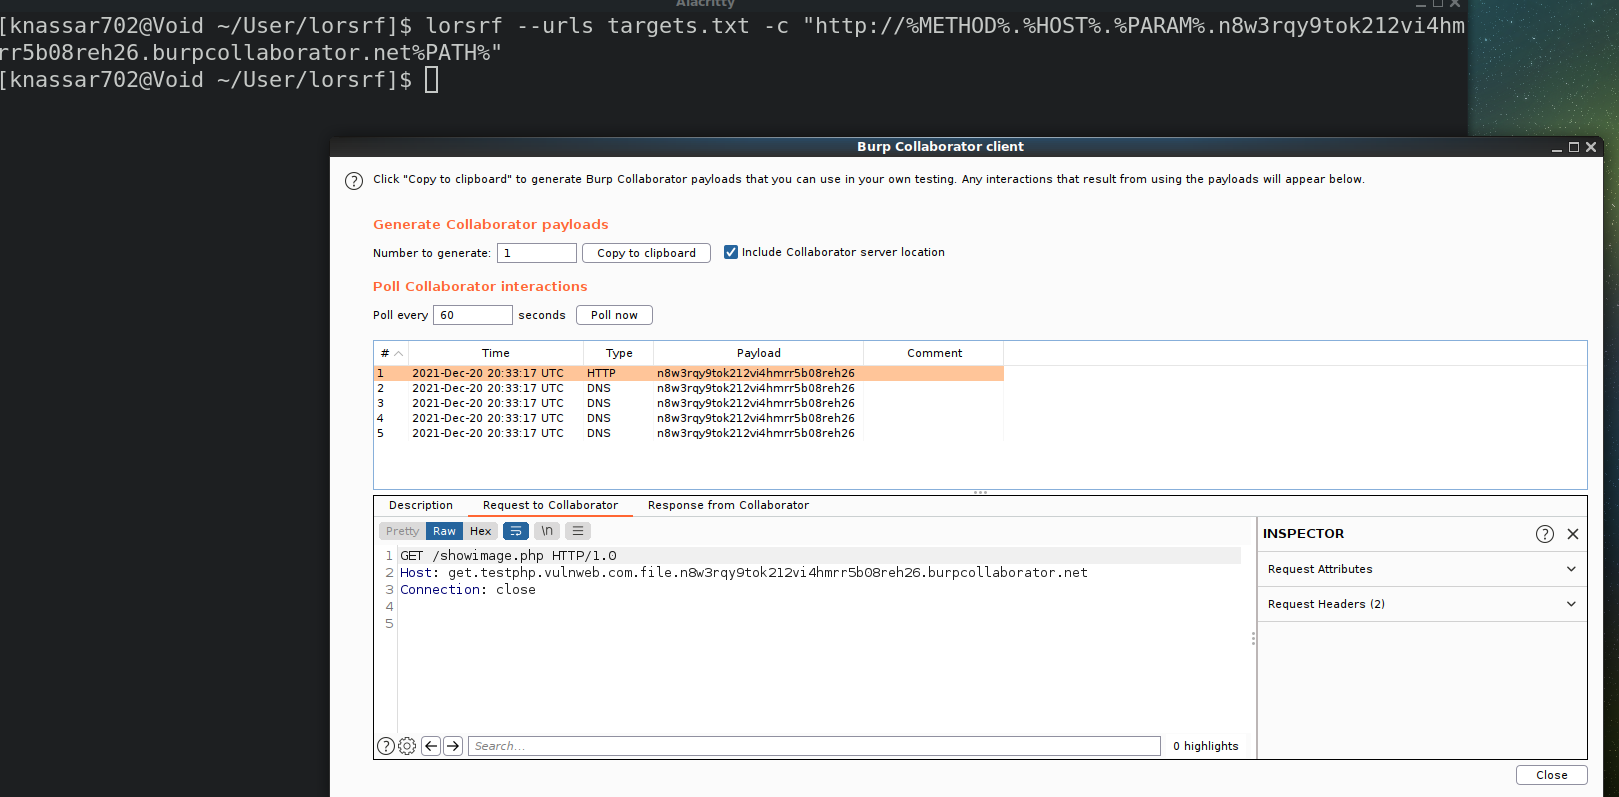 mindpatch/lorsrf
Быстрый CLI-инструмент для поиска параметров, которые можно использовать для обнаружения SSRF или Out-of-band resource load :artificial_satellite:…
 androguide/dsploit
dSploit — самый полный и продвинутый набор инструментов для ИТ-безопасности на Android.
 luke-goddard/enumy
Linux: перечисление привилегий после эксплуатации
 sma11new/poclist
Коллекция POC и EXP для уязвимостей, постоянно пополняется. Apache Druid – произвольное чтение файлов (CVE-2021-36749), Confluence RCE…
 ivan-sincek/forbidden
Обход 4xx HTTP response status codes и другое. Инструмент основан на Python Requests, PycURL и HTTP Client.
 9rnt/poro
Сканируйте общедоступные ресурсы в вашем облачном окружении AWS
 commonexploits/port-scan-automation
Автоматизация сканирования NMAP и автоматическое создание пользовательских политик Nessus
 assetnote/node2shell-scanner
Высокоточный механизм обнаружения для node2shell (CVE-2026-111497)
 esmog/nodexp
NodeXP - Инструмент для инъекций на стороне сервера JavaScript, способный обнаруживать и эксплуатировать уязвимости Node.js
 offxec/thedoc
Автоматизирует эксплуатацию SQL-инъекций с помощью SQLMAP, сканирует на наличие уязвимостей, извлекает учётные данные базы данных, находит страницы…
 gr1mmie/autoenum
Скрипт автоматического перечисления сервисов
 ngalongc/openapi_security_scanner
Автоматизированный сканер безопасности авторизации для API на основе OpenAPI. Тестирует конечные точки GET с несколькими наборами учетных данных для…








