Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/luke-goddard/enumy
Повышение привилегийСканеры уязвимостейПост-эксплуатацияТестирование на Проникновение
GitHubluke-goddard/enumy

enumy

Linux: перечисление привилегий после эксплуатации

Репозиторий
25630816 лет назадПроверено Kitploit
Поделиться

Статус сборки Coverity Scan Поддержка Лицензия GitHub Всего предупреждений Требуется помощь Оценка языка: C/C++

Enumy

Enumy — это сверхбыстрый портативный исполняемый файл, который вы загружаете на целевую Linux-машину во время пентеста или CTF на этапе пост-эксплуатации. Запуск enumy перечисляет уязвимости системы для поиска распространённых уязвимостей безопасности.

Установка

Вы можете загрузить готовый бинарный файл из вкладки release x86 или x64. Статически слинкован с musl. Перенесите готовый бинарный файл enumy на целевую машину.

  • последний релиз
./enumy

Кому стоит использовать Enumy

  • Пентестер может запустить его на целевой машине и собрать проблемы для своего отчёта.
  • Участники CTF могут использовать его, чтобы выявить то, что могло быть упущено.
  • Люди, которым интересно, сколько проблем enumy найдёт на их локальной машине?

Параметры

$ ./enumy64 -h
 ▄█▀─▄▄▄▄▄▄▄─▀█▄  _____                                  
 ▀█████████████▀ |   __|___ _ _ _____ _ _ 
     █▄███▄█     |   __|   | | |     | | |
      █████      |_____|_|_|___|_|_|_|_  |
      █▀█▀█                          |___|

 https://github.com/luke-goddard/enumy

 Enumy - Used to enumerate the target the target environment & look for
 common security vulnerabilities and hostspots
 ----------------------------------------------------------------------

 Output
  -o <loc>     OUTPUT results to location (default enumy.json)

 Walking Filesystem
  -i <loc>     IGNORE files in this directory (usefull for network shares)
  -w <loc>     Only WALK files in this directory (usefull for devlopment)

 Scan Options
  -f           run FULL scans (CPU intensive scan's enabled)
  -t <num>     THREADS (default 4)

 Printing Options
  -a           Print all security AUDIT issues to screen (probably won't help duing a CTF)
               Issues are ALWAYS logged in result files regardless of this flag being set.
  -d <1|2>     Print DEBUG mode (1 low, 2 high) to enable error being printed to screen.
  -g <H|M|L>   print to screen values GREATER than or equal to high, medium & low
  -p <H|M|L|I> do not PRINT to screen high, medium, low & info issues (see below for example)
  -m 1-100     MAXIMUM number of issues with same name to print to screen default (unlimited)

Компиляция

Для компиляции в режиме разработки требуются только make и библиотека libcap.

sudo apt-get install libcap-dev
make

Чтобы избавиться от зависимости от glibc и статически слинковать все библиотеки/скомпилировать с musl, сделайте следующее. Примечание: для этого вам понадобится установленный Docker, чтобы создать окружение сборки на Alpine.

./build.sh 64bit
./build.sh 32bit
./build.sh all
cd output
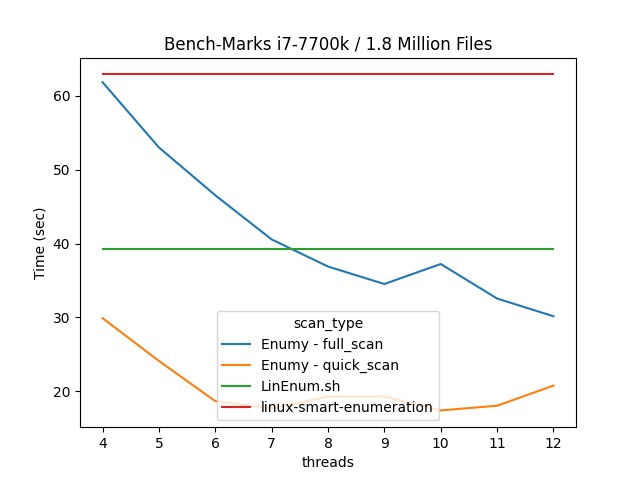
Время сканирования

Тесты производительности enumy

Реализованные сканирования

Ниже представлен постоянно растущий список реализованных сканирований.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    311
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    303

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →