
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 jimywork/shodanwave
Shodanwave — это инструмент для исследования и получения информации от IP-камер Netwave.
 anshumanpattnaik/http-request-smuggling
CLI-инструмент для обнаружения уязвимостей HTTP Request Smuggling с использованием анализа временных задержек и встроенными полезными нагрузками…
 depthsecurity/relayking-depth
Доминируйте в домене. Реле к королевской власти.
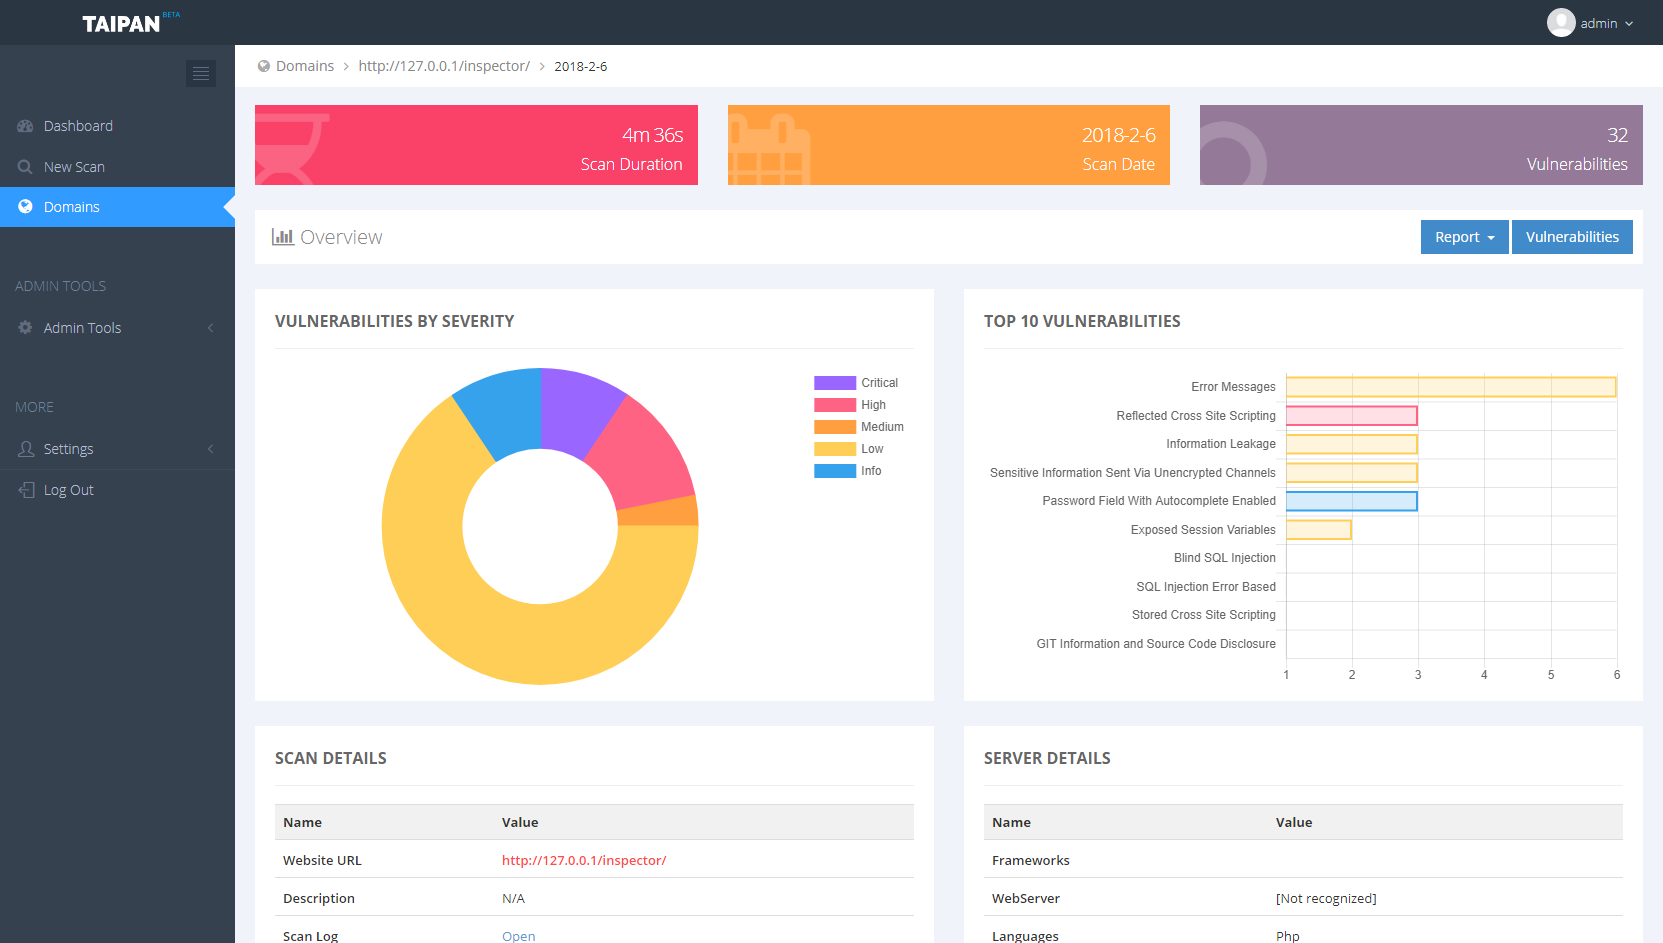 enkomio/taipan
Сканер уязвимостей веб-приложений
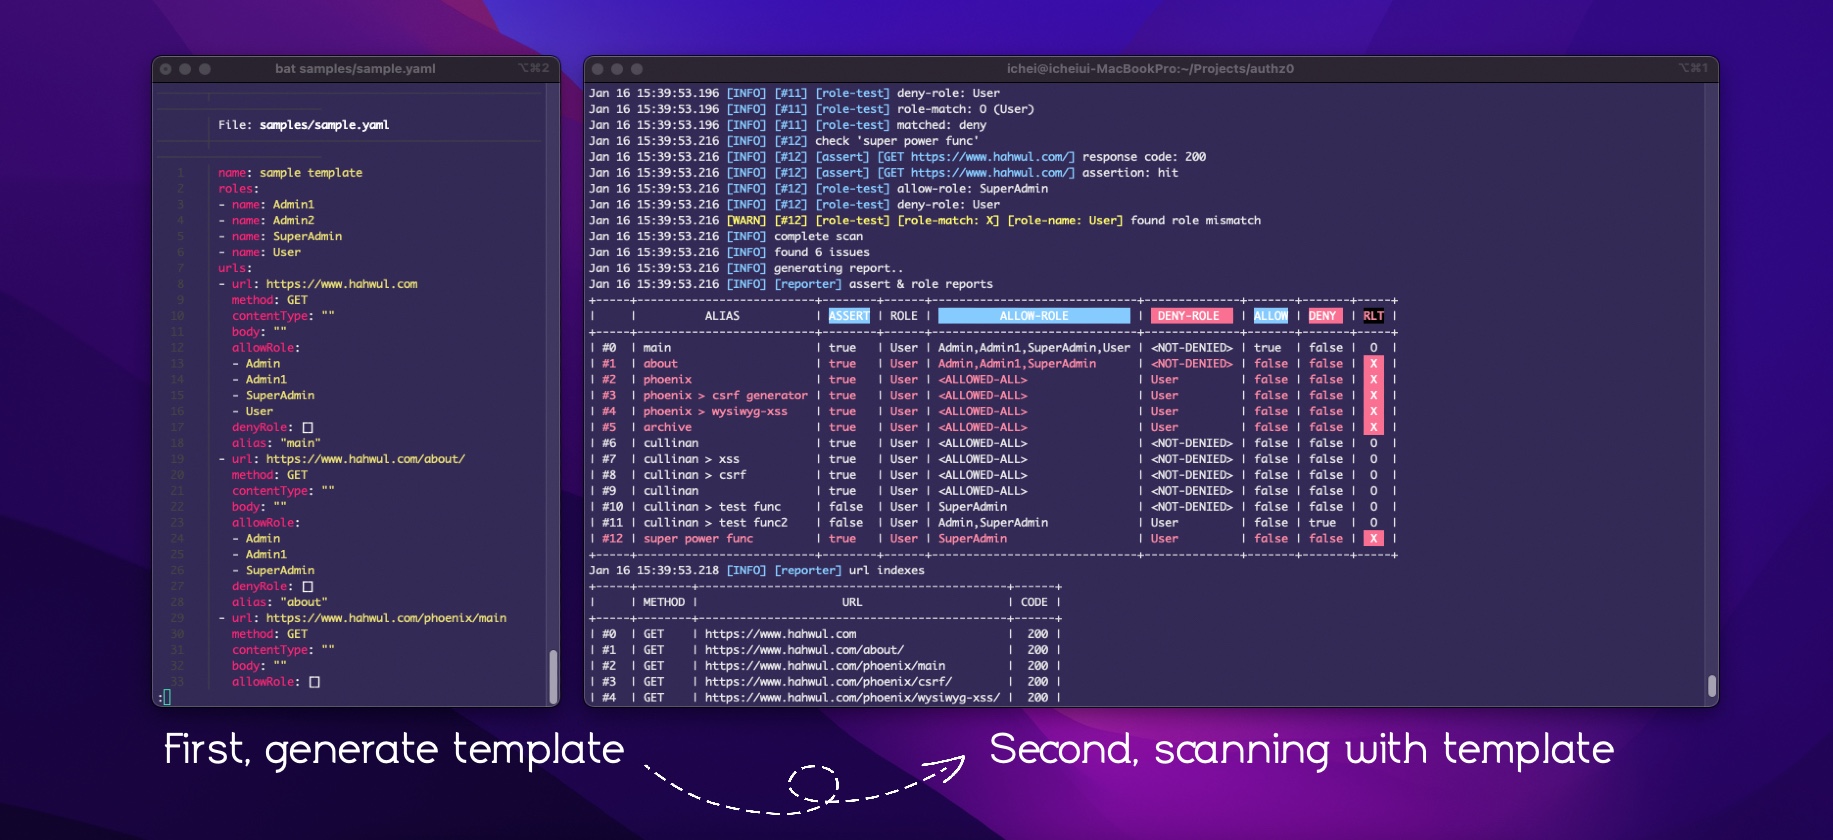 hahwul/authz0
Автоматизированный инструмент тестирования авторизации, который выявляет несанкционированный доступ путем сканирования URL-адресов с использованием…
 google/gcp_scanner
GCP-сканер ресурсов, который оценивает уровни доступа скомпрометированных учетных данных, перечисляя облачные сервисы, проекты и разрешения IAM в…
 riramar/hsecscan
Сканер безопасности для HTTP-заголовков ответа.
 bountystrike/bountystrike-sh
Конвейер bug bounty для бедных (богатых?) https://dubell.io
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, инструмент сканирования
 sapt01/hbsqli
Автоматизированный инструмент для тестирования слепой SQL-инъекции на основе заголовков
 0sec-labs/foxguard
Быстрый универсальный сканер безопасности кода, написанный на Rust. Всё включено: поддержка 14 языков, TUI для триажа, секреты, постквантовые аудиты,…
 datasoft/honeyd
виртуальные honeypots
 gildasio/h2t
h2t (Инструмент для усиления безопасности HTTP) сканирует веб-сайт и предлагает применить заголовки безопасности.
 1n3/massbleed
MassBleed сканер уязвимостей SSL
 kleiton0x00/ppmap
Сканер/инструмент для эксплуатации, написанный на GO, который использует клиентское Прототипное загрязнение для XSS через эксплуатацию известных…
 volkandindar/agartha
Расширение Burp Suite для выявления недостатков внедрения (LFI, RCE, SQLi), проблем аутентификации/авторизации и нарушений доступа HTTP 403. Оно…
 yalcinyolalan/wssat
ИНСТРУМЕНТ ОЦЕНКИ БЕЗОПАСНОСТИ ВЕБ-СЕРВИСОВ
 cyb0r9/ispy
ispy V1.0 - Сканер и эксплойт Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) (автоматизация Metasploit)








