
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit
 abraxas/cakephp-collate-sqli
CakePHP 5.4.2 — высокий уровень — удалённый — SQLi — COLLATE collation является необработанным фрагментом SQL
 abraxas/cakephp-window-sqli
CakePHP 5.4.2 — высокий уровень — удалённо — SQLi — смещения диапазона/фрейма WindowExpression вставляются в SQL
 abraxas/phpmyadmin-auth-plugin-unquoted
phpMyAdmin 5.2.3 — высокий — удалённый — SQLi — идентификатор плагина аутентификации без кавычек
 constantinefedorov/review.cve-2023-5612
Proof-of-concept и анализ для CVE-2023-5612, SSRF через webhook в GitLab CE/EE. Включает шаги PoC с curl и пользовательские NSE-скрипты для проверки…
 mongodb/kingfisher
Обнаружение секретов + проверка в реальном времени. Оценка масштаба компрометации. Быстрый отзыв. Используйте CLI или встраивайте в Rust и Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
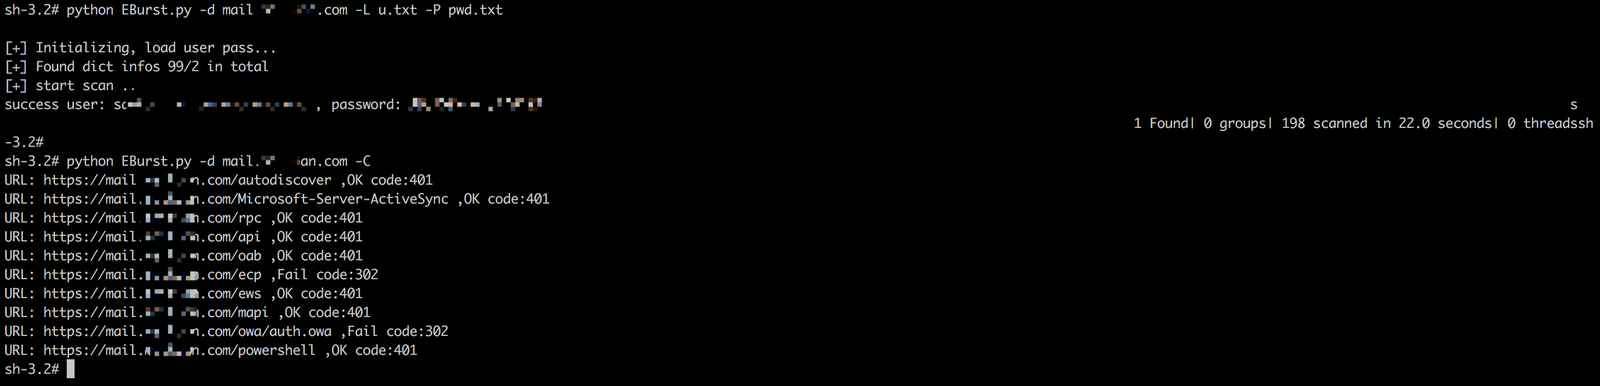 grayddq/eburst
Этот скрипт в основном обеспечивает функцию брутфорса учётных записей почтового сервера Exchange, интегрируя методы брутфорса через существующие…
 anthropics/oss-scanner
Сервис, который собирает подключённые open-source репозитории в изолированных офлайн-виртуальных машинах и сканирует их на наличие уязвимостей…
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…
 buybitart/cyclepatrol
Bash-инструмент для пеших проверок безопасности Wi-Fi в цикле с отчётами о доказательствах. (переизобретённый Wi-Fi WarDriving)
 githubsecuritylab/seclab-taskflow-agent
Многоагентный фреймворк с поддержкой MCP для декларативных агентных рабочих процессов на основе YAML, используемый для аудита кода с помощью ИИ,…
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 vulncheck-oss/cli
Официальный инструмент командной строки VulnCheck
 vulncheck-oss/cisco-ios-xe-implant-scanner
Сканер на Go, который обнаруживает скомпрометированные системы Cisco IOS XE, отправляя специально сформированные HTTP-запросы для выявления…
 microsoft/routeros-scanner
Инструмент для сканирования криминалистических артефактов и уязвимостей RouterOS (Mikrotik).
 0xblackash/cve-2026-21589
Технический анализ и рекомендации по обнаружению для CVE-2026-21589 — уязвимости обхода пути с произвольным доступом к файлам без аутентификации в…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Артефакт обнаружения на Python, который проверяет экземпляры Atlassian Jira, Confluence и Bitbucket на наличие уязвимости произвольного чтения файлов…








