
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 jesusprubio/bluebox
Коллекция эксплойтов для различных VoIP-продуктов.
 mpgn/poodle-poc
:poodle: Атака Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 depthsecurity/relayking-depth
Доминируйте в домене. Реле к королевской власти.
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, инструмент сканирования
 alfiecg24/trigon
Детерминированный эксплойт ядра, основанный на CVE-2023-32434.
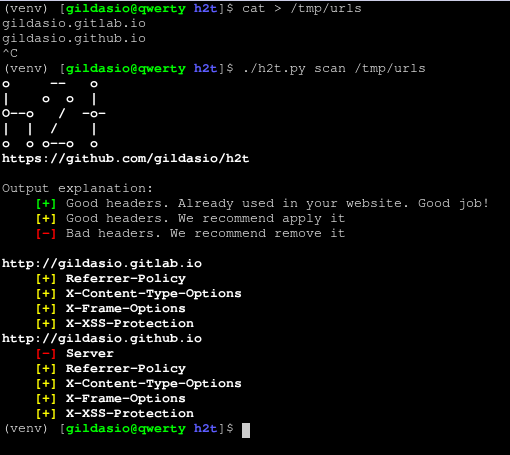 gildasio/h2t
h2t (Инструмент для усиления безопасности HTTP) сканирует веб-сайт и предлагает применить заголовки безопасности.
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…
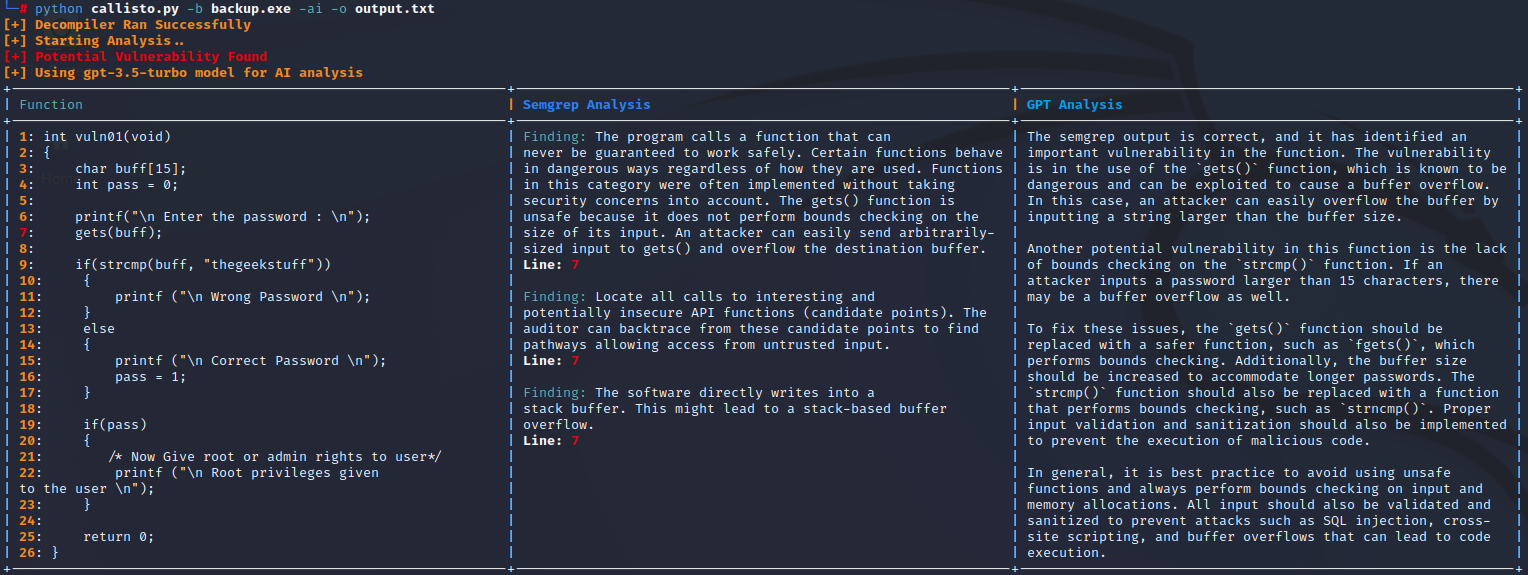 jetp1ane/callisto
Автоматизированный инструмент анализа уязвимостей бинарных файлов, который декомпилирует исполняемые файлы с помощью Ghidra, сканирует псевдо-C код с…
 mfthomps/resim
Реверс-инжиниринг программного обеспечения с использованием полносистемного симулятора
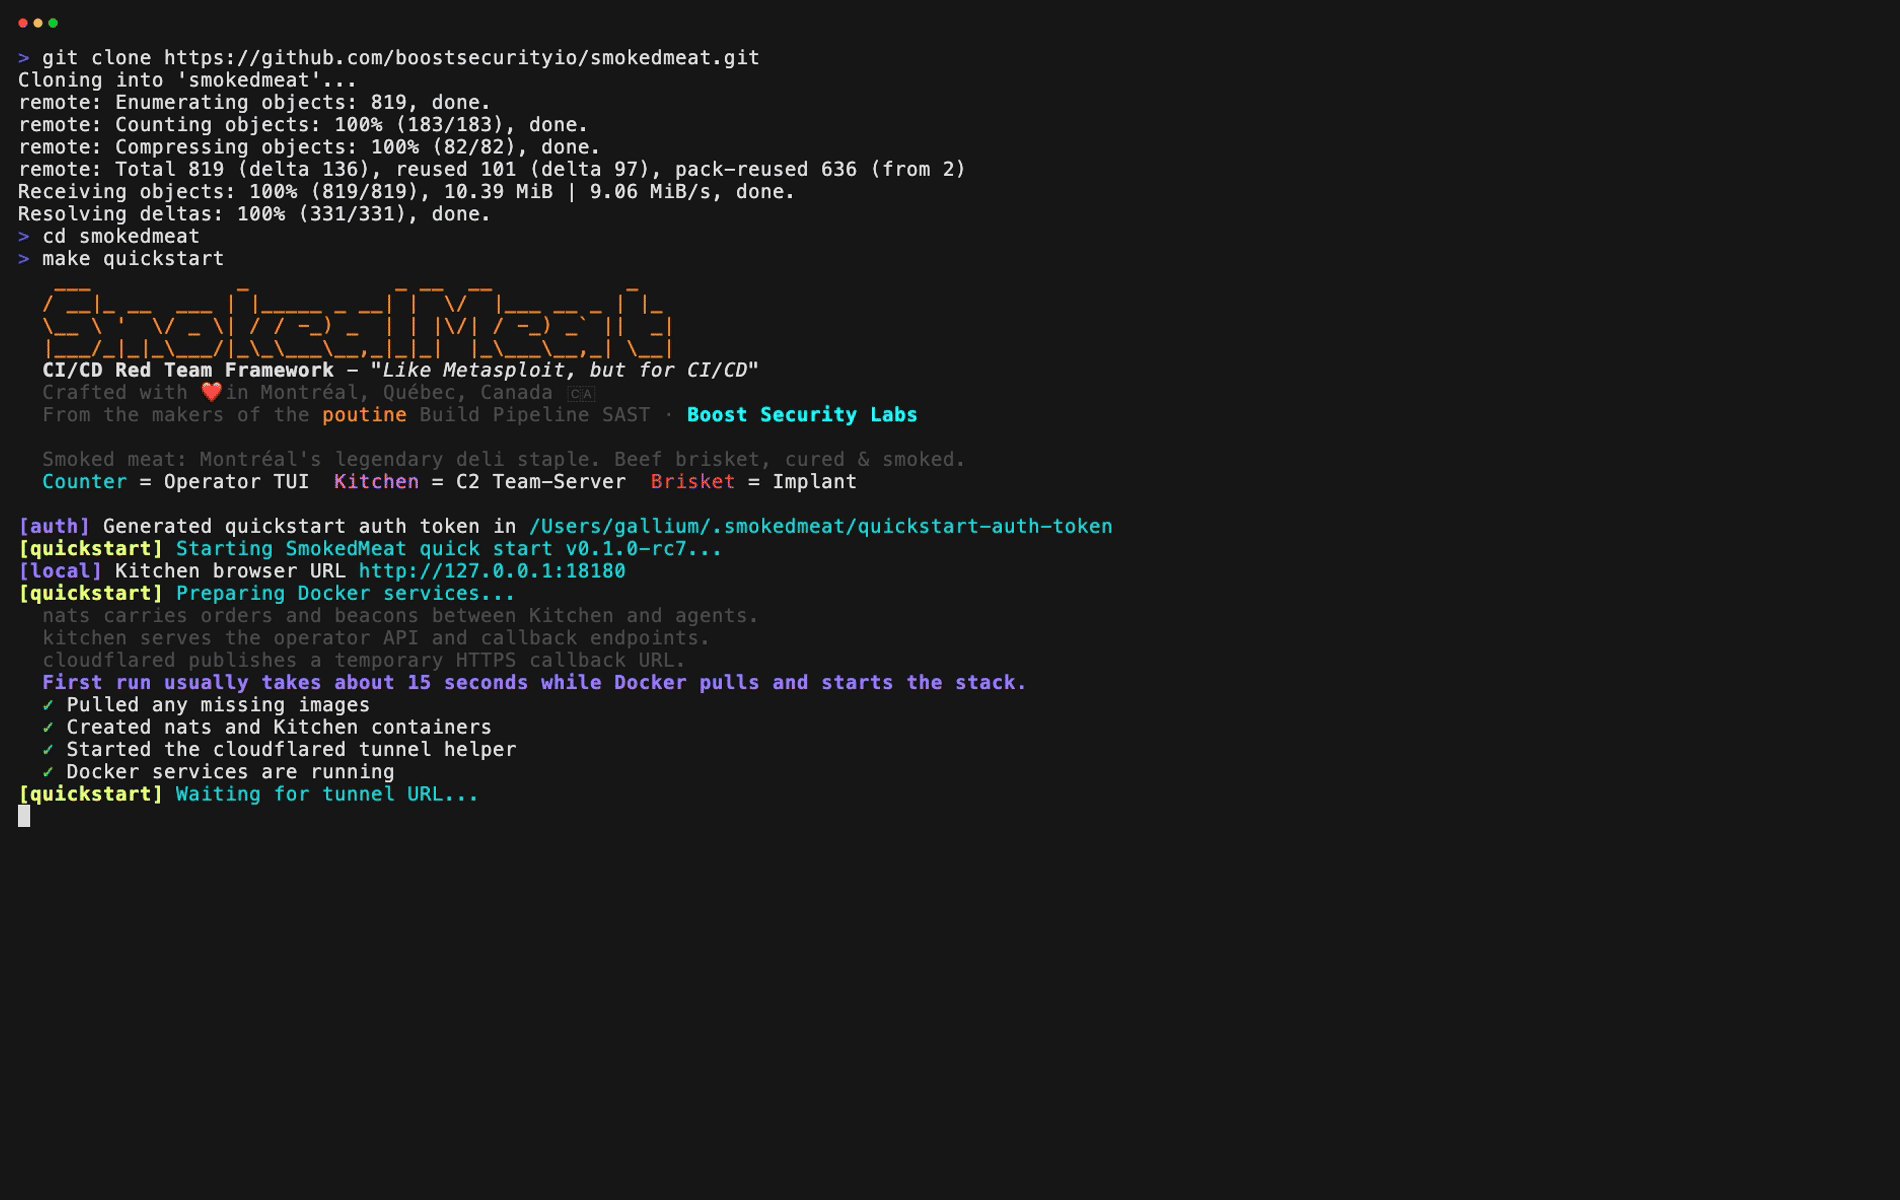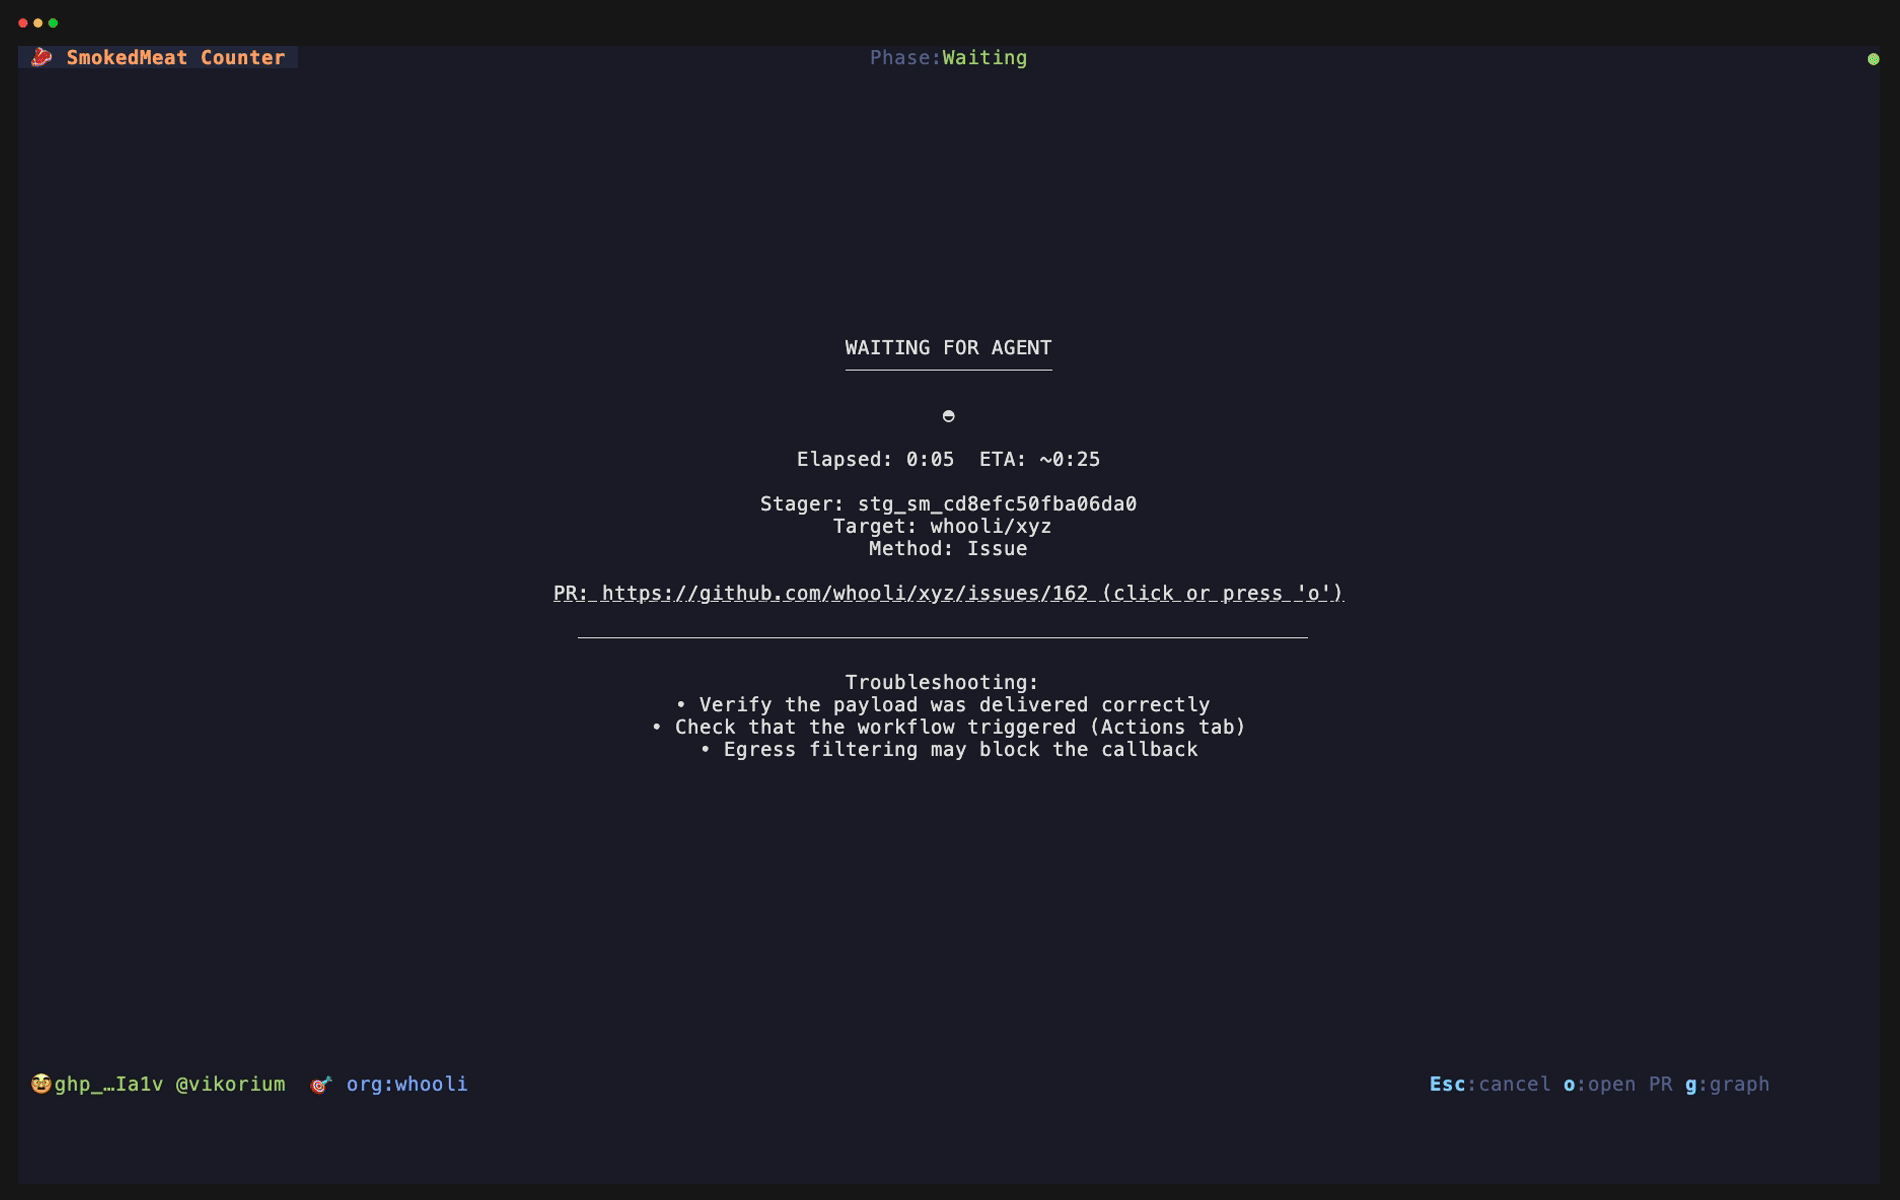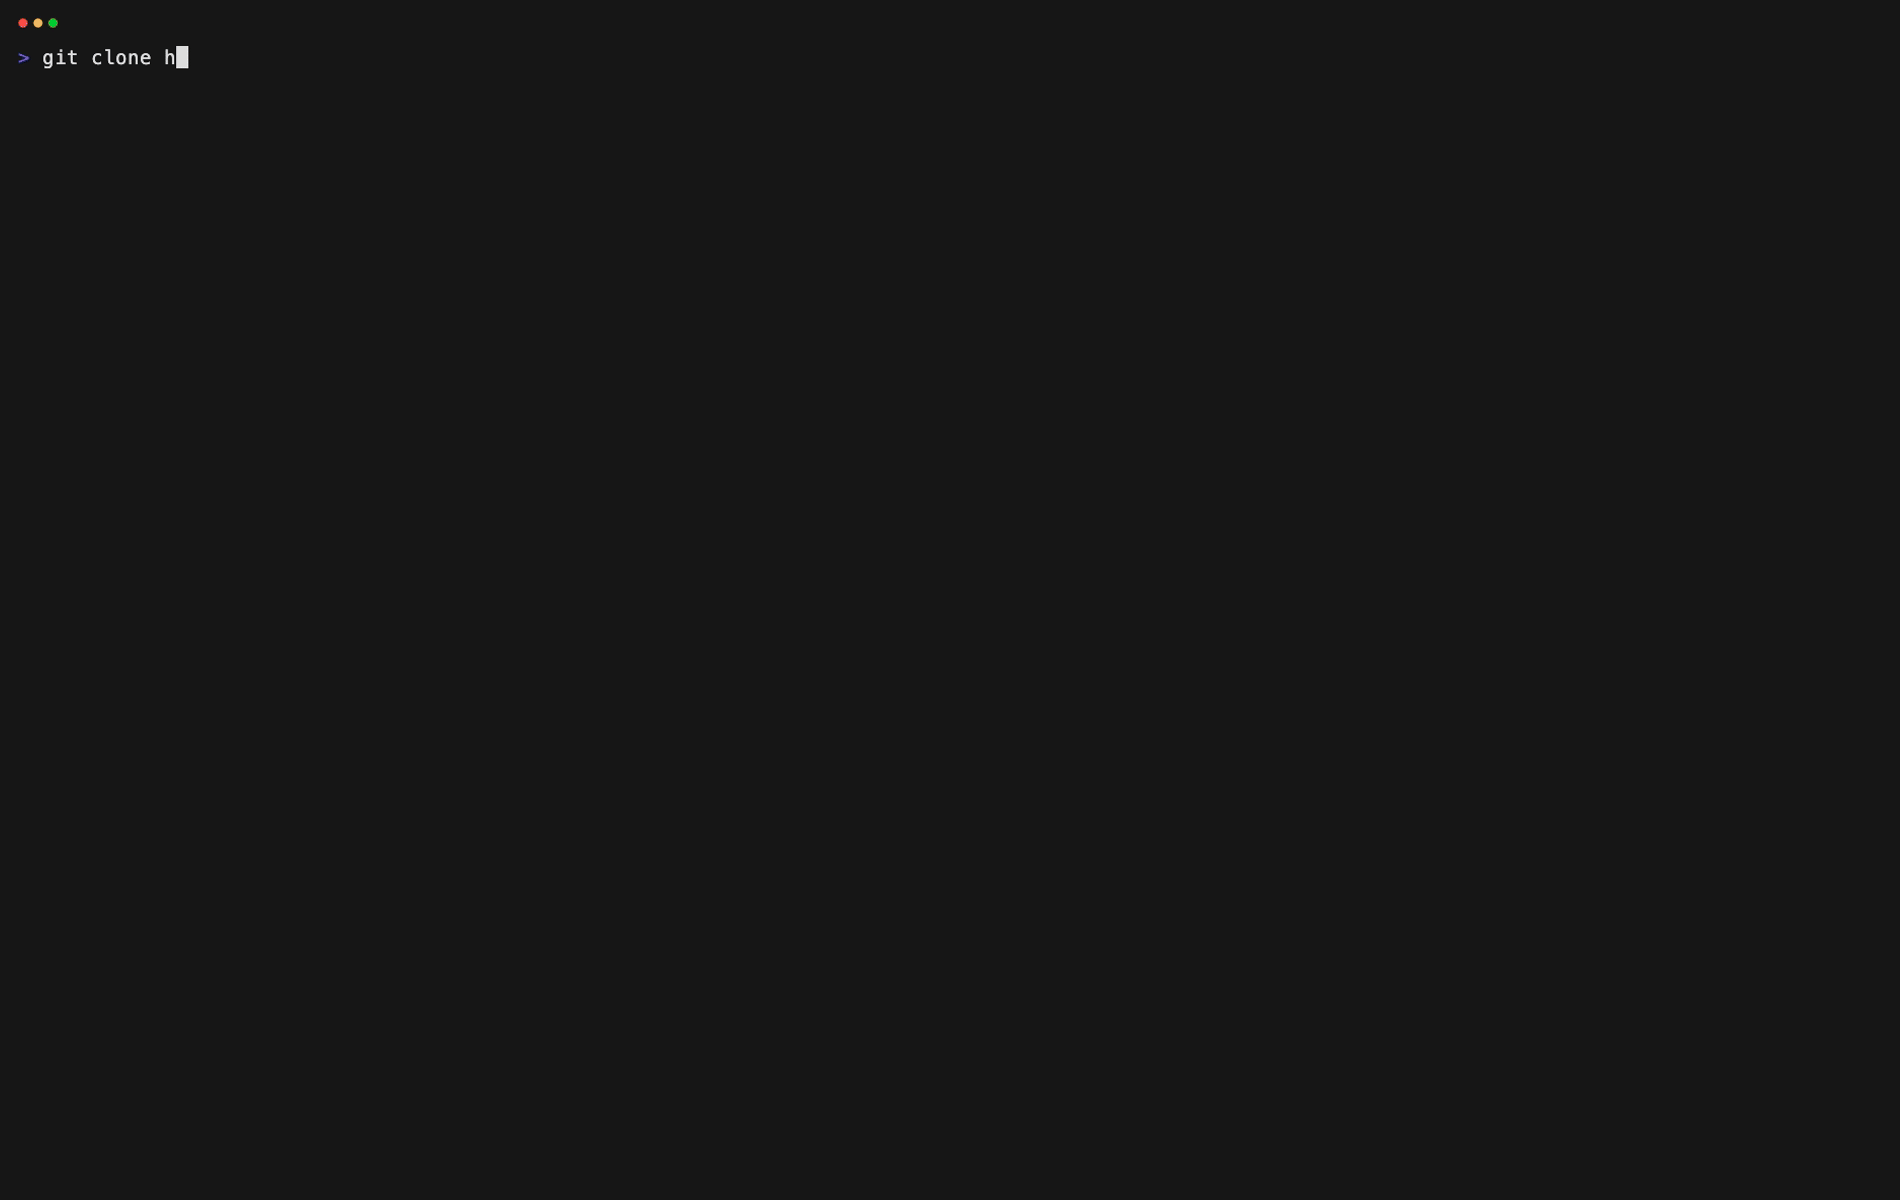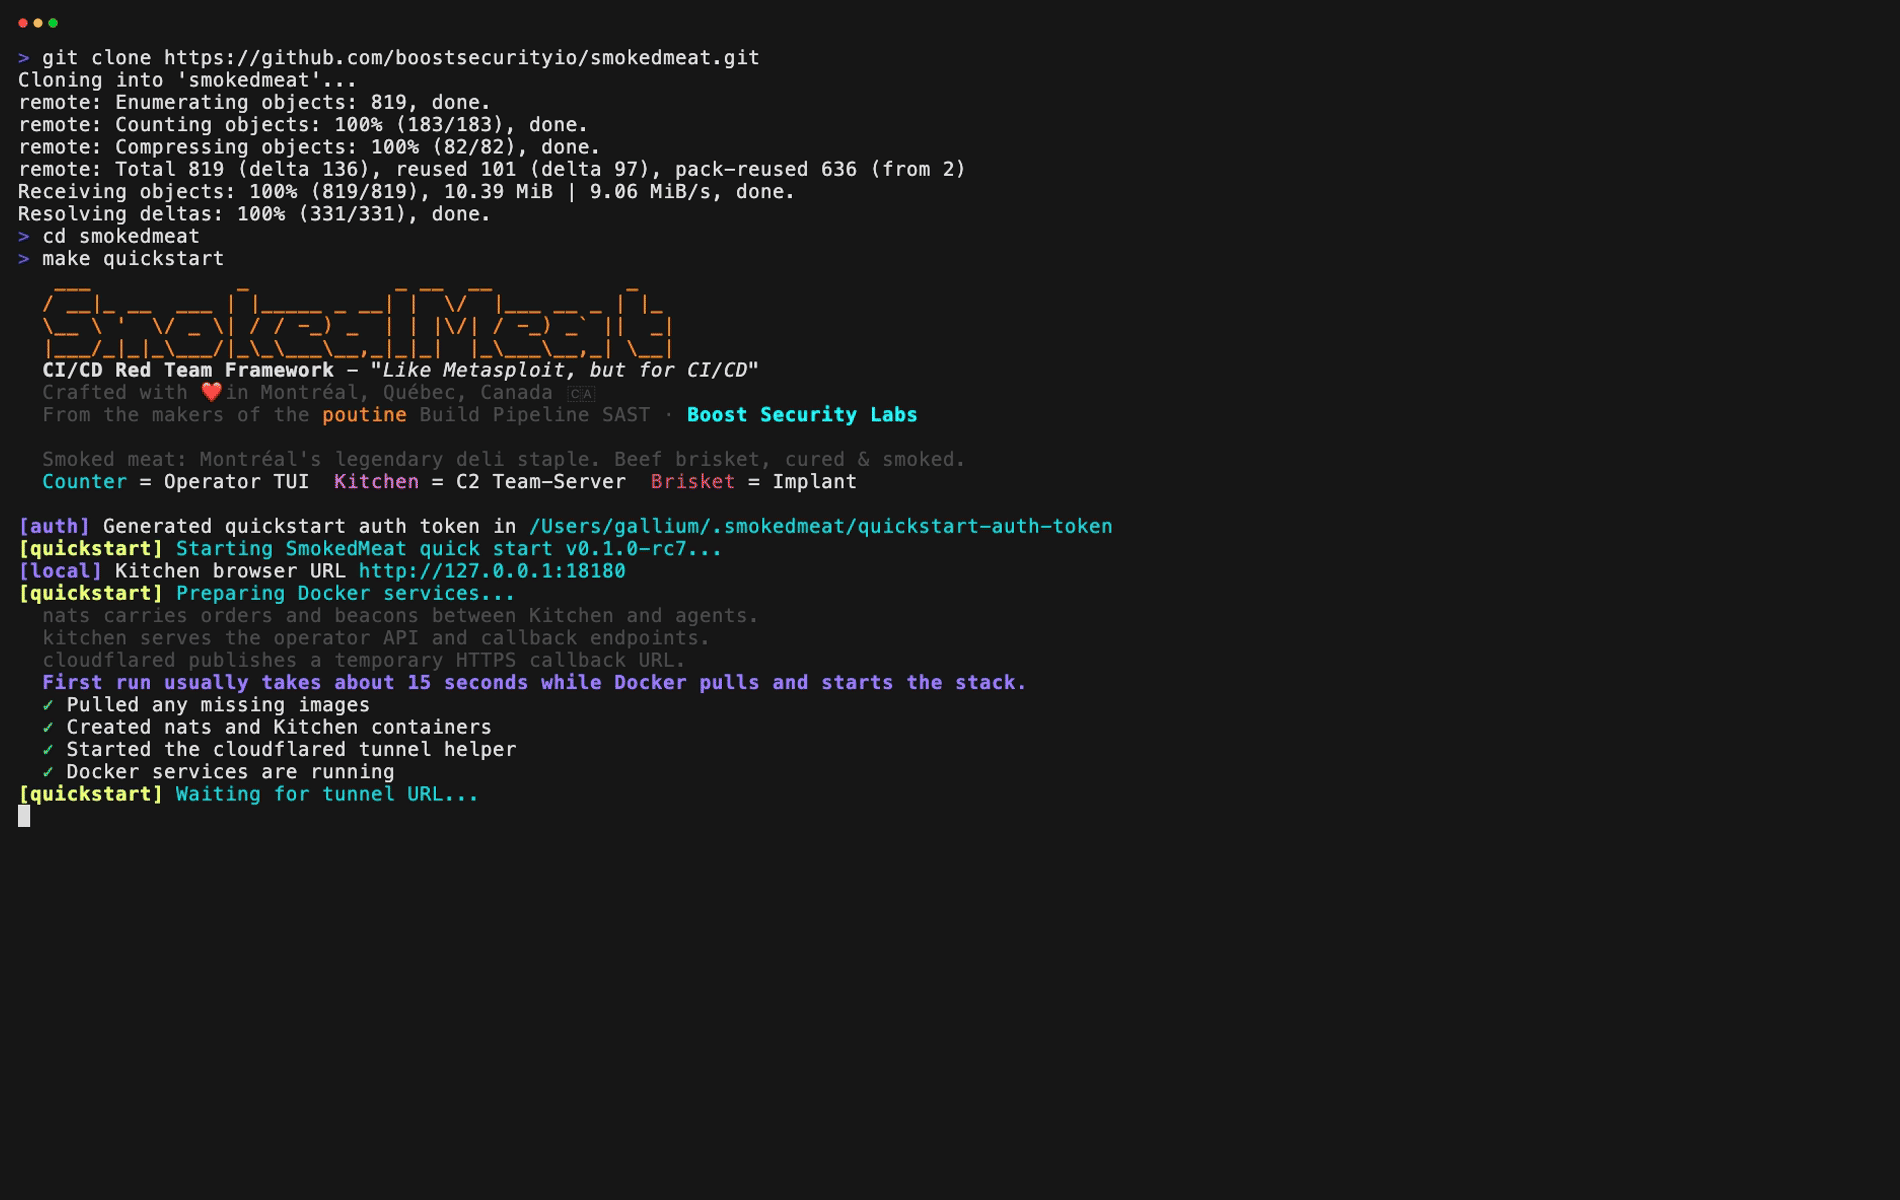 boostsecurityio/smokedmeat
Фреймворк Red Team для CI/CD, демонстрирующий угрозы безопасности конвейеров сборки.
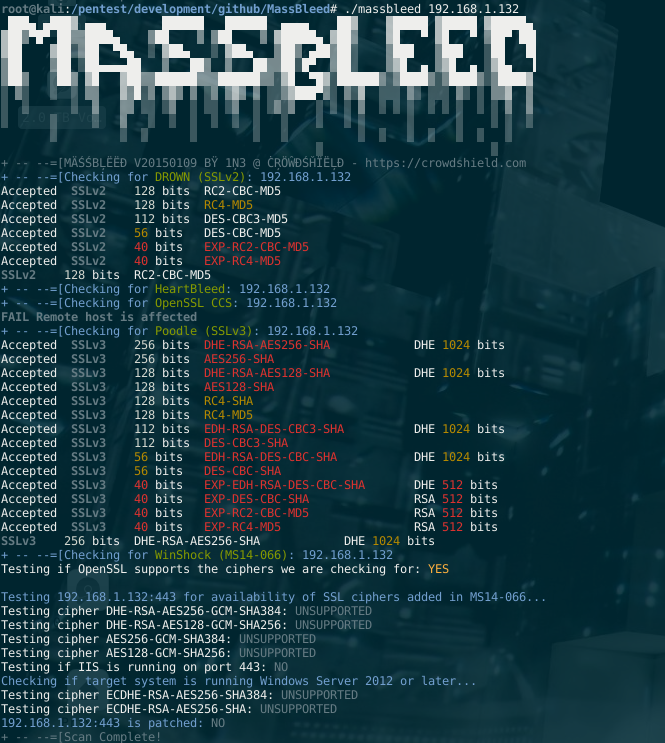 1n3/massbleed
MassBleed сканер уязвимостей SSL
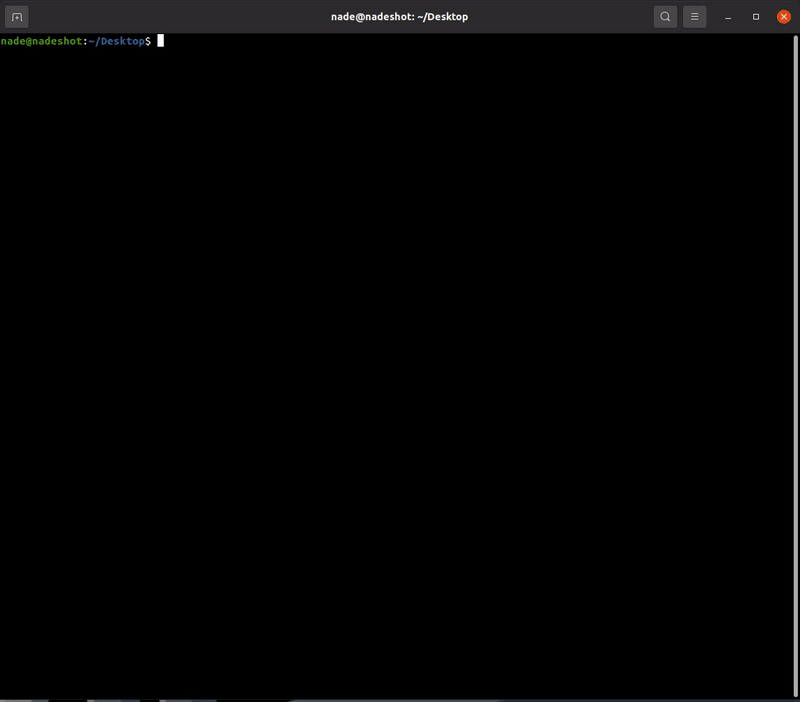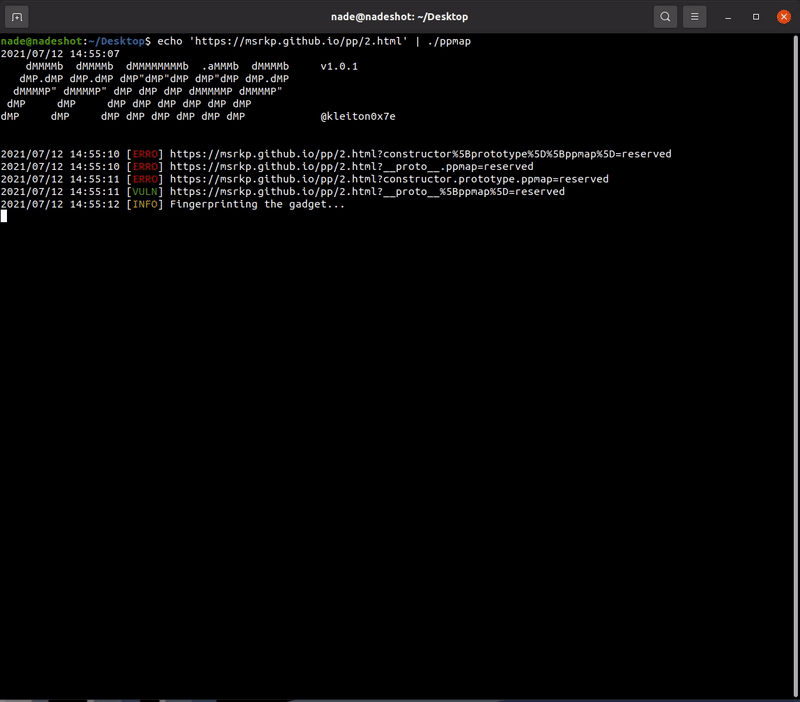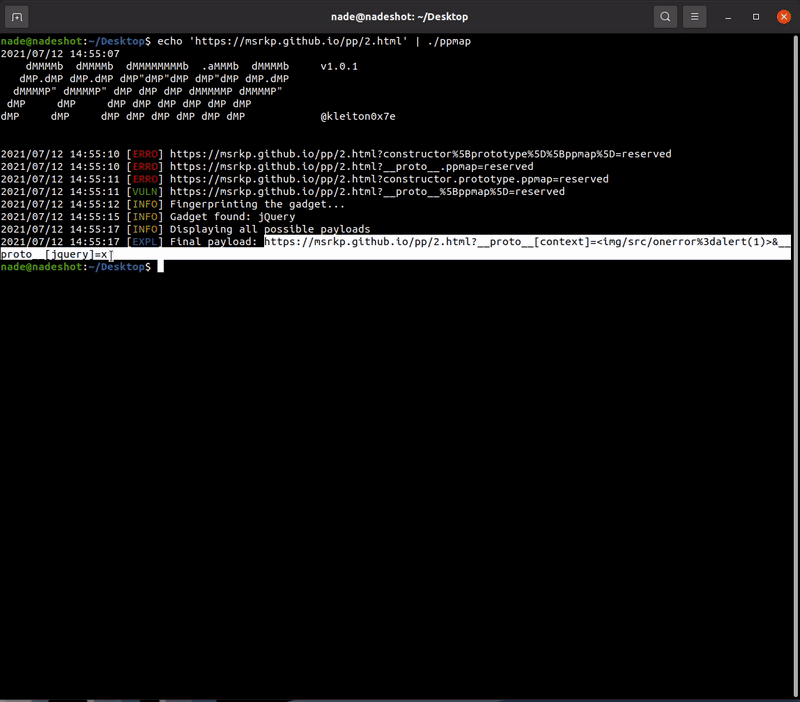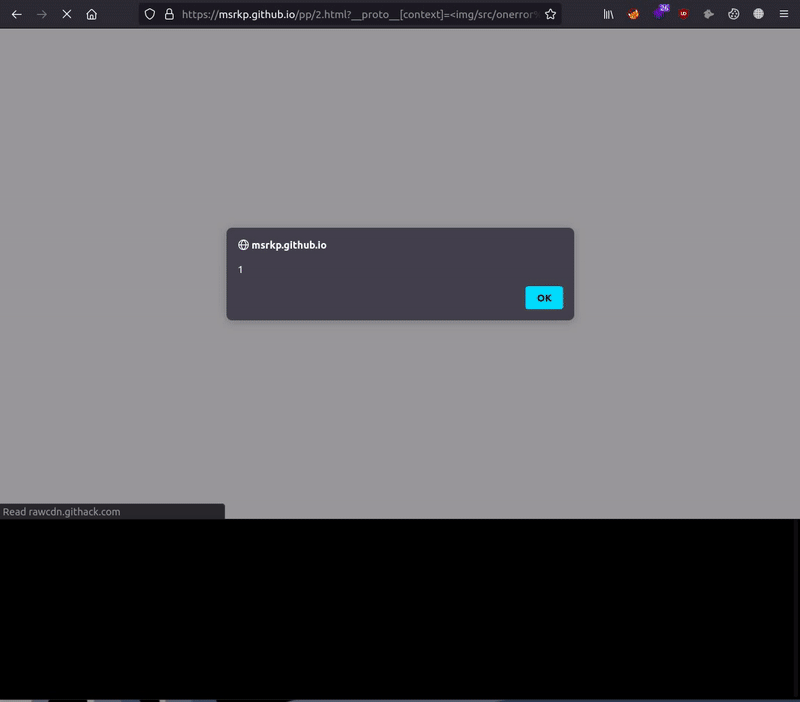 kleiton0x00/ppmap
Сканер/инструмент для эксплуатации, написанный на GO, который использует клиентское Прототипное загрязнение для XSS через эксплуатацию известных…
 nicholasaleks/graphql-threat-matrix
Фреймворк угроз GraphQL, используемый специалистами по безопасности для исследования уязвимостей в реализациях GraphQL.
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
 hakaioffsec/cve-2024-21338
Уязвимость локального повышения привилегий от Admin до Kernel в операционных системах Windows 10 и Windows 11 с включенной HVCI.
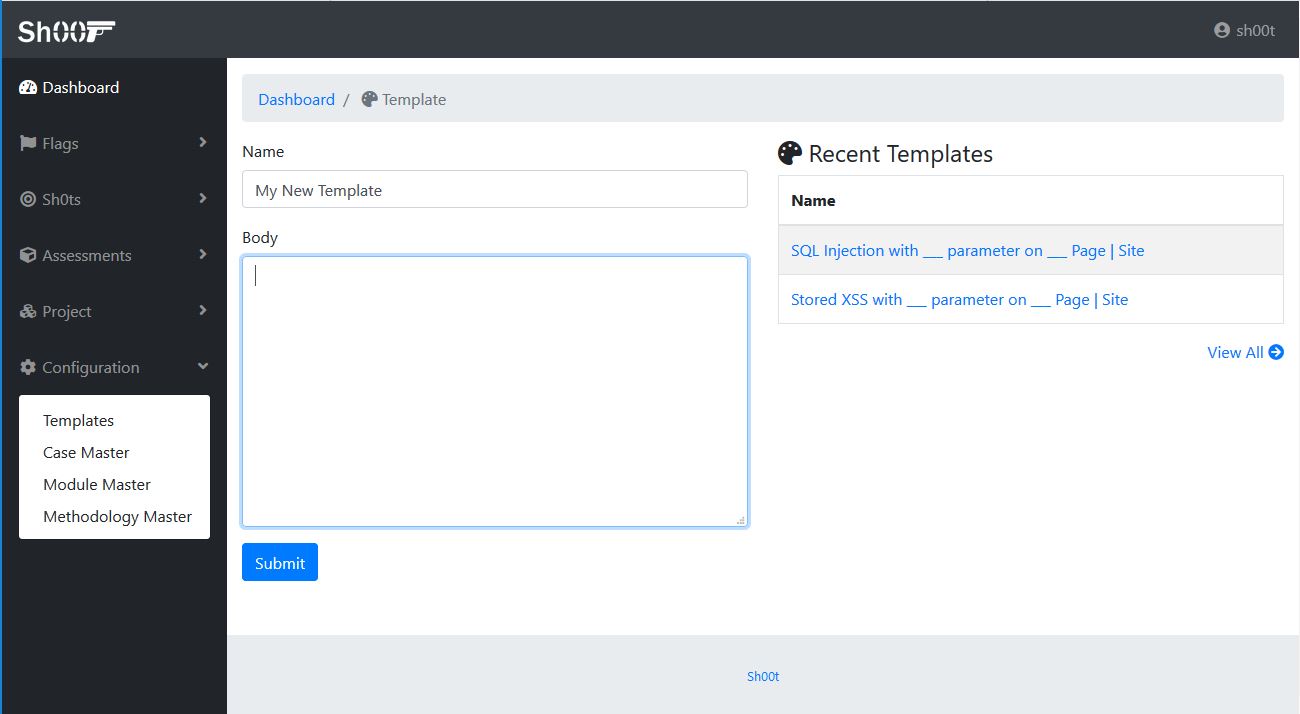 pavanw3b/sh00t
Тестирование безопасности — это не так просто, как кликнуть правой кнопкой мыши > Сканировать. Это запутанная и сложная игра. Что, если вы упустили…
 sjkim1127/reversecore_mcp
Безопасный MCP-сервер, который предоставляет AI-агентам возможность выполнять автоматизированную обратную разработку, анализ вредоносного ПО,…
 titanous/heartbleeder
Тест на уязвимость Heartbleed (CVE-2014-0160) в OpenSSL








