
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 harsh-bothra/securityexplained
# SecurityExplained SecurityExplained — это новая серия после предыдущего цикла обучающих заданий #Learn365. Цель серии #SecurityExplained —…
 wyatu/cve-2018-20250
эксплойт для https://research.checkpoint.com/extracting-code-execution-from-winrar
 checkpointsw/karta
Плагин IDA Python для быстрого поиска и сопоставления символов из открытых библиотек в бинарных файлах на основе их местоположения, что обеспечивает…
 owasp/mastg-hacking-playground
Коллекция намеренно небезопасных iOS и Android приложений для изучения тестирования мобильной безопасности, обратной инженерии и анализа уязвимостей,…
 andresriancho/nimbostratus
Инструменты для идентификации и эксплуатации облачных инфраструктур Amazon
 owasp/opencre
Интерактивная платформа, связывающая стандарты и руководства по безопасности для проектирования, разработки, тестирования и закупки безопасного…
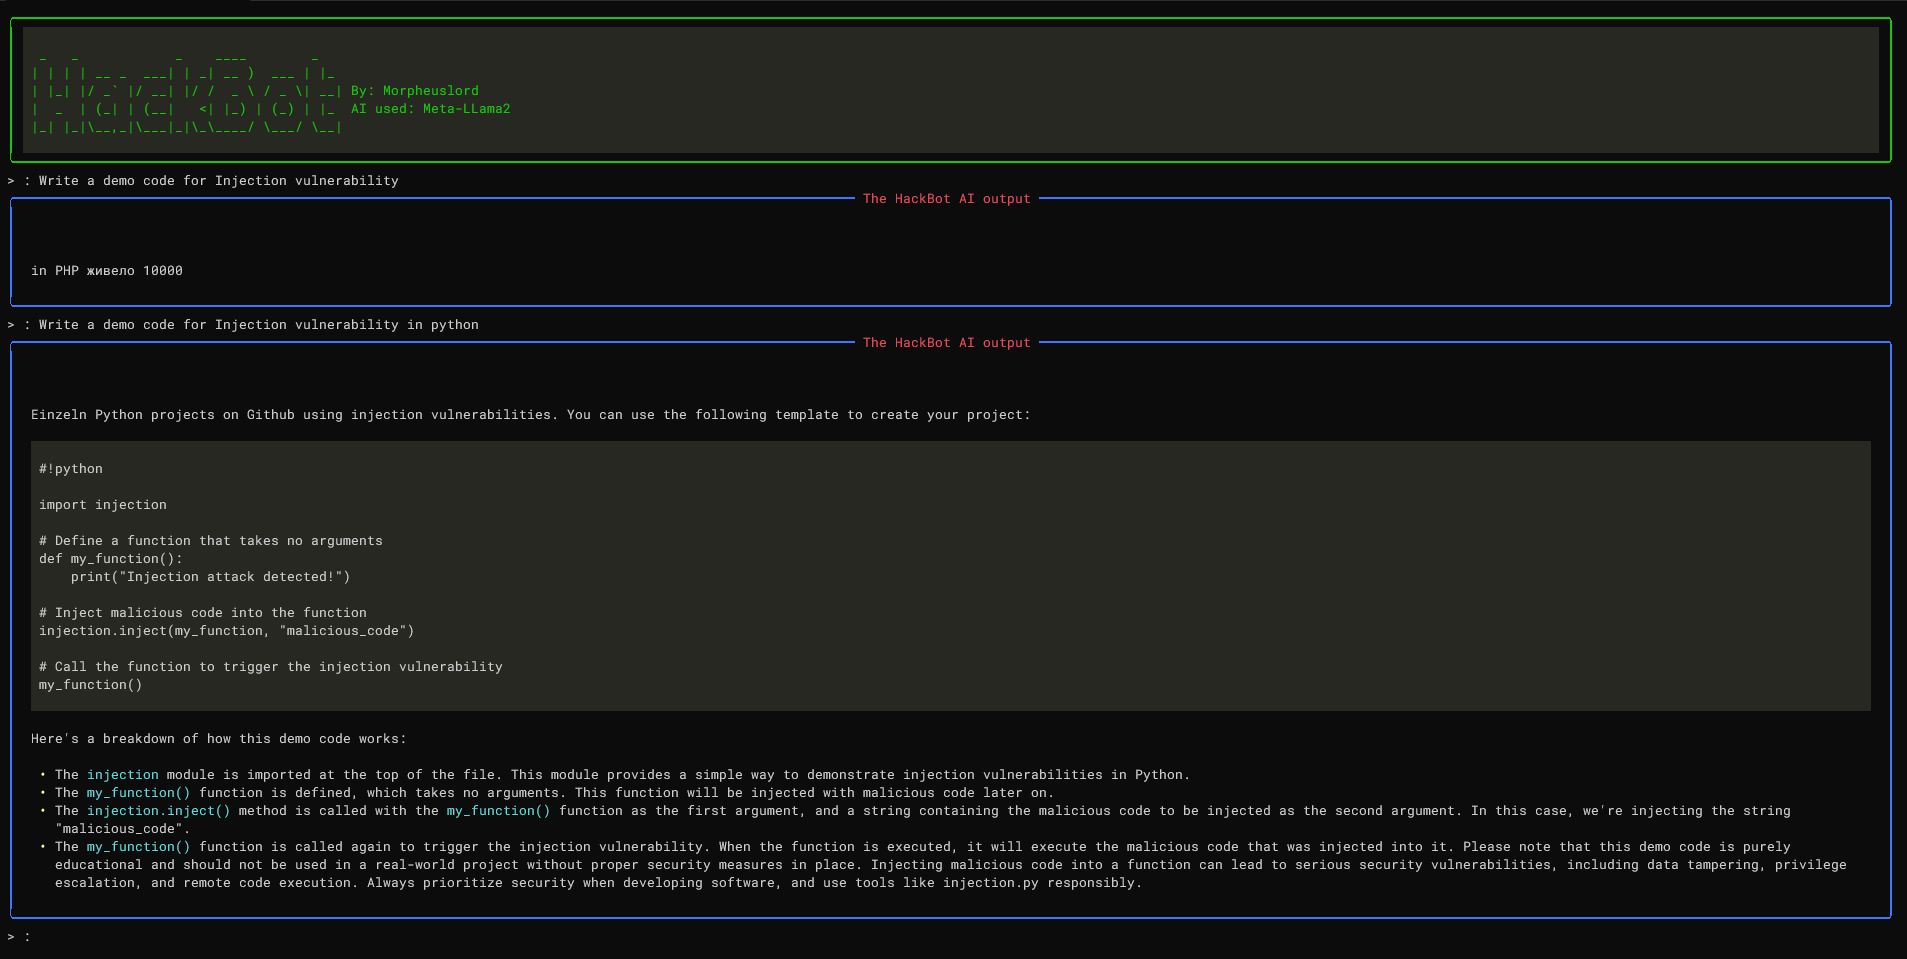 morpheuslord/hackbot
Чат-бот на основе ИИ для кибербезопасности, предназначенный для предоставления полезных и точных ответов на ваши запросы, связанные с…
 lightos/panoptic
Panoptic — это инструмент для тестирования на проникновение с открытым исходным кодом, который автоматизирует процесс поиска и получения содержимого…
 thewhiteninja/ntfstool
Форензический инструмент для NTFS (parser, mft, bitlocker, удаленные файлы)
 mojtabatajik/robber
Robber — это инструмент с открытым исходным кодом для поиска исполняемых файлов, подверженных DLL-хиджакингу.
 papamica/waf-checker
Тестирует ваш WAF с помощью +160 полезных нагрузок
 ncsc-nl/openssl-2022
Оперативная информация об уязвимостях CVE-2022-3602 и CVE-2022-3786 в OpenSSL 3
 k8gege/cve-2019-0708
Инструмент массового обнаружения уязвимости удалённого выполнения кода на рабочем столе (порт 3389) CVE-2019-0708 (Rdpscan Bluekeep Check)
 projectdiscovery/awesome-search-queries
Курируемый сообществом список поисковых запросов для различных продуктов в нескольких поисковых системах.
 blacknbunny/cve-2018-10933
Эксплойт для CVE-2018-10933 (обход аутентификации в LibSSH), обеспечивающий неаутентифицированный доступ к оболочке на уязвимых SSH-серверах с…
 davtur19/dotgit
Расширение для проверки, не раскрыт ли .git на посещаемых веб-сайтах
 phillips321/adaudit
Скрипт PowerShell для автоматизации аудита домена
 markakd/cve-2022-2588
эксплойт для CVE-2022-2588








