
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 berabuddies/redis-poc
RCE PoC для Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1
 deibit/cansina
Инструмент для обнаружения веб-контента
 chiefautism/privacy-parser
Обратная функция фильтра конфиденциальности OpenAI. Та же модель 1.5b, возвращает PII в виде структурированных спанов вместо маскирования
 51x/whp
Хакерский набор для Micro$oft Windows
 dev-2null/adcollector
Легковесный инструмент для быстрого извлечения ценной информации из среды Active Directory как для атаки, так и для защиты.
 0xdea/ghidra-scripts
Курируемые скрипты Ghidra, автоматизирующие обратную разработку и анализ уязвимостей: поиск небезопасных функций, извлечение псевдокода…
 federicodotta/java-deserialization-scanner
Универсальный плагин для Burp Suite для обнаружения и эксплуатации уязвимостей десериализации Java
 byt3bl33d3r/offensivedlr
Инструментарий, содержащий исследовательские заметки и PoC-код для weaponizing .NET DLR
 pablosnt/rekono
Платформа наступательной безопасности, которая автоматизирует обнаружение поверхности атаки и управление уязвимостями
 scumjr/dirtycow-vdso
PoC для Dirty COW (CVE-2016-5195)

 stamusnetworks/scirius
Веб-интерфейс для управления наборами правил Suricata, охоты за угрозами и настройки правил с агрегацией данных из нескольких источников,…
 0x4d31/burpa
Burp-Automator: Инструмент автоматизации Burp Suite с интеграцией со Slack. Может использоваться с Jenkins и Selenium для автоматизации динамического…
 intellabs/kafl
Фаззер для целей ядра/драйверов в полноценной виртуальной машине
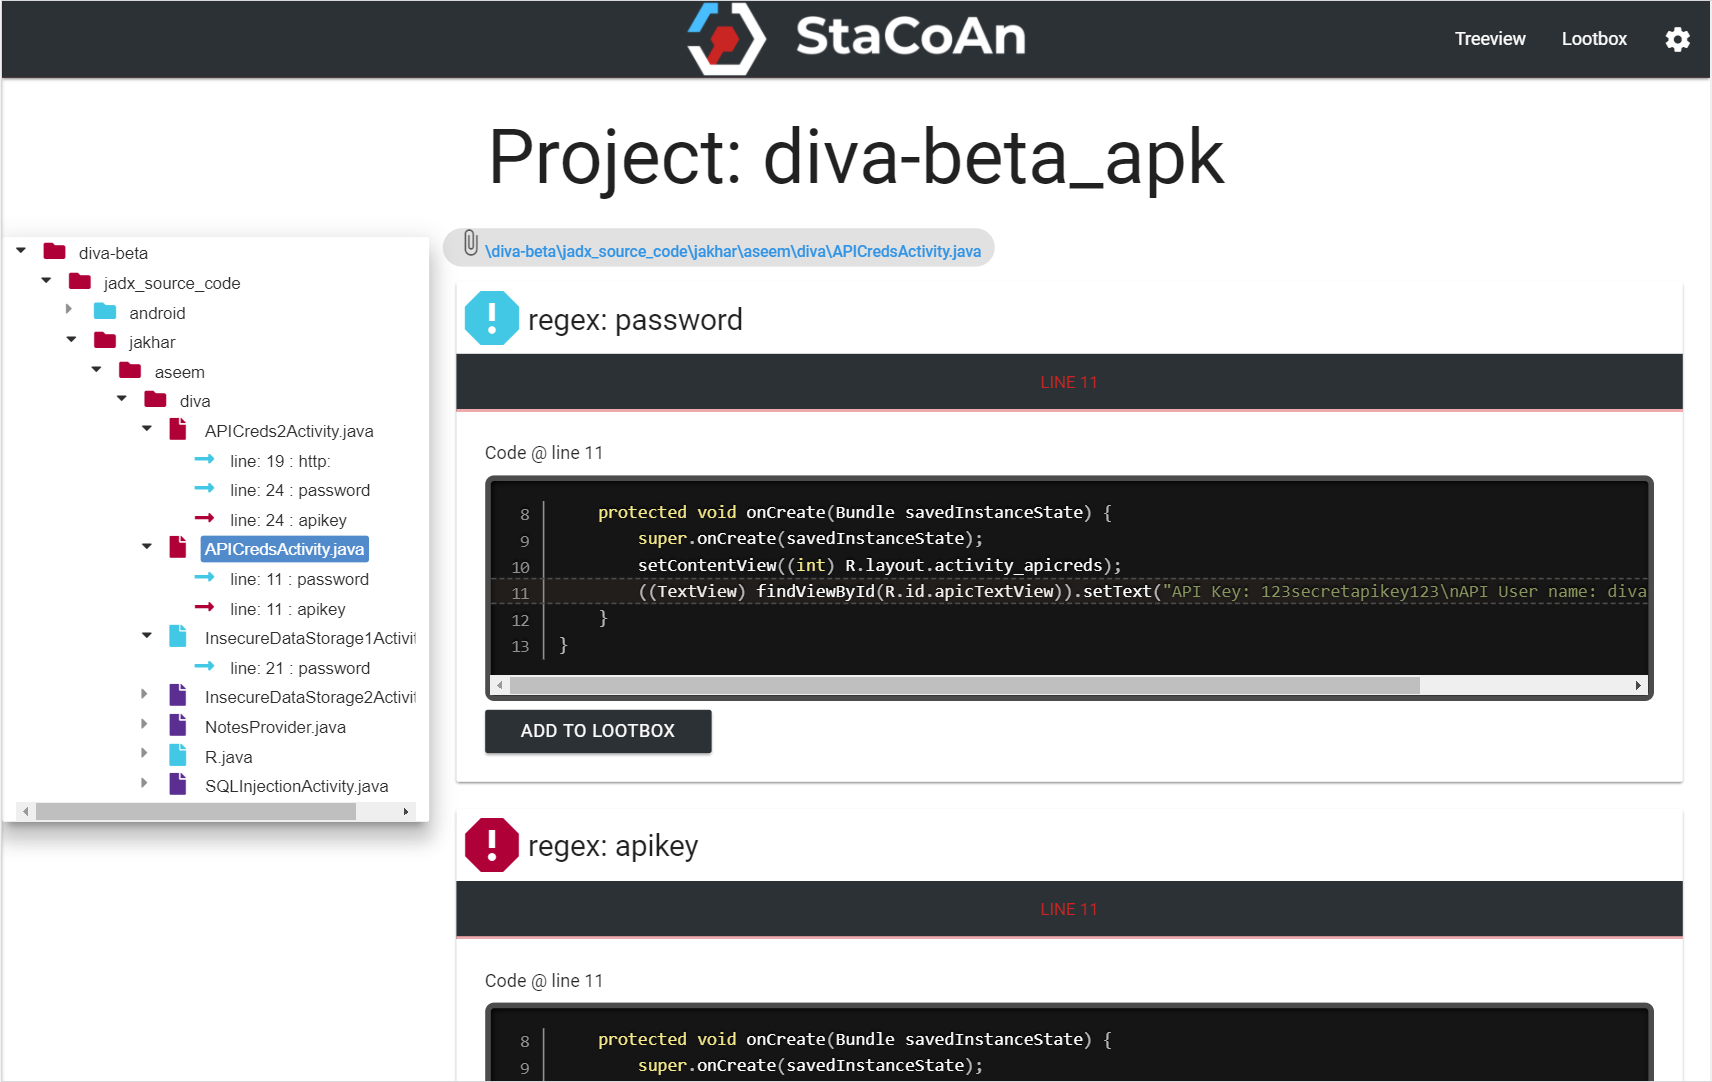 vincentcox/stacoan
StaCoAn — это кроссплатформенный инструмент, который помогает разработчикам, охотникам за багами и этичным хакерам проводить статический анализ кода…
 nccgroup/nmap-nse-vulnerability-scripts
NMAP-скрипты сканирования уязвимостей
 dougburks/so-crates
SO-CRATES: Security Onion — контейнеризированный быстрый анализ угроз, зла и подозрительного!
 owasp/iotgoat
Преднамеренно небезопасная прошивка на основе OpenWrt для практического обучения безопасности IoT. Содержит уязвимости, соответствующие OWASP IoT Top…








