
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 nccgroup/triforceafl
Фаззинг AFL/QEMU с полно-системной эмуляцией.
 l0ss/grouper
Скрипт PowerShell, помогающий находить уязвимые настройки в групповых политиках AD. (устарел, используйте Grouper2 вместо него!)
 symgraph/idassist
Плагин для IDA Pro для реверс-инжиниринга на основе ИИ
 musalbas/heartbleed-masstest
Многопоточный инструмент для сканирования множества хостов на наличие CVE-2014-0160.
 nccgroup/featherduster
Автоматизированный модульный инструмент криптоанализа; то есть Оружие Математического Разрушения.
 liske/needrestart
Системная утилита, которая выявляет и перезапускает демоны, использующие устаревшие библиотеки после обновления пакетов, для поддержания…
 risksense/zerologon
Эксплойт для zerologon cve-2020-1472
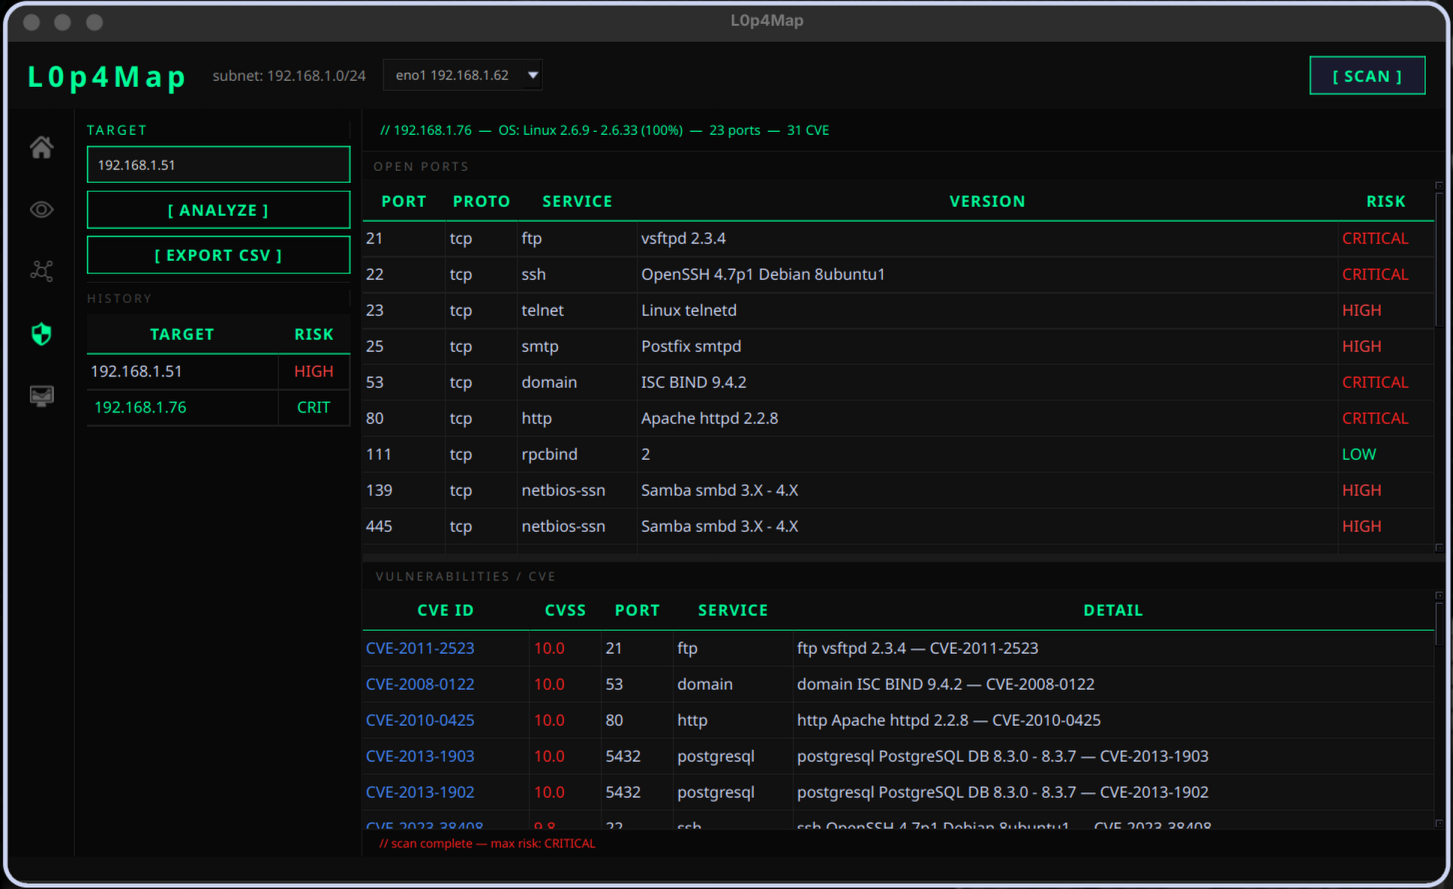 haxl0p4/l0p4map
Профессиональный инструмент для мониторинга и визуализации сети. L0P4Map сочетает высокоскоростное ARP-обнаружение с полной интеграцией nmap и…
 pepelux/sippts
Набор инструментов для аудита VoIP-систем на основе SIP
 robertdavidgraham/rdpscan
Быстрый сканер уязвимости CVE-2019-0708 "BlueKeep".
 jas502n/0day-security-software-vulnerability-analysis-technology
0day Безопасность_Анализ технологий программных уязвимостей
 chainguard-dev/osquery-defense-kit
Продакшен-готовые запросы для обнаружения и реагирования в osquery
 arialdomartini/morris-worm
Декомпилированный исходный код червя Морриса
 byt3bl33d3r/itwasalladream
Сканер на Python для PrintNightmare (CVE-2021-34527). Сканирует целые подсети на наличие хостов, уязвимых к PrintNightmare RCE.
 bishopfox/eyeballer
Сверточная нейронная сеть для анализа скриншотов пентеста
 battelle/sandsifter
Процессорный фаззер для x86
 vulncheck-oss/go-exploit
Основанный на Go фреймворк для разработки эксплойтов со встроенными этапами проверки цели, сканирования версий, эксплуатации и C2. Поддерживает…
 safedep/pmg
PMG защищает разработчиков и AI-агентов от вредоносных пакетов с открытым исходным кодом, используя прокси, песочницу и канал угроз SafeDep.








