
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 xtiankisutsa/mara_framework
MARA — это фреймворк для реверс-инжиниринга и анализа мобильных приложений. Это инструментарий, объединяющий широко используемые инструменты…
 pr0v3rbs/firmae
К крупномасштабной эмуляции прошивок IoT для динамического анализа
 anshumanbh/tko-subs
Инструмент, который помогает обнаруживать и захватывать субдомены с «мёртвыми» DNS-записями.
 selinuxproject/selinux-notebook
Всеобъемлющая книга с открытым исходным кодом по SELinux, охватывающая компоненты ядра, библиотеки пользовательского пространства, инструментарий…
 team-atlanta/aixcc-afc-atlantis
Автоматизированная система киберрассуждений, которая обнаруживает и анализирует уязвимости программного обеспечения с помощью фаззинга, анализа…
 owasp/docker-security
Берём под контроль безопасность контейнеров
 fs0c131y/esfileexploreropenportvuln
Уязвимость открытого порта в ES File Explorer - CVE-2019-6447
 schira4396/vcenterkiller
Инструмент для комплексной эксплуатации уязвимостей Vcenter, включающий наиболее актуальные CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, а также…
 cyberark/kubiscan
Инструмент для сканирования кластера Kubernetes на предмет опасных разрешений
 aquasecurity/trivy-db
Создавайте и управляйте базами данных уязвимостей Trivy, агрегируя бюллетени безопасности из NVD, Red Hat, Debian и других источников. CLI-инструмент…
 rfunix/pompem
Инструмент для поиска эксплойтов
 google/silifuzz
Фаззит реализации ЦП, генерируя тестовые входные данные из программных прокси, после чего выполняет их на реальном оборудовании для обнаружения…
 stampery/mongoaudit
🔥 Мощный инструмент для аудита и пентеста MongoDB 🔥
 wmal/linux-kodachi
Укреплённая конфиденциальная ОС на базе Debian с предустановленным стеком анонимности (Tor, VPN, DNSCrypt), инструментарием анти-криминалистики,…
 mogenius/renovate-operator
Оператор для оптимизации выполнений Renovate в Kubernetes
 hardik05/damn_vulnerable_c_program
Пример программы на C, содержащей уязвимый код для распространённых типов уязвимостей. Её можно использовать для демонстрации концепций фаззинга.
 cogiceo/gpohound
Офензивный инструмент для извлечения и анализа GPO, который использует и обогащает данные BloodHound
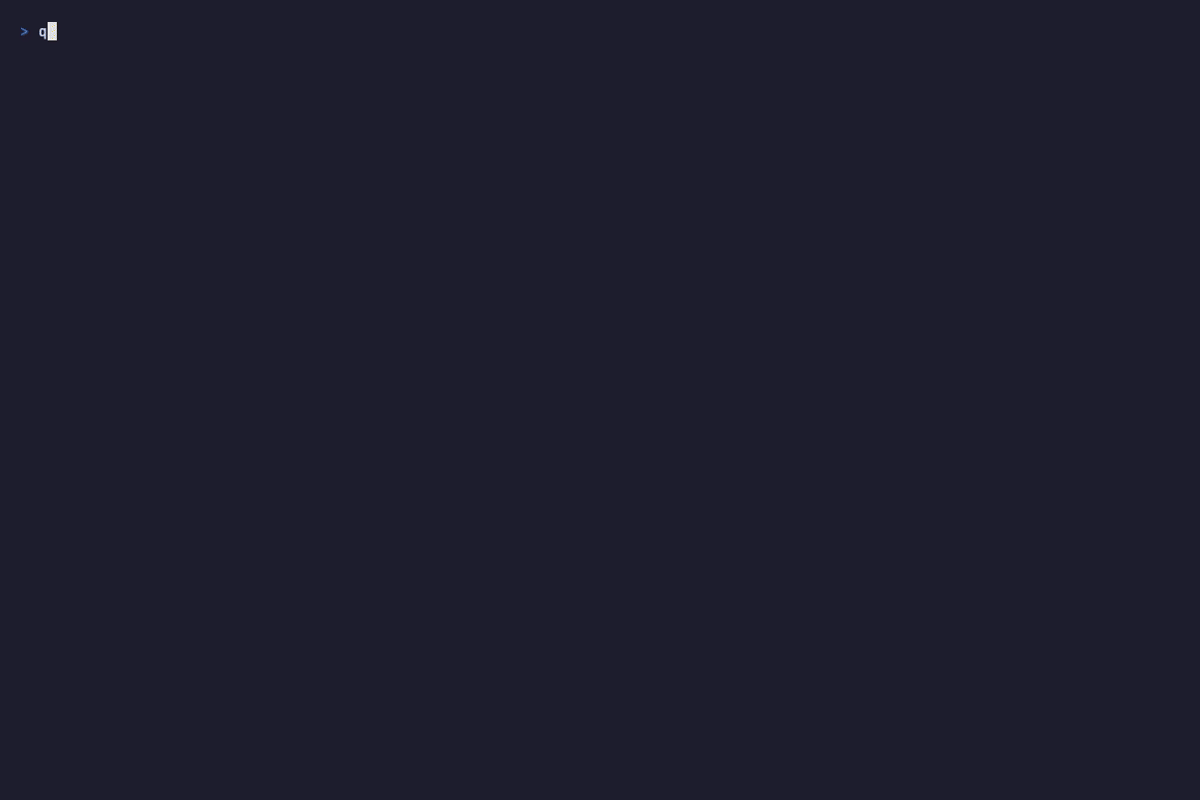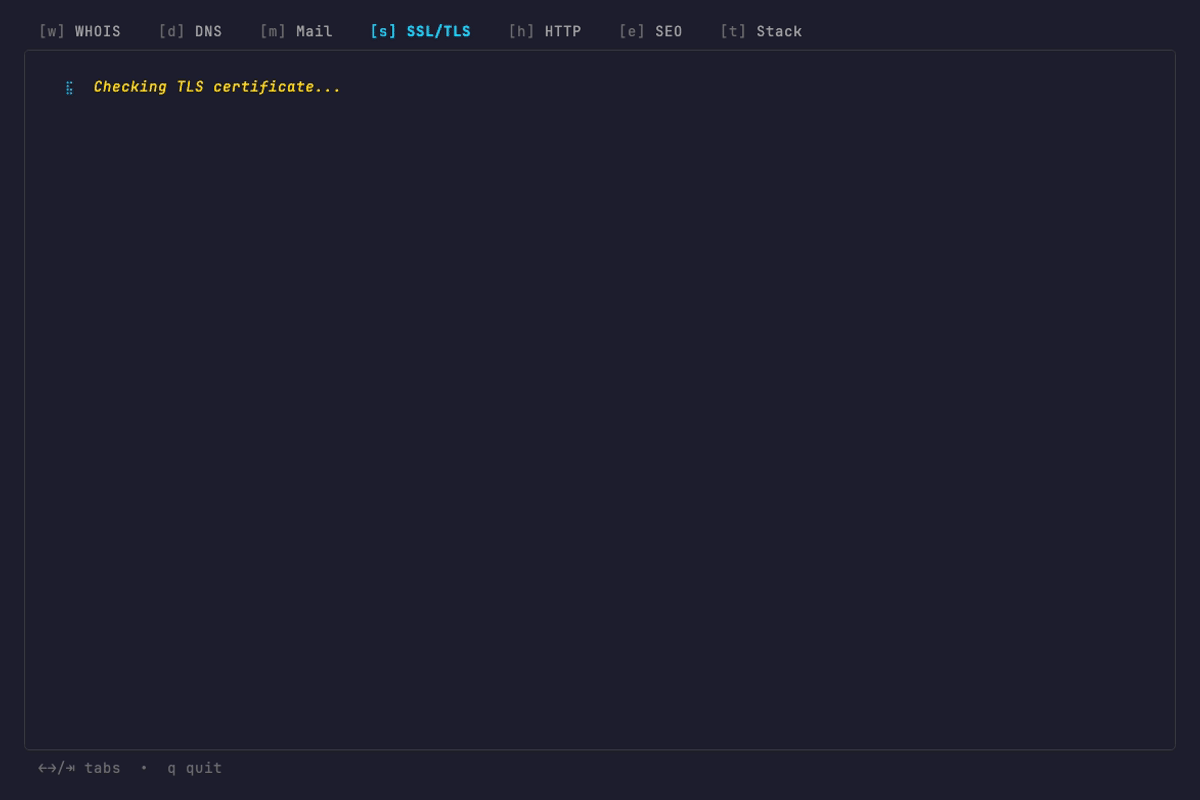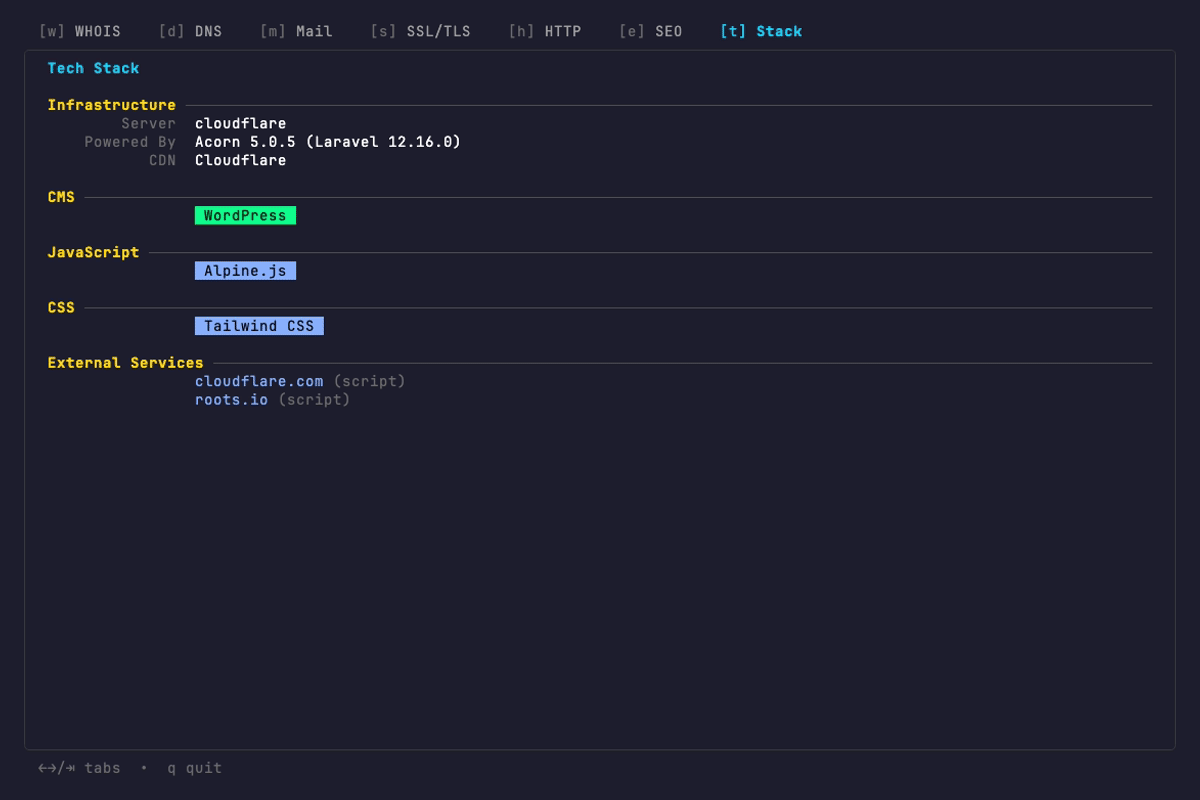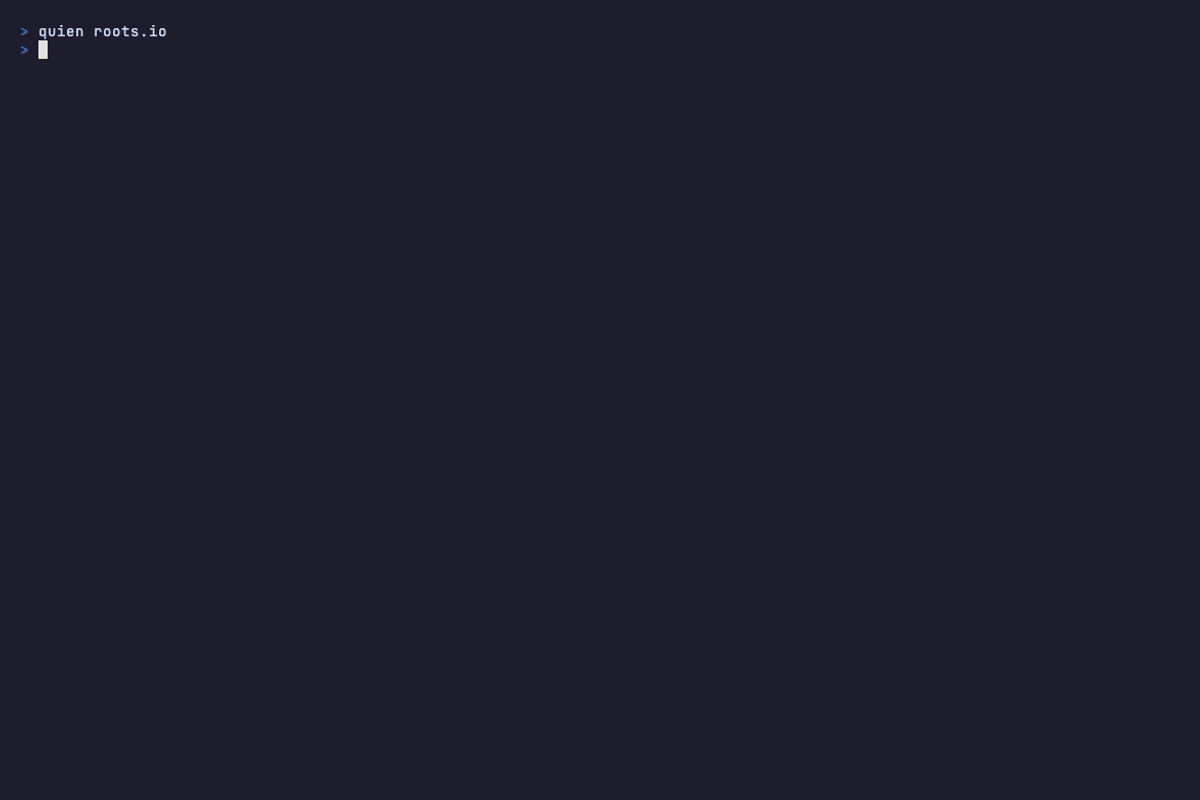 retlehs/quien
Улучшенный инструментарий для whois и разведки доменов








