
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 stamparm/dsxs
Очень маленький XSS-сканер
 google/capslock
CLI-инструмент для анализа возможностей Go-пакетов путем отслеживания транзитивных вызовов привилегированных операций стандартной библиотеки, что…
 depthfirstdisclosures/nginx-rift
NGINX RCE эксплойты
 woj-ciech/kamerka-gui
Лучший инструмент разведки для Интернета вещей и промышленных систем управления.
 projectdiscovery/pdtm
Менеджер открытых инструментов ProjectDiscovery
 github/securitylab
Ресурсы, связанные с GitHub Security Lab
 alisamtechnology/atscan
Продвинутый поиск дорков и массовый сканер эксплойтов
 adeyosemanputra/pygoat
намеренно уязвимое веб-приложение для изучения безопасности в django
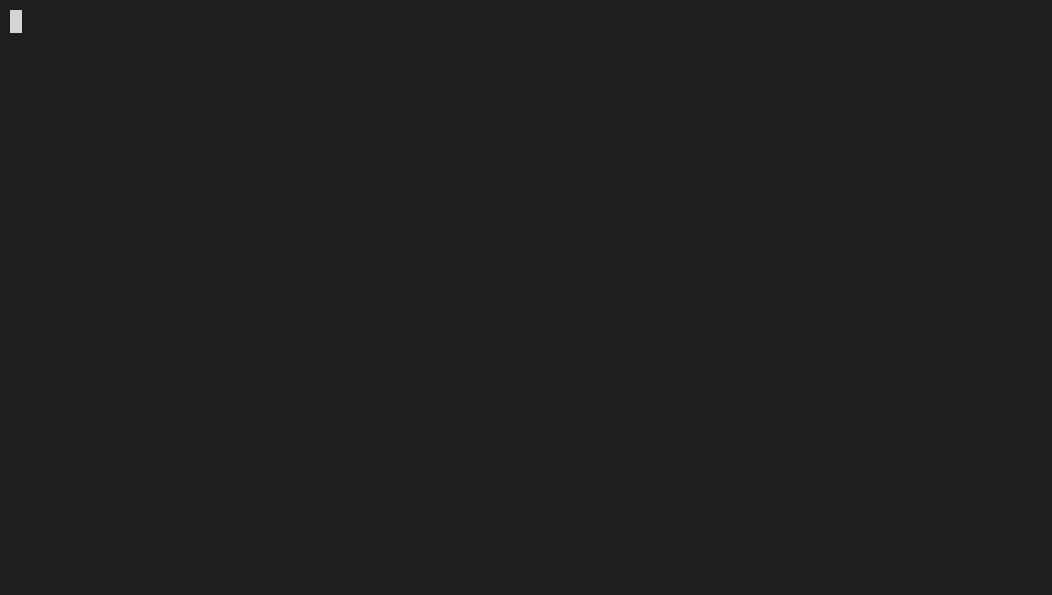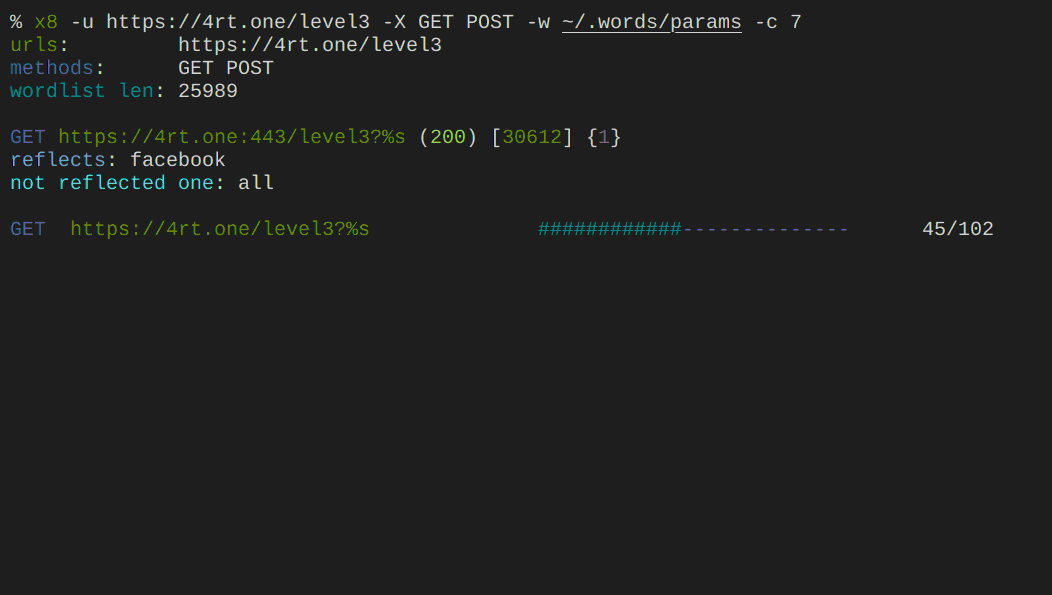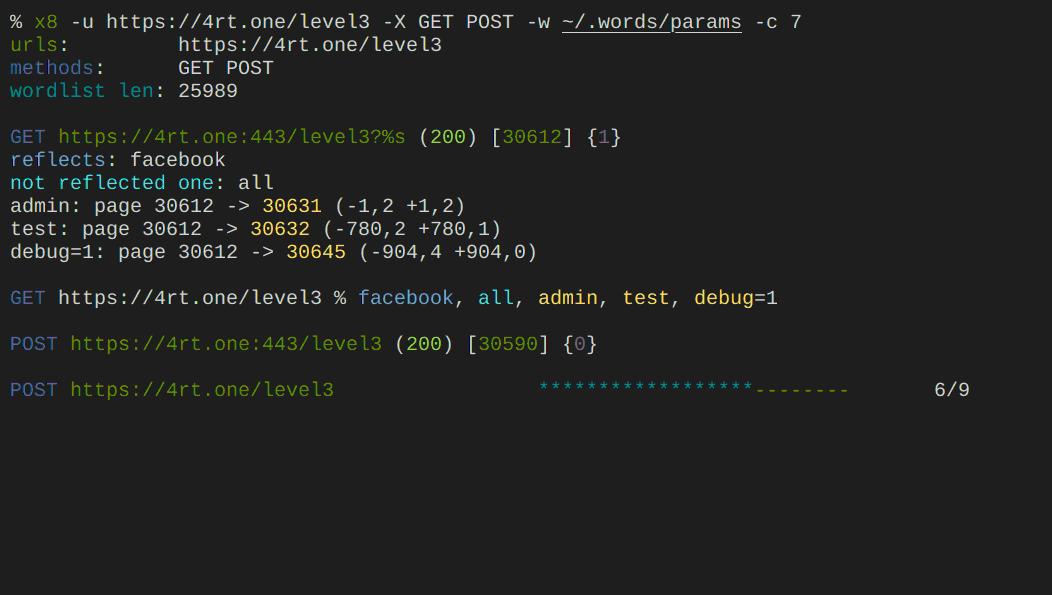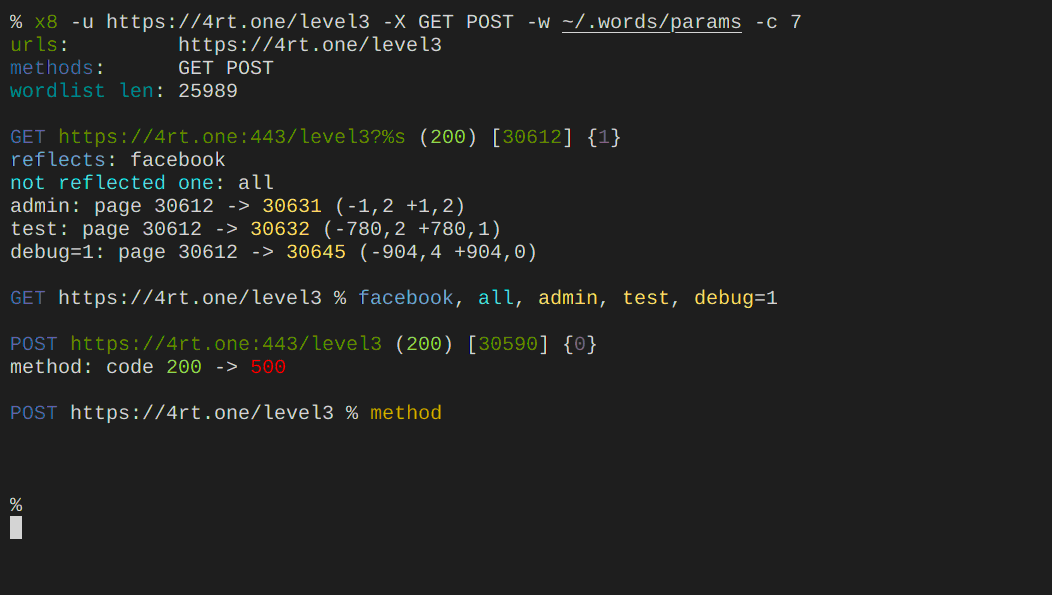 sh1yo/x8
Набор инструментов для обнаружения скрытых параметров
 portswigger/xss-cheatsheet-data
Созданный сообществом JSON-набор данных векторов XSS-полезных нагрузок, лежащий в основе шпаргалки по XSS от PortSwigger, с метаданными о поддержке…
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 behisecc/vibesec-skill
Этот навык помогает Клоду писать безопасный код и предотвращать распространённые уязвимости.
 ayoubfathi/leaky-paths
Коллекция специальных путей, связанных с общими чувствительными API, внутренними устройствами DevOps, конфигурациями фреймворков, известными…
 aquasecurity/starboard
Заменён на https://github.com/aquasecurity/trivy-operator
 trimstray/sandmap
Nmap на стероидах. Простой CLI с возможностью запуска чистого движка Nmap, 31 модуль с 459 профилями сканирования.
 metarget/metarget
Metarget — это фреймворк, обеспечивающий автоматическое создание уязвимых инфраструктур.
 stamparm/identywaf
Инструмент слепого обнаружения WAF
 portswigger/bambdas
Коллекция Bambdas для Burp Suite Professional и Community.








