
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 freelabz/secator
secator - швейцарский нож пентестера
 trimstray/htrace.sh
Мой простой швейцарский нож для устранения неполадок и профилирования http/https.
 erev0s/vampi
Уязвимый REST API с уязвимостями из OWASP Top 10 для тестирования безопасности
 ron190/jsql-injection
Автоматизированный инструмент для обнаружения и эксплуатации SQL-инъекций, предназначенный для извлечения информации из баз данных веб-приложений,…
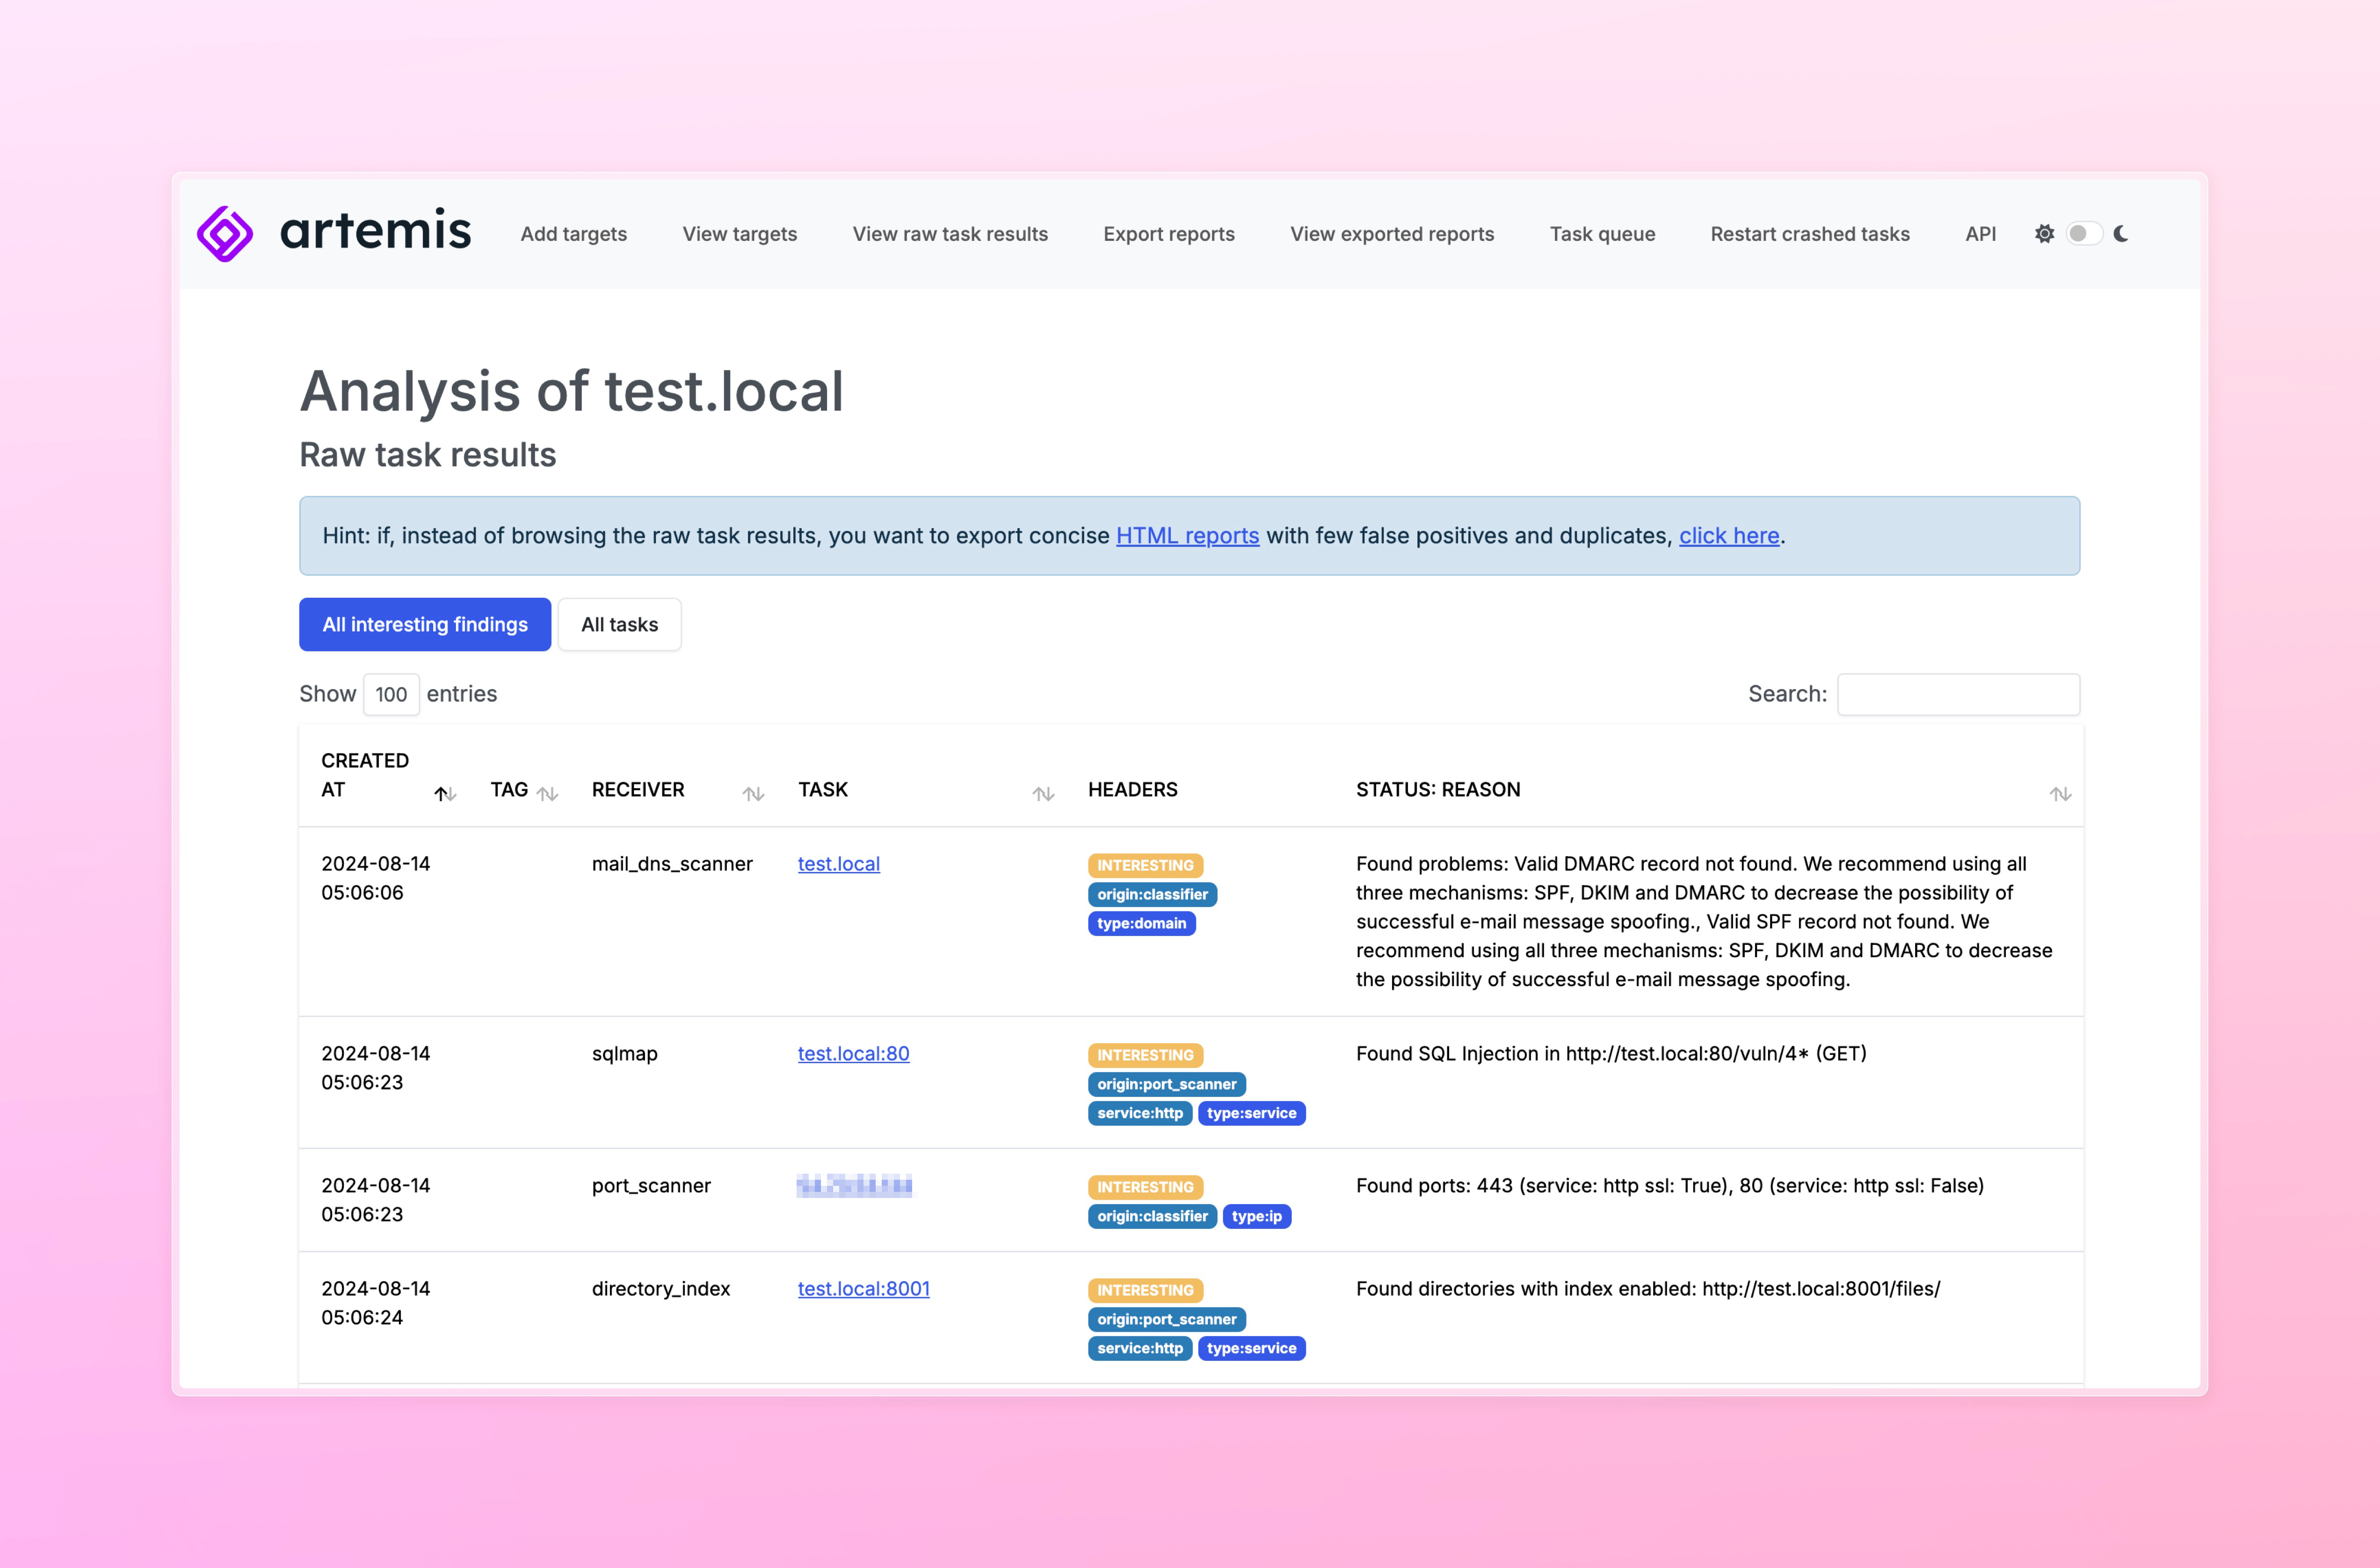 cert-polska/artemis
Модульный сканер уязвимостей с возможностью автоматической генерации отчетов.
 rhinosecuritylabs/cves
Эксплойты Proof-of-Concept для CVE, обнаруженных командой Rhino Security Labs
 microcosm-cc/bluemonday
bluemonday: быстрый HTML-санитайзер на golang (вдохновлённый OWASP Java HTML Sanitizer) для очистки пользовательского контента от XSS
 0xsteph/pentest-ai-agents
Превратите Claude Code в своего ассистента по исследованиям в области наступательной безопасности. Специализированные ИИ-субагенты для…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 ivanglinkin/fast-google-dorks-scan
Проект OSINT, основная идея которого — собирать все возможные комбинации поиска Google dorks и находить информацию о конкретном веб-сайте:…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 subat0mik/misconfiguration-manager
Misconfiguration Manager — это центральная база знаний по всем известным методам работы с Microsoft Configuration Manager, а также сопутствующим…
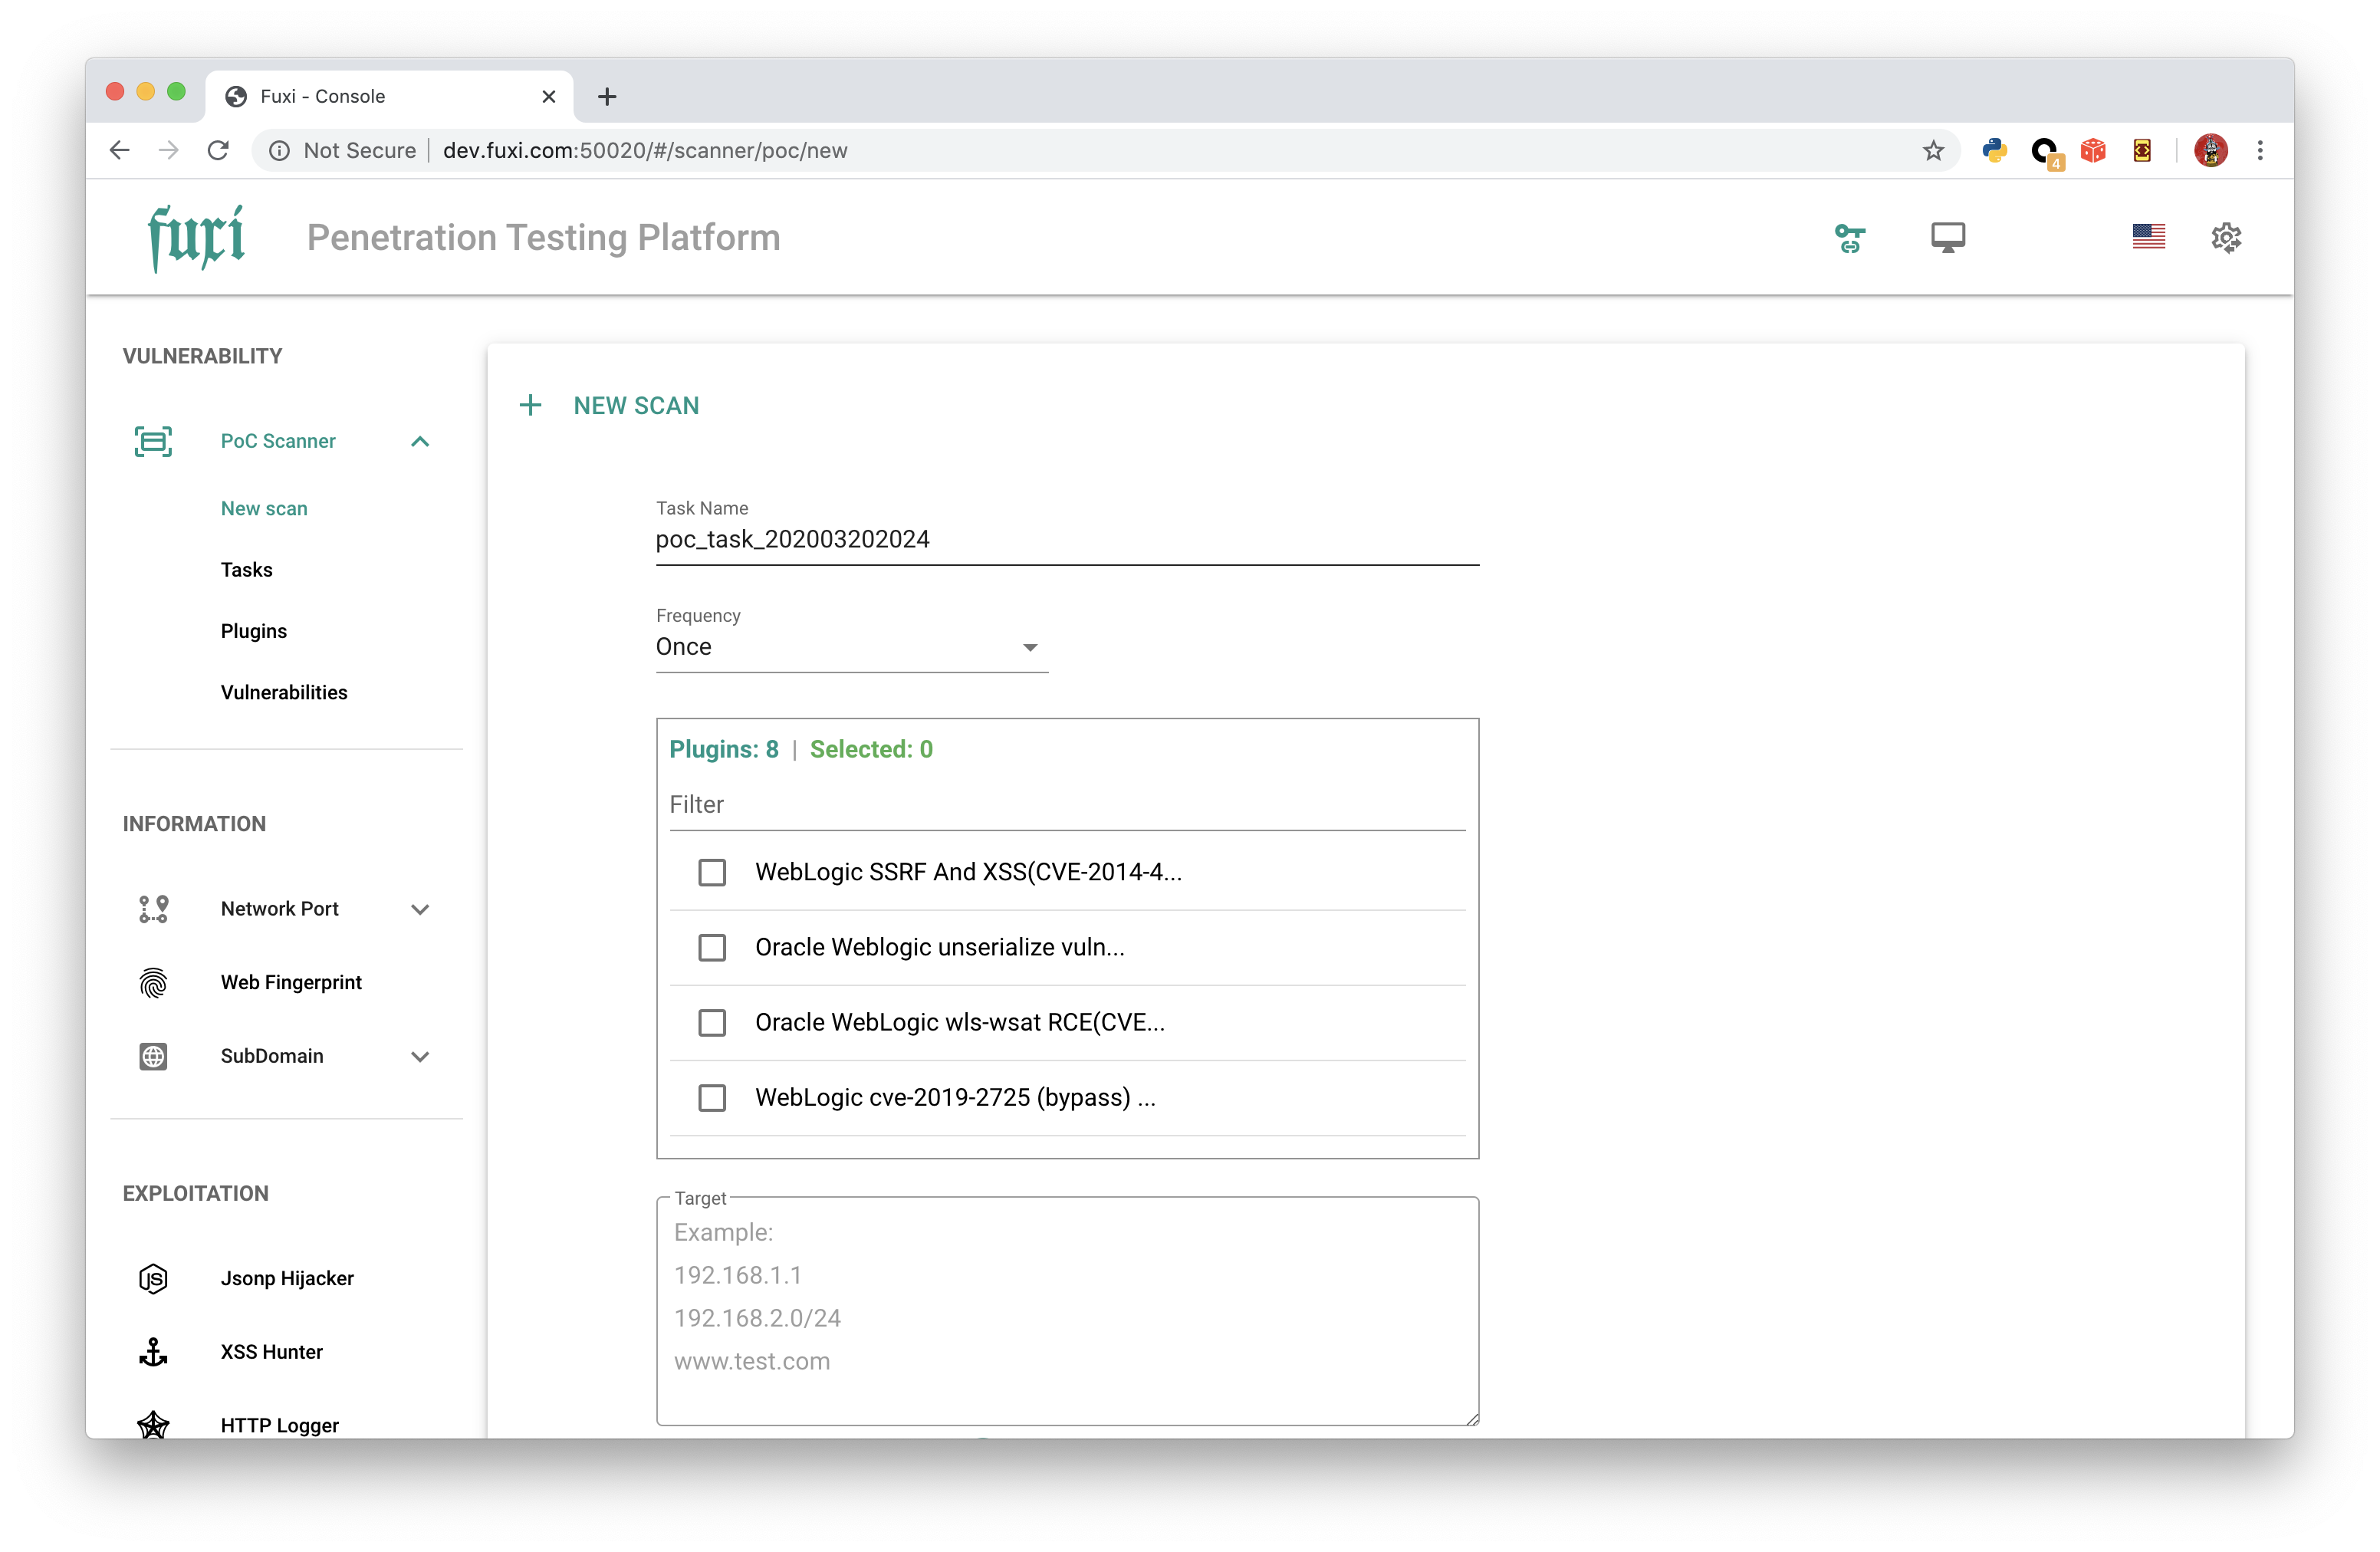 jeffzh3ng/fuxi
Кроссплатформенная платформа для тестирования на проникновение с поддержкой Docker, веб-интерфейсом и API для автоматического сканирования…
 vanhauser-thc/thc-ipv6
Набор инструментов для атак на IPv6
 dnsviz/dnsviz
Анализирует делегирование DNS и безопасность DNSSEC, опрашивая резолверы и авторитативные серверы, а затем проверяет, диагностирует и визуализирует…
 arthepsy/ssh-audit
Аудит SSH-сервера (баннер, обмен ключами, шифрование, MAC, сжатие, совместимость, безопасность и т.д.)
 blacktop/ipsw-diffs
Публикует различия между сборками релизов прошивок IPSW для iOS, iPadOS и macOS, обеспечивая бинарное сравнение системных компонентов между версиями…
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…








