
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 ianoboyle/cve-2025-57833
Пример уязвимого приложения для CVE-2025–57833
 ii4gsp/cve-2026-1457
Предоставляет подробный анализ и proof-of-concept для CVE-2026-1457 — аутентифицированного переполнения буфера в веб-API TP-Link VIGI C385,…
 huseyinstif/cve-2026-2441-poc
Доказательство концепции для CVE-2026-2441, use-after-free в CSS-движке Chrome, демонстрирующее крах рендерера и потенциальное выполнение кода в…
 hrsman/samba-cve-2021-44142
Python-инструмент для проверки Samba-серверов на CVE-2021-44142 путём утечки heap-куки и указателей через одно SMB-соединение, демонстрирующий…
 hohn/codeql-sample-polkit
Все этапы исследования polkit CVE-2021-4034 с помощью codeql
 hexissam/cve-2026-1731
Пассивный сканер для обнаружения служб BeyondTrust Remote Support и Privileged Remote Access, подверженных CVE-2026-1731, выполняющий снятие…
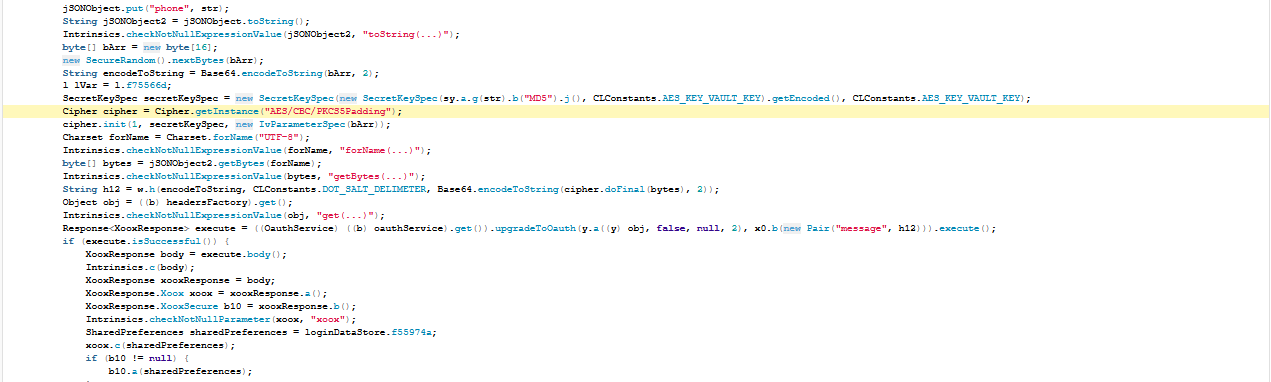 honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
Доказательство концепции, демонстрирующее небезопасное шифрование AES-CBC с выводом ключа на основе MD5 в Android-приложении Meesho, позволяющее…
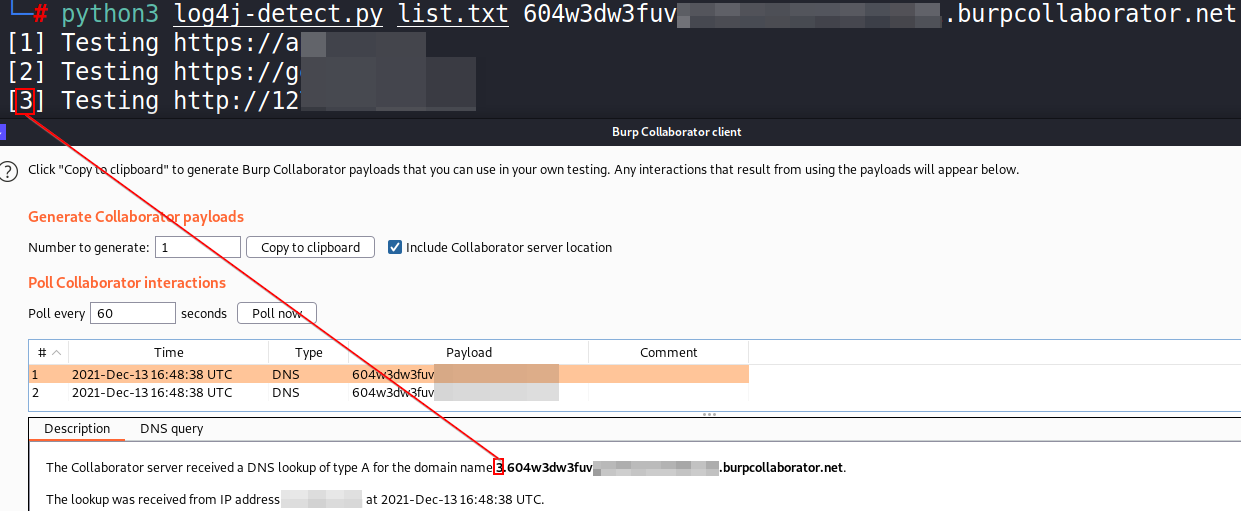 hassaanahmad813/log4j
Многопоточный сканер на Python, который обнаруживает Log4Shell (CVE-2021-44228) путём отправки специально сформированных HTTP-запросов с…
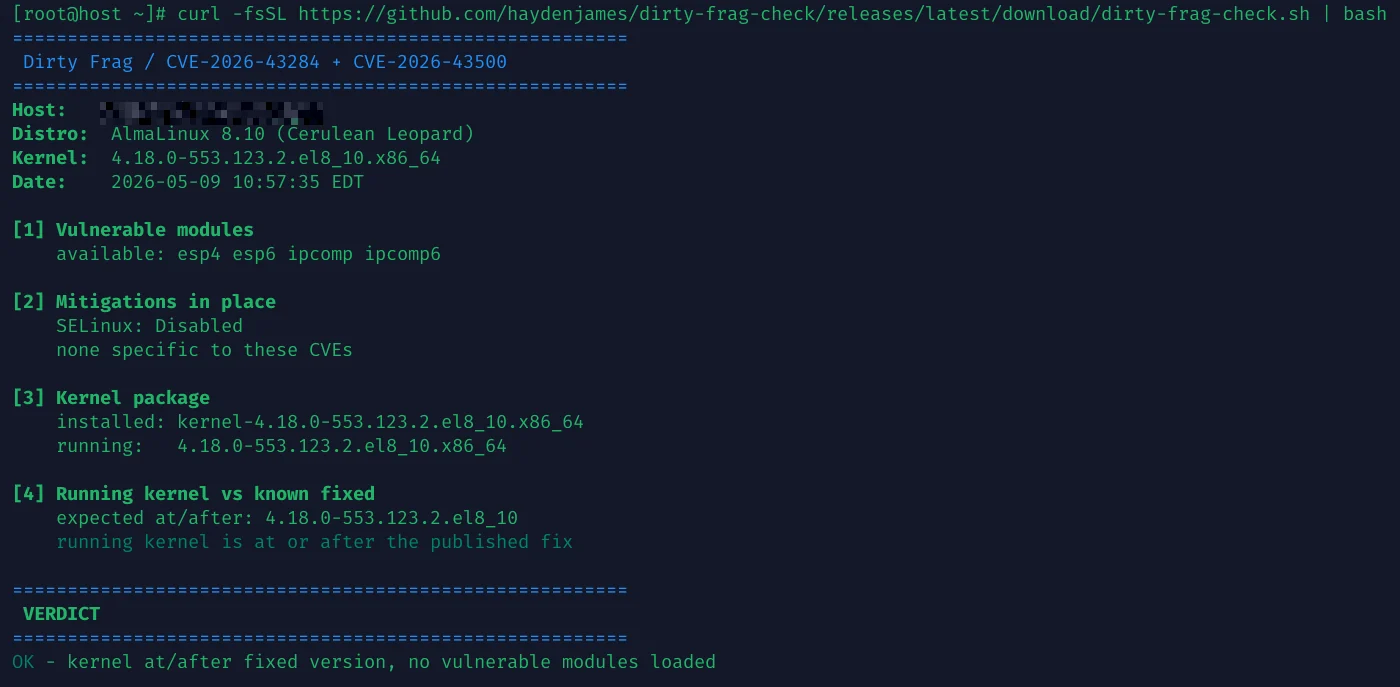 haydenjames/dirty-frag-check
Только для чтения проверка уязвимостей CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) в ядре Linux, позволяющих локальному пользователю получить…
 haspiranti/cve-2025-41244-poc
VMware Aria Operations < 4.18.5 и VMware Tools — локальное повышение привилегий
 hargabyte/cve-scanner
Локальный сканер CVE для OpenClaw, который проверяет версии на наличие 522+ известных уязвимостей, отображает недавние CVE с высоким уровнем…
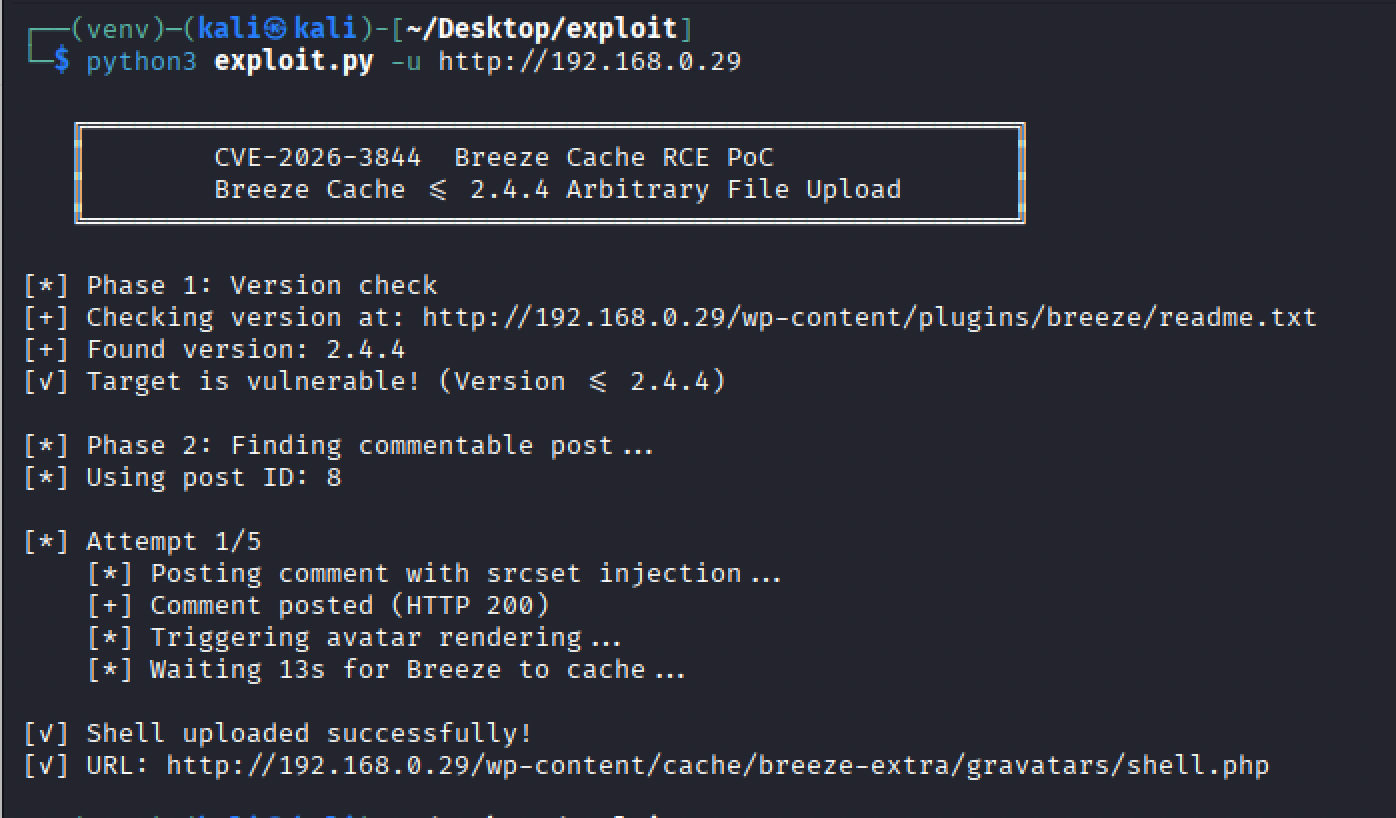 halilkirazkaya/cve-2026-3844
Эксплойт для CVE-2026-3844 — неаутентифицированная произвольная загрузка файлов, приводящая к удалённому выполнению кода (RCE) в плагине Breeze Cache…
 hakaioffsec/centreon-exploits-2026
# Эксплойты Centreon для CVE-2026-2749, CVE-2026-2751 и CVE-2026-2750
 hakaioffsec/cve-2026-4802
Доказательство концепции эксплуатации для CVE-2026-4802, уязвимости внедрения команд в интерфейсе системных журналов Cockpit, позволяющей выполнение…
 hafizgemilang/cve-2025-56243
# Консультация, описывающая отражённую XSS-уязвимость в Event Management System v1.0 от PuneethReddyHC, включая анализ воздействия, шаги…
 hakaioffsec/cve-2026-25769
Удалённое выполнение кода через небезопасную десериализацию в кластере Wazuh
 hakaioffsec/cve-2026-33725
Доказательство концепции эксплуатации для CVE-2026-33725, обеспечивающее удалённое выполнение кода и произвольное чтение файлов через H2 JDBC…
 hafizgemilang/cve-2025-52021
Консультативное уведомление и proof-of-concept для уязвимости слепой SQL-инъекции на основе времени в системе онлайн-покупок, включая технические…








